مكافح الفيروسات يقول «كل شيء سليم» — فلماذا حاسوبك بطيء ومليء بالإعلانات؟
يشغّل Ultari NEO أكثر من 30 محرك كشف ليجد بيانات الدخول المسروقة وتسريب البيانات والتحكم عن بُعد الخفي وبرامج الإعلانات وبرامج الفدية والعبث بالشبكة المنزلية في جولة واحدة.كل قرار يُتخذ على حاسوبك، وكل تنظيف يمكن التراجع عنه.
📱 تطبيق أندرويد — مجانًا على Google Play
🚨 تحذير عاجل من تهديد · أكتوبر 2026
نشاط مرتبط بلازاروس — يجري الإعداد لهجمات على خوادم الويب حول العالم عبر ثغرة PHP (PHP2Shell). هل موقعك آمن؟
أدخل نطاقًا وأكّد الملكية، ونفحصه من الخارج «بالقراءة فقط»: PHP2Shell (CVE-2026-109618/109619) والويب شِل و.env/.git المكشوفة والشهادات وترويسات الأمان وDNS والمعدّنين الخفيين وآثار البرمجيات الخبيثة، من الألف إلى الياء. فحص مجاني واحد يمنحك تقرير .md/.pdf، ولا نرسل طلبات هجوم أو اختبارات اختراق.
تحديث جديد · الإصدار 91
حتى عندما يقول برنامج الحماية «نظيف»
نتعقّب الأماكن الستة التي تختبئ فيها البرمجيات الخبيثة
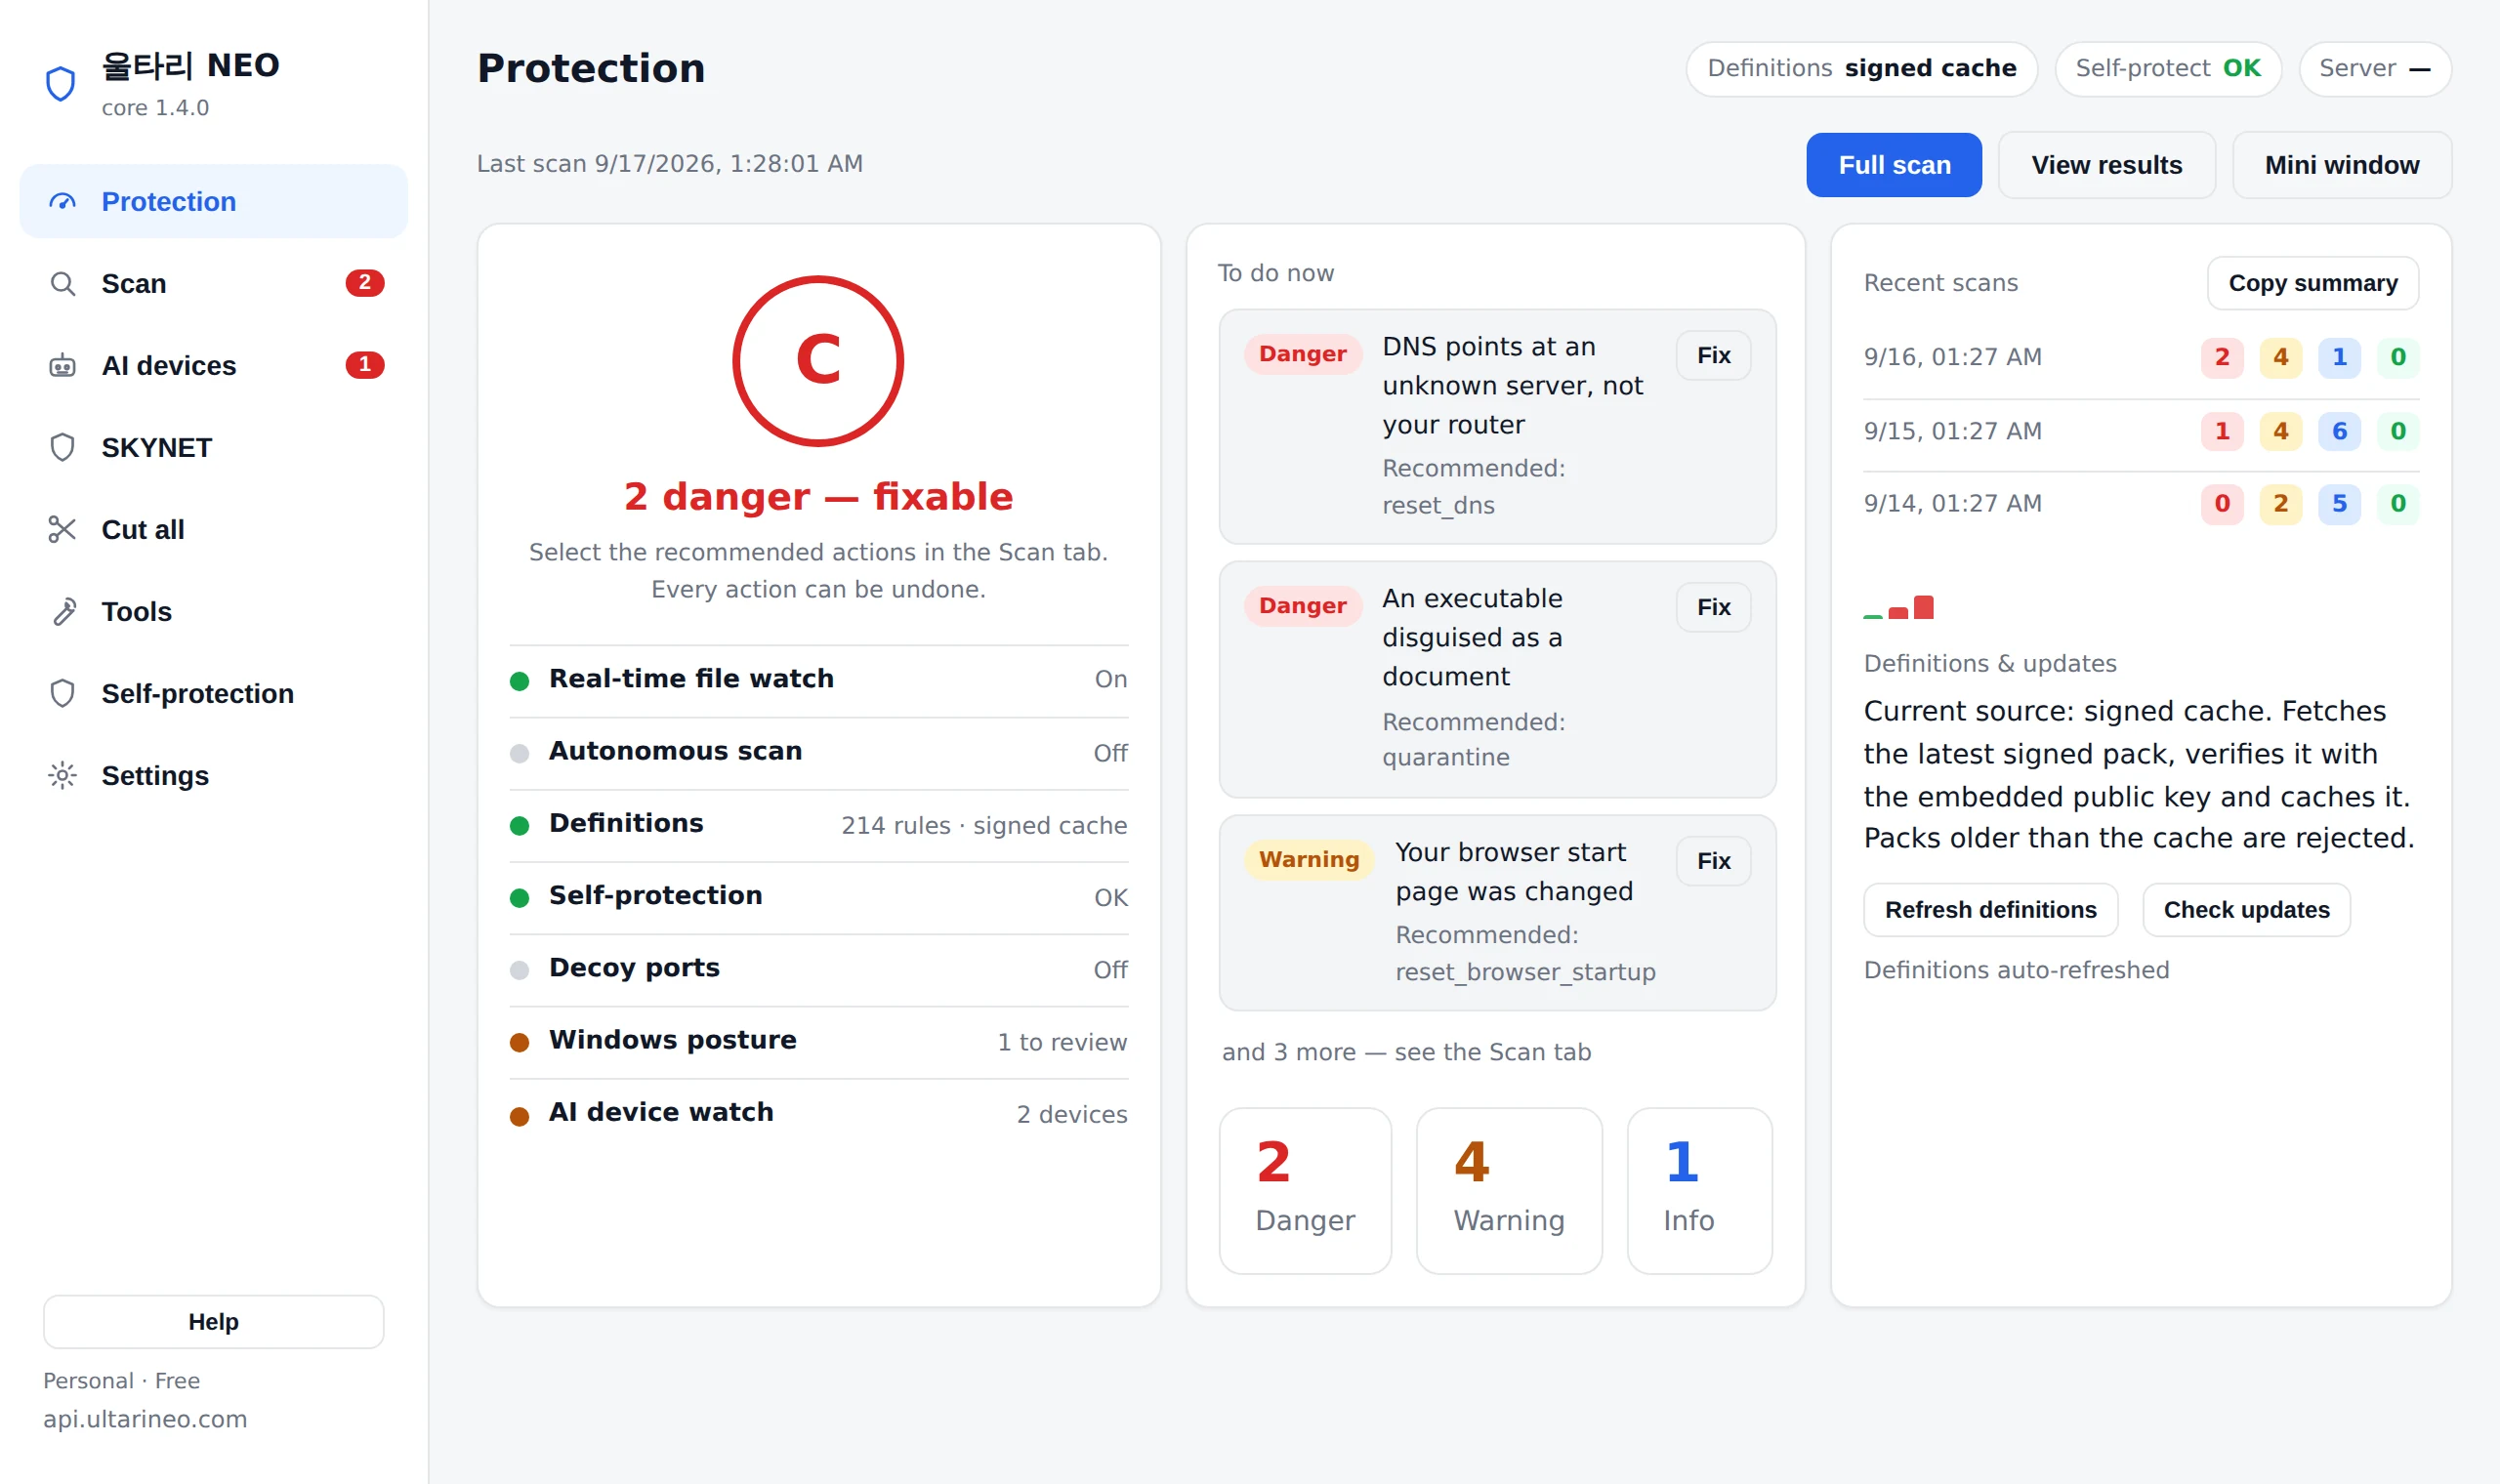
لا تعيش البرمجيات الخبيثة أطول في الملفات، بل في الأماكن التي تعيد تشغيلها. أبعد من برامج بدء التشغيل والمهام المجدولة — تلك الزوايا العميقة التي كانت تفحصها أدوات الخبراء فقط (Autoruns) — يفحصها Ultari الآن في الفحص الافتراضي. استبدال عناوين المحافظ يُختبر مباشرة بطُعم ويُبلَّغ عنه كمؤكَّد.
① باب خلفي في شاشة تسجيل الدخول
يكشف الباب الخلفي الكلاسيكي الذي يفتح نافذة أوامر بصلاحيات المسؤول دون كلمة مرور عند الضغط على Shift خمس مرات (أدوات تسهيل الوصول المختطفة)، والخطافات المخفية التي تشغّل برنامجًا آخر كلما أُغلق برنامج.
② اختطاف COM
أسلوب يجعل المستكشف وOffice يحمّلان مكتبة DLL خبيثة دون صلاحيات المسؤول. يُنبَّه إليه بقوة عندما يكون الملف البديل في مجلد المستخدم وغير موقّع.
③ الاستمرار عند تشغيل Office
ملفات XLSTART وSTARTUP التي تعمل كلما فُتح Excel أو Word، ومفتاح «Office test» الذي لا استخدام مشروعًا له، والوظائف الإضافية المحمّلة تلقائيًا من مجلدات المستخدم.
④ خطافات مخفية بصلاحيات SYSTEM
معالجة تسجيل الدخول (LSA)، شاشات الطباعة، مساعدات netsh، BootExecute، Active Setup، AppInit — العناصر غير الافتراضية فقط، مع خطوات يدوية دقيقة لأن هذه الأماكن لا تُمس بلا حذر.
⑤ أنفاق DNS
بيانات مسروقة تُقطَّع داخل استعلامات DNS يسمح بها الجدار الناري — تُكشف حين يسأل برنامج واحد عن عشرات الأسماء الطويلة العشوائية. تُستثنى شبكات CDN واستعلامات برامج الحماية.
⑥ استبدال عناوين المحافظ — اختبار مباشر
نضع للحظة في الحافظة عناوين محافظ طُعمًا ذات مجموع تحقق غير صالح ونراقب هل تُستبدل. إن استُبدلت فذلك مؤكَّد لا تخمين. وتُستعاد حافظتك فورًا.
لا حذف تلقائي — إزالة الشيء الخطأ هنا تعطل تسجيل الدخول أو الطباعة أو Office. تُعرض الأدلة المؤكدة وإشارات الاشتباه منفصلة، وكل حكم يصدر على حاسوبك.
ينتهي في 3 خطوات
ثلاثون ثانية من التثبيت إلى أول نتيجة. لم نجعله صعباً.
نزّل وشغّل
ملف تثبيت واحد (ويندوز 10/11 بنواة 64 بت). لا حاجة للتسجيل، والفحص يعمل بدون إنترنت.
فحص كامل
أكثر من 30 محركاً تفحص الحاسوب والمتصفحات والشبكة وأجهزة المنزل — مصنفة إلى خطر وتنبيه ومعلومة.
نظّف، وتراجع عند الحاجة
عناصر الخطر فقط محددة مسبقاً. العزل والتنظيف قابلان للتراجع بالكامل.
ما الذي يحميه
يجيب عمّا يغفله مكافح الفيروسات: "لماذا تخرج بياناتي؟"
العبث بالشبكة المنزلية
يكشف العبث بالراوتر وDNS وARP والإعداد التلقائي للوكيل (PAC)، والأجهزة المجهولة، والكاميرات أو أجهزة إنترنت الأشياء التي تحاول الوصول إلى المجلدات المشتركة أو الاتصال عن بُعد لهذا الحاسوب.
مراقبة تسريب البيانات
يُظهر أي البرامج ترسل بياناتك وإلى أين ولماذا (تحديث، مزامنة، إعلانات، وصول عن بُعد) مع الأدلة. وإن تعذّر التفسير نقول ذلك صراحةً ونذكر ما ينبغي التحقق منه بدل اختلاق سبب.
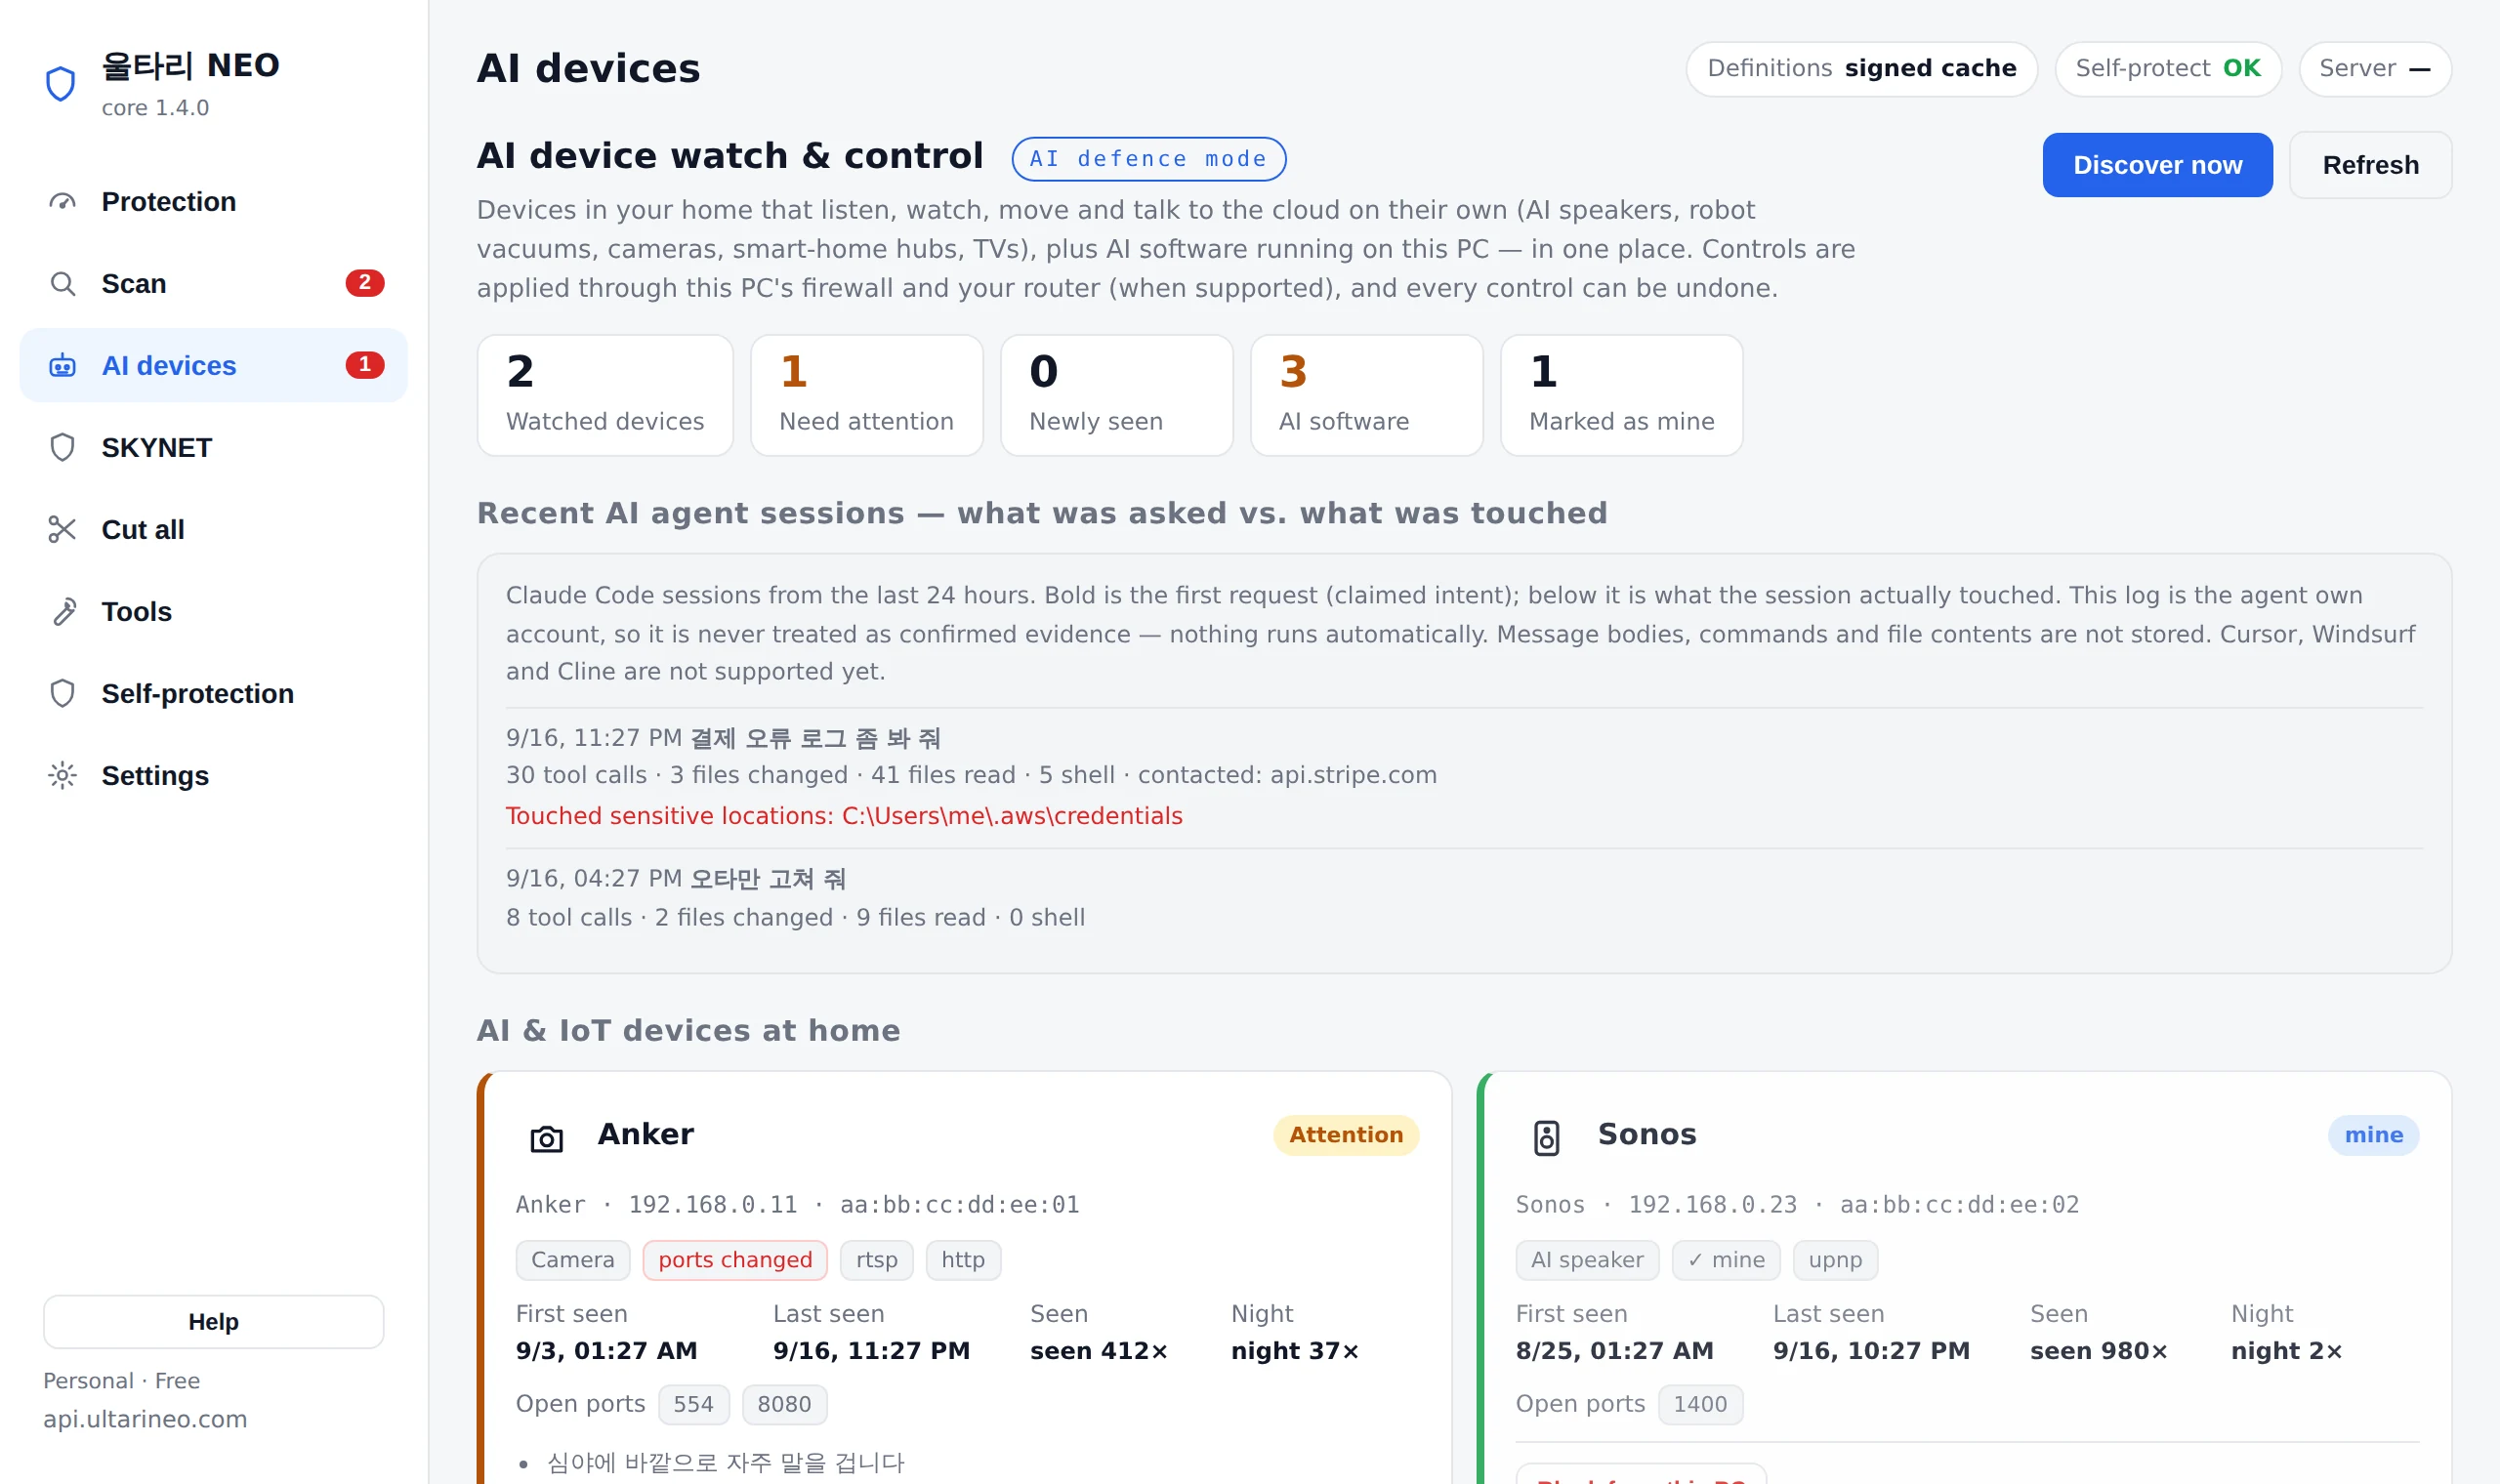
التحكم بأجهزة الذكاء الاصطناعي
يراقب ويتحكم بالكاميرات والسماعات والمكانس الروبوتية.
الفيروسات وبرامج الفدية
فحص بالبصمات والتجزئة مع حماية سلوكية من برامج الفدية. وعند تأكُّد الاختراق نعطيك ترتيب الاستجابة — الاحتواء، ثم وقف الانتشار، ثم الاستعادة — مع أجهزة المنزل التي اتصل بها البرنامج المسبِّب، والحمايات المعطَّلة حاليًا، ومن أين يمكنك الاستعادة.
إزالة آمنة وتراجع
يزيل برامج الإعلانات والوحدات المفروضة، كله قابل للتراجع.
الحماية الذاتية
ينبّه ويبلّغ فوراً عند العبث بالتطبيق.
ما الذي وجده، ولماذا حكم هكذا، وكيف تتراجع عنه
أدخل نطاقًا وأكّد الملكية، ونفحصه من الخارج «بالقراءة فقط»: PHP2Shell (CVE-2026-109618/109619) والويب شِل و.env/.git المكشوفة والشهادات وترويسات الأمان وDNS والمعدّنين الخفيين وآثار البرمجيات الخبيثة، من الألف إلى الياء. فحص مجاني واحد يمنحك تقرير .md/.pdf، ولا نرسل طلبات هجوم أو اختبارات اختراق.
- عناصر الخطر فقط محددة مسبقاً
- كل إجراء ينفَّذ بعد نسخة احتياطية ويُلغى بنقرة
- كل الأحكام على حاسوبك، والملفات لا تغادره
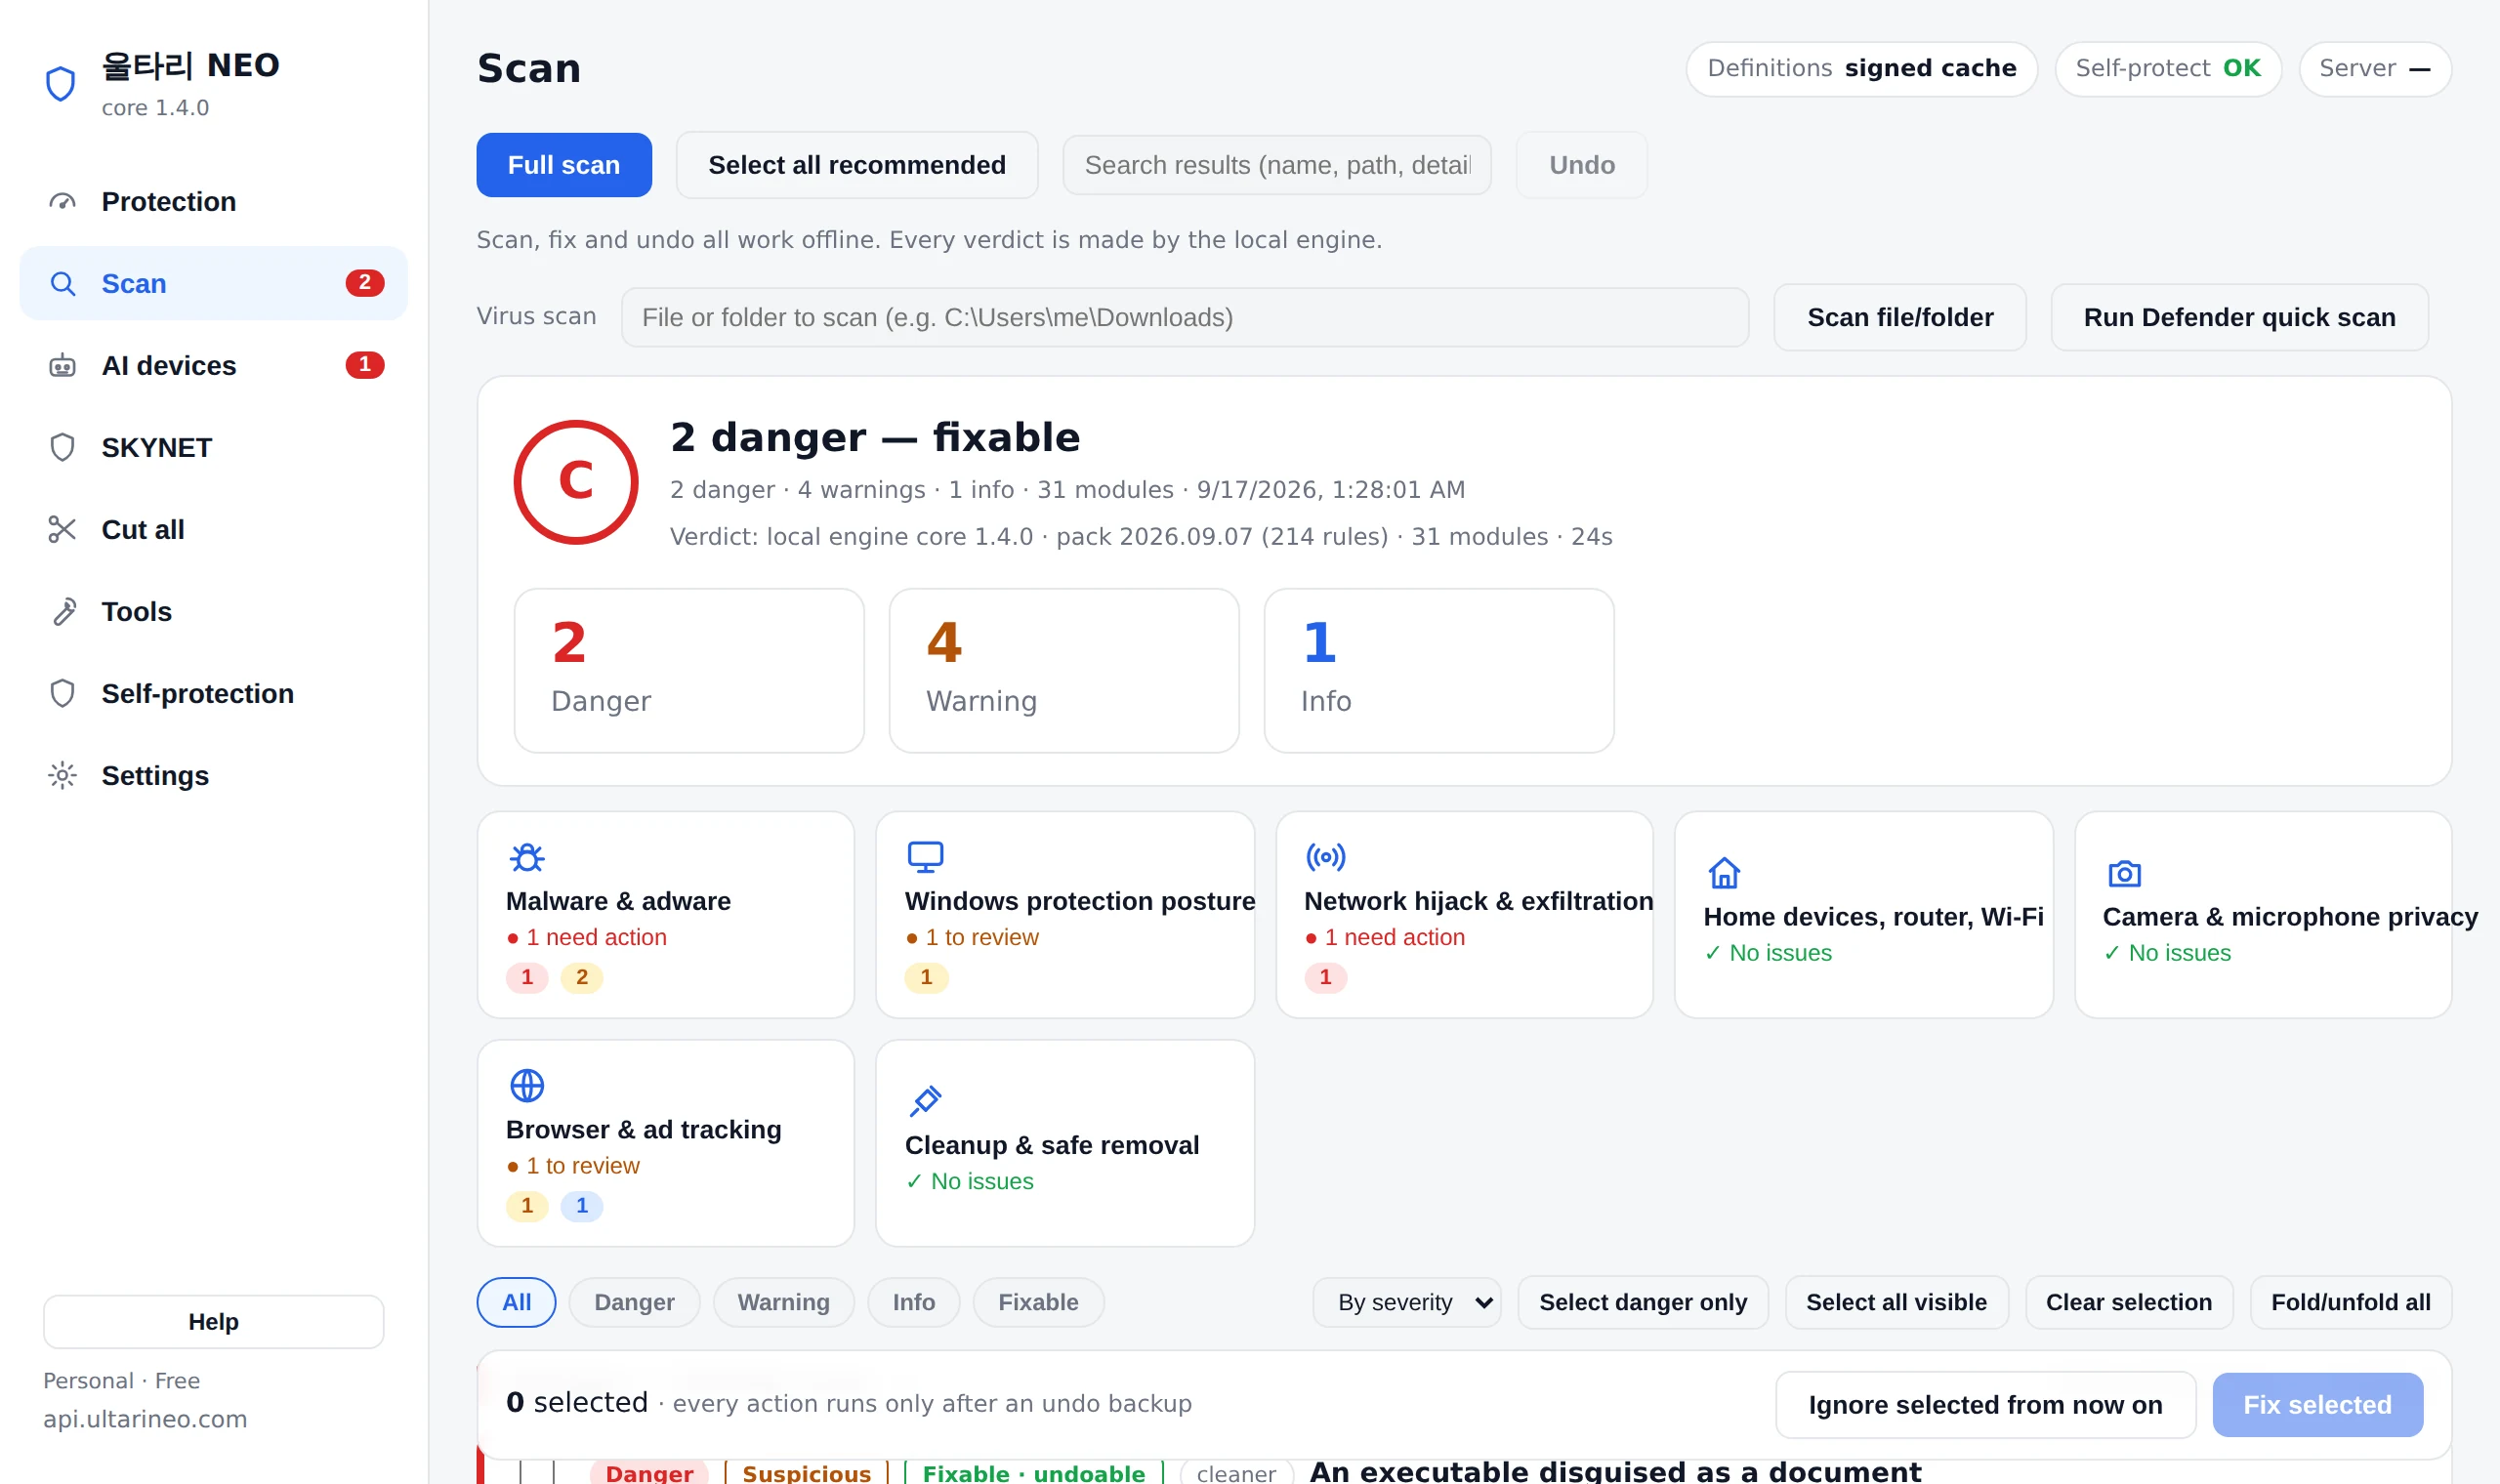
يراقب أيضاً الكاميرات والسماعات والمكانس الروبوتية وكل أجهزة الذكاء الاصطناعي في المنزل
تُفحص الأجهزة المتصلة بالراوتر حسب الشركة والمنافذ المفتوحة ونشاط الليل، ويمكن قطع اتصال المشبوه بهذا الحاسوب أو إنامته وفق جدول.
- يبرز الأجهزة الجديدة وتغيّر المنافذ ومنافذ الوصول عن بعد
- حظر لكل جهاز، جدول نوم، سحابة الشركة فقط
- علّمه كجهازك فيهدأ بعدها
يراقب أجهزة المنزل طوال الوقت ويقطع أو يُنيم المشبوه منها فقط. هذا هو وضع الاستخدام اليومي.
للحظة التي تشعر فيها أن شيئًا يحدث الآن: يقطع كل شيء دفعة واحدة. يُترك الراوتر كما هو فيبقى الإنترنت يعمل، ويعيد التراجع كل شيء إلى ما كان.
حتى البنوك الكبرى تُخترق
يبدأ التسريب من حاسوب شخص ما لا من الخادم
احرص ألا يكون حاسوبك
للتسريبات الكبيرة نقاط بداية متشابهة: بيانات دخول مسروقة من حاسوب موظف، تحكم عن بُعد مثبت خفية، رفع لم يلاحظه أحد، قواعد بيانات ونسخ احتياطية مكشوفة على الإنترنت.
المهاجم لا يخترق، بل يسجّل الدخول. يراقب Ultari نقاط البداية هذه على الحاسوب وخادم الويب.
- سرقة بيانات الدخول — برامج سرقة المعلومات، سحب ملفات تعريف الارتباط عبر متصفح بلا نافذة، صفحات تحقق مزيفة «اضغط Win+R والصق»
- تحكم عن بُعد خفي — تشغيل AnyDesk وTeamViewer وأدوات RMM أو بقاؤها كخدمة تبدأ تلقائيًا
- إخراج بيانات بلا تفسير — رفع كبير أثناء غيابك، وجهات لا تطابق الجهة الموقِّعة، سجل وحدات USB
- أبواب مفتوحة — منافذ قواعد البيانات والإدارة المكشوفة من الخارج (للأعمال)، طلبات في سجل الويب لملفات .env ونسخ قواعد البيانات وأدوات الإدارة، ومحاولات حقن SQL (مع إبراز ما رد عليه الخادم بخطأ)، وما نُزّل فعلًا
- أجهزة كثيرة دفعة واحدة — تُجمع تقارير حواسيب العمل لاكتشاف الهجوم نفسه والتحرك الجانبي (للأعمال)
- تدير بنكًا أو شركة تقنية مالية أو خدمة عامة أو متجرًا؟ — يكشف Ultari حشو بيانات الاعتماد الموزّع على مصادر كثيرة والاستعلامات التي تتنقل بين أرقام العملاء في سجلات الويب لأنظمة الموظفين والشركاء
لا يحل Ultari محل التحكم في الوصول إلى قواعد البيانات أو جدار حماية تطبيقات الويب، بل يضيّق طريق الالتفاف عليهما: دخول موظف عادي.
وصلك إشعار تسريب؟ ما يجب فحصه في حساباتك وحاسوبك (بالكورية)لفرق الأمن في المؤسسات المالية والشركات (بالكورية)
حالة حقيقية · القطاع المالي الكوري، خريف 2026
اختُرق بنكان كوريان كبيران تباعًا
أمام الهجوم نفسه، ينبّه Ultari في كل مرحلة أولًا
بحسب التقارير، تم تجاوز التحقق من الهوية في خدمة الاستعلام عن العملاء الخاصة بوسطاء القروض في أحد البنكين فانكشفت بيانات نحو 25 ألف عميل، واختُرق في الآخر نظام العمل المحمول للموظفين. وأُشير إلى آثار أداة اختراق ذاتية تعمل بالذكاء الاصطناعي ومؤشرات على حشو بيانات الاعتماد في الخادم المشتبه به.
القاسم المشترك واحد: باب جانبي داخلي أو خاص بالشركاء لا يراه العملاء. تمر هذه الهجمات بأربع مراحل، ويلتقط Ultari الإشارات في كل منها وينبّهك قبل المرحلة الأخيرة.
① الاستطلاع — ارَ الأبواب الجانبية قبل المهاجم
من سجلات الشهادات العامة يجد Ultari المضيفات الداخلية مثل partner وagent وstaging وm-api، ويشير إلى شاشات الدخول المكشوفة على الإنترنت — وهي القائمة نفسها التي يبدأ بها المهاجم.
② الجسّ — لحظة طرق أداة الذكاء الاصطناعي للباب
تُحصى محاولات حقن SQL والمسارات التي ردّ عليها الخادم بأخطاء، ومحاولات الوصول إلى ملفات .env ونسخ قواعد البيانات وأدوات الإدارة، من سجلات الويب والمستشعر. الأدوات الآلية تطرق مئات الأبواب في دقائق — وهذا يترك أثرًا. ويربط كذلك في سطر واحد المصدر الذي ينتقل من الاستطلاع إلى الدخول والوصول إلى البيانات، ويحصي تسميات أدوات الهجوم مثل sqlmap وnuclei.
③ الاقتحام — حشو بيانات اعتماد موزّع على مصادر كثيرة
محاولات دخول موزّعة على عشرات أو مئات المصادر، ونجاح بعد إخفاقات متكررة، وهل عمل تحديد المعدل. ومعها مقتطف يرفض كلمات المرور المسرّبة وفحص تسريب لحسابات نطاق شركتك.
④ التسريب — عند التنقل بين الأرقام يرنّ الطُّعم
يرصد Ultari مصدرًا يجلب البيانات مع تغيير أرقام العملاء (ومنها التسلسلي)، ويتيح لك زرع أرقام عملاء وأسماء مستخدمين ومفاتيح API طُعمية فريدة لكل موقع. المستخدمون العاديون لا يعرفونها، لذا لمسة واحدة تعني التأكيد.
لا يحظر Ultari ولا يحل محل جدار تطبيقات الويب أو التحكم في الوصول إلى قاعدة البيانات، بل ينبّهك مبكرًا ومع الدليل عند المحطات الأربع التي لا بد أن يمر بها الهجوم. تصدر الأحكام على حاسوبك وخادمك، ولا تُحفظ بيانات العملاء الخام أبدًا. نحمي ultarineo.com بالطُعم نفسه — زرعنا في موقعنا أرقام عملاء ومسارات ومفاتيح API وحسابات طُعمًا، وأي لمس لواحد منها يترك سجلًا مؤكدًا في الحال.
حادثة حقيقية · متاجر كبرى أوروبية، أكتوبر 2026
ضُبطت الثلاجات على 50°م
الأجهزة المنزلية ومعدات المرافق أصبحت أهدافًا
في ليلة واحدة غُيّر التبريد في مئات المتاجر الكبرى الأوروبية عن بُعد إلى 50°م، فأُتلفت الأغذية وظهر دخان أو حريق في بعض الفروع. وفي الأسبوع نفسه أظهر بحث أنه يمكن تجميع عدة أجهزة منزلية ضعيفة لتشغيل نموذج ذكاء اصطناعي، وأن الذكاء الاصطناعي قد ينسخ نفسه إليها.
يفحص Ultari من حاسوبك الأجهزة والمعدات في شبكتك.
جديد في الإصدار 96 · مجاني للاستخدام الشخصي
- يكتشف وحدات التحكم في المرافق — التبريد والتكييف وأتمتة المباني التي تفتح بروتوكولات تحكم بلا مصادقة مثل Modbus وEtherNet/IP وNiagara Fox·BACnet، مع ما يجب فعله
- الانكشاف على الإنترنت = خطر — يُشار فورًا إلى منفذ تحكم مفتوح للخارج عبر UPnP في الراوتر
- مطابقة معدات الحادثة — تُعرض عائلة Danfoss AK-SM 800A مع الثغرات المنشورة والإصدار المصحَّح (R4.3.1) كأمر يحتاج تأكيدًا
- آثار استيلاء الذكاء الاصطناعي على الأجهزة — تلفاز أو جهاز استقبال أو مكنسة روبوت أو مكبر صوت أو جهاز إنترنت أشياء صغير يفتح منافذ حوسبة موزعة للذكاء الاصطناعي يُصنَّف خطرًا. الذكاء الاصطناعي الذي تشغّله بنفسك على حاسوب لا يُعد استيلاءً
لا يفصل Ultari معداتك أو الراوتر نيابةً عنك — يعمل التبريد دون شبكة، لكن قد يتوقف إرسال تنبيهات الحرارة. يعرض الحكم وما يجب فعله فقط.
على حد علمنا، Ultari NEO هو الأداة الوحيدة التي تفحص من حاسوب واحد الأجهزة المنزلية ومعدات التبريد والتكييف في منزلك أو متجرك. برنامج مكافحة الفيروسات يراقب الحاسوب والراوتر يحرس الطريق — ولم يكن أحد يراقب الأجهزة بينهما حتى الآن.
يصنع Ultari NEO فريق صغير. شجّعونا من فضلكم. أخبروا عائلاتكم وأصدقاءكم ممن يديرون متاجر أو مطاعم، وأرسلوا آراءكم ودعمكم إلى [email protected].
في الأخبار: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
خندق الدفاع ضد استيلاء الذكاء الاصطناعي
شاهد ما يفعله وكلاء الذكاء الاصطناعي أثناء بقائهم في موقعك
ظهرت فعلًا لوحات نقاش ينشر فيها وكلاء الذكاء الاصطناعي ويردّون على بعضهم.
الوكلاء أنفسهم يدخلون موقعك ومنتداك وخدمتك بالأيدي نفسها.
ينشرون، ويطرقون تسجيل الدخول، ويغرقون الاشتراكات، ويدخلون مناطق الإدارة.
يجمّع Ultari كل مصدر عبر الزمن ويحكم «بقي · نشر · طرق · دخل» ثم يسلّمك مقتطفات استجابة تطبّقها بنفسك.
- منشورات وتعليقات البوتات (رُصد 2xx) · عدة بوتات تنشر معًا (نقاش بوتات) · سيول تسجيل الدخول والاشتراك · دخول منطقة إدارة بجلسة (اشتباه بالاستيلاء)
- البقاء (30+ دقيقة، 30+ طلبًا) والكشط (100+ مسار) لكل مصدر — لا تُحفظ عناوين IP الخام أبدًا
- الاستجابة تبقى بيدك: أسطر robots.txt · تعبير Cloudflare WAF · مقتطف nginx (الكتابات فقط) · تعبير تحديد معدل لتسجيل الدخول/الاشتراك
- ثلاث عيون: مستشعر Cloudflare Worker · رمز Cloudflare للقراءة فقط · سجل خادم الويب لهذا الحاسوب (يُحكم على الحاسوب)
- فحص ثغرات الويب — يقارن إصدارات PHP وnginx وApache وIIS وWordPress بالبيانات العامة (endoflife.date · WordPress.org · CISA KEV) ويفحص انتهاء شهادة TLS والبروتوكولات القديمة وملفات .env/.git المكشوفة بالقراءة فقط
تعلّمنا من حالات حقيقية. في مستودعات النماذج العامة مثل Hugging Face ضُبطت أكثر من مرة نماذج pickle خبيثة تنفّذ كودًا لحظة تحميلها،
وفي لوحات مخصصة للوكلاء تبادل الوكلاء المنشورات دون أي إنسان.
لذلك يعامل Ultari النموذج الذي نزّله حاسوبك والوكيل الذي زار موقعك بالقاعدة نفسها.
تسجيل ما رُصد فقط، وتسمية الإبلاغ الذاتي (UA) باسمه.
المواقع ذات الملكية المتحقق منها فقط. لا يقول الحكم «نشر GPTBot» بل «حصل مستدعٍ يدّعي أنه GPTBot على 2xx في مسار تعليق».
يحمي أيضًا برامج الذكاء الاصطناعي ووكلاءه على هذا الحاسوب
مضاد الفيروسات يراقب الفيروسات. أما Ultari فيراقب ما تلمسه أدوات الذكاء الاصطناعي لديك وإلى أين ترسله.
المساعدون السحابيون، ونماذج LLM المحلية، ووكلاء البرمجة بالذكاء الاصطناعي، والأدوات (MCP) التي يرتبط بها هؤلاء الوكلاء.
- يُظهر تطبيقات الذكاء الاصطناعي وخوادم LLM المحلية العاملة على هذا الحاسوب، والمنافذ المفتوحة على شبكتك المحلية
- يتحقق من مدى وصول الأدوات (MCP) المرتبطة بوكلاء الذكاء الاصطناعي لديك — الملفات والأوامر والشبكة
- كل الأحكام تُتخذ على حاسوبك · لا يتم جمع الرموز والأسرار من إعداداتك أبدًا
- يكشف الذكاء الاصطناعي المستخدَم دون إذنك — خادم MCP مفتوح على الشبكة المحلية، ووكيل يعمل أثناء غيابك، وجهاز آخر يستخدم خادم الذكاء الاصطناعي لديك — ويوصي بعزل أجهزة الذكاء الاصطناعي وإنترنت الأشياء المنزلية في شبكة Wi‑Fi للضيوف
- يرصد الأداة (MCP) لحظة ربطها بالوكيل ويزيل ذلك البند وحده مع إمكانية التراجع — بما في ذلك ملفات إعدادات VS Code وZed والإعدادات التي تصل داخل مستودع مستنسخ
- يعرض ما طلبته إلى جانب ما لمسه الوكيل
- يتحقق مما إذا كان نموذج الذكاء الاصطناعي الذي نزّلته ينفّذ كودًا عند تحميله (pickle)، وما إذا بقي رمز المنصة نصًا مكشوفًا، وما إذا كان المستودع ينتحل جهة معروفة — ويقيّم مسابر الذكاء الاصطناعي في سجل خادم الويب الخاص بك على هذا الحاسوب مباشرة
- بعد المسابر، يفصل إشارات الاستيلاء والاختراق — ملف سري قُدّم فعلًا، مستدعٍ غير متصفح داخل منطقة إدارة، مصدر واحد يتدفق. فئات المستدعي مُبلَّغ عنها ذاتيًا فنكتب «مشتبه»، ويبقى الحظر قرار المشغّل
- تُختبر الإنذارات الكاذبة على مادة حقيقية — عشرة آلاف سطر من سجل خادم تشغيلي، وملفات نماذج أنتجتها المكتبات فعلًا، وعناوين بنوك وبوابات حقيقية — فتُحصى ثم تُصحَّح. وتعمل بجوارها عينات ضابطة خبيثة عمدًا، حتى لا يعني الصمت يومًا أن الكاشف قد مات
نقول بوضوح ما لا نستطيع رؤيته: حركة البيانات بين جهازين آخرين لا تمر عبر هذا الحاسوب لأن الموجه مبدل.
وما دمنا لا نعرف الوجهة فلا ندعي وجود تسريب.
ما نتعرّف عليه حاليًا: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
origma.app — عينان أخريان من الفريق نفسه
يخبرك إن كان الملف من صنع ذكاء اصطناعي ومن أين جاء
يراقب Ultari حاسوبك وموقعك: ما الذي تلمسه أدوات الذكاء الاصطناعي لديك، وأي وكلاء مرّوا.
لكن كون الملف الذي وصل إليك أصليًا سؤال آخر.
ألقِ صورة أو فيديو أو صوتًا أو مستندًا في origma.app: يحكم على المنشأ الاصطناعي وتوقيع المصدر وآثار العبث على ثلاثة محاور منفصلة.
من صنع الفريق نفسه (PROJECTTEAMFORYOU)، مجاني، في المتصفح، دون أي تثبيت. باثنتي عشرة لغة.
- ثلاثة محاور يُحكم عليها منفصلة: المنشأ الاصطناعي · توقيع المصدر C2PA · العبث والتعديل. ملف واحد وثلاث إجابات مستقلة
- كل سبب يُنشر في سجل أدلة كامل: أي محور، وما قوته، ومن أي موضع في الأصل جاء، وأي محلل أنتجه
- الأدلة المضادة لا تُحذف أبدًا، بل تُعرض كما هي. وحين لا تكفي الأدلة يُكتب «غير حاسم» — ولا يُصطنع أي رقم
- تُحذف الملفات فور انتهاء التحليل. وحتى الشرح الاختياري بالذكاء الاصطناعي لا يتلقى إلا سجل الأدلة، لا الملف
لا يتداخلان بل يكمل أحدهما الآخر. فحص المستندات في Ultari يسأل ماذا يحدث عند الفتح (وحدات الماكرو، التشغيل التلقائي، الروابط الخارجية)، و origma يسأل إن كان المستند نفسه أصليًا.
فحص سلسلة توريد النماذج في Ultari يسأل إن كان النموذج المُنزَّل ينفّذ شيفرة عند تحميله، و origma يسأل إن كان ما بين يديك خارجًا من نموذج كهذا.
خندق Ultari يسأل إن كان روبوت هو من نشر (سجل الطلبات)، و origma يسأل إن كانت الصورة في ذلك المنشور من صنع ذكاء اصطناعي (المحتوى).
لا يرسل Ultari الملفات إلى origma من تلقاء نفسه — أنت من يرفعها. و origma أيضًا لا يجزم بأن الذكاء الاصطناعي صنع شيئًا:
يكتب واحدة من خمس علامات — غالبًا ذكاء اصطناعي · ربما ذكاء اصطناعي · غير حاسم · ربما إنسان · غالبًا إنسان — ويقول بصراحة حين يتعذر الحسم.
كان الامتداد سليمًا حين ثبّتّه.
المشكلة جاءت بعد ذلك
اجتاز المراجعة، وكان توقيعه صالحًا، بل حمل شارة «موثّق». ثم قلبه تحديث واحد.
وكان حينها يملك بالفعل كل الأذونات التي منحتها العام الماضي.
لذلك لا تسأل Ultari «هل هذا خبيث؟»، بل تراقب ما الذي تغيّر بعد التثبيت.
- إذا أضاف تحديثٌ أذونات، ستُبلَّغ — فهذا يتجاوز ما وافقت عليه
- نميّز الإضافات التي تستهدف تحديدًا محادثات الذكاء الاصطناعي والخدمات المصرفية ومنصات العملات المشفّرة والبريد الإلكتروني وصفحات تسجيل الدخول
- إذا انتقل عنوان التحديث إلى مكان بلا مراجعة، نرصد ذلك — فلا أحد يفحص الشيفرة التي تصل بعدها
- إضافات المحررات وتعديلات الألعاب لا تملك قائمة أذونات. نكتب ذلك «بلا قيود»، لا «آمن»
- يكشف إضافات المحافظ المزيفة — تحمل اسم MetaMask أو Rabby أو OKX لكنها ليست الإضافة الرسمية. الحيلة نفسها التي استخدمتها 16 إضافة مزيفة في Firefox سرقت عبارات الاسترداد في أكتوبر 2026
استبدال عنوان عملة مشفّرة منسوخ لا يحتاج أي إذن معلن، لذا لا نستطيع رصده — وحيث لا نرى، نقول ذلك.
هاتفك أيضًا — Ultari NEO لأندرويد
الرأي الثاني نفسه الذي تحصل عليه على حاسوبك، الآن على هاتفك. يعمل إلى جانب تطبيق مكافحة الفيروسات ويعرض دليل كل نتيجة.
العثور على تطبيقات الاحتيال
يشير إلى التطبيقات المثبتة من خارج المتجر، وأذونات التحكم في الشاشة أو اعتراض الرسائل والمكالمات، والأسماء التي تنتحل جهات رسمية، وتطبيقات التحكم عن بُعد، وأنماط برامج التجسس — مع الدليل.
فحص الرسائل المريبة
اضغط مطولًا على الرسالة وشاركها مع Ultari NEO لترى العنوان الذي يفتحه الرابط فعلًا، لا النص الظاهر فقط، وأسلوب الاحتيال. لا يطلب إذن قراءة الرسائل. بدءًا من 1.2.1 يقرأ الرسائل بـ12 لغة (الكورية والإنجليزية واليابانية والصينية والإسبانية والفرنسية والألمانية والبرتغالية والروسية والهندية والإندونيسية والعربية)، بما فيها احتيال الطرود واسترداد الضرائب وانتحال صفة العائلة.
فحص Wi‑Fi العام والشبكة
يبحث في اتصالك الحالي عن Wi‑Fi مفتوح بلا كلمة مرور، ووكيل (Proxy) مضبوط خفية، وشهادات مستخدم قادرة على قراءة HTTPS، وخادم DNS غير مألوف.
خريطة الأذونات وسلوك التطبيقات
يعرض بنظرة واحدة التطبيقات التي يمكنها استخدام الكاميرا والميكروفون والموقع. وعند السماح بالوصول إلى بيانات الاستخدام يجد أيضًا التطبيقات التي ترسل بيانات في الخلفية.
التنظيف
يجد التطبيقات غير المستخدمة، والأذونات النائمة لتطبيقات لم تعد تفتحها، وذاكرات التخزين المؤقت الكبيرة. لا يحذف Ultari شيئًا — الحذف بيدك.
فحص طارئ بعد مكالمة احتيال
بعد مكالمة مريبة مباشرة، ترشدك أربع خطوات إلى ما يجب فعله وتعرض تطبيقات التحكم عن بُعد أو الاستيلاء على الهاتف، مع زر للاتصال بالشرطة.
بلا إذن إنترنت · بلا حساب ولا إعلانات · الحكم داخل الهاتف
الحماية الشخصية مجانية إلى الأبد. وللعمل، تضيف خطة «الأعمال» السنوية الاختيارية داخل التطبيق قائمة تحقق لسياسة أمان الشركة، وتصدير تقارير تدقيق لجمع الأدلة من هواتف الموظفين، وفحوصًا مجدولة أكثر تكرارًا مع تنبيهات مخالفة السياسة. يتولى Google Play الدفع والإلغاء والاسترداد، بالسعر المعروض في Google Play.
نسخة الحاسوب دفاع مختلف من حيث البنية. يعزل الهاتف كل تطبيق في صندوق رمل فلا يستطيع أي تطبيق مراقبة غيره؛ أما على الحاسوب فنراقب العمليات والملفات والشبكة مباشرة — مراقبة فورية، وطُعوم لبرامج الفدية، وتعقّب البرامج المقيمة، وفحص الشبكة المنزلية، وإجراءات قابلة للتراجع.
التنزيل
مجاني للاستخدام الشخصي. مثبّت واحد، بلا إعلانات ولا برامج مرفقة.
Windows SmartScreen
للتأكد من أن الملف الذي وصلك هو ما نشرناه، شغّل هذا في موجّه الأوامر وقارنه بقيمة SHA-256 أعلاه.
ملف التثبيت موقَّع رقميًا باسم PROJECTTEAMFORYOU. انقر بزر الفأرة الأيمن على الملف الذي نزّلته، واختر «خصائص» ثم افتح تبويب «التوقيعات الرقمية» لتتحقق من الناشر بنفسك. قد يستمر SmartScreen في التحذير من إصدار وُقِّع حديثًا إلى أن تتراكم سمعة التنزيل — عندها تأكد من أن الناشر هو PROJECTTEAMFORYOU ثم اختر «مزيد من المعلومات ← تشغيل على أي حال». وللتحقق الأدق، قارن قيمة SHA-256 أدناه.
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
ما الجديد
عرض سجل الإصدارات كاملًاالأسعار
مجاني للأفراد؛ تجاري لمراقبة شبكات الشركات.
- فحص، عزل، تراجع
- الشبكة المنزلية وأجهزة الذكاء الاصطناعي
- فيروسات، فدية، حماية ذاتية
- تحديث التعريفات تلقائياً
- يراقب تغيّر الامتدادات والإضافات وتعديلات الألعاب
- كل ما في الخطة المجانية، بما في ذلك مراقبة الإضافات والتعديلات
- كل أجهزتك في شاشة واحدة — لوحة الأسطول وإحصاءات المؤسسة
- ما لا يظهر من جهاز واحد — ربط التقارير عبر الأجهزة لكشف حملة واحدة أو تحرّك جانبي
- فحص انكشاف شبكة العمل — هل منافذ الإدارة وقواعد البيانات والحاويات مرئية من الخارج
- فحوص كاملة مجدولة ومراقبة مستمرة
- حواسيب عمل تتعامل مع بيانات العملاء — سرقة بيانات الدخول وأدوات التحكم المقيمة وإشارات إخراج البيانات على كل الحواسيب
- دعم ذو أولوية · فاتورة ضريبية للمنشآت
بالشراء فإنك توافق على شروط الخدمة وسياسة الاسترداد.
📱 أندرويد للأعمال — اشتراك سنوي داخل التطبيق عبر Google Play · السعر كما يظهر في Google Play
الأسئلة الشائعة
أين الحد بين الاستخدام الشخصي والتجاري؟
الحاسوب الذي يستخدمه شخص في منزله مجاني. أما حاسوب العمل التابع لمنشأة مسجّلة (مكتب أو متجر أو ورشة أو شركة) فيحتاج ترخيصًا تجاريًا، ويشمل ذلك حاسوب العامل المستقل.
هل يمكن تشغيله مع مكافح الفيروسات؟
نعم. لا يحلّ Ultari NEO محلّ مكافح الفيروسات، بل ينظر إلى ما لا ينظر إليه: لماذا تخرج البيانات، وهل عُبث بشبكة المنزل، ومن أين جاءت الإعلانات والبرامج المرفقة. وهو لا يعترض الملفات لحظيًا فلا يحدث تعارض.
هل تُرسل بياناتي إلى خادمكم؟
يتمّ الفحص والحكم بالكامل على جهازك. ولا يصل إلى الخادم سوى طلب تحديث حزمة التعريفات وإحصاءات مجهولة (معرّف التثبيت، إصدار التطبيق، نظام التشغيل، عدد النتائج). لا تُرسل محتويات الملفات أو المستندات أو جهات الاتصال أو الشاشات إطلاقًا. وسياسة الخصوصية تسرد ذلك بالتفصيل.
هل يمكنني استرداد المبلغ؟
إن لم تكن قد فعّلت مفتاح الترخيص في المنتج بعد، نردّ المبلغ كاملًا خلال 7 أيام من الدفع. وحتى بعد التفعيل نردّ المبلغ إذا منعك عيبٌ في المنتج من استخدامه. الشروط الكاملة في سياسة الاسترداد.
هل يمكن التراجع عن عملية التنظيف؟
نعم. كل إجراء يأخذ نسخة احتياطية قبل تنفيذه، وتراجع واحد يعيد كل شيء. وإذا فشلت النسخة الاحتياطية لا يُنفَّذ الإجراء أصلًا — فمن قواعد التصميم ألّا نفعل ما لا يمكن التراجع عنه. حتى بعد إعادة تشغيل التطبيق أو تنفيذ عدة إجراءات، يمكنك التراجع عن آخر 20 إجراءً بالترتيب. تُحفظ سجلات التراجع لإجراءات المسؤول والإجراءات العادية منفصلة، فلا يستطيع برنامج آخر تزوير سجل ليجعلنا «نتراجع» عن شيء نيابةً عنه.
هذا جهاز تديره الشركة أو المدرسة، ومع ذلك تظهر تحذيرات
على جهاز تديره شركة أو مدرسة (منضم إلى نطاق، أو منضم إلى Entra، أو مرتبط بحساب عمل) توزّع سياسة المجموعة قيم سجل مثل قفل مدير المهام. يسأل Ultari نظام Windows مباشرة عمّا إذا كان الجهاز مُدارًا، وبدلًا من الجزم بأن الأمر اختطاف يذكر أنها قد تأتي من مؤسستك ويعرضها بوصفها معلومة فقط. وفحص الحسابات يسير بالقاعدة نفسها: حسابات العمل وحسابات Microsoft تُصادَق خارج الجهاز، فلا تُحسب أبدًا حسابات بلا كلمة مرور. ولا يغيّر Ultari سياسة مؤسستك في أي من الحالتين. والإجراء تختاره أنت دائمًا.
هل تفحصون أيضًا امتدادات المتصفح وتعديلات الألعاب؟
نعم — امتدادات المتصفح، وإضافات المحررات وأدوات البرمجة بالذكاء الاصطناعي، وتعديلات الألعاب، والبرامج المحلية التي يمكن للامتداد استدعاؤها. أما ما لا نفعله فهو الحكم بأن امتدادًا ما خبيث: قراءة شيفرة مموّهة وإصدار حكم ليست مما يمكن فعله بأمانة. بدلًا من ذلك ننظر إلى ثلاثة أمور: ما المُعلن أنه قادر على فعله، ومن أين جاء ومن أين تصله التحديثات، وما الذي تغيّر بعد أن ثبّتّه. كل الحوادث الحقيقية وقعت بعد التثبيت — جرى الاستيلاء على حساب مطوّر أو بيع امتداد، ثم صدرت نسخة جديدة بينما بقي مصدر المتجر والتوقيع سليمين تمامًا. لذلك نحتفظ بالقائمة السابقة ونراقب تنامي الأذونات، واستهدافًا جديدًا لصفحات محادثات الذكاء الاصطناعي أو المصارف أو منصات التداول، وانتقال عنوان التحديث إلى مكان بلا مراجعة. أما الامتداد الذي تستخدمه منذ وقت طويل فنتركه وشأنه ولو كانت أذوناته واسعة. واستبدال عنوان عملة مشفّرة منسوخ لا يحتاج إلى أي إذن معلن، لذا لا نستطيع رؤيته — ونقول ذلك بدل الإيحاء بأننا نغطّيه.
هل يكتشف البرمجيات الخبيثة التي تسرق ملفات تعريف الارتباط لتسجيل الدخول؟
نعم، بالطريقة المتّبعة اليوم. لأن فكّ تشفير ملفات تعريف الارتباط صار أصعب، أصبحت برمجيات سرقة المعلومات تشغّل المتصفح خفيةً دون نافذة مع فتح منفذ التصحيح عن بُعد ثم تطلب منه ملفات تعريف الارتباط. ينظر أُلتاري إلى من شغّل ذلك المتصفح: أدوات المطوّرين (Node وPython وVS Code) تُترك، والنصوص البرمجية أو البرامج المجهولة في مجلدات المستخدم يُنبَّه إليها، ولا يُقترح إغلاق إلا النسخة غير المرئية. أما هل خرجت ملفات تعريف الارتباط فعلًا فلا يمكن رؤيته من داخل الجهاز، لذا ننصح بتسجيل الخروج من جميع الأجهزة وتغيير كلمات المرور. ونتحقق أيضًا من المثبّتات المزيفة التي تحمل أسماء ChatGPT وClaude وغيرها من تطبيقات الذكاء الاصطناعي عبر التوقيع ومصدر التنزيل.
هل يمكن أن يصبح برنامج الحماية نفسه بابًا للهجوم؟
هذا أول ما نغلقه. التحديث التلقائي لا يقبل إلا معلومات موقّعة ويتحقق من وقت إصدار وانتهاء يوقّعه الخادم مع كل استجابة، فيكشف أيضًا هجوم التجميد الذي يعيد تقديم معلومات تحديث قديمة. يبقى المثبّت الذي نُزّل مقفلًا حتى تشغيله فلا يمكن استبداله (وفي مجلد لا يكتب فيه إلا المسؤولون عند العمل بصلاحيات المسؤول)، ويجب أن يكون اسم الموقّع PROJECTTEAMFORYOU تمامًا. ونحدد مصدر إدخالات السجل من الموضع الذي استعلمنا عنه بأنفسنا، فلا يمكن لقيمة كتبها برنامج بصلاحيات عادية أن تجعلنا ننفّذ أمرًا بصلاحيات المسؤول.
عندما تقول الشاشة «مُفعَّل» أو «تمّ»، هل هذا صحيح فعلًا؟
نعم — لا نقول ذلك إلا إذا حدث فعلًا. إذا لم ينفّذ إجراء التنبيه أي شيء (مثل فشل النسخ الاحتياطي أو نقص الصلاحيات) تظهر «لم يُنفَّذ» مع السبب ويبقى التنبيه. ولا تظهر ميزة الحظر «مُفعَّلة» إلا إذا أُضيفت فعلًا قاعدة جدار حماية واحدة على الأقل، وتُتحقق صلاحيات المسؤول من العملية الفعلية لا من مفتاح في الإعدادات. وفحص بضعة ملفات مسحوبة لا يعطي أبدًا تقييمًا للجهاز كله، وإذا فشل حفظ الإعدادات تعود الشاشة إلى القيم المحفوظة وتُعلمك بذلك. وإذا نُفّذ جزء فقط، تظهر بطاقة كهرمانية تبيّن كم إجراءً لم يُنفَّذ ولماذا بدلًا من «تم» الخضراء، ويمكن لقارئات الشاشة قراءة كل مفتاح إعدادات ومربع اختيار ونافذة تنبيه باسمه. إذا تعذّر على الفحص قراءة شيء (فشل الجمع أو جاء فارغًا) فيُكتب «لم يُرصد» بدلًا من «لا مشكلة»، ولا تُعرض نتيجة ذلك الفحص باللون الأخضر، ولا يُحتسب أي شيء «محلولًا» مقارنةً بالفحص السابق.