Ihr Virenscanner sagt „alles sauber“ – warum ist Ihr PC dann langsam und voller Werbung?
Ultari NEO prüft mit über 30 Erkennungs-Engines in einem Durchgang auf gestohlene Logins, Datenlecks, versteckte Fernsteuerung, Adware, Ransomware und Manipulation des Heimnetzes.Jedes Urteil fällt auf Ihrem PC, jede Bereinigung lässt sich rückgängig machen.
📱 Android-App — kostenlos bei Google Play
🚨 Dringende Bedrohungsmeldung · Okt. 2026
Lazarus-nahe Aktivität: Über eine PHP-Lücke (PHP2Shell) werden weltweit Angriffe auf Webserver vorbereitet. Ist Ihre Website sicher?
Domain eingeben, Eigentum bestätigen — wir prüfen von außen „nur lesend“: PHP2Shell (CVE-2026-109618/109619), Webshells, offene .env/.git, Zertifikate, Security-Header, DNS, versteckte Miner und Malware-Spuren, von A bis Z. Ein kostenloser Scan liefert einen .md/.pdf-Bericht; keine Angriffsanfragen oder Eindringtests.
Verwandte Berichte: SBS · JKN · PHP2Shell
🚨 Meine Website auf Hacks prüfenWeb-Sicherheitschecks ansehen
Neues Update · Build 91
Auch wenn Ihr Virenschutz „sauber“ meldet,
spüren wir die sechs Verstecke von Schadsoftware auf
Schadsoftware überlebt am längsten nicht in Dateien, sondern an Stellen, die sie neu starten. Jenseits von Autostart-Programmen und geplanten Aufgaben — die tiefen Stellen, die bisher nur Expertenwerkzeuge (Autoruns) ansahen — prüft Ultari sie jetzt im Standardscan. Das Austauschen von Wallet-Adressen wird direkt mit einem Köder getestet und als bestätigt gemeldet.
① Hintertür am Anmeldebildschirm
Findet die klassische Hintertür, die per fünfmaligem Drücken der Umschalttaste ohne Passwort eine Administrator-Konsole öffnet (gekaperte Bedienungshilfen), sowie versteckte Haken, die beim Beenden eines Programms ein anderes starten.
② COM-Hijacking
Eine Technik, die Explorer und Office ohne Administratorrechte eine bösartige DLL laden lässt. Stark gemeldet, wenn die überschreibende Datei in einem Benutzerordner liegt und unsigniert ist.
③ Persistenz beim Office-Start
Dateien in XLSTART und STARTUP, die bei jedem Öffnen von Excel oder Word laufen, der Schlüssel „Office test“ ohne legitimen Zweck und automatisch geladene Add-ins aus Benutzerordnern.
④ Versteckte Haken mit SYSTEM-Rechten
Anmeldeverarbeitung (LSA), Druckmonitore, netsh-Hilfsprogramme, BootExecute, Active Setup, AppInit — nur Einträge außerhalb der Standardliste, mit genauen manuellen Schritten, weil man hier nicht unbedacht eingreifen darf.
⑤ DNS-Tunneling
Gestohlene Daten, zerlegt in DNS-Anfragen, die die Firewall durchlässt — erkannt, wenn ein Programm Dutzende langer, zufälliger Namen abfragt. CDNs und Virenschutz-Abfragen sind ausgenommen.
⑥ Austausch von Wallet-Adressen — direkt getestet
Wir legen kurz Köder-Wallet-Adressen mit ungültiger Prüfsumme in die Zwischenablage und prüfen, ob sie ausgetauscht werden. Wenn ja, ist das bestätigt, nicht vermutet. Ihre Zwischenablage wird sofort wiederhergestellt.
Kein automatisches Löschen — wer hier das Falsche entfernt, legt Anmeldung, Drucken oder Office lahm. Bestätigte Belege und Verdachtssignale werden getrennt gezeigt, und jedes Urteil fällt auf Ihrem PC.
Jetzt kostenlos prüfenDie sechs Verstecke erklärt — selbst nachprüfen
In 3 Schritten fertig
Dreißig Sekunden von der Installation bis zum ersten Ergebnis. Wir haben es nicht kompliziert gemacht.
Herunterladen und starten
Eine Installationsdatei (64-Bit Windows 10/11). Keine Anmeldung nötig, und die Prüfung läuft auch offline.
Vollständiger Scan
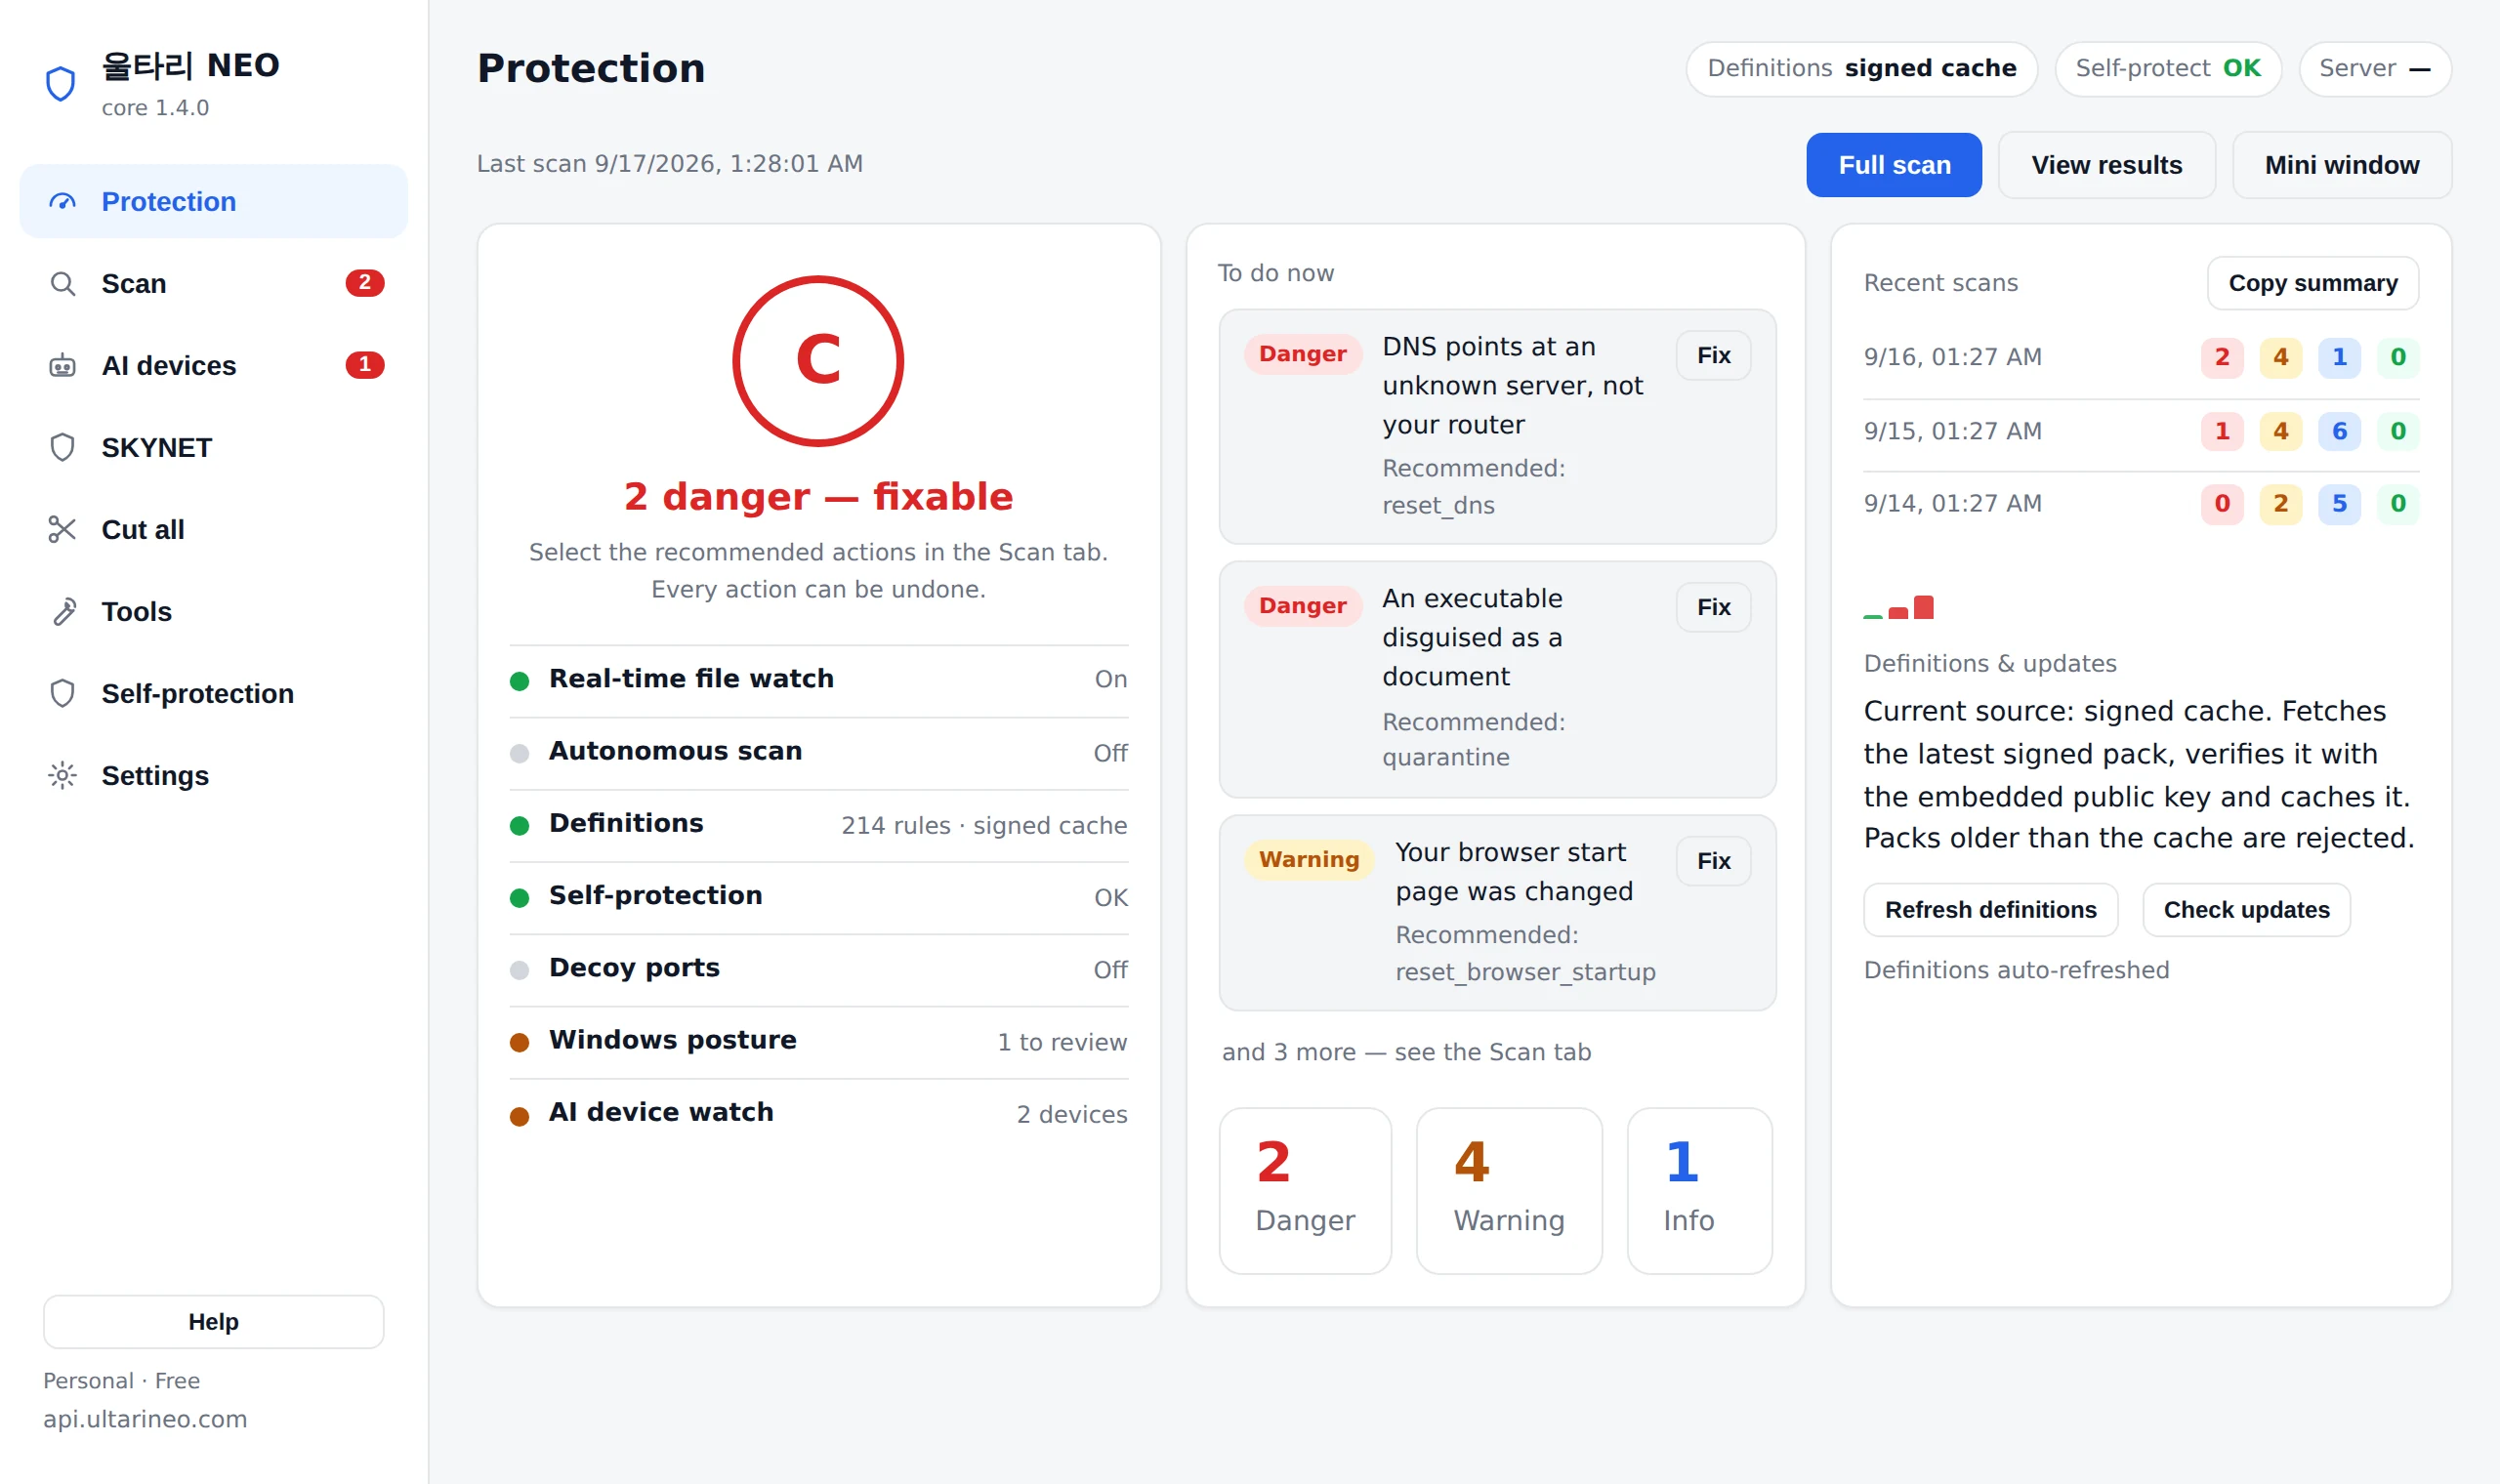
Über 30 Engines prüfen PC, Browser, Netzwerk und Heimgeräte – sortiert nach Gefahr, Warnung und Info.
Bereinigen – bei Bedarf rückgängig
Nur Gefahr-Einträge sind vorausgewählt. Quarantäne und Bereinigung sind vollständig umkehrbar.
Was geschützt wird
Beantwortet, was Virenscanner übersehen: „Warum verlassen meine Daten den PC?"
Heimnetz-Manipulation
Erkennt Router-, DNS-, ARP- und Proxy-Autokonfigurations-(PAC-)Manipulation, unbekannte Geräte sowie Kameras oder IoT-Geräte, die auf Freigaben oder den Fernzugriff dieses PCs zugreifen wollen.
Datenleck-Überwachung
Zeigt, welche Programme Ihre Daten wohin senden – und warum (Update, Synchronisierung, Werbung, Fernzugriff), mit Belegen. Lässt es sich nicht erklären, sagen wir das und nennen, was zu prüfen ist, statt einen Grund zu erfinden.
KI-Geräte steuern
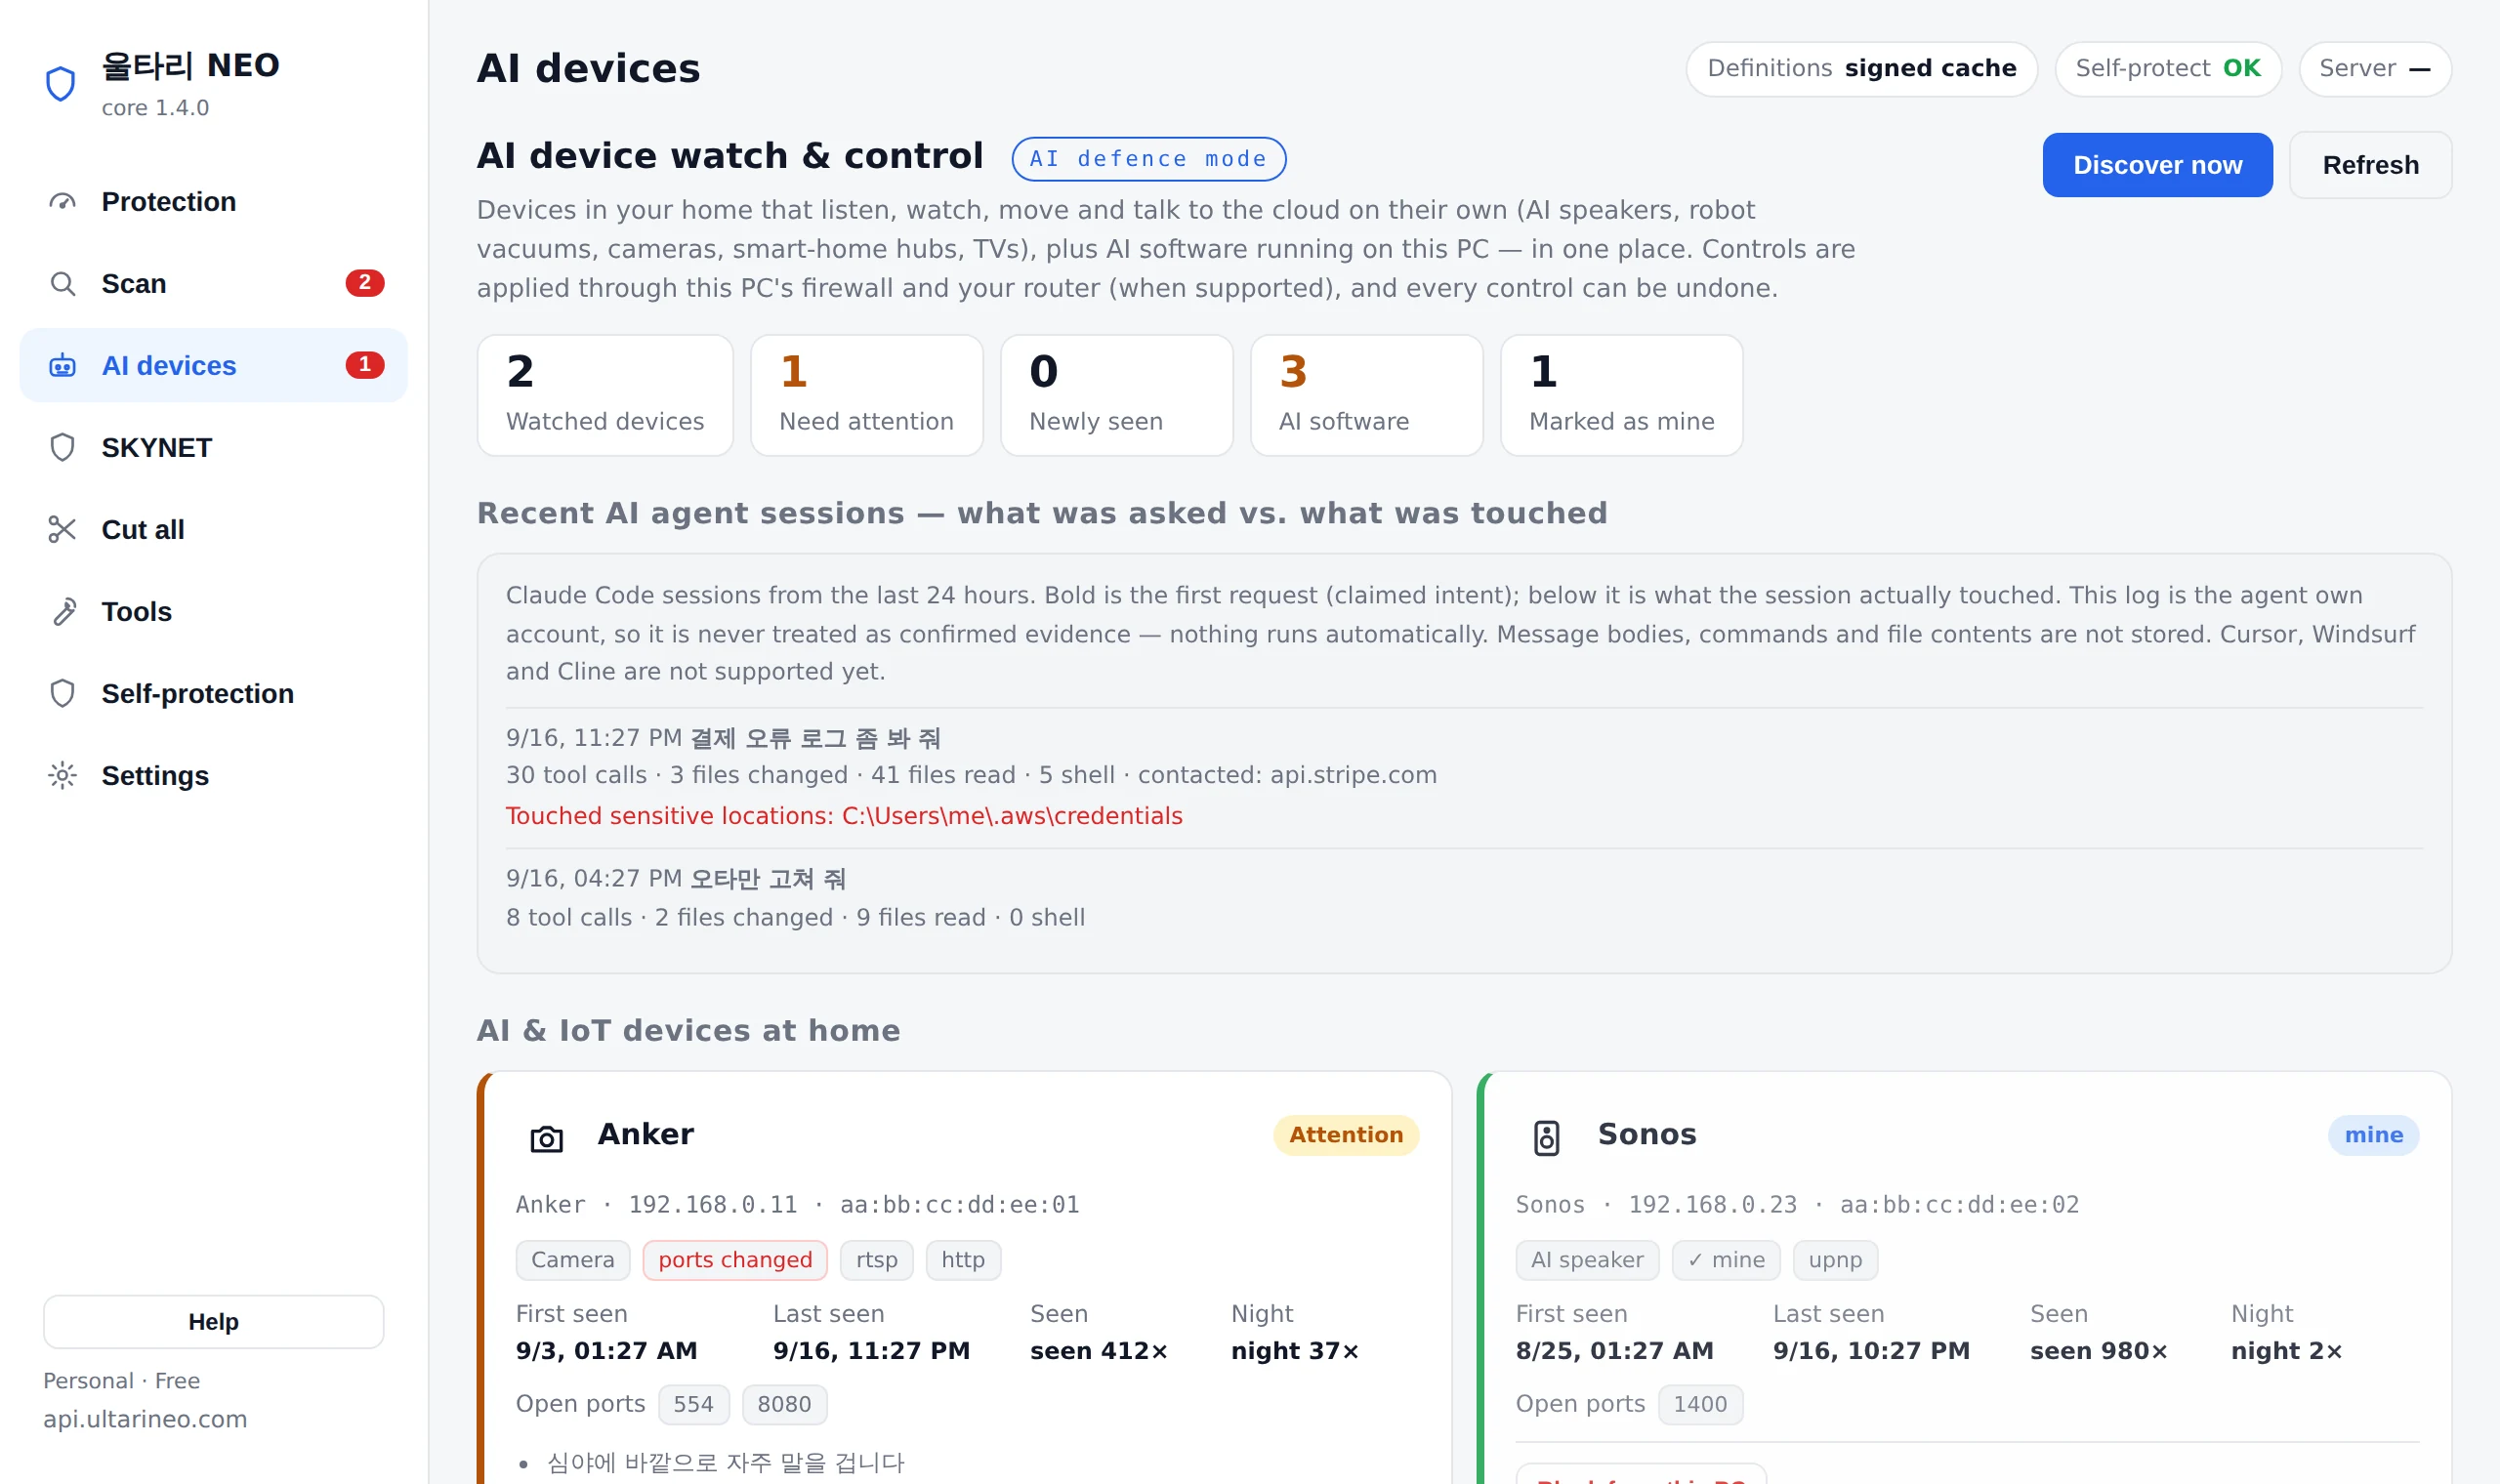
Überwacht und steuert Kameras, Lautsprecher, Saugroboter.
Viren & Ransomware
Signatur- und Hash-Prüfung plus verhaltensbasierter Ransomware-Schutz. Bei einer bestätigten Kompromittierung erhalten Sie die Reihenfolge – eindämmen, Ausbreitung stoppen, wiederherstellen – samt der Geräte im Haushalt, mit denen sich das verursachende Programm verbunden hat, der abgeschalteten Schutzfunktionen und der Quelle für die Wiederherstellung.
Sicheres Entfernen
Entfernt Adware und Zwangsmodule — alles umkehrbar.
Selbstschutz
Warnt und meldet sofort bei Manipulation.
Was gefunden wurde, warum, und wie man es zurücknimmt
Domain eingeben, Eigentum bestätigen — wir prüfen von außen „nur lesend“: PHP2Shell (CVE-2026-109618/109619), Webshells, offene .env/.git, Zertifikate, Security-Header, DNS, versteckte Miner und Malware-Spuren, von A bis Z. Ein kostenloser Scan liefert einen .md/.pdf-Bericht; keine Angriffsanfragen oder Eindringtests.
- Nur Gefahr-Einträge sind vorausgewählt
- Jede Aktion läuft nach einer Sicherung und ist mit einem Klick umkehrbar
- Urteile fallen auf Ihrem PC; Dateien verlassen ihn nicht
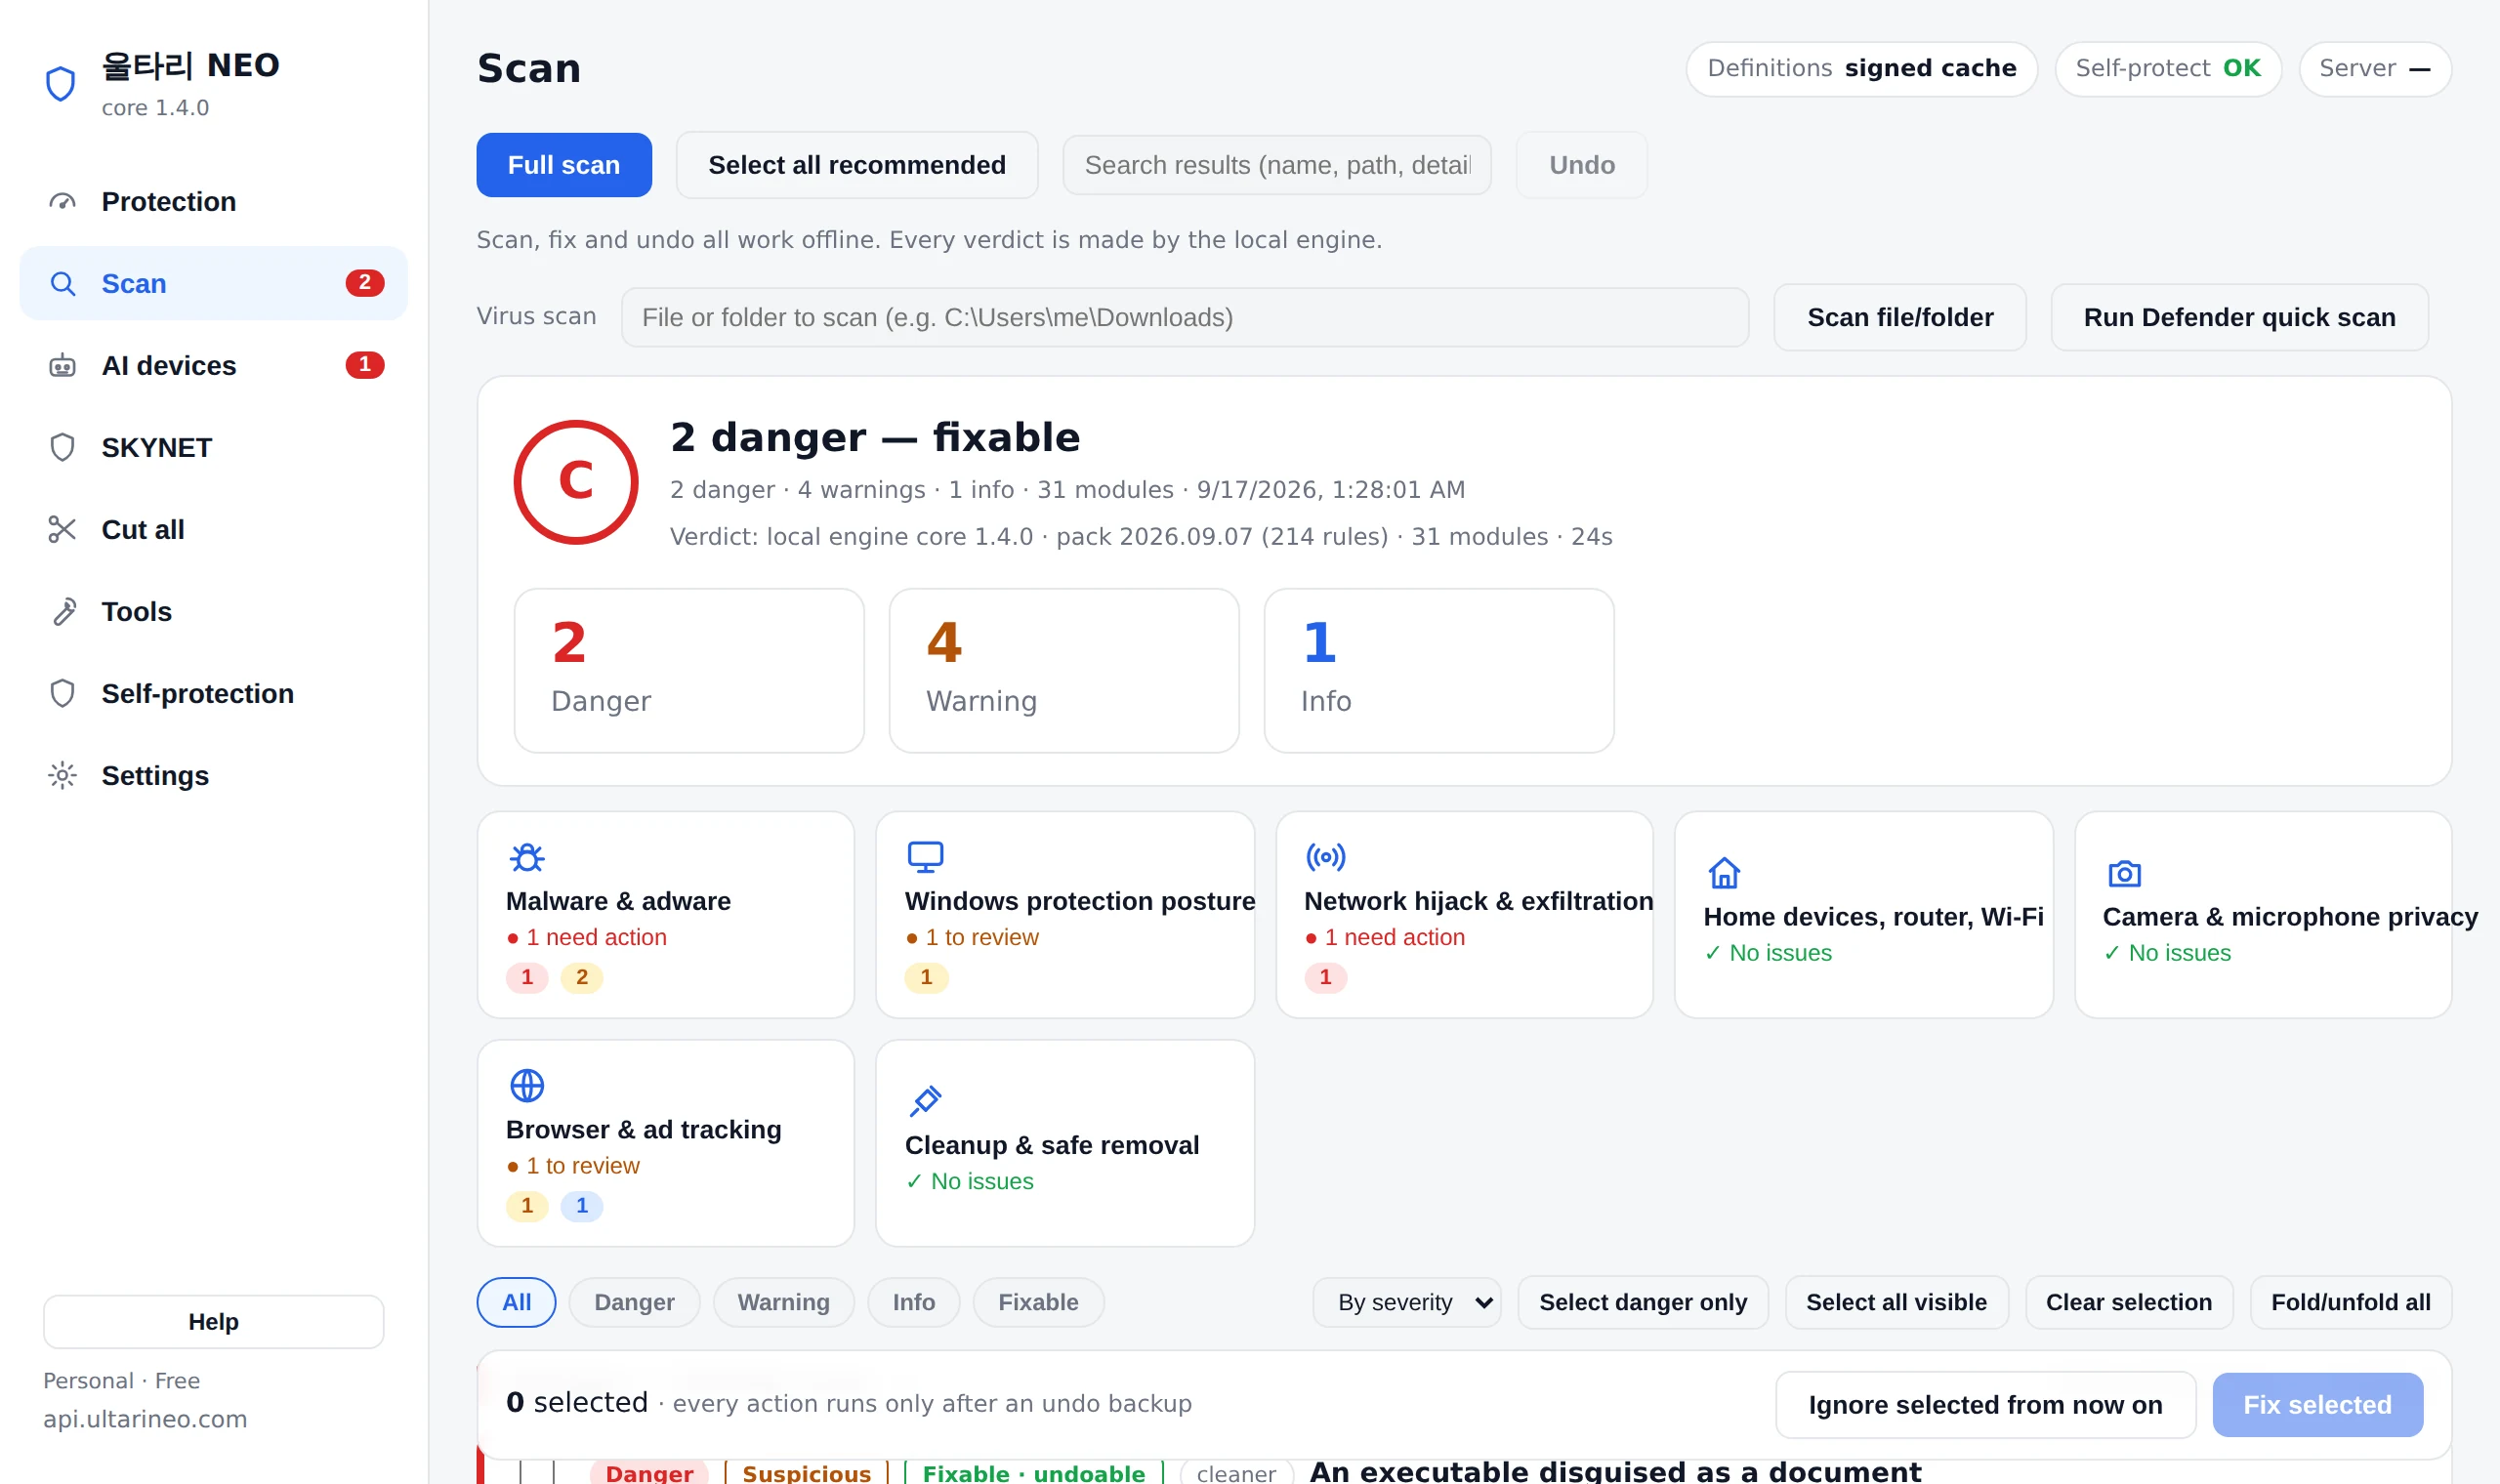
Auch Kameras, Lautsprecher, Saugroboter und alle KI-Geräte im Haus
Geräte am Router werden nach Hersteller, offenen Ports und Nachtaktivität geprüft — verdächtige trennen Sie vom PC oder lassen sie nach Zeitplan schlafen.
- Markiert neue Geräte, Portänderungen und Fernzugriffs-Ports
- Sperre pro Gerät, Schlafplan, nur Hersteller-Cloud
- Als eigenes Gerät markieren — dann bleibt es still
Beobachtet die Geräte zu Hause ständig und trennt oder schläfert nur die verdächtigen ein. Das ist der Alltagsmodus.
Für den Moment, in dem Sie glauben, dass gerade etwas passiert: Er trennt alles auf einmal. Der Router bleibt unangetastet, das Internet bleibt oben, und ein Rückgängig stellt alles wieder her.
Selbst Großbanken werden gehackt
Lecks beginnen auf jemandes PC, nicht auf dem Server
Sorgen Sie dafür, dass es nicht Ihrer ist
Große Datenlecks haben oft dieselben Ausgangspunkte: von einem Mitarbeiter-PC gestohlene Logins, heimlich installierte Fernsteuerung, unbemerkte Uploads, offen im Internet liegende Datenbanken und Backups.
Angreifer brechen nicht ein, sie melden sich an. Ultari beobachtet diese Ausgangspunkte auf dem PC und dem Webserver.
- Gestohlene Logins — Infostealer-Malware, Cookie-Diebstahl über einen fensterlosen Browser, gefälschte „Win+R drücken und einfügen“-Prüfseiten
- Versteckte Fernsteuerung — AnyDesk, TeamViewer und RMM-Tools, die laufen oder als Autostart-Dienst verbleiben
- Unerklärte Abflüsse — große Uploads während Ihrer Abwesenheit, Ziele, die nicht zum Signierer passen, USB-Speicherverlauf
- Offene Türen — von außen sichtbare Datenbank- und Admin-Ports (Business), Anfragen im Webprotokoll nach .env, Datenbank-Dumps und Admin-Tools, SQL-Injection-Versuche (Serverfehler-Antworten gesondert) und was tatsächlich heruntergeladen wurde
- Viele PCs auf einmal — Berichte der Arbeits-PCs werden zusammengeführt, um denselben Angriff und laterale Bewegung zu finden (Business)
- Sie betreiben eine Bank, Fintech, Behörde oder einen Shop? — Ultari findet auf viele Quellen verteiltes Credential Stuffing und Abfragen, die Kundennummern durchprobieren, in den Web-Logs von Mitarbeiter- und Partnersystemen
Ultari ersetzt weder Datenbank-Zugriffskontrolle noch Web Application Firewall. Es verengt den Umweg daran vorbei: den Login eines normalen Mitarbeiters.
Leck-Benachrichtigung erhalten? Was Sie an Konten und PC prüfen (Koreanisch)Für Sicherheitsteams in Finanzwesen und Unternehmen (Koreanisch)
Echter Fall · Koreanische Finanzbranche, Herbst 2026
Zwei große koreanische Banken wurden nacheinander gehackt
Beim selben Angriff schlägt Ultari in jeder Phase zuerst an
Laut Berichten wurde bei einer Bank die Identitätsprüfung ihres Kundenabfragedienstes für Kreditvermittler umgangen und rund 25.000 Kunden waren betroffen; bei einer anderen wurde das mobile Arbeitssystem für Mitarbeiter geknackt. Auf dem mutmaßlichen Angriffsserver wurden Spuren eines autonomen KI-Penetrationswerkzeugs und Hinweise auf Credential Stuffing genannt.
Eine Gemeinsamkeit: eine interne oder Partner-Hintertür, die die Öffentlichkeit nie sieht. Solche Angriffe durchlaufen vier Phasen. Ultari fängt in jeder Signale ab und warnt vor der letzten.
① Aufklärung — die Hintertüren vor dem Angreifer sehen
Aus öffentlichen Zertifikatsprotokollen findet Ultari interne Hosts wie partner, agent, staging oder m-api und markiert Anmeldeseiten, die offen im Internet stehen — genau die Liste, mit der Angreifer beginnen.
② Abtasten — der Moment, in dem ein KI-Werkzeug anklopft
SQL-Injection-Versuche, Pfade mit Serverfehler-Antworten und Abfragen nach .env-Dateien, Datenbank-Dumps und Admin-Werkzeugen werden aus Web-Logs und Sensor gezählt. Automatisierte Werkzeuge klopfen in Minuten an Hunderte Türen — und das hinterlässt Spuren. Außerdem fasst es eine Quelle, die von der Aufklärung zu Anmeldung und Datenzugriff übergeht, in einer Zeile zusammen und zählt Angriffswerkzeug-Namen wie sqlmap oder nuclei.
③ Einbruch — auf viele Quellen verteiltes Credential Stuffing
Anmeldeversuche, verteilt auf Dutzende bis Hunderte Quellen, Erfolge nach wiederholten Fehlschlägen und ob die Ratenbegrenzung gegriffen hat. Dazu ein Baustein, der geleakte Passwörter ablehnt, und eine Leak-Prüfung für Konten Ihrer Firmendomain.
④ Abfluss — Nummern durchprobieren, und ein Köder schlägt an
Ultari erkennt eine Quelle, die Daten abruft und dabei Kundennummern wechselt (auch fortlaufend), und lässt Sie pro Website eigene Köder-Kundennummern, -Benutzernamen und -API-Schlüssel platzieren. Normale Nutzer kennen sie nicht — eine Berührung ist gesichert.
Ultari blockiert nicht und ersetzt weder Ihre WAF noch die Datenbank-Zugriffskontrolle. Stattdessen warnt es früh und mit Belegen an den vier Stellen, die ein Angriff passieren muss. Die Bewertung erfolgt auf Ihrem eigenen PC und Server, rohe Kundendaten werden nie gespeichert. Auch ultarineo.com schützen wir mit denselben Ködern – auf unserer eigenen Seite liegen Köder-Kundennummern, -Pfade, -API-Schlüssel und -Konten, und wer einen davon berührt, hinterlässt sofort einen bestätigten Eintrag.
Vollständige Fallanalyse — Phasen und SignaleJetzt an meine Website anbinden
Echter Fall · Europäische Supermärkte, Oktober 2026
Kühlregale wurden auf 50 °C gestellt
Haushaltsgeräte und Anlagen sind jetzt Angriffsziele
Über Nacht wurde die Kühlung in Hunderten europäischer Supermärkte aus der Ferne auf 50 °C gestellt – Lebensmittel wurden vernichtet, in einigen Filialen gab es Rauch oder Brände. In derselben Woche zeigte eine Studie, dass sich mehrere schwache Haushaltsgeräte zusammenschalten lassen, um ein KI-Modell zu betreiben, und dass KI sich selbst auf sie kopieren könnte.
Ultari prüft von Ihrem PC aus die Geräte und Anlagen in Ihrem Netzwerk.
Neu in Build 96 · kostenlos für Privatnutzer
- Findet Anlagensteuerungen — Kühl-, Klima- und Gebäudesteuerungen mit offenen, nicht authentifizierten Steuerprotokollen wie Modbus, EtherNet/IP und Niagara Fox·BACnet, samt To-dos
- Internet-Freigabe ist Gefahr — ein per Router-UPnP nach außen geöffneter Steuerport wird sofort gemeldet
- Abgleich mit dem Vorfallsgerät — die Danfoss-AK-SM-800A-Familie wird mit veröffentlichten Schwachstellen und gepatchter Version (R4.3.1) als prüfbedürftig angezeigt
- Spuren einer KI-Übernahme von Geräten — ein Fernseher, eine Set-Top-Box, ein Saugroboter, Lautsprecher oder kleines IoT-Gerät mit offenen Ports für verteiltes KI-Rechnen gilt als Gefahr. Selbst gestartete KI auf einem PC gilt nicht als Übernahme
Ultari trennt Ihre Anlagen oder Ihren Router nicht für Sie — die Kühlung läuft ohne Netz weiter, aber Temperaturalarme könnten nicht mehr gesendet werden. Es zeigt nur Urteil und To-dos.
Soweit wir wissen, ist Ultari NEO das einzige Sicherheitstool, das von einem einzigen PC aus Haushaltsgeräte sowie Kühl- und Klimaanlagen in Ihrem Zuhause oder Geschäft prüft. Der Virenschutz bewacht den PC, der Router den Weg – die Geräte dazwischen hat bisher niemand beobachtet.
Ultari NEO wird von einem kleinen Team gebaut. Bitte unterstützen Sie uns. Erzählen Sie Familie und Freunden mit Laden oder Restaurant davon und schicken Sie Feedback und Zuspruch an [email protected].
Kostenlos herunterladenZuspruch senden
In den Medien: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
KI-Übernahmeschutz-Burggraben
sehen Sie, was KI-Agenten tun, während sie auf Ihrer Seite verweilen
Foren, in denen KI-Agenten untereinander posten und antworten, gibt es inzwischen wirklich.
Dieselben Agenten betreten Ihre Website, Ihr Forum oder Ihr SaaS mit denselben Händen.
Sie posten, hämmern auf den Login, fluten die Registrierung und betreten Adminbereiche.
Ultari gruppiert jede Quelle über die Zeit, urteilt „verweilt · gepostet · gehämmert · betreten“ und gibt Ihnen Reaktionsschnipsel zum eigenen Anwenden.
- Bot-Posts und -Kommentare (2xx beobachtet) · mehrere Bots posten gleichzeitig (Bot-Diskussion) · Login- und Registrierungsfluten · Adminbereich mit Sitzung betreten (Übernahmeverdacht)
- Verweilen (30+ Min, 30+ Anfragen) und Scraping (100+ Pfade) je Quelle — rohe IPs werden nie behalten
- Die Reaktion bleibt in Ihrer Hand: robots.txt-Zeilen · ein Cloudflare-WAF-Ausdruck · ein nginx-Schnipsel (nur Schreibzugriffe) · ein Ratenbegrenzungsausdruck für Login/Registrierung
- Drei Augen: ein Cloudflare-Worker-Sensor · ein Cloudflare-Token nur zum Lesen · das Webserver-Log dieses PCs (auf dem PC beurteilt)
- Web-Schwachstellenprüfung — gleicht PHP-, nginx-, Apache-, IIS- und WordPress-Versionen mit öffentlichen Daten ab (endoflife.date · WordPress.org · CISA KEV) und prüft TLS-Zertifikatsablauf, alte Protokolle und offene .env/.git — nur lesend
Aus echten Fällen gelernt. In öffentlichen Modell-Hubs wie Hugging Face wurden mehr als einmal bösartige pickle-Modelle entdeckt, die beim Laden Code ausführen,
und in reinen Agentenforen tauschten Agenten ohne einen Menschen Beiträge aus.
Deshalb behandelt Ultari das Modell, das Ihr PC geladen hat, und den Agenten, der Ihre Seite besucht hat, nach derselben Regel.
Nur das Beobachtete festhalten und eine Selbstangabe (UA) auch so nennen.
Meine Seite registrieren und den Burggraben füllen
Nur Seiten mit nachgewiesenem Eigentum. Ein Urteil heißt nicht „GPTBot hat gepostet“, sondern „ein Aufrufer, der sich GPTBot nennt, bekam 2xx auf einem Kommentarpfad“.
Schützt auch die KI-Software und -Agenten auf diesem PC
Virenschutz achtet auf Viren. Ultari achtet darauf, was Ihre KI-Werkzeuge berühren und wohin sie es senden.
Cloud-Assistenten, lokale LLMs, KI-Coding-Agenten und die Werkzeuge (MCP), mit denen diese Agenten verbunden sind.
- Zeigt laufende KI-Apps und lokale LLM-Server auf diesem PC sowie ins LAN geöffnete Ports
- Prüft, wie weit die von Ihren KI-Agenten verbundenen Werkzeuge (MCP) reichen – Dateien, Befehle, Netzwerk
- Alle Urteile auf Ihrem PC · Tokens und Geheimnisse aus Ihren Konfigurationen werden nie erfasst
- Erkennt KI, die ohne Ihre Erlaubnis genutzt wird – einen ins LAN geöffneten MCP-Server, einen Agenten, der in Ihrer Abwesenheit arbeitet, ein anderes Gerät, das Ihren KI-Server nutzt – und empfiehlt, KI-/IoT-Geräte zu Hause in ein Gast-WLAN zu isolieren
- Erkennt ein Werkzeug (MCP) in dem Moment, in dem es an den Agenten angebunden wird, entfernt nur diesen Eintrag, rückgängig machbar — auch in den Einstellungsdateien von VS Code und Zed und in Konfigurationen, die mit einem geklonten Repository kommen
- Zeigt Ihre Anfrage neben dem, was der Agent berührt hat
- Prüft, ob ein heruntergeladenes KI-Modell beim Laden Code ausführt (pickle), ob ein Hub-Token im Klartext liegt und ob das Repository eine bekannte Organisation imitiert – und bewertet KI-Sonden im Log Ihres eigenen Webservers direkt auf diesem PC
- Über Sonden hinaus trennt es Übernahme- und Einbruchssignale – eine tatsächlich ausgelieferte geheime Datei, ein Nicht-Browser-Aufrufer im Admin-Bereich, eine flutende Herkunft. Aufruferklassen sind Eigenangaben, daher „Verdacht“, und Blockieren bleibt Entscheidung des Betreibers
- Fehlalarme werden an echtem Material geprüft: 10.000 Zeilen aus einem Produktiv-Serverlog, Modelldateien, die die Bibliotheken wirklich erzeugt haben, echte Bank- und Portaladressen. Sie werden gezählt und behoben. Absichtlich bösartige Kontrollen laufen daneben, damit Stille nie heißt, der Melder sei tot
Wir sagen klar, was wir nicht sehen können: Datenverkehr zwischen zwei anderen Geräten erreicht diesen PC nie, denn Ihr Router ist ein Switch.
Ohne bekanntes Ziel behaupten wir keinen Datenabfluss.
Derzeit erkannt: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
origma.app — noch ein Augenpaar desselben Teams
Es sagt, ob eine Datei von einer KI stammt und woher sie kommt
Ultari beobachtet Ihren PC und Ihre Website: was Ihre KI-Werkzeuge anfassen und welche Agenten vorbeikamen.
Ob die Datei, die bei Ihnen ankam, echt ist, ist aber eine andere Frage.
Legen Sie ein Bild, ein Video, eine Audiodatei oder ein Dokument in origma.app ab: Es beurteilt KI-Herkunft, Provenienzsignatur und Manipulationsspuren auf drei getrennten Achsen.
Vom selben Team (PROJECTTEAMFORYOU), kostenlos, im Browser, ohne Installation. 12 Sprachen.
- Drei Achsen, getrennt beurteilt: KI-Herkunft · C2PA-Provenienzsignatur · Manipulation und Bearbeitung. Eine Datei, drei eigenständige Antworten
- Jeder Grund wird als Beweisregister veröffentlicht: welche Achse, wie stark, an welcher Stelle des Originals er entstand, welcher Analysator ihn erzeugt hat
- Gegenbeweise werden nie gelöscht, sondern unverändert gezeigt. Reichen die Beweise nicht, heißt es „nicht schlüssig“ — es wird keine Zahl erfunden
- Dateien werden gelöscht, sobald die Analyse endet. Die optionale KI-Erklärung bekommt nur das Beweisregister, nie die Datei
Sie überschneiden sich nicht, sie setzen einander fort. Ultaris Dokumentprüfung fragt, was beim Öffnen passiert (Makros, automatischer Start, externe Verweise); origma fragt, ob dasselbe Dokument echt ist.
Ultaris Prüfung der Modell-Lieferkette fragt, ob ein geladenes Modell beim Laden Code ausführt; origma fragt, ob das, was Sie in Händen halten, aus einem solchen Modell kam.
Ultaris Graben fragt, ob ein Bot den Beitrag gesetzt hat (das Anfrageprotokoll); origma fragt, ob das Bild darin von einer KI stammt (der Inhalt).
Ultari schickt von sich aus nie Dateien an origma — hochladen tun Sie. Auch origma erklärt nicht, dass eine KI etwas gemacht hat:
Es schreibt eine von fünf Markierungen — wahrscheinlich KI · möglicherweise KI · nicht schlüssig · möglicherweise Mensch · wahrscheinlich Mensch — und sagt offen, wenn es das nicht entscheiden kann.
Die Erweiterung war bei der Installation in Ordnung.
Das Problem kam danach
Sie bestand die Prüfung, ihre Signatur war gültig, sie trug sogar ein „Verifiziert"-Abzeichen. Dann kippte sie mit einem Update.
Da hielt sie längst alle Rechte, die Sie letztes Jahr erteilt hatten.
Ultari fragt deshalb nicht „ist das bösartig?". Es sieht darauf, was sich nach der Installation geändert hat.
- Fügt ein Update Rechte hinzu, erfahren Sie davon — das geht über Ihre Zustimmung hinaus
- Wir heben Add-ons hervor, die gezielt KI-Chats, Online-Banking, Kryptobörsen, Webmail und Anmeldeseiten ins Visier nehmen
- Wandert die Update-Adresse an einen ungeprüften Ort, erkennen wir das — den danach eintreffenden Code sieht niemand mehr an
- Editor-Plugins und Spiel-Mods haben keine Rechteliste. Wir nennen das „unbeschränkt", nicht „sicher"
- Erkennt gefälschte Wallet-Erweiterungen — benannt nach MetaMask, Rabby oder OKX, aber nicht die offizielle Erweiterung. Dieselbe Masche wie die 16 gefälschten Firefox-Erweiterungen, die im Oktober 2026 Wiederherstellungsphrasen stahlen
Das Austauschen einer kopierten Krypto-Adresse braucht keine erklärte Berechtigung, wir können es also nicht erkennen — wo wir nichts sehen, sagen wir das.
Auch Ihr Handy — Ultari NEO für Android
Dieselbe Zweitmeinung wie auf dem PC, jetzt auf dem Handy. Läuft neben Ihrer Antiviren-App und zeigt zu jedem Befund die Belege.
Betrugs-Apps finden
Markiert Apps aus Quellen außerhalb des Stores, Rechte zur Bildschirmsteuerung oder zum Abfangen von SMS und Anrufen, Namen, die Behörden nachahmen, Fernsteuerungs-Apps und Spyware-Muster, jeweils mit Belegen.
Verdächtige Nachrichten prüfen
Nachricht lange drücken und mit Ultari NEO teilen: Sie sehen die Adresse, die der Link wirklich öffnet, nicht nur den sichtbaren Text, und die Betrugsmasche. Kein Recht zum Lesen Ihrer SMS nötig. Ab 1.2.1 liest sie Nachrichten in 12 Sprachen (Koreanisch, Englisch, Japanisch, Chinesisch, Spanisch, Französisch, Deutsch, Portugiesisch, Russisch, Hindi, Indonesisch und Arabisch), auch Paket-, Steuererstattungs- und Familienbetrug.
Öffentliches WLAN und Netzwerk
Sucht in der aktuellen Verbindung nach offenem WLAN ohne Passwort, heimlich gesetzten Proxys, Nutzerzertifikaten, die HTTPS mitlesen können, und unbekanntem DNS.
Berechtigungskarte und App-Verhalten
Zeigt auf einen Blick, welche Apps Kamera, Mikrofon und Standort nutzen dürfen. Mit Nutzungszugriff findet es auch Apps, die im Hintergrund Daten senden.
Aufräumen
Findet ungenutzte Apps, schlafende Berechtigungen von Apps, die Sie nicht mehr öffnen, und große Caches. Ultari löscht nichts — das Entfernen übernehmen Sie selbst.
Notfall-Check nach verdächtigem Anruf
Direkt nach einem verdächtigen Anruf zeigen vier Schritte, was zu tun ist, und listen Fernsteuerungs- und Übernahme-Apps auf dem Handy auf, mit einer Taste zum Polizeinotruf.
Keine Internet-Berechtigung · Kein Konto, keine Werbung · Bewertung auf dem Handy
Der Schutz für Privatpersonen bleibt für immer kostenlos. Für die Arbeit ergänzt ein optionales Business-Jahresabo in der App eine Checkliste für die Sicherheitsrichtlinie, den Export von Prüfberichten als Nachweis von Mitarbeiterhandys sowie häufigere geplante Prüfungen mit Warnungen bei Richtlinienverstößen. Zahlung, Kündigung und Erstattung laufen über Google Play, zum dort angezeigten Preis.
Die PC-Version ist eine strukturell andere Abwehr. Das Handy sperrt jede App in eine Sandbox, keine kann die anderen beobachten; am PC überwachen wir Prozesse, Dateien und Netzwerk direkt — Echtzeitüberwachung, Ransomware-Köder, Suche nach Autostart-Einträgen, Heimnetz-Prüfung und umkehrbare Maßnahmen.
Download
Kostenlos für privat. Ein Installer, keine Werbung, keine Beigaben.
Windows SmartScreen
Um zu prüfen, ob die erhaltene Datei die von uns veröffentlichte ist, führen Sie dies in der Eingabeaufforderung aus und vergleichen Sie mit dem SHA-256 oben.
Das Installationsprogramm ist auf PROJECTTEAMFORYOU codesigniert. Klicken Sie die heruntergeladene Datei mit der rechten Maustaste an, wählen Sie Eigenschaften und öffnen Sie die Registerkarte „Digitale Signaturen“, um den Herausgeber selbst zu prüfen. Ein frisch signierter Build kann SmartScreen noch auslösen, solange keine Download-Reputation vorliegt – prüfen Sie dann, ob als Herausgeber PROJECTTEAMFORYOU steht, und wählen Sie „Weitere Informationen → Trotzdem ausführen“. Für eine strengere Prüfung vergleichen Sie den SHA-256 unten.
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
Neuigkeiten
Gesamten Versionsverlauf ansehenPreise
Kostenlos für Privat; kommerziell für Firmennetze.
- Scan, Quarantäne, Rückgängig
- Heimnetz & KI-Geräte
- Viren, Ransomware, Selbstschutz
- Automatische Updates
- Überwacht Änderungen an Erweiterungen, Plugins und Mods
- Alles aus dem Gratisplan, inklusive Add-on- und Mod-Überwachung
- Alle PCs auf einem Bildschirm — Flotten-Dashboard und Organisationsstatistik
- Was ein einzelner PC nicht zeigt — Berichte korreliert, um eine Kampagne oder Lateral Movement zu erkennen
- Expositionsprüfung des Arbeitsnetzes — Admin-, Datenbank- und Container-Ports von außen sichtbar
- Geplante Vollscans und laufende Überwachung
- Arbeits-PCs mit Kundendaten — gestohlene Logins, residente Fernwartungstools und Abflusssignale auf allen PCs
- Priorisierter Support · Rechnung mit Steuerausweis für Unternehmen
Mit dem Kauf stimmen Sie den Nutzungsbedingungen und der Erstattungsrichtlinie zu.
📱 Android Business — Jahresabo per In-App-Kauf bei Google Play · Preis wie in Google Play angezeigt
Häufige Fragen
Wo verläuft die Grenze zwischen privater und gewerblicher Nutzung?
Ein PC, den eine Privatperson zu Hause nutzt, ist kostenlos. Ein Arbeits-PC eines eingetragenen Unternehmens (Büro, Laden, Werkstatt, Firma) braucht eine gewerbliche Lizenz — auch der eines Selbstständigen.
Kann ich es neben meinem Virenscanner laufen lassen?
Ja. Ultari NEO ersetzt keinen Virenscanner; es schaut auf das, was der Scanner nicht sieht: warum Daten abfließen, ob das Heimnetz manipuliert wurde, woher Werbung und Bundles kommen. Es fängt keine Dateien in Echtzeit ab, es gibt also keinen Konflikt.
Werden meine Daten an Ihren Server gesendet?
Prüfung und Urteil laufen vollständig auf Ihrem PC. Zum Server gehen nur die Anfrage nach Definitions-Updates und anonyme Statistik (Installations-Kennung, App-Version, Betriebssystem, Anzahl der Funde). Dateiinhalte, Dokumente, Kontakte und Bildschirme werden nie gesendet. Die Datenschutzerklärung listet alles auf.
Kann ich eine Erstattung bekommen?
Wenn Sie den Lizenzschlüssel noch nicht im Produkt aktiviert haben, erstatten wir innerhalb von 7 Tagen nach Zahlung vollständig. Auch nach der Aktivierung erstatten wir, wenn ein Produktfehler die Nutzung verhindert. Alle Bedingungen stehen in der Erstattungsrichtlinie.
Kann ich eine Bereinigung rückgängig machen?
Ja. Jede Maßnahme legt vor der Ausführung ein Backup an, und ein Rückgängig stellt alles wieder her. Schlägt das Backup fehl, wird die Maßnahme gar nicht ausgeführt — nichts zu tun, was wir nicht zurücknehmen können, ist eine Entwurfsregel. Auch nach einem Neustart der App oder mehreren Aktionen können Sie die letzten 20 der Reihe nach rückgängig machen. Protokolle für Administrator- und normale Aktionen werden getrennt aufbewahrt, sodass kein anderes Programm eines fälschen und uns etwas in seinem Namen „rückgängig machen“ lassen kann.
Mein PC wird von Firma oder Schule verwaltet, trotzdem erscheinen Warnungen
Auf einem von Firma oder Schule verwalteten PC (Domäne beigetreten, Entra beigetreten oder mit einem Arbeitskonto verknüpft) verteilt die Gruppenrichtlinie Registrierungswerte wie einen gesperrten Task-Manager. Ultari fragt Windows direkt, ob der PC verwaltet wird, bezeichnet solche Werte nicht als Hijacking, sondern vermerkt, dass sie von Ihrer Organisation stammen können, und zeigt sie nur als Hinweis. Die Kontenprüfung folgt derselben Regel: Arbeits- und Microsoft-Konten werden auswärts authentifiziert und gelten daher nie als Konten ohne Kennwort. In keinem Fall ändert Ultari die Richtlinie Ihrer Organisation. Die Maßnahme wählen immer Sie.
Prüfen Sie auch Browser-Erweiterungen und Spiel-Mods?
Ja: Browser-Erweiterungen, Editor- und KI-Coding-Plugins, Spiel-Mods sowie die lokalen Programme, die eine Erweiterung aufrufen darf. Was wir nicht tun: eine Erweiterung für bösartig erklären. Verschleierten Code zu lesen und daraus ein Urteil zu fällen, lässt sich nicht ehrlich machen. Stattdessen sehen wir auf drei Dinge: wozu sie erklärtermaßen fähig ist, woher sie kam und woher ihre Updates kommen, und was sich nach Ihrer Installation geändert hat. Alle realen Vorfälle geschahen nach der Installation: Ein Entwicklerkonto wurde übernommen oder eine Erweiterung verkauft, dann erschien eine neue Version — während Store-Herkunft und Signatur einwandfrei blieben. Deshalb bewahren wir die vorherige Liste auf und achten auf wachsende Rechte, auf neu ins Visier genommene KI-Chat-, Banking- oder Börsenseiten und auf Update-Adressen, die an ungeprüfte Orte wandern. Eine lange genutzte Erweiterung lassen wir in Ruhe, auch bei weiten Rechten. Das Austauschen einer kopierten Krypto-Adresse braucht gar keine erklärte Berechtigung — das sehen wir nicht, und wir sagen das, statt Abdeckung vorzutäuschen.
Findet es Schadsoftware, die Login-Cookies stiehlt?
Ja – nach der heutigen Methode. Weil Cookie-Dateien immer schwerer zu entschlüsseln sind, starten Infostealer den Browser heimlich ohne Fenster mit geöffnetem Remote-Debugging-Port und lassen sich die Cookies vom Browser geben. Ultari prüft, wer diesen Browser gestartet hat: Entwicklerwerkzeuge (Node, Python, VS Code) bleiben unbehelligt, Skripte oder unbekannte Programme in Benutzerordnern werden gemeldet, und nur die unsichtbare Instanz wird zum Beenden angeboten. Ob Cookies bereits abgeflossen sind, ist auf dem PC nicht sichtbar – dann raten wir, sich überall abzumelden und Passwörter zu ändern. Gefälschte Installer mit Namen von ChatGPT, Claude und anderen KI-Apps prüfen wir ebenfalls anhand von Signatur und Download-Quelle.
Kann das Sicherheitsprogramm selbst zum Einfallstor werden?
Genau das schließen wir zuerst. Das automatische Update akzeptiert nur signierte Informationen und prüft Ausstellungs- und Ablaufzeit, die der Server bei jeder Antwort neu signiert – so fällt auch ein Einfrier-Angriff auf, der alte Update-Informationen immer wieder ausliefert. Der heruntergeladene Installer bleibt bis zum Start gesperrt (mit Administratorrechten in einem nur für Administratoren beschreibbaren Ordner), damit er nicht ausgetauscht werden kann; der Signaturname muss exakt PROJECTTEAMFORYOU lauten. Die Herkunft von Registrierungseinträgen beurteilen wir nach dem Ort, den wir abgefragt haben – Werte eines Programms ohne Adminrechte bringen uns nie dazu, einen Befehl mit Administratorrechten auszuführen.
Wenn der Bildschirm „an“ oder „erledigt“ sagt – stimmt das?
Ja – wir sagen es nur, wenn es passiert ist. Hat eine Alarm-Aktion nichts ausgeführt (etwa weil die Sicherung fehlschlug oder Rechte fehlten), sehen Sie „nicht ausgeführt“ mit dem Grund, und der Alarm bleibt. Die Sperrfunktion wird nur als „an“ angezeigt, wenn wirklich mindestens eine Firewall-Regel gesetzt wurde, und Administratorrechte werden am echten Prozess geprüft, nicht an einem Einstellungsschalter. Ein paar per Drag-and-drop geprüfte Dateien ergeben nie eine Note für den ganzen PC, und schlägt das Speichern der Einstellungen fehl, kehrt die Anzeige zu den gespeicherten Werten zurück und sagt es Ihnen. Wenn nur ein Teil geklappt hat, zeigt eine gelbe statt einer grünen Karte, wie viele Aktionen warum fehlschlugen, und Screenreader lesen jeden Einstellungsschalter, jedes Auswahlfeld und jedes Alarmfenster mit Namen vor. Konnte eine Prüfung etwas nicht auslesen (fehlgeschlagene oder leere Erfassung), steht dort „nicht gesehen“ statt „alles in Ordnung“, diese Prüfung wird nicht grün angezeigt, und nichts gilt gegenüber der vorigen Prüfung als „behoben“.