Tu antivirus dice "todo bien"… ¿entonces por qué tu PC va lento y lleno de anuncios?
Ultari NEO ejecuta más de 30 motores de detección para encontrar inicios de sesión robados, fugas de datos, control remoto oculto, adware, ransomware y manipulación de tu red doméstica en una sola pasada.Cada veredicto se decide en tu PC y cada limpieza se puede deshacer.
📱 App para Android — gratis en Google Play
🚨 Aviso urgente de amenaza · oct. 2026
Actividad vinculada a Lazarus: se preparan ataques a servidores web de todo el mundo mediante una falla de PHP (PHP2Shell). ¿Tu sitio está a salvo?
Introduce un dominio, confirma la propiedad y lo revisamos desde fuera en «solo lectura»: PHP2Shell (CVE-2026-109618/109619), webshells, .env/.git expuestos, certificados, cabeceras de seguridad, DNS, mineros ocultos y rastros de malware, de la A a la Z. Un análisis gratuito te da un informe .md/.pdf; no enviamos ataques ni pruebas de intrusión.
Nueva actualización · Build 91
Aunque tu antivirus diga «limpio»,
rastreamos los seis lugares donde se esconde el malware
El malware sobrevive más tiempo no en los archivos, sino en los lugares que lo vuelven a arrancar. Más allá de los programas de inicio y las tareas programadas — los rincones profundos que solo miraban herramientas expertas (Autoruns) — Ultari ahora los revisa en el análisis predeterminado. El cambio de direcciones de monedero se prueba directamente con un señuelo y se reporta como confirmado.
① Puerta trasera en la pantalla de inicio de sesión
Detecta la puerta trasera clásica que abre una consola de administrador sin contraseña al pulsar Mayús 5 veces (herramientas de accesibilidad secuestradas) y los ganchos ocultos que lanzan otro programa cada vez que uno se cierra.
② Secuestro de COM
Una técnica que hace que el Explorador y Office carguen una DLL maliciosa sin permisos de administrador. Se marca con fuerza cuando el archivo que sustituye está en una carpeta de usuario y sin firma.
③ Persistencia al iniciar Office
Archivos de XLSTART y STARTUP que se ejecutan cada vez que abres Excel o Word, la clave «Office test» sin uso legítimo y complementos de carga automática en carpetas de usuario.
④ Ganchos ocultos con privilegios de SYSTEM
Gestión de inicio de sesión (LSA), monitores de impresión, asistentes de netsh, BootExecute, Active Setup, AppInit — solo las entradas no predeterminadas, con pasos manuales exactos porque no deben tocarse a la ligera.
⑤ Túneles DNS
Datos robados troceados dentro de consultas DNS que el cortafuegos deja pasar — detectado cuando un programa pregunta decenas de nombres largos y aleatorios. Se excluyen CDN y consultas de antivirus.
⑥ Cambio de direcciones de monedero — prueba directa
Colocamos un momento en el portapapeles direcciones señuelo con suma de verificación inválida y vemos si se cambian. Si cambian, queda confirmado, no supuesto. Tu portapapeles se restaura al instante.
Sin borrado automático — eliminar lo que no toca aquí rompe el inicio de sesión, la impresión u Office. Las pruebas confirmadas y las señales de sospecha se muestran por separado, y todo se decide en tu PC.
Analizar ahora gratisLos seis escondites, explicados — compruébalos tú mismo
Listo en 3 pasos
Treinta segundos desde la instalación hasta el primer resultado. No lo hicimos difícil.
Descargar y ejecutar
Un solo instalador (Windows 10/11 de 64 bits). Sin registro, y el análisis funciona sin conexión.
Análisis completo
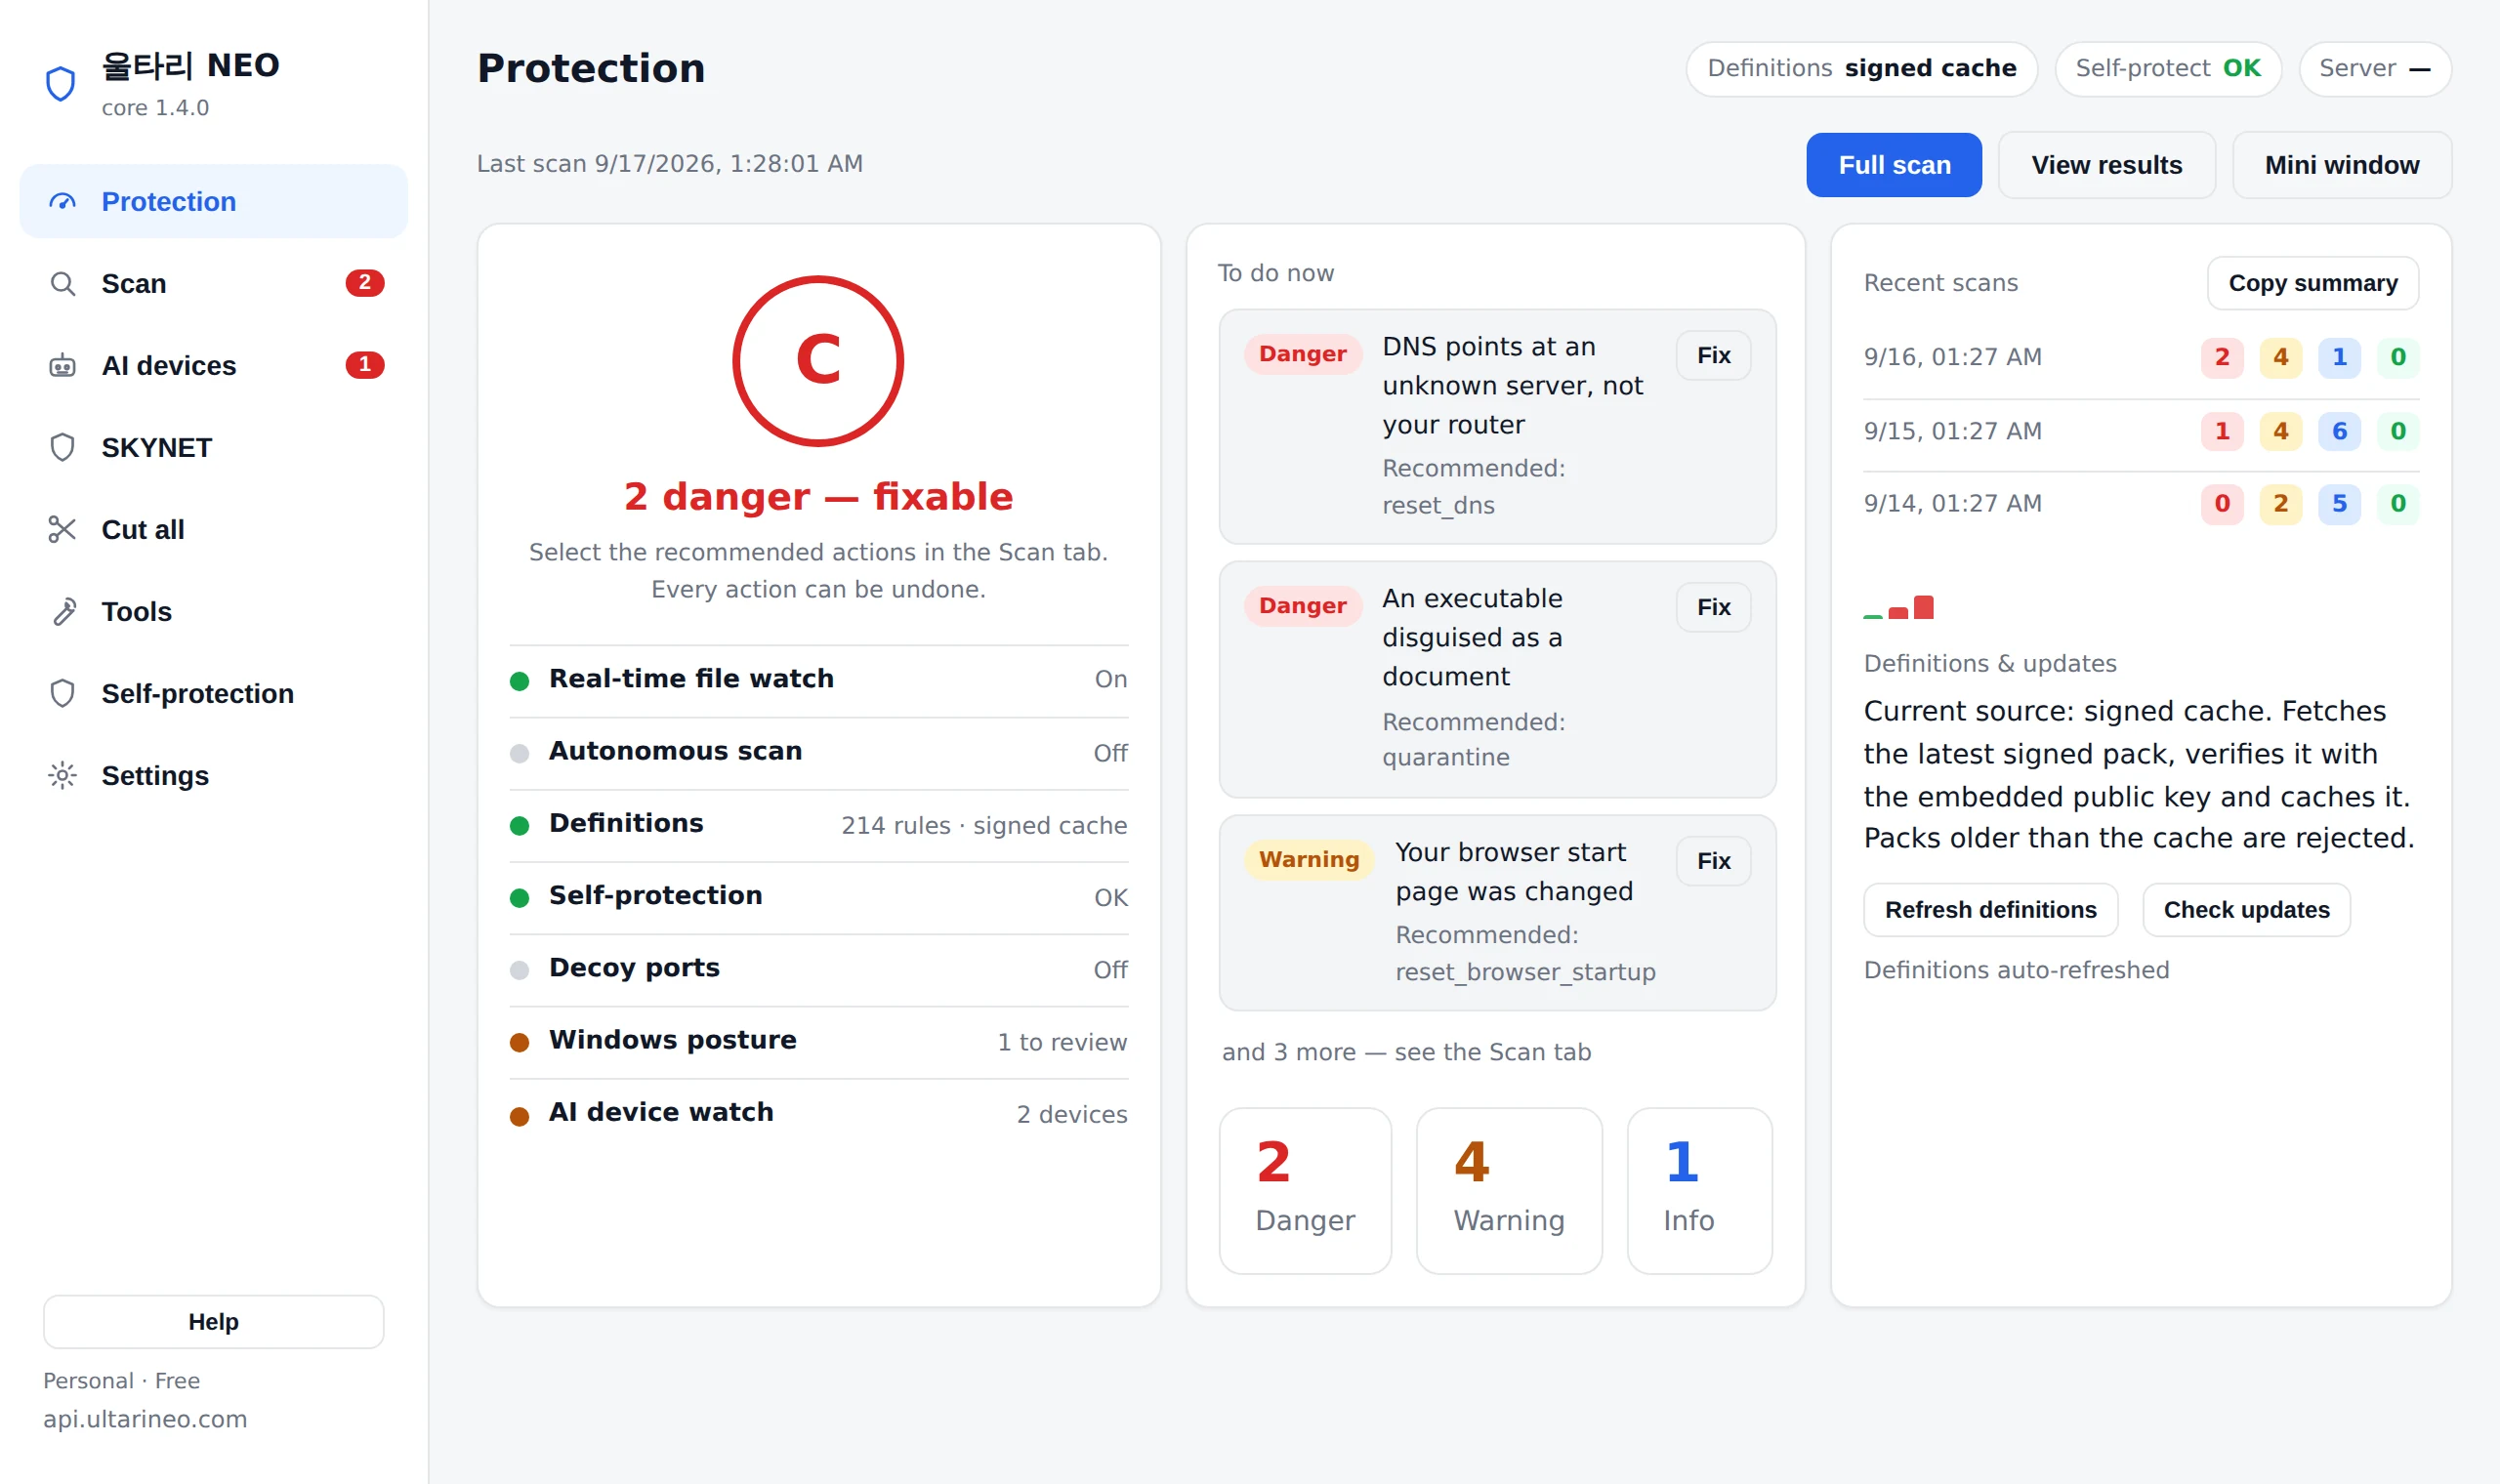
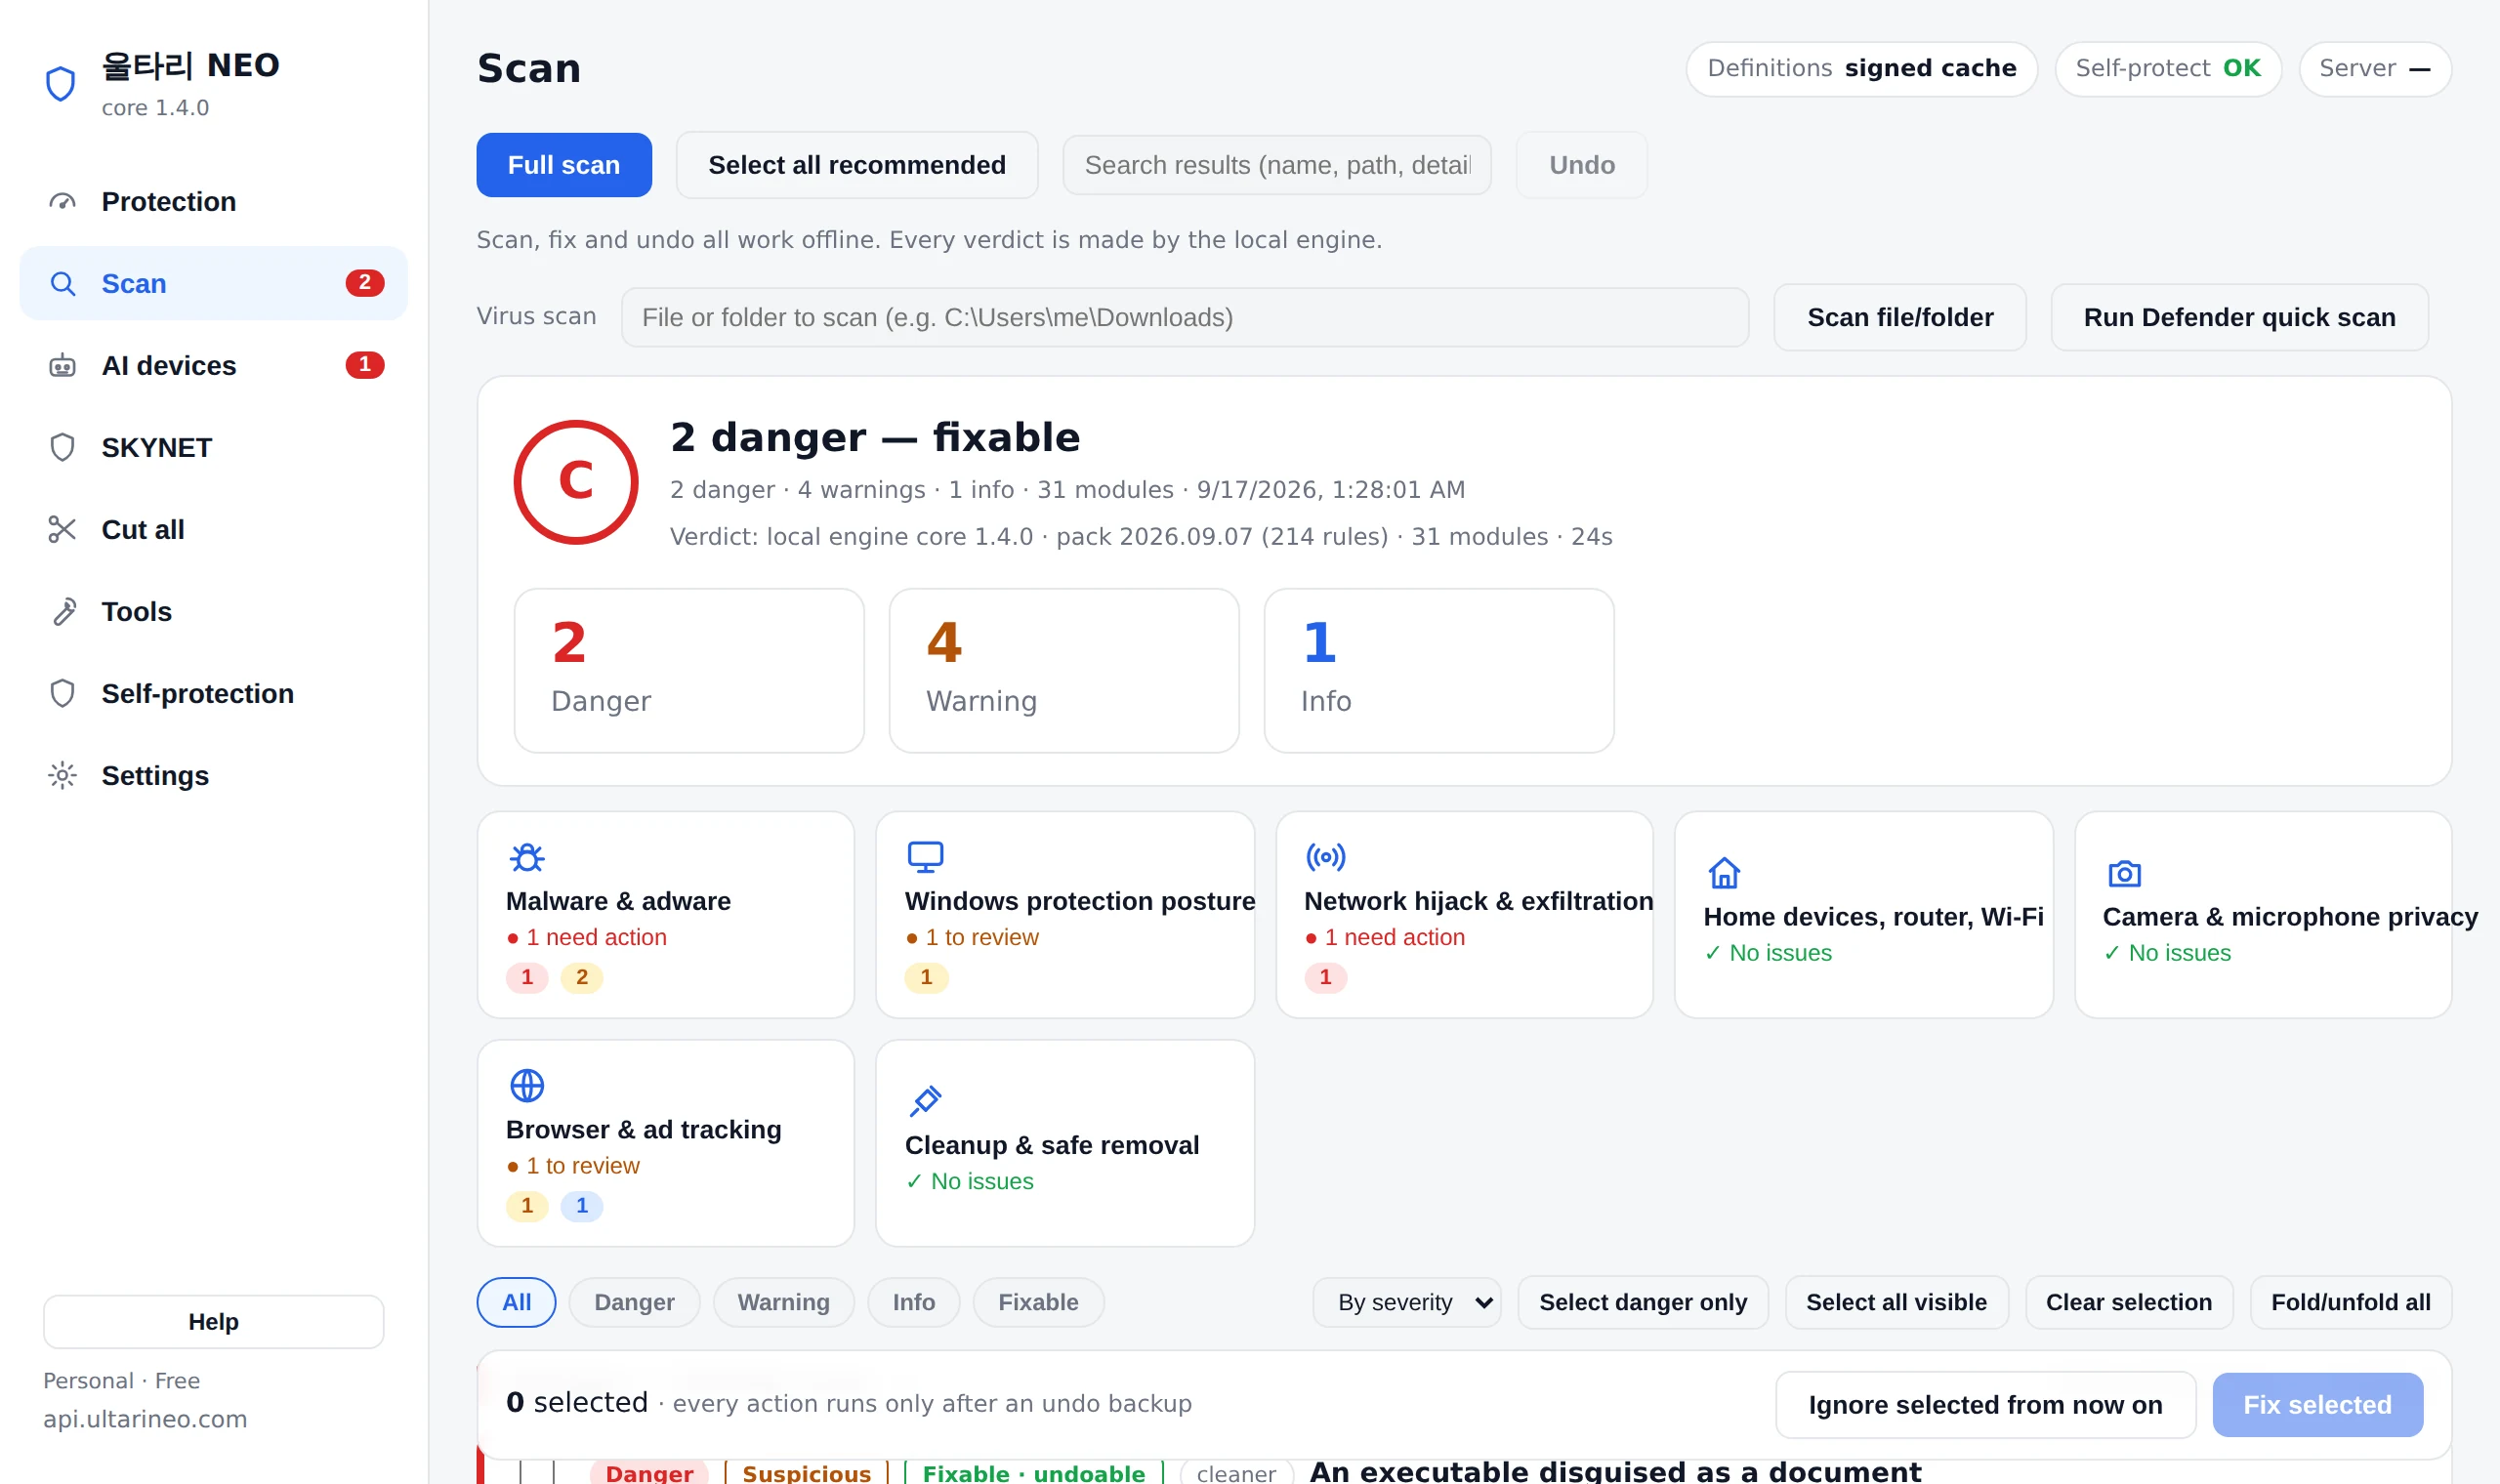
Más de 30 motores revisan tu PC, navegadores, red y dispositivos del hogar, ordenados en Peligro, Aviso e Info.
Limpiar y, si hace falta, deshacer
Solo los elementos de Peligro vienen preseleccionados. Cuarentena y limpieza son totalmente reversibles.
Qué protege
Responde lo que el antivirus ignora: "¿por qué salen mis datos?"
Manipulación de red doméstica
Detecta manipulación de router, DNS, ARP y configuración automática de proxy (PAC), dispositivos desconocidos y cámaras o IoT que intentan entrar en las carpetas compartidas o el acceso remoto de este PC.
Vigilancia de fugas
Muestra qué programas envían tus datos, adónde y por qué (actualización, sincronización, anuncios, acceso remoto), con la evidencia. Si no se puede explicar, lo decimos y te indicamos qué revisar en lugar de inventar un motivo.
Control de dispositivos IA
Vigila y controla cámaras, altavoces y robots del hogar.
Virus y ransomware
Análisis por firmas y hash más defensa antiransomware basada en comportamiento. Ante un compromiso confirmado, te da el orden de respuesta —contener, frenar la propagación, recuperar— señalando los dispositivos de casa a los que se conectó el programa culpable, las protecciones que están desactivadas y desde dónde puedes recuperar.
Eliminación segura
Elimina adware y módulos forzados, todo reversible.
Autoprotección
Alerta e informa al instante si se manipula la app.
Qué encontró, por qué lo juzgó así y cómo deshacerlo
Introduce un dominio, confirma la propiedad y lo revisamos desde fuera en «solo lectura»: PHP2Shell (CVE-2026-109618/109619), webshells, .env/.git expuestos, certificados, cabeceras de seguridad, DNS, mineros ocultos y rastros de malware, de la A a la Z. Un análisis gratuito te da un informe .md/.pdf; no enviamos ataques ni pruebas de intrusión.
- Solo los elementos de Peligro vienen preseleccionados
- Toda acción se ejecuta tras una copia y se deshace en un clic
- Los veredictos se deciden en tu PC; los archivos no salen
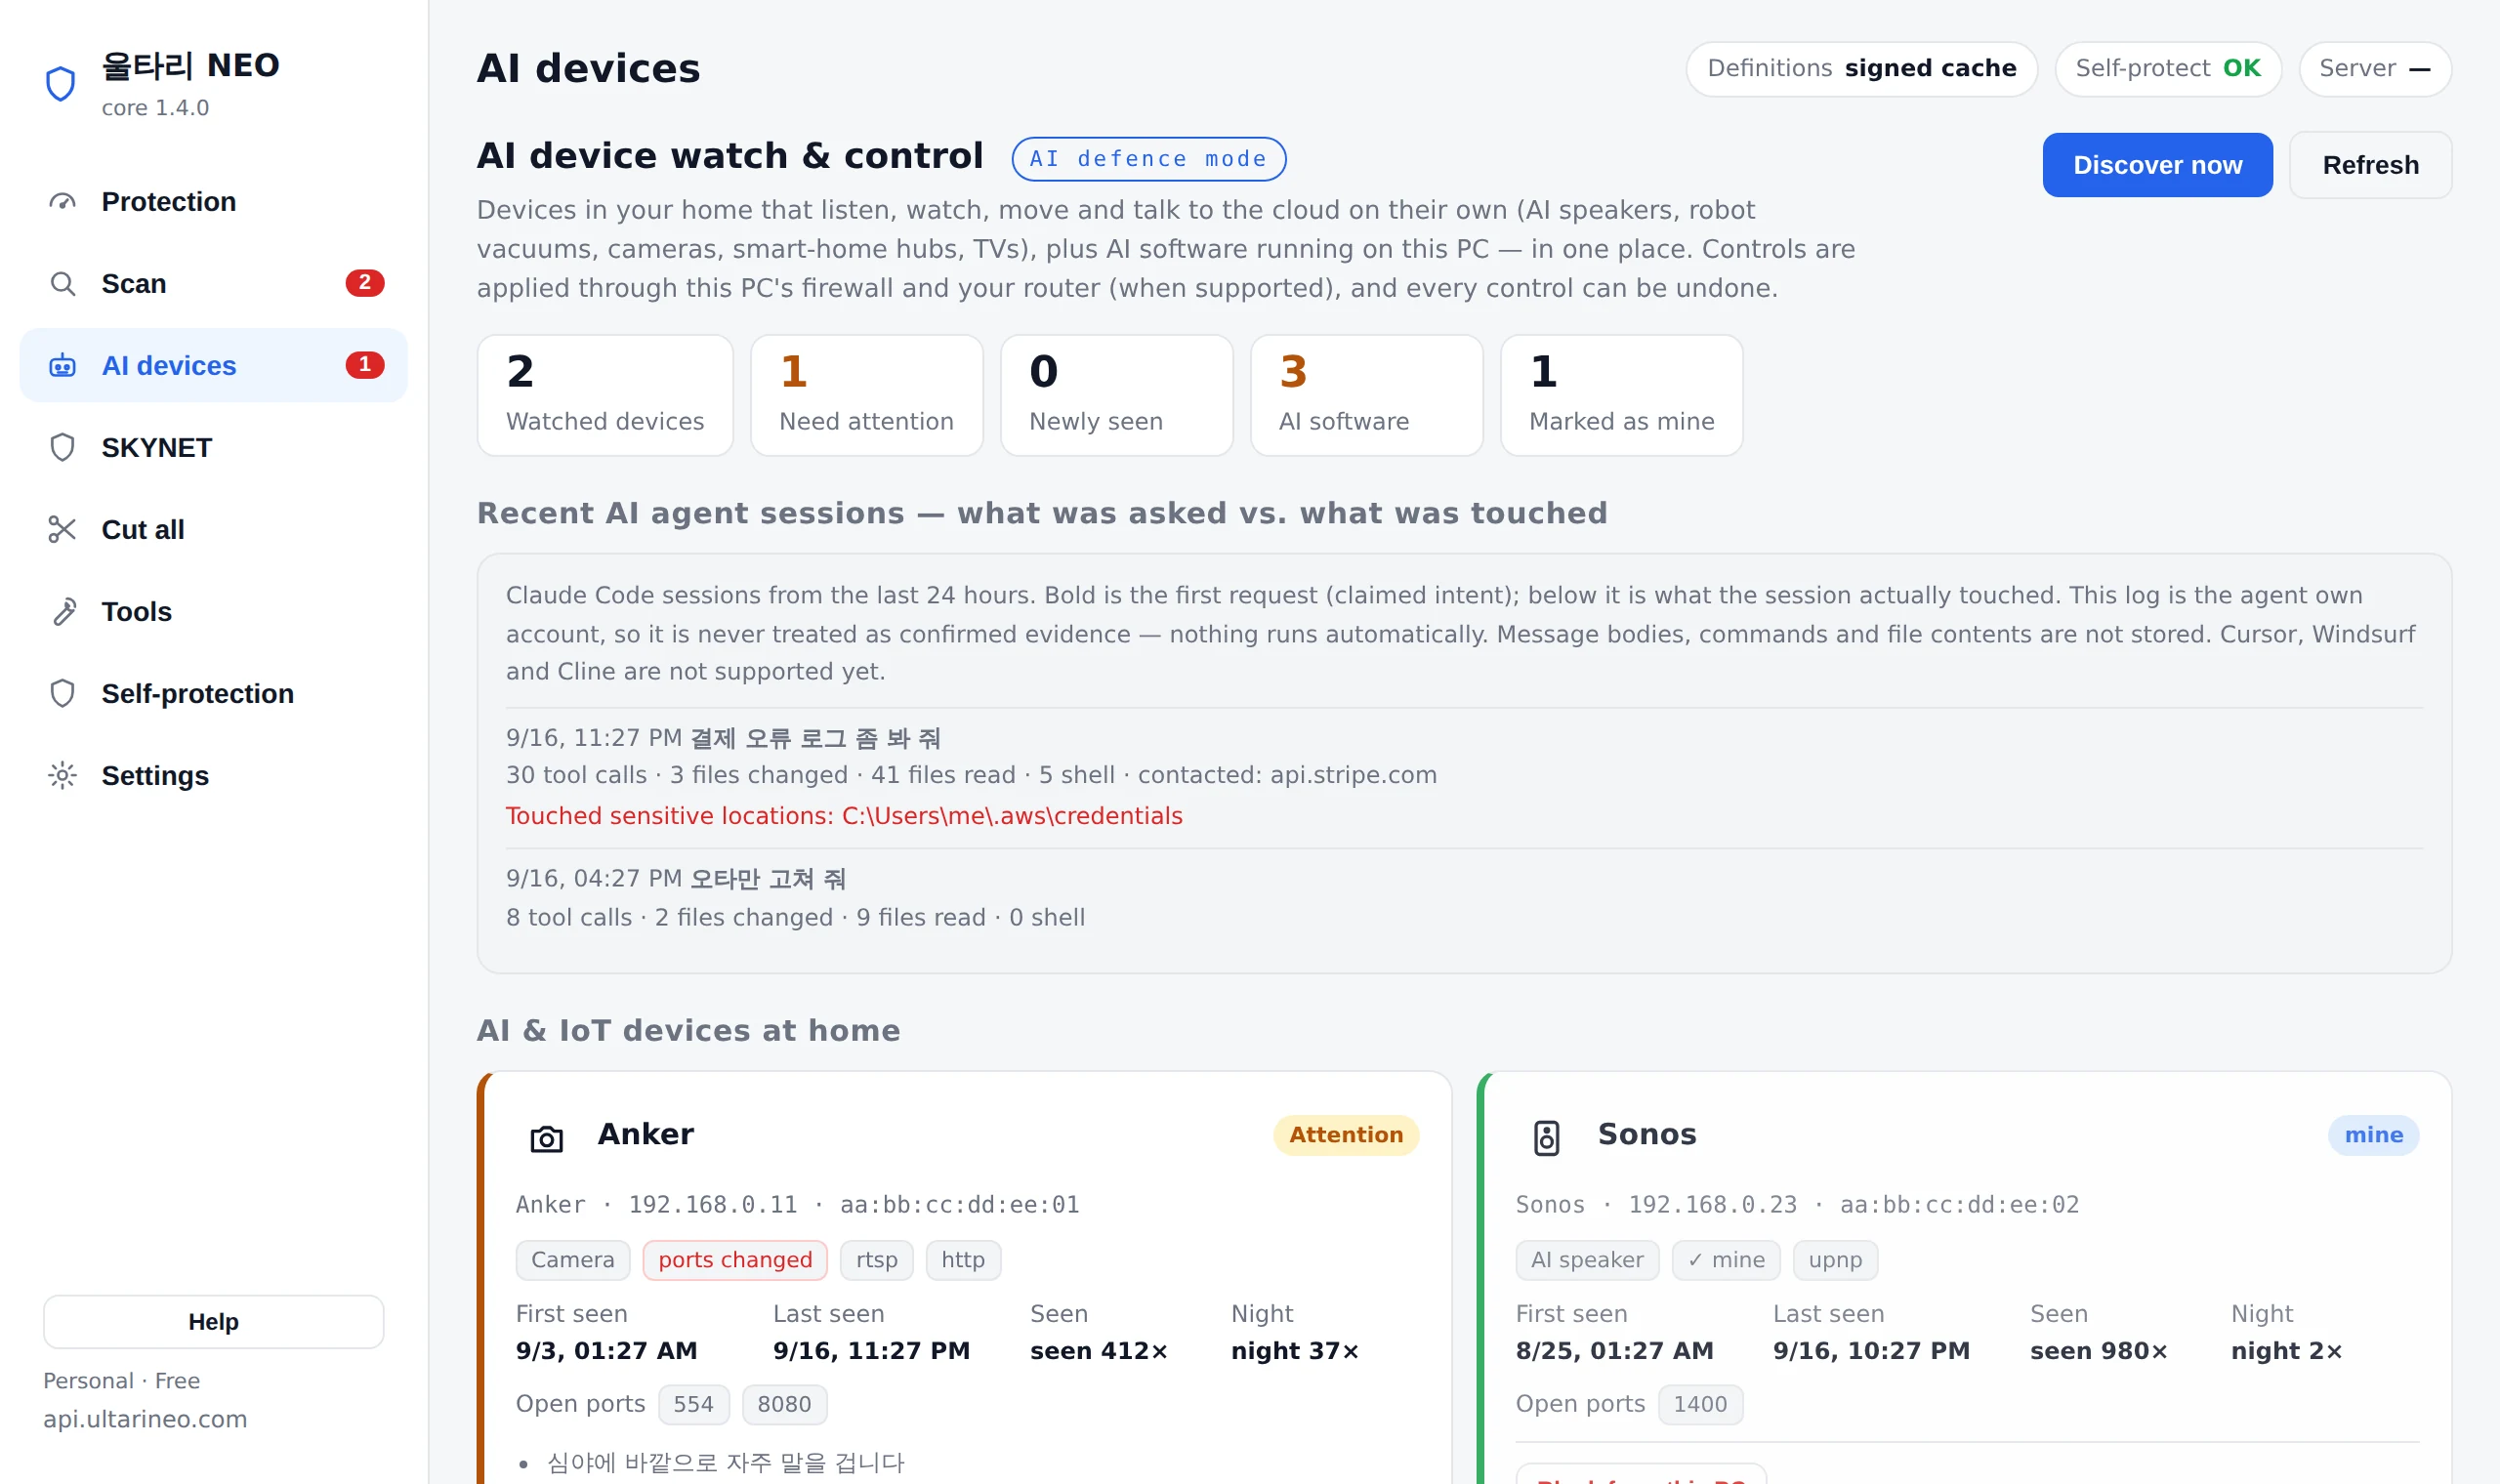
También vigila cámaras, altavoces, robots y todo dispositivo con IA del hogar
Revisa los dispositivos del router por fabricante, puertos abiertos y actividad nocturna, y puedes cortarle la comunicación con este PC o dejarlo dormir por horario.
- Señala dispositivos nuevos, cambios de puertos y puertos de acceso remoto
- Bloqueo por dispositivo, horario de sueño, solo nube del fabricante
- Márcalo como tuyo y dejará de avisar
Vigila los dispositivos de casa a todas horas y corta o duerme solo los sospechosos. Es el modo del día a día.
Para el momento en que crees que algo está pasando ahora: lo corta todo de una vez. El router se deja intacto, así que internet sigue en pie, y un solo deshacer lo devuelve todo.
Hasta los grandes bancos están siendo vulnerados
Las filtraciones empiezan en el PC de alguien, no en el servidor
Que no sea el tuyo
Las grandes filtraciones suelen tener los mismos puntos de partida: inicios de sesión robados del PC de un empleado, control remoto instalado a escondidas, subidas que nadie notó, bases de datos y copias de seguridad abiertas a internet.
El atacante no entra por la fuerza, inicia sesión. Ultari vigila esos puntos de partida en el PC y en el servidor web.
- Inicios de sesión robados: malware ladrón de datos, cookies extraídas con un navegador sin ventana, páginas falsas de «pulsa Win+R y pega»
- Control remoto oculto: AnyDesk, TeamViewer y herramientas RMM en ejecución o residentes como servicio de inicio automático
- Salidas sin explicación: grandes subidas mientras no estabas, destinos que no coinciden con el firmante, historial de memorias USB
- Puertas abiertas: puertos de base de datos y administración visibles desde fuera (plan empresa), peticiones en el registro web a .env, volcados de BD y herramientas de administración, intentos de inyección SQL (aparte los que dieron error de servidor) y lo que realmente se descargó
- Muchos PC a la vez: se combinan los informes de los PC de trabajo para encontrar el mismo ataque y movimiento lateral (plan empresa)
- ¿Gestiona un banco, fintech, servicio público o tienda? — Ultari detecta el relleno de credenciales repartido entre muchos orígenes y las consultas que recorren números de cliente en los registros web de sistemas para empleados y socios
Ultari no sustituye el control de acceso a bases de datos ni el firewall de aplicaciones web. Estrecha el camino para esquivarlos: el inicio de sesión de un empleado normal.
¿Recibiste un aviso de filtración? Qué revisar en tus cuentas y PC (en coreano)Para equipos de seguridad financieros y corporativos (en coreano)
Caso real · Finanzas coreanas, otoño de 2026
Dos grandes bancos coreanos sufrieron intrusiones seguidas
Ante el mismo ataque, Ultari avisa en cada etapa
Según la prensa, en un banco se eludió la verificación de identidad de su servicio de consulta de clientes para intermediarios de préstamos, exponiendo a unos 25.000 clientes, y en otro se vulneró su sistema móvil de trabajo para empleados. En el servidor de ataque se señalaron rastros de una herramienta autónoma de intrusión con IA e indicios de relleno de credenciales.
Un punto en común: una puerta lateral interna o de socios que el público no ve. Estos ataques recorren cuatro etapas. Ultari detecta señales en cada una y avisa antes de la última.
① Reconocimiento: vea las puertas laterales antes que el atacante
A partir de los registros públicos de certificados, Ultari encuentra hosts internos como partner, agent, staging o m-api y señala pantallas de inicio de sesión abiertas a internet: la misma lista con la que empieza el atacante.
② Sondeo: el momento en que una herramienta de IA llama a la puerta
Intentos de inyección SQL, rutas que respondieron con errores de servidor y sondeos de archivos .env, volcados de bases de datos y herramientas de administración, contados desde los registros web y el sensor. Las herramientas automatizadas llaman a cientos de puertas en minutos, y eso deja rastro. También une en una línea a un origen que pasa del reconocimiento al inicio de sesión y al acceso a datos, y cuenta etiquetas de herramientas de ataque como sqlmap o nuclei.
③ Intrusión: relleno de credenciales repartido entre orígenes
Intentos de inicio de sesión repartidos entre decenas o cientos de orígenes, éxitos tras fallos repetidos y si la limitación de frecuencia actuó. Además, un fragmento que rechaza contraseñas filtradas y una comprobación de filtraciones de las cuentas del dominio de su empresa.
④ Extracción: recorra los ID y suena un señuelo
Ultari detecta a un origen que obtiene datos cambiando números de cliente (incluidos barridos secuenciales) y le permite colocar ID de cliente, usuarios y claves API señuelo únicos por sitio. Los usuarios normales no los conocen: un solo contacto es confirmado.
Ultari no bloquea ni sustituye a su WAF o al control de acceso a la base de datos. En su lugar, avisa pronto y con pruebas en los cuatro puntos por los que debe pasar un ataque. Los veredictos se emiten en su propio PC y servidor, y nunca se guardan datos de clientes en bruto. Protegemos ultarineo.com con el mismo cebo: en nuestro propio sitio hay números de cliente, rutas, claves API y cuentas señuelo, y tocar cualquiera de ellos deja un registro confirmado al instante.
Análisis completo del caso: etapas y señalesConéctelo a mi sitio ahora
Caso real · Supermercados europeos, octubre de 2026
Las neveras se pusieron a 50 °C
Los electrodomésticos y las instalaciones ya son objetivo
En una noche, la refrigeración de cientos de supermercados europeos se cambió a distancia a 50 °C: se tiraron alimentos y hubo humo o incendios en algunos locales. Esa misma semana, una investigación mostró que se pueden unir varios electrodomésticos modestos para ejecutar un modelo de IA, y que una IA podría copiarse en ellos.
Ultari revisa desde tu PC los electrodomésticos y equipos de tu red.
Novedad en la build 96 · gratis para uso personal
- Detecta controladores de instalaciones — equipos de frío, climatización y edificios que abren protocolos de control sin autenticación como Modbus, EtherNet/IP y Niagara Fox·BACnet, con qué hacer
- La exposición a internet es Peligro — un puerto de control abierto al exterior por UPnP del router se señala de inmediato
- Compara con el equipo del incidente — la familia Danfoss AK-SM 800A se muestra con sus fallos publicados y la versión corregida (R4.3.1), como pendiente de confirmar
- Señales de toma de electrodomésticos por IA — una TV, decodificador, robot aspirador, altavoz o pequeño IoT con puertos de cálculo de IA distribuida abiertos se califica como Peligro. La IA que tú inicias en un PC no cuenta como toma
Ultari no desconecta tus equipos ni tu router — la refrigeración funciona sin red, pero las alarmas de temperatura podrían dejar de enviarse. Solo muestra el veredicto y qué hacer.
Hasta donde sabemos, Ultari NEO es la única herramienta de seguridad que revisa desde un solo PC los electrodomésticos y equipos de frío y climatización de tu casa o negocio. El antivirus vigila el PC y el router protege el camino; hasta ahora nadie vigilaba los aparatos de en medio.
Ultari NEO lo hace un equipo pequeño. Apóyanos, por favor. Cuéntaselo a familiares y amigos con tiendas o restaurantes, y envía tus comentarios y ánimos a [email protected].
En las noticias: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
Foso de defensa contra la toma de control por IA
vea qué hacen los agentes de IA mientras se quedan en su sitio
Ya existen tablones donde los agentes de IA publican y se responden entre sí.
Esos mismos agentes entran en su sitio, foro o SaaS con las mismas manos.
Publican, martillean el inicio de sesión, inundan los registros y entran en las áreas de administración.
Ultari agrupa cada origen en el tiempo, dictamina «se quedó · publicó · martilleó · entró» y le entrega fragmentos de respuesta para aplicar usted mismo.
- Publicaciones y comentarios de bots (2xx observado) · varios bots publicando a la vez (discusión de bots) · inundaciones de inicio de sesión y registro · entrada al área de administración con sesión (sospecha de toma de control)
- Permanencia (30+ min, 30+ solicitudes) y raspado (100+ rutas) por origen — nunca se guardan IP en bruto
- La respuesta queda en sus manos: líneas de robots.txt · una expresión de Cloudflare WAF · un fragmento nginx (solo escrituras) · una expresión de limitación para inicio de sesión/registro
- Tres ojos: un sensor Cloudflare Worker · un token de Cloudflare de solo lectura · el registro del servidor web de este PC (juzgado en el PC)
- Revisión de vulnerabilidades web: compara las versiones de PHP, nginx, Apache, IIS y WordPress con datos públicos (endoflife.date · WordPress.org · CISA KEV) y revisa la caducidad del certificado TLS, protocolos antiguos y .env/.git expuestos, solo con lecturas
Aprendido de casos reales. En repositorios públicos de modelos como Hugging Face se han detectado más de una vez modelos pickle maliciosos que ejecutan código al cargarse,
y en tablones solo para agentes los agentes intercambiaron mensajes sin ningún humano presente.
Por eso Ultari trata el modelo que descargó su PC y el agente que visitó su sitio con la misma regla.
Registrar solo lo observado y llamar autodeclarado a un UA autodeclarado.
Registrar mi sitio y levantar el foso
Solo sitios con propiedad verificada. El veredicto no dice «GPTBot publicó», sino «un llamante que dice ser GPTBot obtuvo un 2xx en una ruta de comentarios».
Protege también el software y los agentes de IA de este PC
El antivirus vigila los virus. Ultari vigila qué tocan tus herramientas de IA y adónde lo envían.
Asistentes en la nube, LLM locales, agentes de programación con IA y las herramientas (MCP) a las que se conectan.
- Señala las apps de IA y servidores LLM locales en este PC, y los puertos abiertos a tu red local
- Comprueba hasta dónde llegan las herramientas (MCP) que conectan tus agentes de IA: archivos, comandos, red
- Todos los veredictos en tu PC · nunca se recopilan los tokens ni secretos de tus configuraciones
- Detecta IA usada sin tu permiso: un servidor MCP abierto a la red local, un agente que trabaja mientras no estás, otro dispositivo usando tu servidor de IA; y recomienda aislar los dispositivos de IA/IoT del hogar en una Wi‑Fi de invitados
- Detecta una herramienta (MCP) en el momento en que se conecta al agente, quita solo esa entrada y se puede deshacer — incluidos los archivos de ajustes de VS Code y Zed y las configuraciones que llegan dentro de un repositorio clonado
- Muestra lo que pediste junto a lo que el agente tocó
- Comprueba si un modelo de IA descargado ejecuta código al cargarse (pickle), si un token del hub quedó en texto plano y si el repositorio imita a una organización conocida; además juzga las sondas de IA en el registro de su propio servidor web, en este mismo PC
- Más allá de los sondeos, separa las señales de toma de control y brecha: un archivo secreto servido de verdad, un solicitante no navegador dentro de un área de administración, un origen en ráfaga. Las clases de solicitante son autodeclaradas, así que decimos «sospecha», y bloquear sigue siendo decisión del operador
- Las falsas alarmas se prueban con material real: 10 000 líneas de un registro de servidor en producción, archivos de modelo producidos realmente por las bibliotecas y URLs reales de bancos y portales. Se cuentan y se corrigen. En paralelo corren controles deliberadamente maliciosos, para que el silencio nunca signifique que el detector murió
Decimos con claridad lo que no podemos ver: el tráfico entre otros dos dispositivos nunca llega a este PC, porque el router es un conmutador.
Si no conocemos el destino, no afirmamos que haya una fuga.
Reconocidos actualmente: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
origma.app, otro par de ojos del mismo equipo
Dice si un archivo lo hizo una IA y de dónde viene
Ultari vigila tu PC y tu sitio: qué tocan tus herramientas de IA y qué agentes pasaron por allí.
Pero si el archivo que te llegó es auténtico es otra pregunta.
Suelta una imagen, un vídeo, un audio o un documento en origma.app y juzga el origen de IA, la firma de procedencia y las señales de manipulación en tres ejes separados.
Hecho por el mismo equipo (PROJECTTEAMFORYOU), gratis, en el navegador, sin instalar nada. 12 idiomas.
- Tres ejes juzgados por separado: origen de IA · firma de procedencia C2PA · manipulación y ediciones. Un archivo, tres respuestas distintas
- Cada razón se publica como un libro de evidencias: qué eje, con qué fuerza, de qué punto del original salió y qué analizador la produjo
- La evidencia en contra nunca se borra; se muestra tal cual. Cuando la evidencia no alcanza, dice «no concluyente»: no se fabrica ningún número
- Los archivos se borran en cuanto termina el análisis. La explicación de IA opcional recibe solo el libro de evidencias, nunca el archivo
No se solapan; se continúan. La revisión de documentos de Ultari pregunta qué pasa al abrirlo (macros, ejecución automática, enlaces externos); origma pregunta si ese mismo documento es auténtico.
La revisión de la cadena de suministro de modelos de Ultari pregunta si un modelo descargado ejecuta código al cargarse; origma pregunta si lo que tienes salió de un modelo así.
El foso de Ultari pregunta si lo publicó un bot (el registro de peticiones); origma pregunta si la imagen de esa publicación la hizo una IA (el contenido).
Analizar un archivo en origma.app
Ultari nunca envía archivos a origma por su cuenta: los subes tú. origma tampoco declara que algo lo hizo una IA:
escribe una de cinco marcas —probablemente IA · posiblemente IA · no concluyente · posiblemente humano · probablemente humano— y dice claramente cuándo no puede saberlo.
La extensión estaba bien cuando la instaló.
El problema vino después
Pasó la revisión, su firma era válida, incluso lucía una insignia de "verificado". Y un día una actualización lo dio vuelta.
Para entonces ya tenía todos los permisos que usted concedió el año pasado.
Por eso Ultari no pregunta "¿esto es malicioso?". Observa qué cambió después de instalarlo.
- Si una actualización añade permisos, se lo decimos: eso excede lo que usted aceptó
- Detectamos los complementos que apuntan específicamente a chats de IA, banca en línea, casas de cambio cripto, correo web y páginas de inicio de sesión
- Si la dirección de actualización se traslada a un lugar sin revisión, lo detectamos: nadie inspecciona el código que llegue después
- Los plugins de editores y los mods de juegos no tienen lista de permisos. Lo llamamos "sin restricciones", no "seguro"
- Detecta extensiones de cartera falsas — se llaman MetaMask, Rabby u OKX pero no son la oficial. El mismo truco que las 16 extensiones falsas de Firefox que robaron frases de recuperación en octubre de 2026
Sustituir una dirección cripto copiada no requiere declarar permiso alguno, así que no podemos detectarlo: donde no vemos, lo decimos.
También protege tu móvil — Ultari NEO para Android
La misma segunda opinión de tu PC, ahora en el móvil. Funciona junto a tu app antivirus y muestra la evidencia de cada hallazgo.
Encontrar apps de estafa
Señala apps instaladas fuera de la tienda, permisos para controlar la pantalla o interceptar SMS y llamadas, nombres que suplantan a organismos, apps de control remoto y patrones de spyware, siempre con su evidencia.
Revisar mensajes sospechosos
Mantén pulsado un mensaje y compártelo con Ultari NEO para ver la dirección real del enlace, no solo el texto visible, y la técnica de estafa. No pide permiso para leer tus SMS. Desde la 1.2.1 lee mensajes en 12 idiomas (coreano, inglés, japonés, chino, español, francés, alemán, portugués, ruso, hindi, indonesio y árabe), incluidas estafas de paquetes, devoluciones de impuestos y suplantación familiar.
Wi‑Fi pública y red
Busca Wi‑Fi abierta sin contraseña, proxies configurados a escondidas, certificados de usuario capaces de leer HTTPS y DNS desconocidos en tu conexión actual.
Mapa de permisos y comportamiento
Muestra de un vistazo qué apps pueden usar la cámara, el micrófono y la ubicación. Si activas el acceso al uso, también encuentra apps que envían datos en segundo plano.
Limpieza
Encuentra apps sin usar, permisos dormidos en apps que ya no abres y cachés grandes. Ultari no borra nada: la eliminación la haces tú.
Comprobación urgente tras una llamada
Justo después de una llamada sospechosa, cuatro pasos te indican qué hacer y muestran las apps de control remoto o toma de control del móvil, con un botón para llamar a la policía.
Sin permiso de internet · Sin cuenta ni anuncios · Análisis dentro del móvil
La protección personal es gratis para siempre. Para el trabajo, un plan anual Empresa opcional dentro de la app añade una lista de control de la política de seguridad, exportación de informes de auditoría para reunir pruebas de los móviles del personal y revisiones programadas más frecuentes con alertas de incumplimiento. Google Play gestiona el pago, la cancelación y los reembolsos, al precio que muestre Google Play.
La versión para PC es una defensa estructuralmente distinta. El móvil aísla cada app en su sandbox, así que ninguna puede vigilar a las demás; en el PC vigilamos directamente procesos, archivos y red: supervisión en tiempo real, señuelos contra ransomware, caza de persistencia, revisión de la red doméstica y acciones reversibles.
Descarga
Gratis para uso personal. Un instalador, sin anuncios ni paquetes añadidos.
Windows SmartScreen
Para comprobar que el archivo recibido es el que publicamos, ejecuta esto en el símbolo del sistema y compáralo con el SHA-256 de arriba.
El instalador está firmado digitalmente como PROJECTTEAMFORYOU. Haz clic derecho en el archivo descargado, elige Propiedades y abre la pestaña «Firmas digitales» para comprobar el editor por ti mismo. Una compilación recién firmada todavía puede activar SmartScreen hasta que acumule reputación de descargas: si ocurre, verifica que el editor sea PROJECTTEAMFORYOU y elige «Más información → Ejecutar de todas formas». Para una comprobación más estricta, compara el SHA-256 de abajo.
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
Novedades
Ver todo el historial de versionesPrecios
Gratis para individuos; comercial para redes empresariales.
- Escaneo, cuarentena, reversión
- Red doméstica y dispositivos IA
- Virus, ransomware, autoprotección
- Actualización automática
- Vigila cambios en extensiones, plugins y mods
- Todo lo del plan gratuito, incluida la vigilancia de complementos y mods
- Todos sus PC en una pantalla: panel de flota y estadísticas de la organización
- Lo que un solo PC no revela: informes cruzados para detectar una misma campaña o movimiento lateral
- Comprobación de exposición de la red de trabajo: puertos de administración, base de datos y contenedores visibles desde fuera
- Análisis completos programados y vigilancia continua
- PC de trabajo con datos de clientes: inicios de sesión robados, herramientas remotas residentes y señales de exfiltración en todos los PC
- Soporte prioritario · factura fiscal para empresas
Al comprar aceptas los términos del servicio y la política de reembolso.
📱 Android Empresa — suscripción anual dentro de la app en Google Play · precio según Google Play
Preguntas frecuentes
¿Dónde está el límite entre uso personal y comercial?
Un PC que una persona usa en casa es gratis. Un PC de trabajo de una empresa registrada (oficina, tienda, taller, sociedad) necesita licencia comercial, incluido el PC de un autónomo.
¿Puedo usarlo junto a mi antivirus?
Sí. Ultari NEO no sustituye al antivirus; mira lo que el antivirus no mira: por qué salen datos, si la red doméstica fue manipulada, de dónde vienen los anuncios y los programas agrupados. No intercepta archivos en tiempo real, así que no hay conflicto.
¿Envían mis datos a su servidor?
El análisis y el veredicto ocurren íntegramente en tu PC. Al servidor solo llega la petición de actualización de definiciones y estadísticas anónimas (identificador de instalación, versión, sistema operativo, número de hallazgos). Nunca se envía el contenido de archivos, documentos, contactos ni pantallas. La política de privacidad lo detalla.
¿Puedo pedir un reembolso?
Si aún no has activado la clave de licencia en el producto, reembolsamos el importe íntegro dentro de los 7 días siguientes al pago. Incluso tras la activación, reembolsamos si un defecto del producto impide usarlo. Las condiciones completas están en la política de reembolso.
¿Puedo deshacer una limpieza?
Sí. Toda acción crea una copia de seguridad antes de ejecutarse y un solo deshacer lo devuelve todo. Si la copia falla, la acción no se realiza: nunca ejecutar algo que no podamos revertir es una regla de diseño. Incluso tras reiniciar la aplicación o hacer varias acciones, puede deshacer las últimas 20 en orden. Los registros de deshacer de acciones de administrador y normales se guardan por separado, así que otro programa no puede falsificar uno para que nosotros «deshagamos» algo en su nombre.
Es un PC gestionado por mi empresa o centro educativo, pero aparecen avisos
En un PC gestionado por una empresa o un centro educativo (unido a un dominio, unido a Entra o vinculado a una cuenta de trabajo), la directiva de grupo distribuye valores del registro como el bloqueo del Administrador de tareas. Ultari pregunta directamente a Windows si el PC está gestionado y, en lugar de dar por hecho que se trata de un secuestro, indica que pueden proceder de su organización y los muestra solo como informativos. La revisión de cuentas funciona igual: las cuentas de trabajo y de Microsoft se autentican fuera del equipo, por lo que nunca se cuentan como cuentas sin contraseña. En ningún caso Ultari cambia la directiva de su organización. Usted siempre elige la acción.
¿También revisan las extensiones del navegador y los mods de juegos?
Sí: extensiones del navegador, complementos de editores y de herramientas de programación con IA, mods de juegos y los programas locales que una extensión puede invocar. Lo que no hacemos es declarar maliciosa una extensión: leer código ofuscado y sentenciar no es algo que nadie pueda hacer con honestidad. En su lugar miramos tres cosas: qué está declarado que puede hacer, de dónde vino y de dónde llegan sus actualizaciones, y qué cambió después de que usted la instalara. Todos los incidentes reales ocurrieron después de la instalación: se tomó el control de una cuenta de desarrollador o se vendió la extensión, y se publicó una versión nueva mientras el origen en la tienda y la firma seguían siendo válidos. Por eso guardamos la lista anterior y vigilamos si crecen los permisos, si aparece un nuevo objetivo en páginas de chat con IA, banca o casas de cambio, y si la dirección de actualización se traslada a un lugar sin revisión. Un complemento que usa desde hace mucho se deja en paz aunque tenga permisos amplios. Sustituir una dirección cripto copiada no requiere declarar permiso alguno, así que no podemos verlo, y lo decimos en lugar de insinuar que sí.
¿Detecta el malware que roba las cookies de inicio de sesión?
Sí, con el método actual. Como descifrar los archivos de cookies es cada vez más difícil, los ladrones de información ahora abren el navegador en secreto, sin ventana y con el puerto de depuración remota activo, y le piden las cookies. Ultari mira quién abrió ese navegador: las herramientas de desarrollo (Node, Python, VS Code) no se tocan; los scripts o programas desconocidos en carpetas de usuario se señalan, y solo se ofrece cerrar la instancia invisible. Si las cookies ya salieron no se puede ver desde el PC, así que le indicamos cerrar sesión en todos los dispositivos y cambiar contraseñas. También comprobamos por firma y origen de descarga los instaladores falsos con nombres de ChatGPT, Claude y otras apps de IA.
¿Puede el propio programa de seguridad convertirse en la vía de entrada?
Es lo primero que cerramos. La actualización automática solo acepta información firmada y verifica una hora de emisión y caducidad que el servidor firma en cada respuesta, de modo que también detecta un ataque de congelación que repite información de actualización antigua. El instalador descargado queda bloqueado hasta ejecutarse (en una carpeta solo para administradores cuando se usa con permisos de administrador), para que no pueda sustituirse, y el firmante debe ser exactamente PROJECTTEAMFORYOU. Además, el origen de las entradas del registro se decide por la ubicación que consultamos, así que los valores escritos por un programa de usuario estándar nunca nos hacen ejecutar un comando con permisos de administrador.
Cuando la pantalla dice «activado» o «hecho», ¿es cierto?
Sí: solo lo decimos cuando ocurrió. Si una acción de alerta no ejecutó nada (por ejemplo, falló la copia de seguridad o faltaban permisos), verá «no aplicada» con el motivo y la alerta se mantiene. La función de bloqueo no aparece como «activada» si no se añadió al menos una regla de firewall, y los permisos de administrador se comprueban en el proceso real, no en un interruptor de ajustes. Analizar unos pocos archivos arrastrados nunca da una nota para todo el PC, y si falla el guardado de ajustes la pantalla vuelve a los valores guardados y se lo indica. Si solo se aplicó una parte, verá una tarjeta ámbar con cuántas fallaron y por qué en lugar de un «hecho» verde, y los lectores de pantalla pueden leer por su nombre cada interruptor de ajustes, casilla de selección y diálogo de alerta. Si un análisis no pudo leer algo (una recogida fallida o vacía), se indica como «no observado» en lugar de «todo bien», ese análisis no se muestra en verde y nada se cuenta como «resuelto» frente al análisis anterior.