Votre antivirus dit « rien à signaler »… alors pourquoi votre PC rame et affiche des pubs ?
Ultari NEO exécute plus de 30 moteurs de détection pour trouver identifiants volés, fuites de données, prise de contrôle à distance cachée, adwares, rançongiciels et altération du réseau domestique en une seule passe.Chaque verdict est décidé sur votre PC et chaque nettoyage est réversible.
📱 App Android — gratuite sur Google Play
🚨 Alerte menace urgente · oct. 2026
Activité liée à Lazarus : des attaques contre des serveurs web du monde entier se préparent via une faille PHP (PHP2Shell). Votre site est-il sûr ?
Saisissez un domaine, confirmez la propriété et nous l'analysons de l'extérieur en « lecture seule » : PHP2Shell (CVE-2026-109618/109619), webshells, .env/.git exposés, certificats, en-têtes de sécurité, DNS, mineurs cachés et traces de malware, de A à Z. Un scan gratuit fournit un rapport .md/.pdf ; aucune requête d'attaque ni test d'intrusion.
Couverture associée: SBS · JKN · PHP2Shell
🚨 Vérifier le piratage de mon siteVoir les contrôles de sécurité web
Nouvelle mise à jour · Build 91
Même quand votre antivirus dit « propre »,
nous traquons les six endroits où se cache le malware
Le malware survit le plus longtemps non pas dans des fichiers, mais dans les endroits qui le relancent. Au-delà des programmes de démarrage et des tâches planifiées — ces recoins profonds que seuls les outils experts (Autoruns) examinaient — Ultari les vérifie désormais dans l’analyse par défaut. Le remplacement d’adresses de portefeuille est testé directement avec un leurre et signalé comme confirmé.
① Porte dérobée à l’écran de connexion
Repère la porte dérobée classique qui ouvre une console administrateur sans mot de passe en appuyant 5 fois sur Maj (outils d’accessibilité détournés), et les crochets cachés qui lancent un autre programme chaque fois qu’un programme se ferme.
② Détournement COM
Une technique qui fait charger une DLL malveillante à l’Explorateur et à Office sans droits administrateur. Signalé fortement quand le fichier de remplacement est dans un dossier utilisateur et non signé.
③ Persistance au démarrage d’Office
Fichiers XLSTART et STARTUP exécutés à chaque ouverture d’Excel ou de Word, la clé « Office test » sans usage légitime, et les compléments chargés automatiquement depuis des dossiers utilisateur.
④ Crochets cachés au niveau SYSTEM
Gestion des connexions (LSA), moniteurs d’impression, assistants netsh, BootExecute, Active Setup, AppInit — uniquement les entrées non standard, avec des étapes manuelles précises car il ne faut pas y toucher à la légère.
⑤ Tunnel DNS
Des données volées découpées dans des requêtes DNS que le pare-feu laisse passer — détectées quand un programme demande des dizaines de noms longs et aléatoires. Les CDN et les requêtes antivirus sont exclus.
⑥ Remplacement d’adresses de portefeuille — test direct
Nous plaçons brièvement dans le presse-papiers des adresses leurres à somme de contrôle invalide et vérifions si elles sont remplacées. Si c’est le cas, c’est confirmé, pas supposé. Votre presse-papiers est restauré aussitôt.
Pas de suppression automatique — retirer la mauvaise chose ici casse la connexion, l’impression ou Office. Preuves confirmées et signaux de suspicion sont affichés séparément, et tout est décidé sur votre PC.
Analyser gratuitement maintenantLes six cachettes expliquées — vérifiez par vous-même
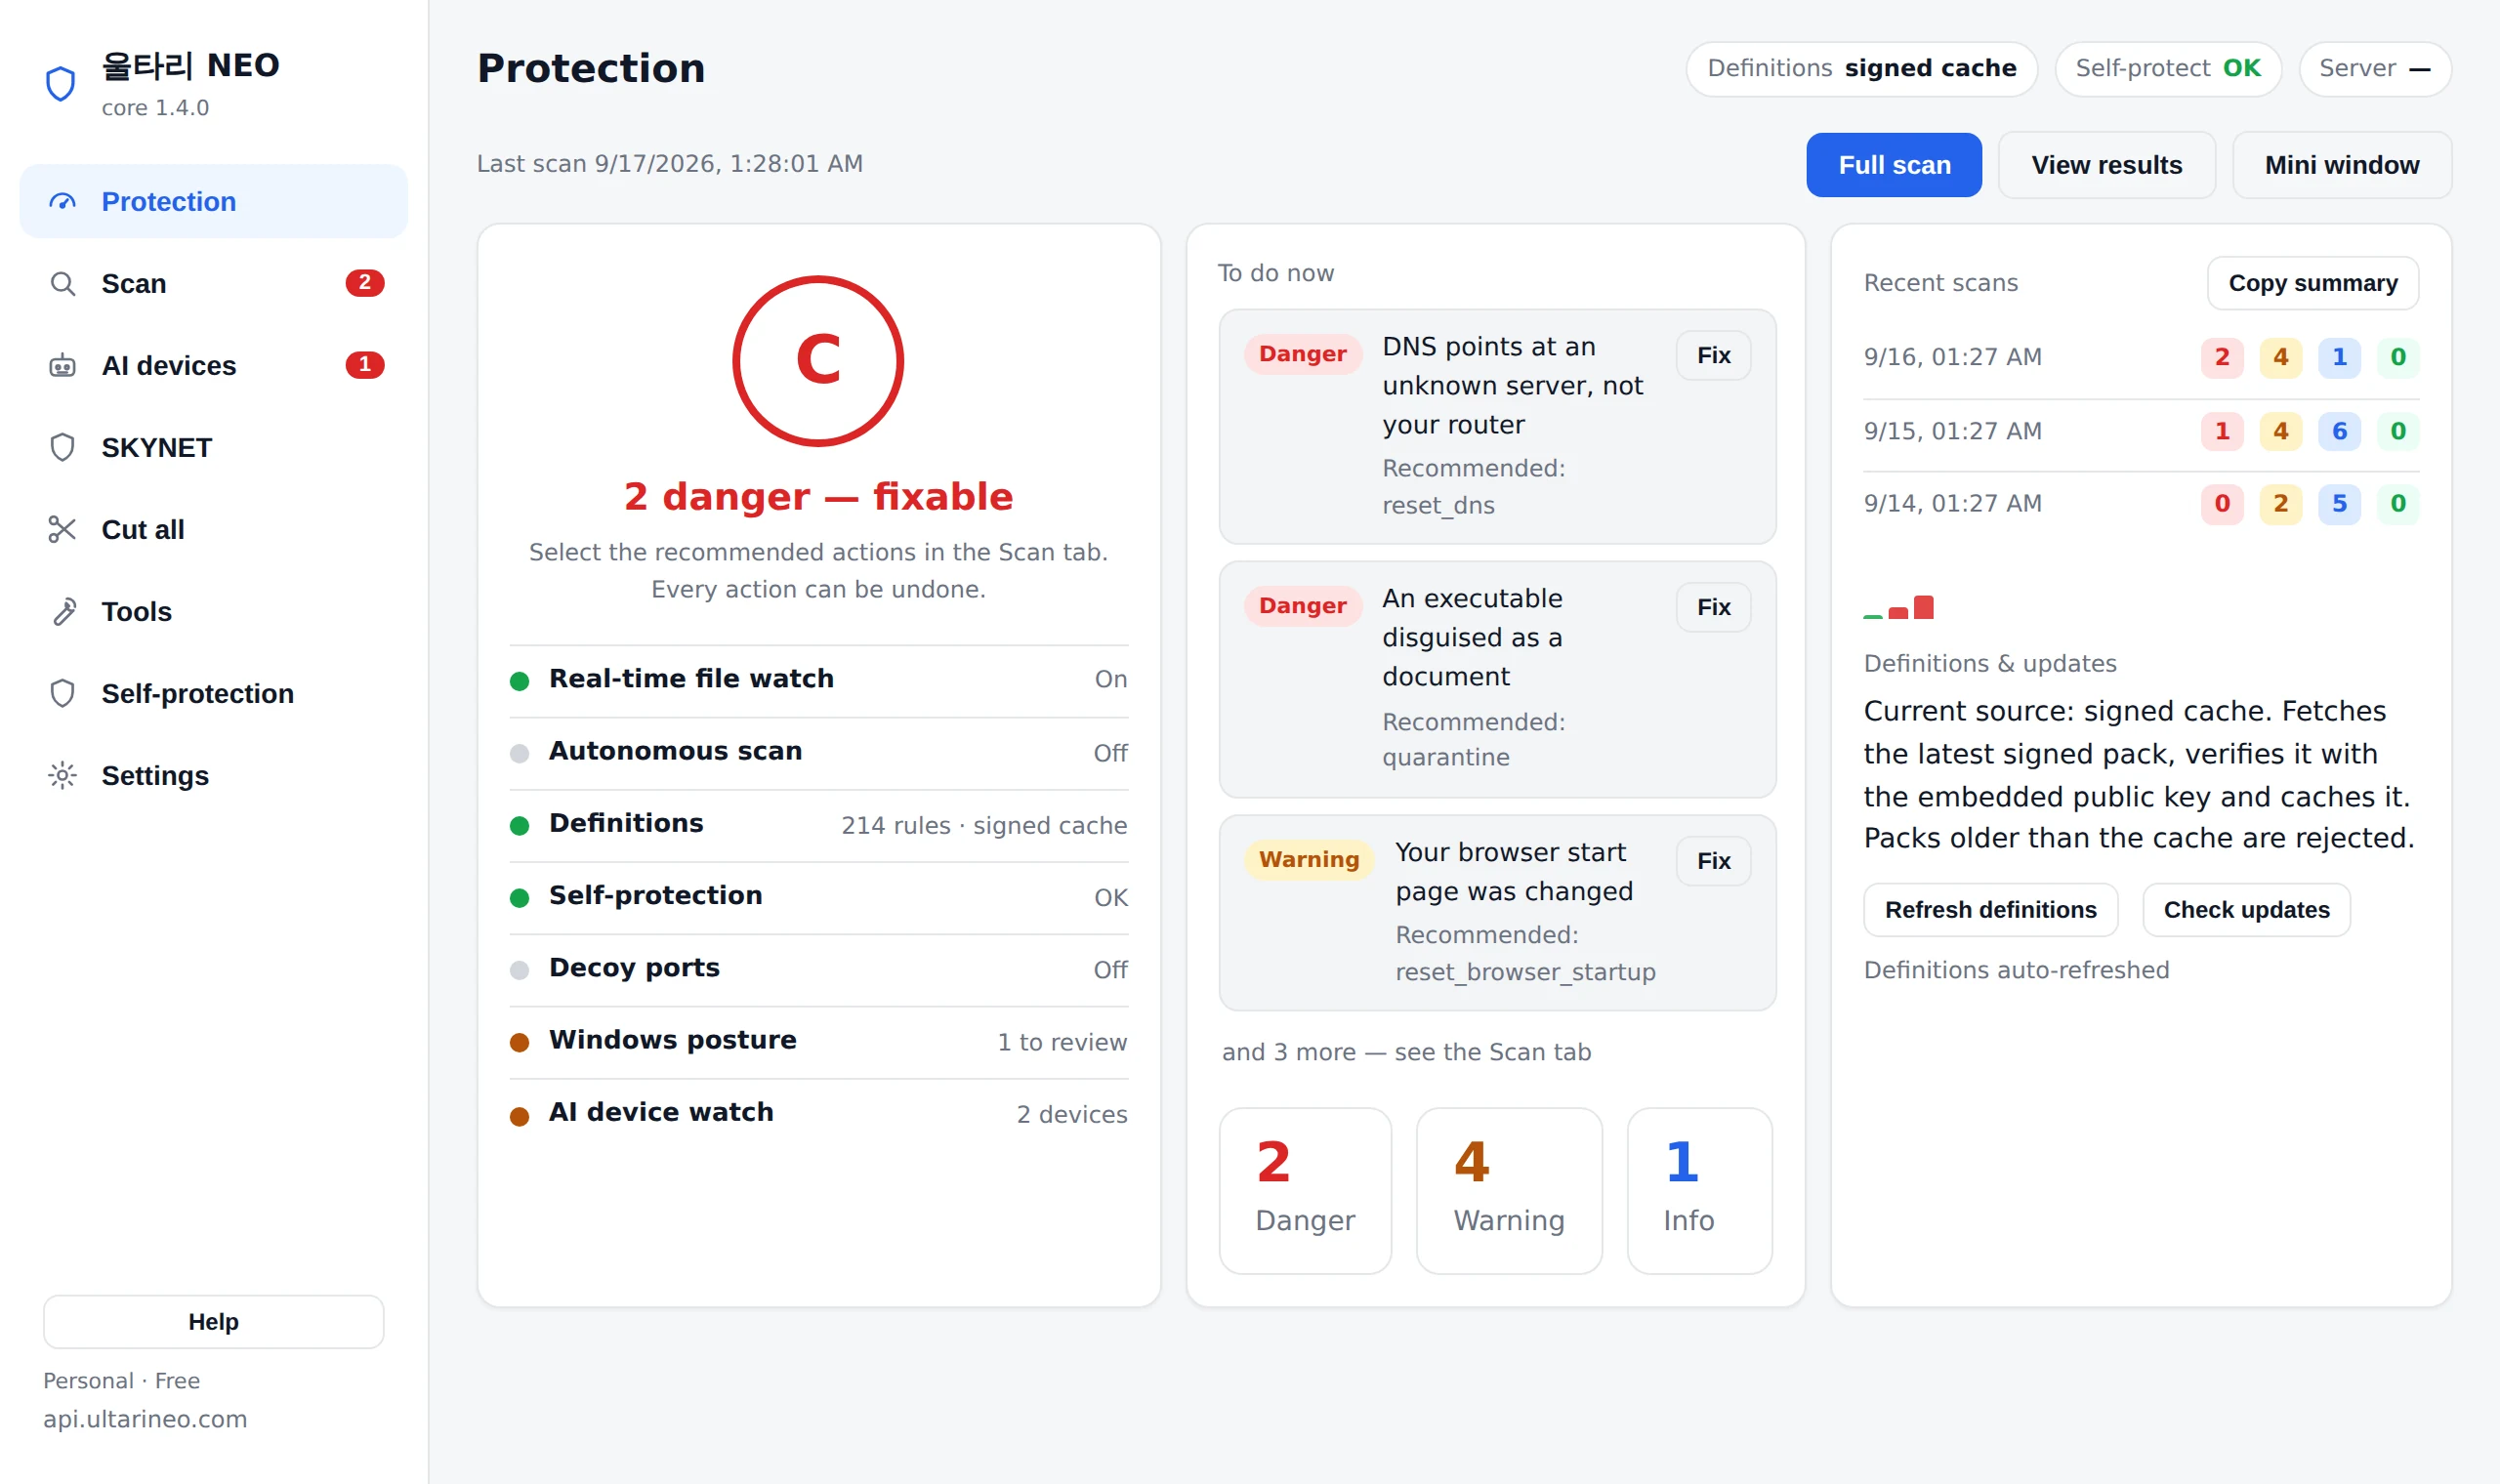
Terminé en 3 étapes
Trente secondes de l'installation au premier résultat. Nous n'avons pas compliqué les choses.
Télécharger et lancer
Un seul installateur (Windows 10/11 64 bits). Sans inscription, et l'analyse fonctionne hors ligne.
Analyse complète
Plus de 30 moteurs passent en revue PC, navigateurs, réseau et appareils de la maison, classés en Danger, Attention et Info.
Nettoyer, et annuler si besoin
Seuls les éléments Danger sont présélectionnés. Quarantaine et nettoyage sont entièrement réversibles.
Ce qui est protégé
Répond à ce que l'antivirus ignore : « pourquoi mes données partent-elles ? »
Altération du réseau
Détecte l'altération du routeur, DNS, ARP et de la configuration automatique du proxy (PAC), les appareils inconnus et les caméras ou objets connectés qui tentent d'atteindre les partages ou l'accès à distance de ce PC.
Surveillance des fuites
Montre quels programmes envoient vos données, où et pourquoi (mise à jour, synchronisation, publicité, accès à distance), preuves à l'appui. Quand ce n'est pas explicable, nous le disons et indiquons quoi vérifier au lieu d'inventer une raison.
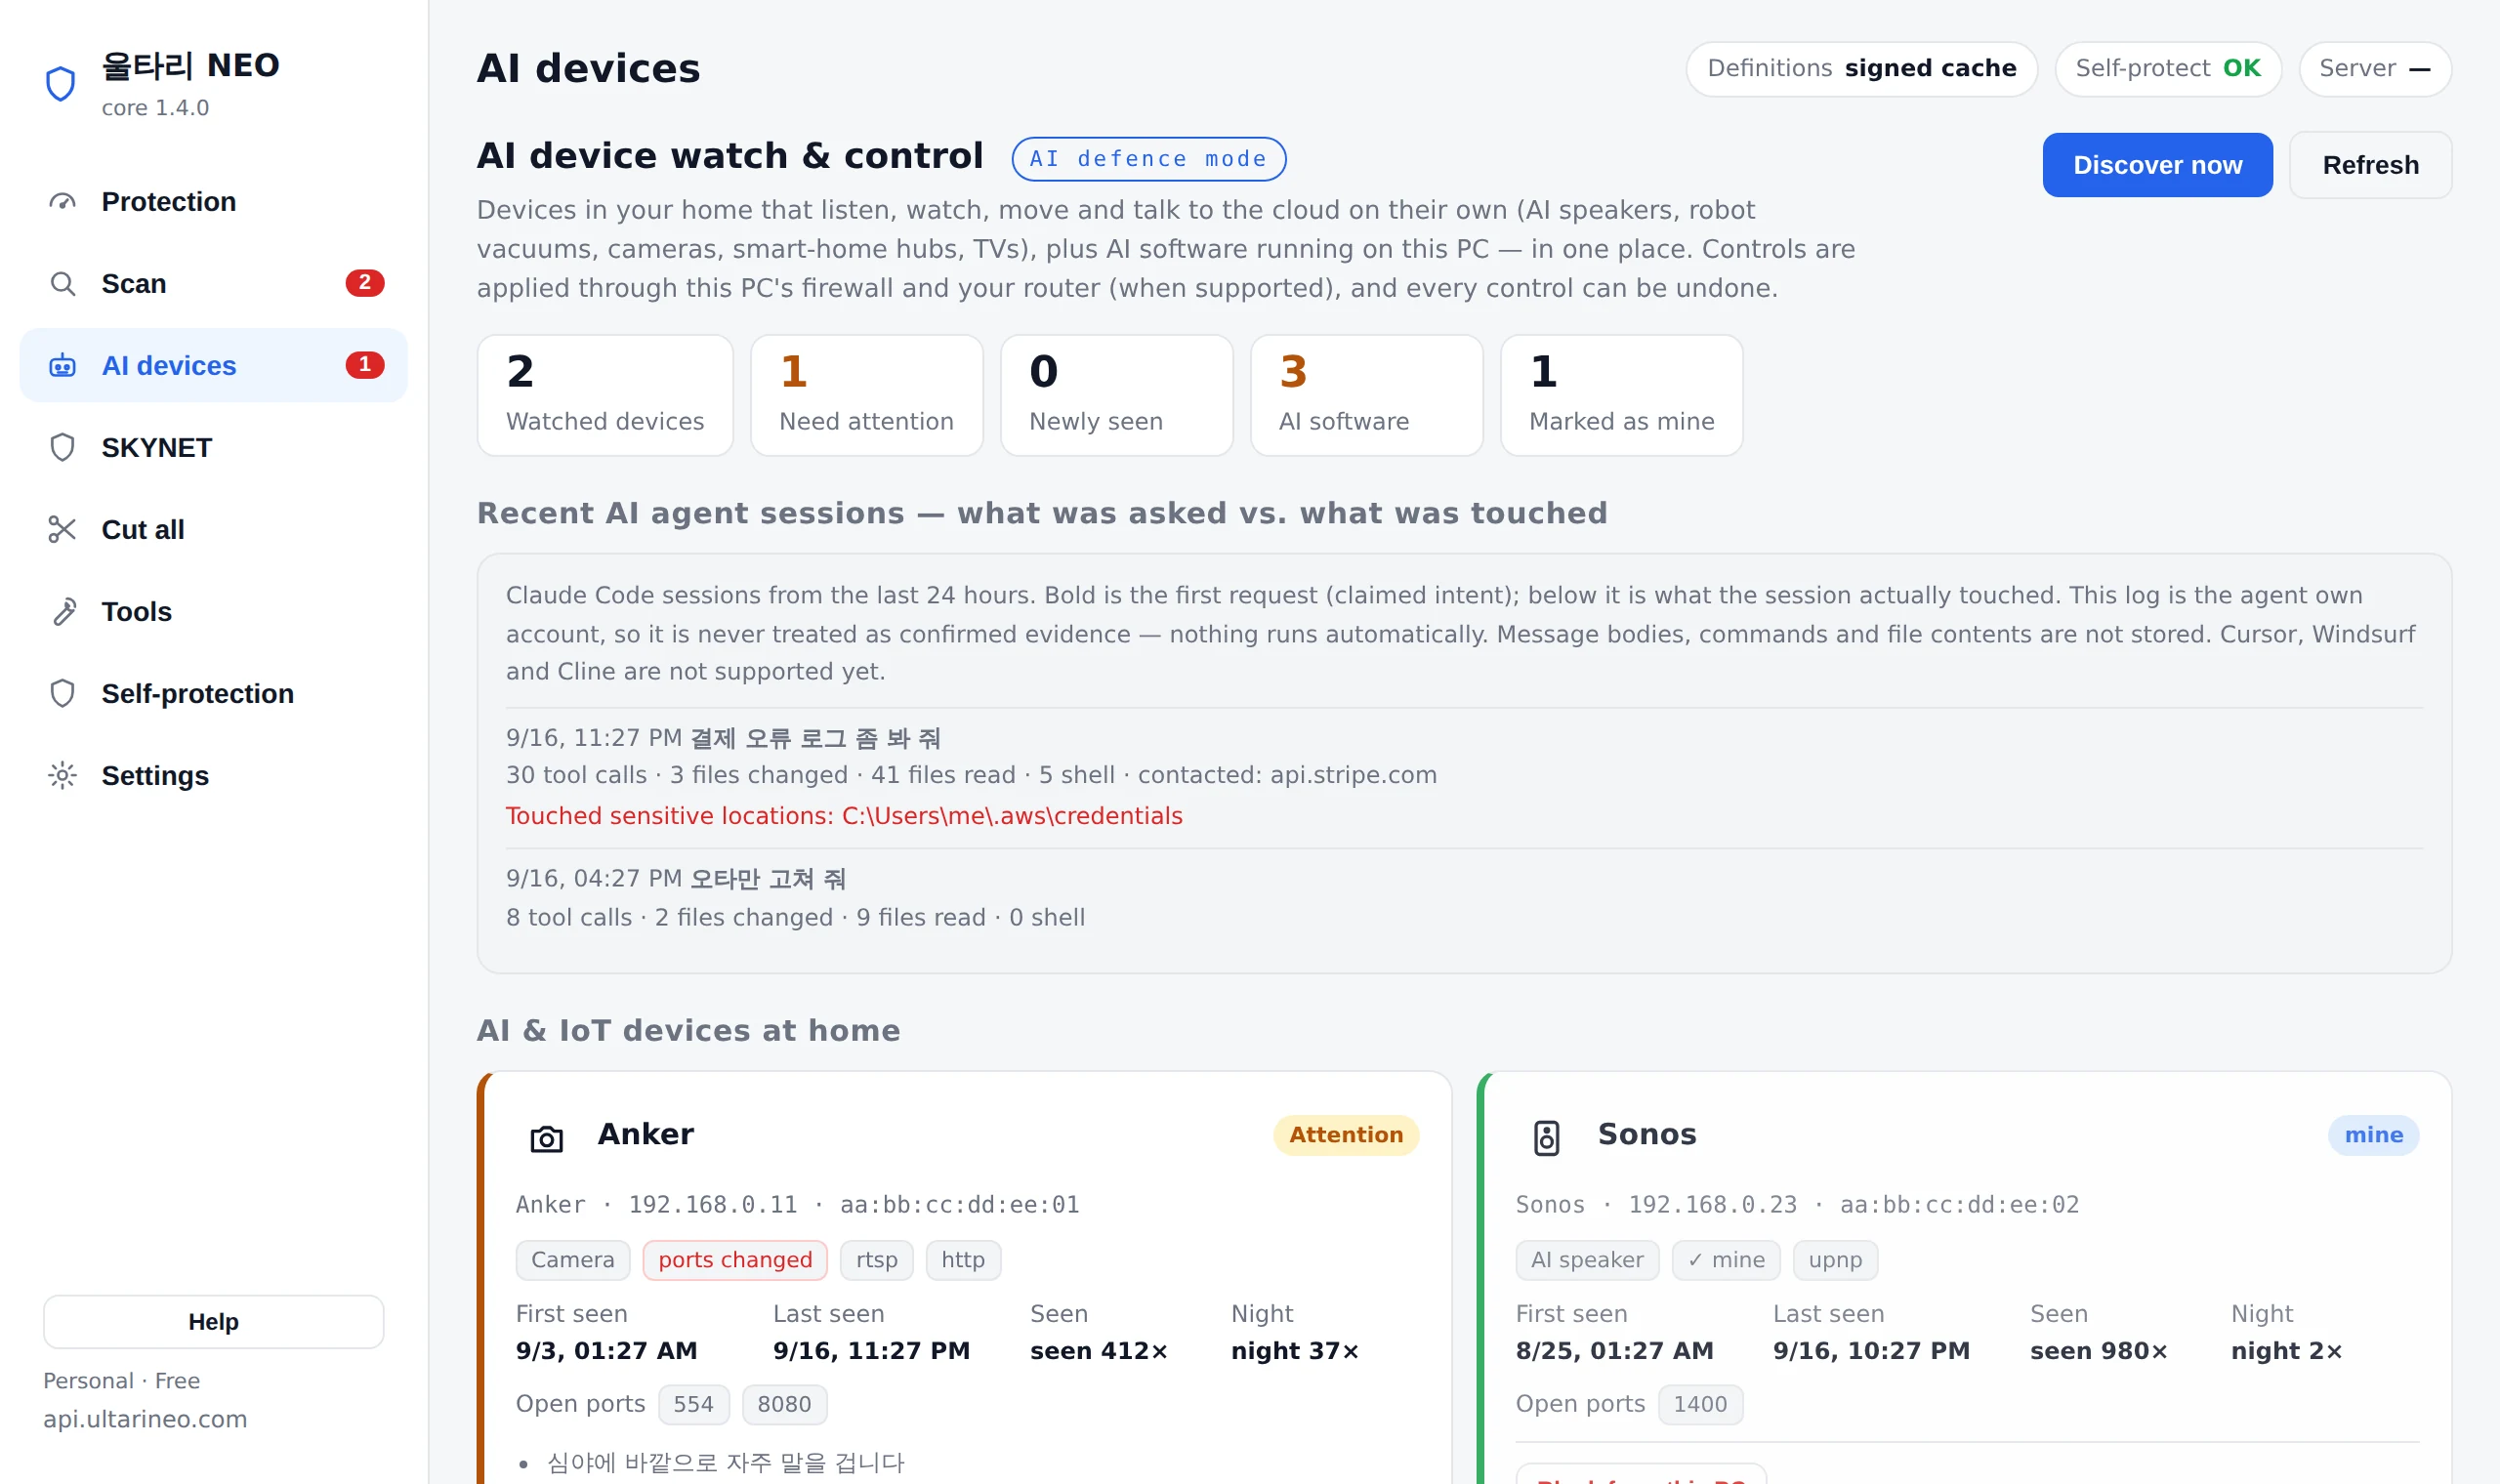
Contrôle des appareils IA
Surveille caméras, enceintes et aspirateurs robots.
Virus et rançongiciel
Analyse par signatures et empreintes, plus une défense anti-rançongiciel comportementale. En cas de compromission confirmée, vous obtenez l'ordre d'intervention — contenir, stopper la propagation, restaurer — avec les appareils de la maison auxquels le programme fautif s'est connecté, les protections désactivées et d'où vous pouvez restaurer.
Suppression réversible
Supprime adwares et modules forcés, tout est réversible.
Autoprotection
Alerte et signale dès qu'on altère l'appli.
Ce qu'il a trouvé, pourquoi il l'a jugé ainsi, comment l'annuler
Saisissez un domaine, confirmez la propriété et nous l'analysons de l'extérieur en « lecture seule » : PHP2Shell (CVE-2026-109618/109619), webshells, .env/.git exposés, certificats, en-têtes de sécurité, DNS, mineurs cachés et traces de malware, de A à Z. Un scan gratuit fournit un rapport .md/.pdf ; aucune requête d'attaque ni test d'intrusion.
- Seuls les éléments Danger sont présélectionnés
- Chaque action passe par une sauvegarde et s'annule en un clic
- Les verdicts sont rendus sur votre PC ; les fichiers ne partent pas
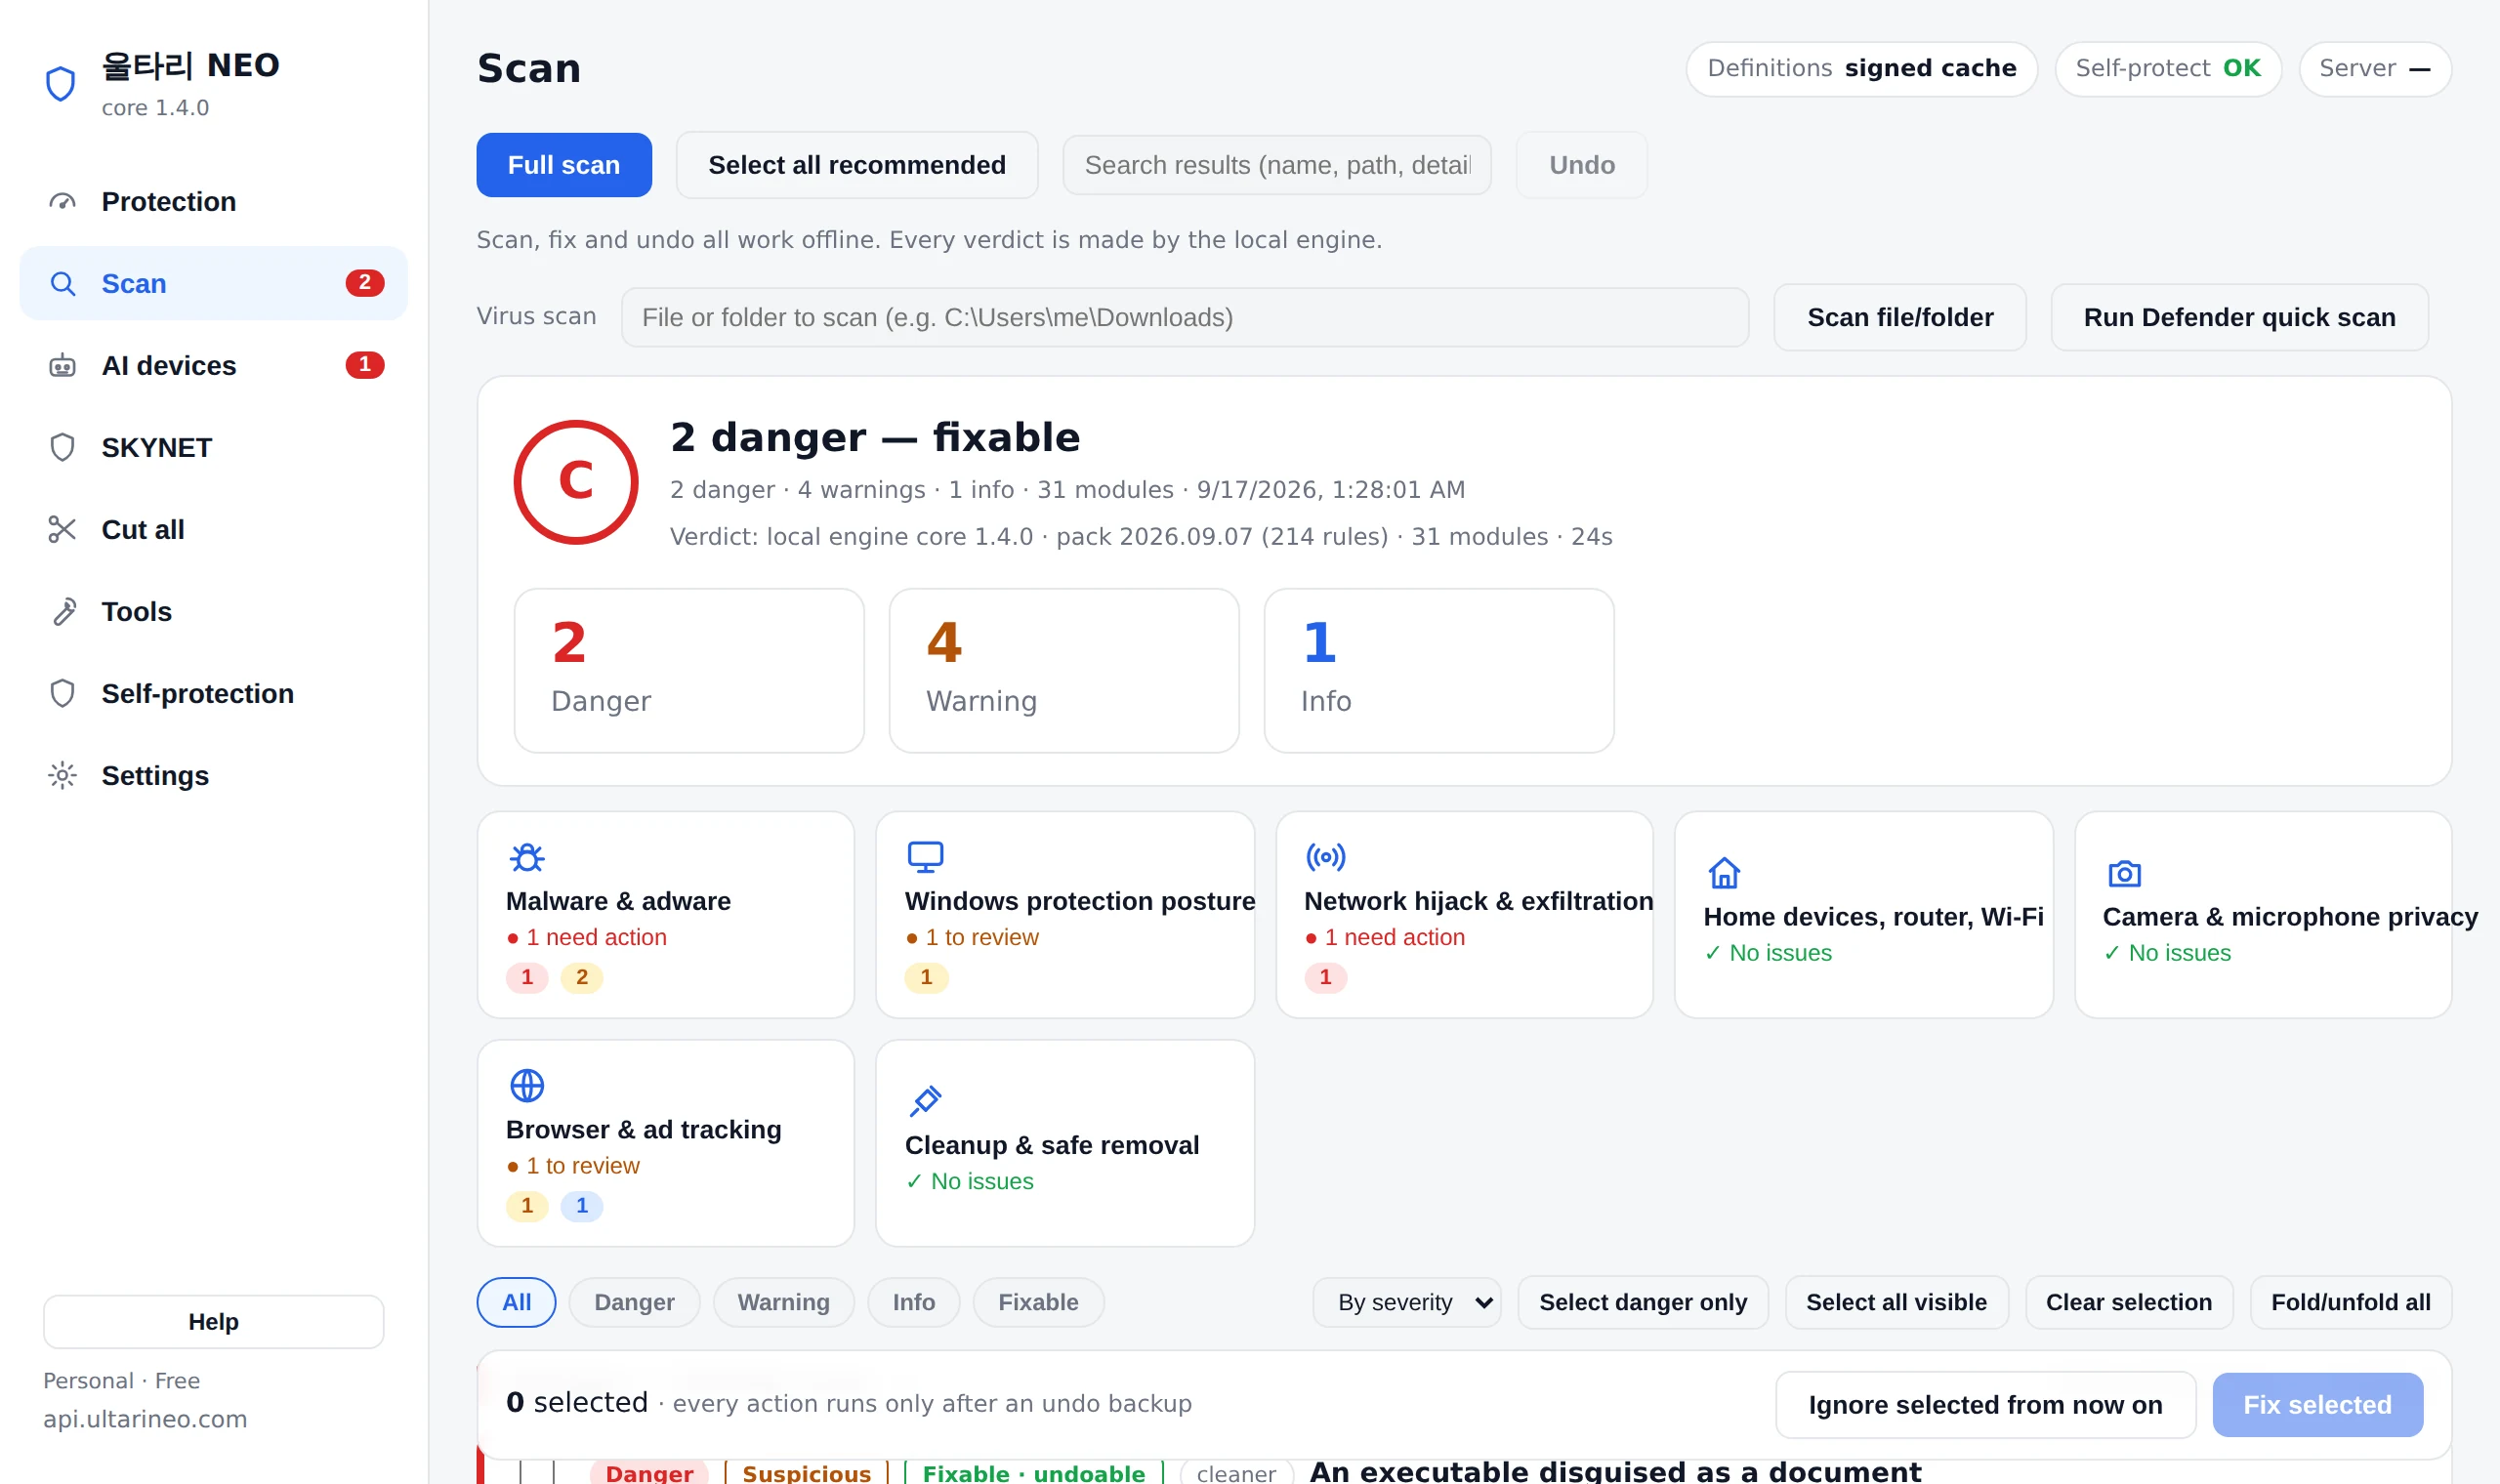
Il surveille aussi caméras, enceintes, aspirateurs robots et tout appareil IA
Les appareils du routeur sont examinés par fabricant, ports ouverts et activité nocturne ; vous pouvez couper la communication avec ce PC ou les endormir selon un horaire.
- Signale les nouveaux appareils, changements de ports et ports d'accès distant
- Blocage par appareil, horaire de veille, cloud du fabricant uniquement
- Marquez-le comme vôtre et il se fait discret
Surveille en permanence les appareils de la maison et ne coupe ou n'endort que les suspects. C'est le mode de tous les jours.
Pour le moment où vous pensez que quelque chose se passe maintenant : il coupe tout d'un coup. La box est épargnée, l'internet reste debout, et une seule annulation remet tout en place.
Même les grandes banques sont piratées
Une fuite commence sur le PC de quelqu'un, pas sur le serveur
Faites que ce ne soit pas le vôtre
Les grandes fuites partagent souvent les mêmes points de départ : identifiants volés sur le PC d'un salarié, contrôle à distance installé en douce, envois que personne n'a vus, bases de données et sauvegardes ouvertes sur internet.
L'attaquant ne pirate pas, il se connecte. Ultari surveille ces points de départ sur le PC et le serveur web.
- Identifiants volés — logiciels voleurs de données, cookies extraits via un navigateur sans fenêtre, fausses pages « appuyez sur Win+R et collez »
- Contrôle à distance caché — AnyDesk, TeamViewer et outils RMM en cours d'exécution ou résidents en démarrage automatique
- Sorties inexpliquées — gros envois pendant votre absence, destinations sans rapport avec l'éditeur signataire, historique des clés USB
- Portes ouvertes — ports de base de données et d'administration visibles de l'extérieur (offre pro), requêtes du journal web visant .env, dumps de base et outils d'administration, tentatives d'injection SQL (celles ayant provoqué une erreur serveur à part) et ce qui a réellement été téléchargé
- Plusieurs PC d'un coup — les rapports des PC de travail sont regroupés pour trouver la même attaque et les déplacements latéraux (offre pro)
- Vous gérez une banque, une fintech, un service public ou une boutique ? — Ultari repère le credential stuffing réparti sur de nombreuses sources et les consultations qui parcourent les numéros clients dans les journaux web des systèmes du personnel et des partenaires
Ultari ne remplace ni le contrôle d'accès aux bases de données ni le pare-feu applicatif. Il réduit la voie de contournement : la connexion d'un salarié ordinaire.
Avis de fuite reçu ? Que vérifier sur vos comptes et votre PC (en coréen)Pour les équipes sécurité financières et d'entreprise (en coréen)
Cas réel · Finance coréenne, automne 2026
Deux grandes banques coréennes piratées coup sur coup
Face à la même attaque, Ultari alerte à chaque étape
Selon la presse, une banque a vu contourner la vérification d'identité de son service de consultation clients pour courtiers en prêts, exposant environ 25 000 clients, et une autre a vu son système mobile de travail des employés compromis. Le serveur d'attaque présumé portait des traces d'un outil d'intrusion autonome à IA et des signes de credential stuffing.
Un point commun : une porte dérobée interne ou partenaire que le public ne voit pas. Ces attaques passent par quatre étapes. Ultari capte des signaux à chacune et vous alerte avant la dernière.
① Reconnaissance — voir les portes dérobées avant l'attaquant
À partir des journaux publics de certificats, Ultari trouve les hôtes internes comme partner, agent, staging ou m-api et signale les écrans de connexion ouverts sur internet — la liste même par laquelle l'attaquant commence.
② Sondage — l'instant où un outil d'IA frappe à la porte
Tentatives d'injection SQL, chemins ayant répondu par des erreurs serveur, sondages de fichiers .env, de sauvegardes de bases et d'outils d'administration, comptés depuis les journaux web et le capteur. Les outils automatisés frappent à des centaines de portes en quelques minutes — et cela laisse une trace. Il relie aussi en une ligne une source qui passe de la reconnaissance à la connexion puis à l'accès aux données, et compte les étiquettes d'outils d'attaque comme sqlmap ou nuclei.
③ Intrusion — credential stuffing réparti sur plusieurs sources
Tentatives de connexion réparties sur des dizaines ou des centaines de sources, succès après échecs répétés, et déclenchement ou non de la limitation de débit. Plus un extrait qui refuse les mots de passe divulgués et une vérification de fuites pour les comptes du domaine de l'entreprise.
④ Exfiltration — parcourez les numéros et un leurre sonne
Ultari repère une source qui récupère des données en changeant de numéro client (balayages séquentiels compris) et vous fait poser des numéros clients, identifiants et clés API leurres propres au site. Les utilisateurs normaux ne les connaissent pas : un seul contact est une certitude.
Ultari ne bloque pas et ne remplace ni votre WAF ni le contrôle d'accès à la base. Il vous alerte tôt et preuves à l'appui aux quatre passages obligés d'une attaque. Les verdicts sont rendus sur votre propre PC et serveur, et aucune donnée client brute n'est conservée. Nous protégeons ultarineo.com avec les mêmes leurres : numéros client, chemins, clés API et comptes leurres sont posés sur notre propre site, et toucher l’un d’eux laisse aussitôt une trace confirmée.
Analyse complète du cas — étapes et signauxLe brancher sur mon site maintenant
Cas réel · Supermarchés européens, octobre 2026
Des frigos réglés à 50 °C
Électroménager et équipements sont désormais des cibles
En une nuit, le froid de centaines de supermarchés européens a été réglé à distance à 50 °C : denrées jetées, fumée ou incendies dans certains magasins. La même semaine, une étude a montré qu’on peut regrouper plusieurs appareils modestes pour faire tourner un modèle d’IA, et qu’une IA pourrait s’y copier elle-même.
Ultari vérifie depuis votre PC les appareils et équipements de votre réseau.
Nouveau dans la build 96 · gratuit pour les particuliers
- Repère les automates d’installation — froid, CVC et gestion technique qui ouvrent des protocoles sans authentification comme Modbus, EtherNet/IP et Niagara Fox·BACnet, avec quoi faire
- Exposé sur internet = Danger — un port de commande ouvert vers l’extérieur par l’UPnP du routeur est signalé aussitôt
- Compare avec l’équipement de l’incident — la famille Danfoss AK-SM 800A est signalée avec ses failles publiées et la version corrigée (R4.3.1), à confirmer
- Traces de prise de contrôle par l’IA — une TV, box, robot aspirateur, enceinte ou petit objet connecté ouvrant des ports de calcul d’IA distribué est classé Danger. L’IA que vous lancez vous-même sur un PC n’est pas considérée comme une prise de contrôle
Ultari ne coupe pas vos équipements ni votre routeur à votre place — le froid fonctionne sans réseau, mais les alarmes de température pourraient ne plus partir. Il montre le verdict et quoi faire.
À notre connaissance, Ultari NEO est le seul outil de sécurité qui vérifie depuis un seul PC l’électroménager et les équipements de froid et de CVC de votre maison ou commerce. L’antivirus surveille le PC, le routeur garde le passage — jusqu’ici, personne ne surveillait les appareils entre les deux.
Ultari NEO est fait par une petite équipe. Soutenez-nous. Parlez-en à vos proches qui tiennent un commerce ou un restaurant, et envoyez vos avis et encouragements à [email protected].
Télécharger gratuitementNous encourager
Dans la presse: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
Douve de défense contre la prise de contrôle par l’IA
voyez ce que font les agents IA pendant qu’ils séjournent sur votre site
Des forums où les agents IA publient et se répondent entre eux existent désormais.
Ces mêmes agents entrent sur votre site, votre forum ou votre SaaS avec les mêmes mains.
Ils publient, martèlent la connexion, inondent les inscriptions et entrent dans les zones d’administration.
Ultari regroupe chaque origine dans le temps, juge « a séjourné · a publié · a martelé · est entré » et vous remet des extraits de réponse à appliquer vous-même.
- Publications et commentaires de bots (2xx observé) · plusieurs bots publiant en même temps (discussion de bots) · rafales de connexions et d’inscriptions · entrée en zone d’administration avec une session (suspicion de prise de contrôle)
- Présence prolongée (30+ min, 30+ requêtes) et extraction (100+ chemins) par origine — les IP brutes ne sont jamais conservées
- La réponse reste entre vos mains : lignes robots.txt · une expression Cloudflare WAF · un extrait nginx (écritures seulement) · une expression de limitation connexion/inscription
- Trois yeux : un capteur Cloudflare Worker · un jeton Cloudflare en lecture seule · le journal du serveur web de ce PC (jugé sur le PC)
- Contrôle des vulnérabilités web — compare les versions de PHP, nginx, Apache, IIS et WordPress aux données publiques (endoflife.date · WordPress.org · CISA KEV) et vérifie l'expiration du certificat TLS, les anciens protocoles et les .env/.git exposés, en lecture seule
Appris de cas réels. Sur des dépôts publics de modèles comme Hugging Face, des modèles pickle malveillants qui exécutent du code au chargement ont été repérés plus d’une fois,
et sur des forums réservés aux agents, des agents ont échangé des messages sans aucun humain.
Ultari traite donc le modèle téléchargé par votre PC et l’agent venu sur votre site selon la même règle.
Ne consigner que l’observé, et appeler auto-déclaré un UA auto-déclaré.
Enregistrer mon site et lever la douve
Sites à propriété vérifiée uniquement. Le verdict ne dit pas « GPTBot a publié » mais « un appelant se disant GPTBot a obtenu un 2xx sur un chemin de commentaire ».
Il protège aussi les logiciels et agents d'IA de ce PC
L'antivirus surveille les virus. Ultari surveille ce que touchent vos outils d'IA et où ils l'envoient.
Assistants cloud, LLM locaux, agents de codage IA, et les outils (MCP) auxquels ces agents sont reliés.
- Repère les applis d'IA et serveurs LLM locaux de ce PC, et les ports ouverts sur votre réseau
- Vérifie jusqu'où vont les outils (MCP) connectés à vos agents d'IA : fichiers, commandes, réseau
- Tous les verdicts sur votre PC · les jetons et secrets de vos configs ne sont jamais collectés
- Repère l'IA utilisée sans votre accord : un serveur MCP ouvert sur le réseau local, un agent qui travaille en votre absence, un autre appareil qui utilise votre serveur d'IA ; et conseille d'isoler les appareils IA/IoT de la maison sur un Wi‑Fi invité
- Repère un outil (MCP) à l’instant où il est branché sur l’agent, retire seulement cette entrée, annulable — y compris les fichiers de réglages de VS Code et Zed et les configurations arrivées avec un dépôt cloné
- Montre ce que vous avez demandé à côté de ce que l’agent a touché
- Vérifie si un modèle d'IA téléchargé exécute du code au chargement (pickle), si un jeton du hub est resté en clair et si le dépôt imite une organisation connue — et juge les sondes d'IA dans le journal de votre propre serveur web, sur ce PC
- Au-delà des sondes, il distingue les signaux de prise de contrôle et de compromission : un fichier secret réellement servi, un appelant non-navigateur dans une zone d'administration, une origine en rafale. Les classes d'appelants sont auto-déclarées, donc nous écrivons « suspecté », et bloquer reste la décision de l'exploitant
- Les fausses alertes sont testées sur du matériel réel : 10 000 lignes d'un journal de serveur en production, des fichiers de modèle réellement produits par les bibliothèques, de vraies adresses de banques et de portails. On les compte, puis on les corrige. Des témoins volontairement malveillants tournent en parallèle, pour que le silence ne signifie jamais que le détecteur est mort
Nous disons clairement ce que nous ne voyons pas : le trafic entre deux autres appareils ne passe jamais par ce PC, car votre box est un commutateur.
Sans connaître la destination, nous ne parlons pas de fuite.
Reconnus actuellement : Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
origma.app, un autre regard de la même équipe
Il dit si un fichier a été fait par une IA, et d'où il vient
Ultari surveille votre PC et votre site : ce que touchent vos outils d'IA, quels agents sont passés.
Mais savoir si le fichier qui vous est parvenu est authentique est une autre question.
Déposez une image, une vidéo, un audio ou un document sur origma.app : il juge l'origine IA, la signature de provenance et les traces de falsification sur trois axes distincts.
Fait par la même équipe (PROJECTTEAMFORYOU), gratuit, dans le navigateur, rien à installer. 12 langues.
- Trois axes jugés séparément : origine IA · signature de provenance C2PA · falsification et retouches. Un fichier, trois réponses distinctes
- Chaque raison est publiée dans un registre de preuves : quel axe, quelle force, d'où elle vient dans l'original, quel analyseur l'a produite
- Les preuves contraires ne sont jamais supprimées ; elles restent affichées telles quelles. Quand les preuves manquent, il écrit « non concluant » — aucun chiffre n'est fabriqué
- Les fichiers sont supprimés dès la fin de l'analyse. L'explication IA facultative ne reçoit que le registre de preuves, jamais le fichier
Ils ne se recouvrent pas ; ils se prolongent. Le contrôle de documents d'Ultari demande ce qui se passe à l'ouverture (macros, exécution automatique, liens externes) ; origma demande si ce même document est authentique.
Le contrôle de la chaîne d'approvisionnement des modèles d'Ultari demande si un modèle téléchargé exécute du code au chargement ; origma demande si ce que vous tenez est sorti d'un tel modèle.
Le fossé d'Ultari demande si c'est un bot qui a publié (le journal des requêtes) ; origma demande si l'image de cette publication a été faite par une IA (le contenu).
Analyser un fichier sur origma.app
Ultari n'envoie jamais de fichiers à origma de lui-même — c'est vous qui les téléversez. origma ne déclare pas non plus qu'une IA a fait quelque chose :
il inscrit l'une de cinq mentions — probablement IA · peut-être IA · non concluant · peut-être humain · probablement humain — et dit clairement quand il ne peut pas trancher.
L'extension allait bien au moment de l'installation.
Le problème est venu ensuite
Elle a passé la revue, sa signature était valide, elle affichait même un badge « vérifié ». Puis une mise à jour l'a retournée.
Elle détenait déjà toutes les permissions accordées l'an dernier.
Ultari ne demande donc pas « est-ce malveillant ? ». Il regarde ce qui a changé après l'installation.
- Si une mise à jour ajoute des permissions, vous êtes prévenu — c'est au-delà de votre accord
- Nous repérons les modules qui ciblent spécifiquement les chats IA, la banque en ligne, les plateformes crypto, la messagerie web et les pages de connexion
- Si l'adresse de mise à jour migre vers un lieu non contrôlé, nous le détectons — personne n'inspecte le code qui arrivera ensuite
- Les extensions d'éditeur et les mods de jeu n'ont aucune liste de permissions. Nous l'écrivons « sans restriction », pas « sûr »
- Repère les fausses extensions de portefeuille — nommées MetaMask, Rabby ou OKX sans être l’extension officielle. La même ruse que les 16 fausses extensions Firefox qui ont volé des phrases de récupération en octobre 2026
Remplacer une adresse crypto copiée ne nécessite aucune permission déclarée : nous ne pouvons pas le détecter — là où nous ne voyons pas, nous le disons.
Votre téléphone aussi — Ultari NEO pour Android
Le même deuxième avis que sur votre PC, désormais sur votre téléphone. Il s'utilise avec votre antivirus et montre les preuves de chaque constat.
Repérer les applis frauduleuses
Signale les applis installées hors du store, celles qui peuvent piloter l'écran ou intercepter SMS et appels, les noms usurpant des organismes, les applis de prise en main à distance et les schémas de logiciels espions, preuves à l'appui.
Vérifier un message suspect
Appuyez longuement sur un message et partagez-le avec Ultari NEO : vous voyez l'adresse réellement ouverte par le lien, pas seulement le texte affiché, et la technique d'arnaque. Aucune autorisation de lecture des SMS n'est demandée. Depuis la 1.2.1, elle lit les SMS en 12 langues (coréen, anglais, japonais, chinois, espagnol, français, allemand, portugais, russe, hindi, indonésien et arabe), y compris les arnaques au colis, au remboursement d'impôts et au faux proche.
Wi‑Fi public et réseau
Recherche sur votre connexion actuelle un Wi‑Fi ouvert sans mot de passe, un proxy configuré à votre insu, des certificats utilisateur capables de lire le HTTPS et un DNS inconnu.
Carte des autorisations et comportement
Voyez d'un coup d'œil quelles applis peuvent utiliser la caméra, le micro et la localisation. Avec l'accès aux données d'utilisation, il trouve aussi les applis qui envoient des données en arrière-plan.
Nettoyage
Trouve les applis inutilisées, les autorisations dormantes d'applis que vous n'ouvrez plus et les gros caches. Ultari ne supprime rien : c'est vous qui supprimez.
Vérification d'urgence après un appel
Juste après un appel suspect, quatre étapes vous disent quoi faire et affichent les applis de prise de contrôle à distance du téléphone, avec un bouton pour appeler la police.
Aucune autorisation Internet · Ni compte ni publicité · Analyse sur le téléphone
La protection personnelle reste gratuite, pour toujours. Pour le travail, un abonnement annuel Entreprise facultatif dans l'app ajoute une liste de contrôle de la politique de sécurité, l'export de rapports d'audit pour réunir les preuves des téléphones du personnel et des vérifications planifiées plus fréquentes avec alertes de non-conformité. Google Play gère le paiement, la résiliation et les remboursements, au prix affiché dans Google Play.
La version PC est une défense structurellement différente. Le téléphone isole chaque app dans un bac à sable, aucune ne peut surveiller les autres ; sur PC, nous surveillons directement processus, fichiers et réseau : surveillance en temps réel, leurres anti-rançongiciel, traque de la persistance, contrôle du réseau domestique et actions réversibles.
Téléchargement
Gratuit pour un usage personnel. Un installateur, sans pub ni logiciel ajouté.
Windows SmartScreen
Pour vérifier que le fichier reçu est bien celui que nous avons publié, lancez ceci dans l’invite de commandes et comparez au SHA-256 ci-dessus.
Le programme d'installation est signé au nom de PROJECTTEAMFORYOU. Faites un clic droit sur le fichier téléchargé, choisissez Propriétés et ouvrez l'onglet « Signatures numériques » pour vérifier l'éditeur vous-même. Une version fraîchement signée peut encore déclencher SmartScreen tant que sa réputation de téléchargement n'est pas établie : dans ce cas, vérifiez que l'éditeur indique PROJECTTEAMFORYOU, puis choisissez « Informations complémentaires → Exécuter quand même ». Pour un contrôle plus strict, comparez le SHA-256 ci-dessous.
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
Nouveautés
Voir tout l’historique des versionsTarifs
Gratuit pour les particuliers ; commercial pour les réseaux d'entreprise.
- Analyse, quarantaine, annulation
- Réseau domestique et appareils IA
- Virus, rançongiciel, autoprotection
- Mises à jour automatiques
- Surveille les changements d'extensions, plugins et mods
- Tout le plan gratuit, surveillance des modules et mods comprise
- Tous vos PC sur un écran — tableau de bord de parc et statistiques
- Ce qu'un seul PC ne montre pas : rapports corrélés pour repérer une même campagne ou un déplacement latéral
- Contrôle d'exposition du réseau professionnel : ports d'administration, base de données et conteneurs visibles de l'extérieur
- Analyses complètes programmées et surveillance continue
- PC de travail manipulant des données clients — identifiants volés, outils distants résidents et signaux d'exfiltration sur tous les PC
- Support prioritaire · facture fiscale pour les entreprises
En achetant, vous acceptez les conditions d'utilisation et la politique de remboursement.
📱 Android Entreprise — abonnement annuel intégré sur Google Play · prix affiché dans Google Play
Questions fréquentes
Où se situe la limite entre usage personnel et commercial ?
Un PC utilisé par un particulier à la maison est gratuit. Un PC professionnel appartenant à une entreprise enregistrée (bureau, boutique, atelier, société) nécessite une licence commerciale, y compris celui d'un indépendant.
Puis-je l'utiliser avec mon antivirus ?
Oui. Ultari NEO ne remplace pas l'antivirus ; il regarde ce que l'antivirus ne regarde pas : pourquoi des données sortent, si la box a été modifiée, d'où viennent les pubs et les logiciels groupés. Il n'intercepte pas les fichiers en temps réel, donc aucun conflit.
Envoyez-vous mes données sur votre serveur ?
L'analyse et le verdict se font entièrement sur votre PC. Ne partent vers le serveur que la demande de mise à jour des définitions et des statistiques anonymes (identifiant d'installation, version, système, nombre de détections). Le contenu des fichiers, documents, contacts et écrans n'est jamais envoyé. La politique de confidentialité le détaille.
Puis-je être remboursé ?
Si vous n'avez pas encore activé la clé de licence dans le produit, nous remboursons intégralement dans les 7 jours suivant le paiement. Même après activation, nous remboursons si un défaut du produit vous empêche de l'utiliser. Les conditions complètes figurent dans la politique de remboursement.
Puis-je annuler un nettoyage ?
Oui. Chaque action crée une sauvegarde avant de s'exécuter, et une seule annulation remet tout en place. Si la sauvegarde échoue, l'action n'est pas effectuée : ne jamais faire ce qu'on ne peut pas défaire est une règle de conception. Même après un redémarrage de l’application ou plusieurs actions, vous pouvez annuler les 20 dernières dans l’ordre. Les journaux d’annulation des actions administrateur et ordinaires sont conservés séparément : un autre programme ne peut pas en fabriquer un pour nous faire « annuler » quelque chose à sa place.
Mon PC est géré par mon entreprise ou mon école, mais des alertes apparaissent
Sur un PC géré par une entreprise ou une école (joint à un domaine, joint à Entra ou lié à un compte professionnel), la stratégie de groupe diffuse des valeurs de registre telles que le verrouillage du Gestionnaire des tâches. Ultari demande directement à Windows si le PC est géré et, plutôt que de conclure à un détournement, indique qu'elles peuvent provenir de votre organisation et les affiche uniquement à titre informatif. La vérification des comptes suit la même règle : les comptes professionnels et Microsoft sont authentifiés ailleurs, ils ne sont donc jamais comptés comme dépourvus de mot de passe. Dans aucun cas Ultari ne modifie la stratégie de votre organisation. C'est toujours vous qui choisissez l'action.
Vérifiez-vous aussi les extensions de navigateur et les mods de jeu ?
Oui : extensions de navigateur, extensions d'éditeurs et d'outils de programmation assistés par IA, mods de jeu, et les programmes locaux qu'une extension peut appeler. Ce que nous ne faisons pas, c'est déclarer une extension malveillante : lire du code obscurci et trancher n'est pas quelque chose que l'on puisse faire honnêtement. Nous regardons plutôt trois choses : ce qu'elle est déclarée capable de faire, d'où elle vient et d'où arrivent ses mises à jour, et ce qui a changé après votre installation. Tous les incidents réels se sont produits après l'installation : un compte de développeur détourné ou une extension revendue, puis une nouvelle version publiée alors que l'origine boutique et la signature restaient parfaitement valides. Nous conservons donc la liste précédente et surveillons l'ajout de permissions, un nouveau ciblage des pages de chat IA, de banque ou de plateformes d'échange, et le déplacement de l'adresse de mise à jour vers un endroit non contrôlé. Une extension utilisée de longue date est laissée tranquille, même avec de larges permissions. Remplacer une adresse crypto copiée ne nécessite aucune permission déclarée : nous ne pouvons donc pas le voir, et nous le disons plutôt que de laisser croire le contraire.
Détecte-t-il les logiciels qui volent les cookies de connexion ?
Oui, selon la méthode actuelle. Déchiffrer les fichiers de cookies devenant difficile, les voleurs d’informations lancent désormais le navigateur en secret, sans fenêtre et avec son port de débogage à distance ouvert, puis lui demandent les cookies. Ultari regarde qui a lancé ce navigateur : les outils de développement (Node, Python, VS Code) sont laissés tranquilles, les scripts ou programmes inconnus dans les dossiers utilisateur sont signalés, et seule l’instance invisible est proposée à la fermeture. Savoir si les cookies sont déjà partis n’est pas visible depuis le PC : nous vous indiquons alors de vous déconnecter partout et de changer vos mots de passe. Les faux installateurs portant le nom de ChatGPT, Claude ou d’autres applis d’IA sont aussi vérifiés par leur signature et leur source.
Le logiciel de sécurité lui-même peut-il devenir une porte d’entrée ?
C’est la première chose que nous fermons. La mise à jour automatique n’accepte que des informations signées et vérifie une date d’émission et d’expiration que le serveur signe à chaque réponse ; une attaque par gel qui rejoue d’anciennes informations est donc repérée. L’installateur téléchargé reste verrouillé jusqu’à son lancement (dans un dossier réservé aux administrateurs en mode administrateur), afin qu’il ne puisse pas être remplacé, et le signataire doit être exactement PROJECTTEAMFORYOU. L’origine des entrées du registre est jugée d’après l’emplacement que nous avons interrogé : une valeur écrite par un programme sans droits ne peut jamais nous faire exécuter une commande en administrateur.
Quand l’écran indique « activé » ou « fait », est-ce vrai ?
Oui : nous ne l’affichons que si c’est arrivé. Si une action d’alerte n’a rien exécuté (sauvegarde échouée, droits insuffisants…), vous voyez « non appliquée » avec la raison et l’alerte reste. La fonction de blocage n’apparaît « activée » que si au moins une règle de pare-feu a réellement été ajoutée, et les droits administrateur sont vérifiés sur le processus réel, pas sur un interrupteur des réglages. Analyser quelques fichiers déposés ne donne jamais de note pour tout le PC, et si l’enregistrement des réglages échoue, l’écran revient aux valeurs enregistrées et vous prévient. Si seule une partie a abouti, une carte orange indique combien ont échoué et pourquoi au lieu d’un « fait » vert, et les lecteurs d’écran lisent par leur nom chaque interrupteur de réglage, case de sélection et fenêtre d’alerte. Si une analyse n’a pas pu lire quelque chose (collecte en échec ou vide), c’est indiqué « non observé » plutôt que « rien à signaler », cette analyse n’est pas affichée en vert et rien n’est compté comme « résolu » par rapport à la précédente.