एंटीवायरस कहता है "सब ठीक है" — फिर PC धीमा और विज्ञापनों से भरा क्यों है?
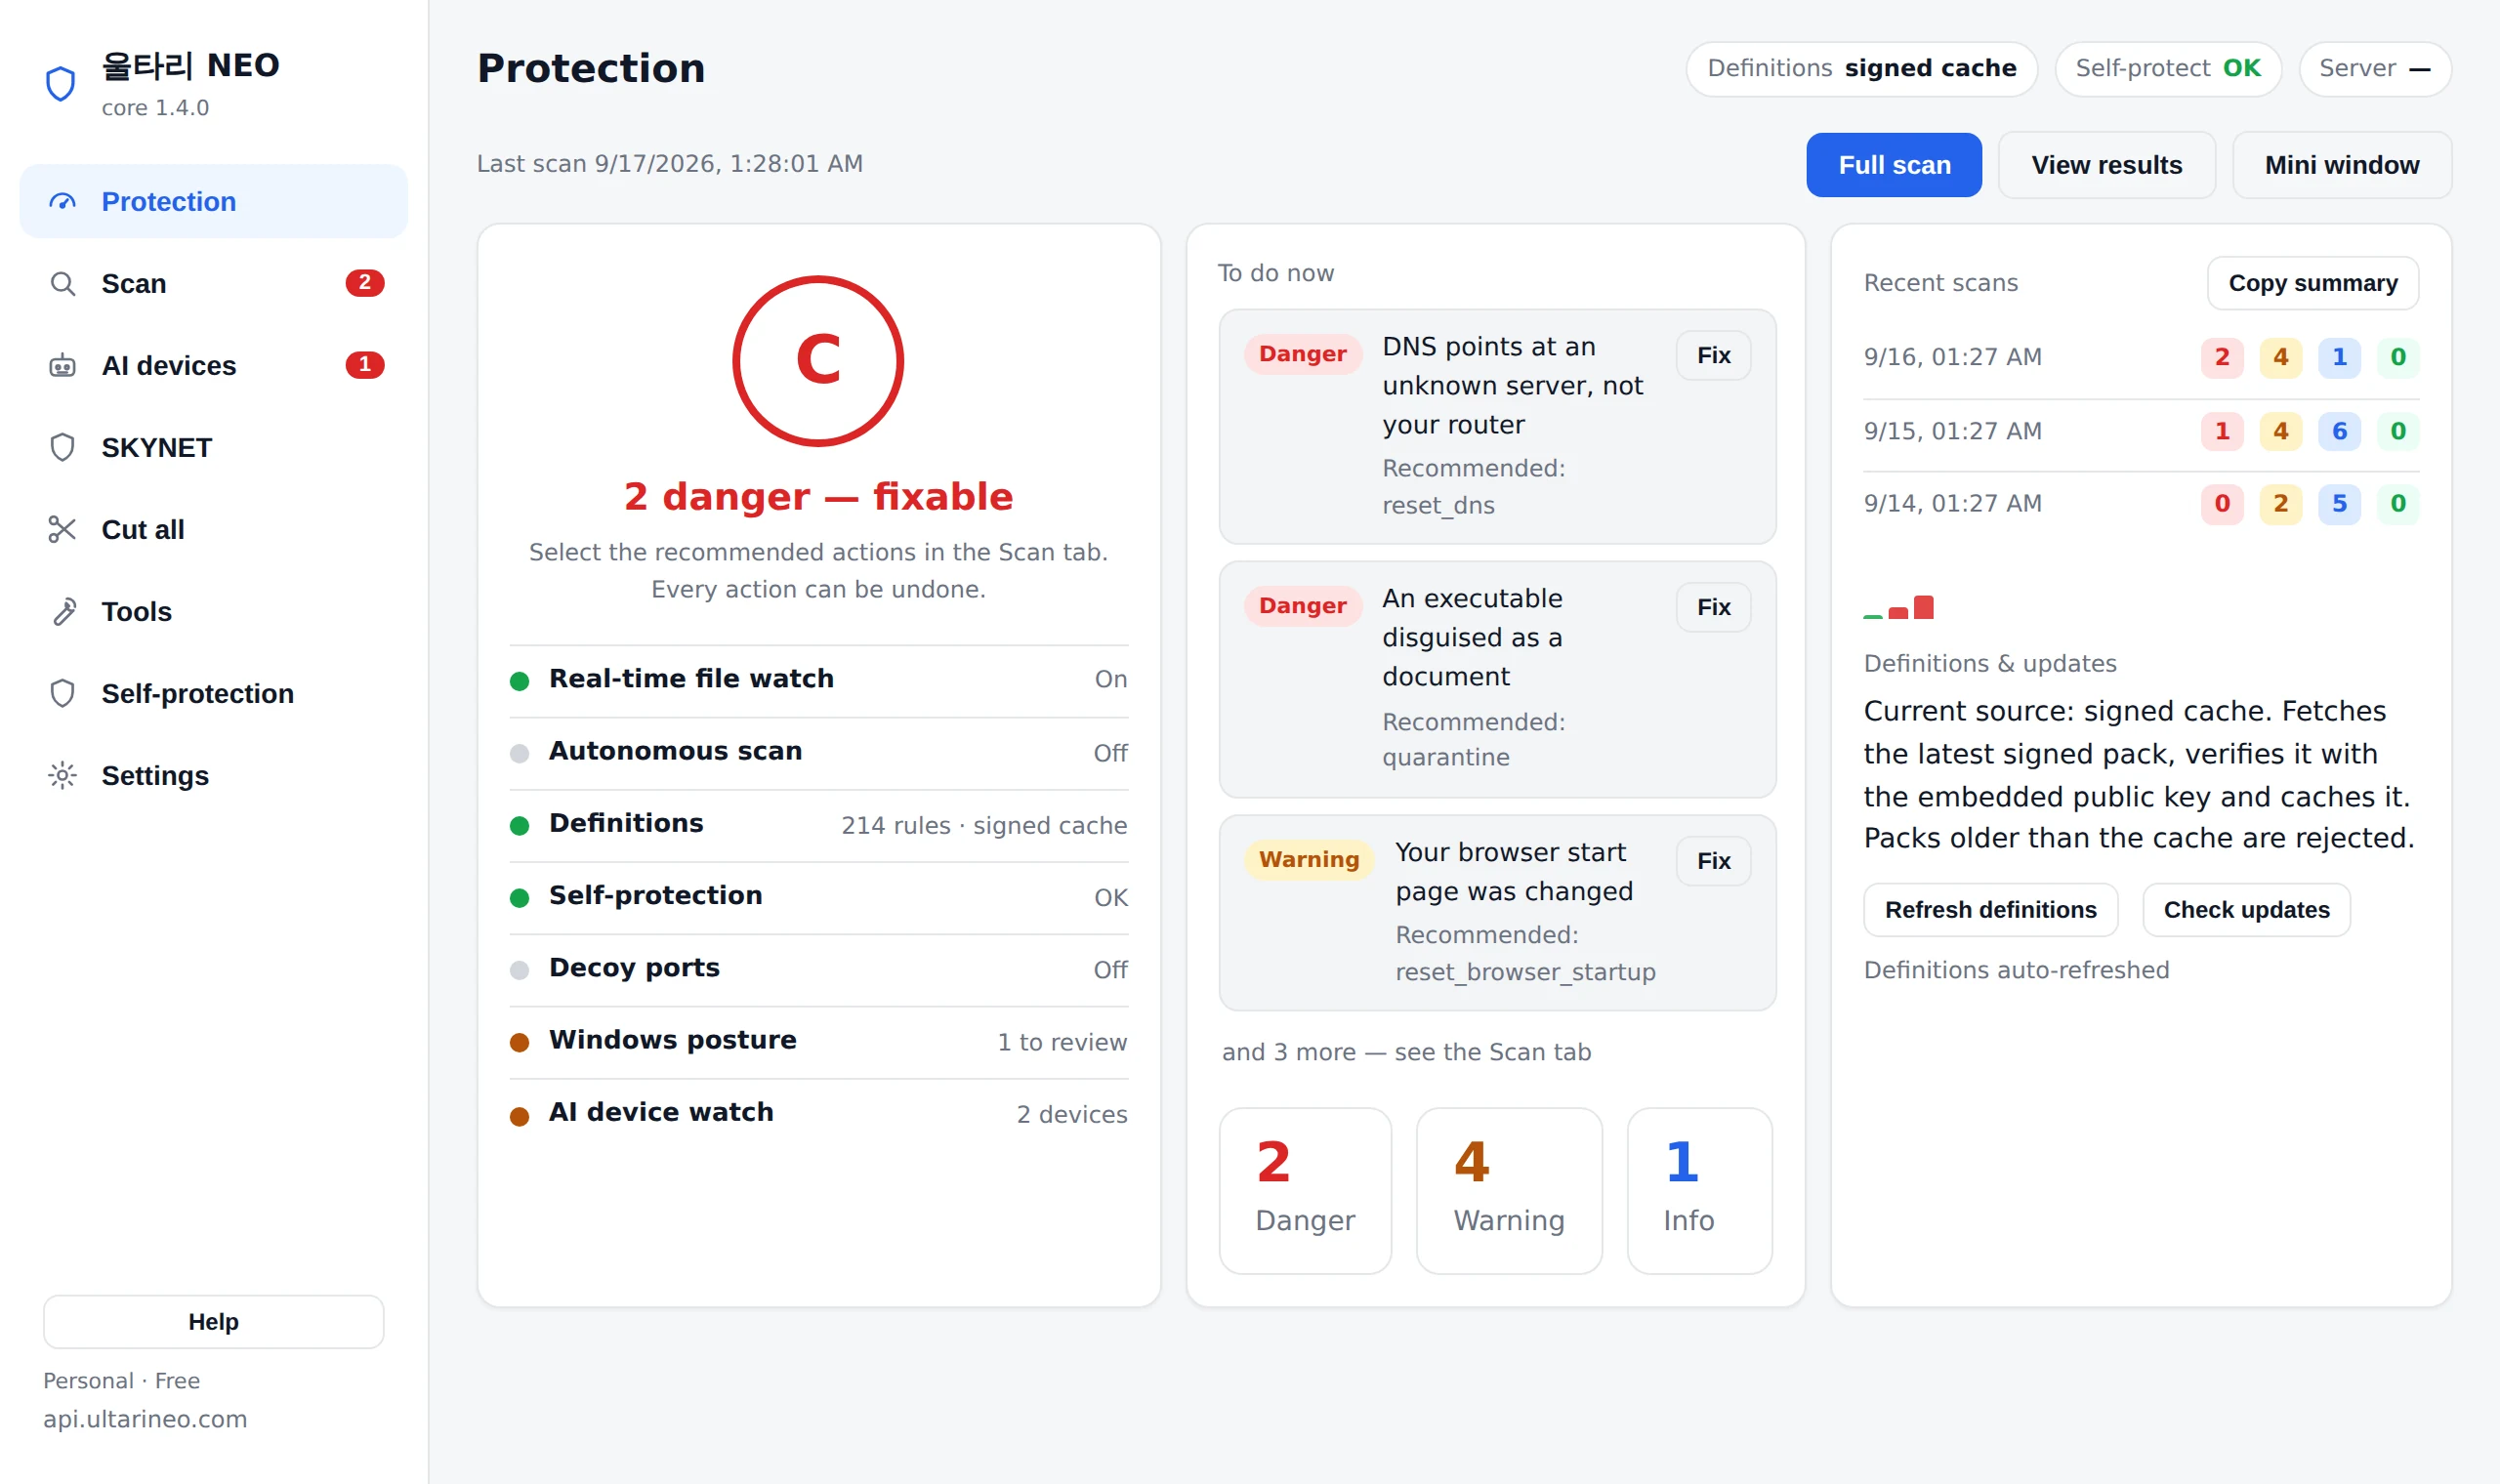
Ultari NEO 30+ डिटेक्शन इंजन से चोरी हुए लॉगिन, डेटा लीक, छिपा रिमोट कंट्रोल, एडवेयर, रैनसमवेयर और होम नेटवर्क छेड़छाड़ एक ही बार में ढूँढता है।हर निर्णय आपके PC पर होता है और हर सफ़ाई वापस ली जा सकती है।
📱 Android ऐप — Google Play पर मुफ़्त
🚨 तत्काल ख़तरा सूचना · अक्तू॰ 2026
लाज़रस से जुड़ी गतिविधि — PHP खामी (PHP2Shell) के ज़रिए दुनिया भर के वेब सर्वरों पर हमले की तैयारी। क्या आपकी वेबसाइट सुरक्षित है?
डोमेन डालें, स्वामित्व पुष्टि करें — और हम बाहर से «सिर्फ़ पढ़कर» जाँचते हैं: PHP2Shell (CVE-2026-109618/109619), वेबशेल, खुला .env/.git, प्रमाणपत्र, सुरक्षा हेडर, DNS, छिपे माइनर और मैलवेयर निशान, A से Z तक। एक मुफ़्त जाँच से .md/.pdf रिपोर्ट मिलती है; हम कोई हमला अनुरोध या घुसपैठ परीक्षण नहीं भेजते।
नया अपडेट · बिल्ड 91
एंटीवायरस “साफ़” कहे तब भी
हम मैलवेयर के छिपने की छह जगहें ढूँढ़ निकालते हैं
मैलवेयर सबसे लंबे समय तक फ़ाइलों में नहीं, बल्कि उसे फिर से चालू करने वाली जगहों में टिकता है। स्टार्टअप प्रोग्राम और शेड्यूल्ड टास्क से आगे — वे गहरी जगहें जिन्हें पहले सिर्फ़ विशेषज्ञ टूल (Autoruns) देखते थे — अब Ultari डिफ़ॉल्ट स्कैन में जाँचता है। वॉलेट पता बदलने को चारे से सीधे परखकर “पुष्ट” बताया जाता है।
① लॉगिन स्क्रीन बैकडोर
वह पुराना बैकडोर ढूँढ़ता है जो Shift पाँच बार दबाते ही बिना पासवर्ड एडमिन कमांड विंडो खोल देता है (हाईजैक किए गए एक्सेसिबिलिटी टूल), और छिपे हुक जो किसी प्रोग्राम के बंद होते ही दूसरा चला देते हैं।
② COM हाईजैकिंग
एक तरीका जिससे बिना एडमिन अधिकार के Explorer और Office एक दुर्भावनापूर्ण DLL लोड कर लेते हैं। बदलने वाली फ़ाइल यूज़र फ़ोल्डर में और बिना हस्ताक्षर हो तो ज़ोरदार चेतावनी।
③ Office स्टार्टअप पर टिकाव
Excel या Word खोलते ही हर बार चलने वाली XLSTART व STARTUP फ़ाइलें, बिना किसी वैध उपयोग वाली “Office test” कुंजी, और यूज़र फ़ोल्डर के अपने-आप लोड होने वाले ऐड-इन।
④ SYSTEM स्तर के छिपे हुक
लॉगिन प्रबंधन (LSA), प्रिंट मॉनिटर, netsh सहायक, BootExecute, Active Setup, AppInit — केवल डिफ़ॉल्ट सूची से बाहर की प्रविष्टियाँ, सटीक मैन्युअल चरणों के साथ, क्योंकि इन्हें बिना सोचे छूना नहीं चाहिए।
⑤ DNS टनलिंग
चुराया गया डेटा टुकड़ों में DNS क्वेरी में भेजा जाता है, जिसे फ़ायरवॉल रोकता नहीं — जब कोई प्रोग्राम दर्जनों लंबे, बेतरतीब नाम पूछता है तो पकड़ लिया जाता है। CDN और एंटीवायरस क्वेरी बाहर रखी जाती हैं।
⑥ वॉलेट पता बदलना — सीधी जाँच
हम ग़लत चेकसम वाले नक़ली वॉलेट पते थोड़ी देर क्लिपबोर्ड पर रखकर देखते हैं कि वे बदले जाते हैं या नहीं। बदले गए तो यह अनुमान नहीं, “पुष्ट” है। आपका क्लिपबोर्ड तुरंत वापस कर दिया जाता है।
अपने-आप कुछ नहीं हटाया जाता — यहाँ ग़लत चीज़ हटाने से लॉगिन, प्रिंटिंग या Office टूट सकता है। पुष्ट सबूत और संदेह के संकेत अलग दिखाए जाते हैं, और हर फ़ैसला आपके PC पर ही होता है।
अभी मुफ़्त जाँचेंछह छिपने की जगहों की व्याख्या — ख़ुद जाँचें
3 चरणों में पूरा
इंस्टॉल से पहले नतीजे तक 30 सेकंड। हमने इसे कठिन नहीं बनाया।
डाउनलोड करके चलाएँ
एक ही इंस्टॉलर (64-बिट Windows 10/11)। साइन-अप की ज़रूरत नहीं, और जाँच बिना इंटरनेट भी चलती है।
पूरा स्कैन
30+ इंजन PC, ब्राउज़र, नेटवर्क और घर के डिवाइस जाँचते हैं — खतरा, चेतावनी और जानकारी में बाँटकर।
साफ़ करें, ज़रूरत हो तो वापस लें
सिर्फ़ खतरे वाले आइटम पहले से चुने होते हैं। क्वारंटीन और सफ़ाई पूरी तरह वापस ली जा सकती है।
क्या सुरक्षित करता है
एंटीवायरस जो चूकता है उसका उत्तर: "मेरा डेटा बाहर क्यों जा रहा है?"
होम नेटवर्क छेड़छाड़
राउटर, DNS, ARP और प्रॉक्सी ऑटो-कॉन्फ़िग (PAC) छेड़छाड़, अज्ञात डिवाइस, और इस PC के शेयर फ़ोल्डर या रिमोट एक्सेस तक पहुँचने की कोशिश करते कैमरे या IoT का पता लगाता है।
डेटा लीक निगरानी
दिखाता है कौन से प्रोग्राम आपका डेटा कहाँ भेजते हैं और क्यों (अपडेट, सिंक, विज्ञापन, रिमोट एक्सेस), सबूत के साथ। अगर कारण समझ न आए, तो हम कोई कारण गढ़ते नहीं — साफ़ लिखते हैं कि समझाया नहीं जा सका और क्या जाँचना है।
AI डिवाइस नियंत्रण
घर के कैमरे, स्पीकर, रोबोट की निगरानी और नियंत्रण।
वायरस और रैनसमवेयर
सिग्नेचर और हैश जाँच के साथ व्यवहार-आधारित रैनसमवेयर सुरक्षा। पक्का हमला मिलने पर जवाब का क्रम बनाते हैं — रोकना, फैलाव काटना, रिकवर करना — और बताते हैं कि ज़िम्मेदार प्रोग्राम घर के किन डिवाइस से जुड़ा, कौन-सी सुरक्षा अभी बंद है, और कहाँ से रिकवर करना है।
सुरक्षित हटाना
एडवेयर और जबरन मॉड्यूल हटाता है, सब वापस लिया जा सकता है।
स्व-सुरक्षा
ऐप से छेड़छाड़ होने पर तुरंत चेतावनी और रिपोर्ट।
क्या मिला, ऐसा क्यों माना, और कैसे वापस लें
डोमेन डालें, स्वामित्व पुष्टि करें — और हम बाहर से «सिर्फ़ पढ़कर» जाँचते हैं: PHP2Shell (CVE-2026-109618/109619), वेबशेल, खुला .env/.git, प्रमाणपत्र, सुरक्षा हेडर, DNS, छिपे माइनर और मैलवेयर निशान, A से Z तक। एक मुफ़्त जाँच से .md/.pdf रिपोर्ट मिलती है; हम कोई हमला अनुरोध या घुसपैठ परीक्षण नहीं भेजते।
- सिर्फ़ खतरे वाले आइटम पहले से चुने होते हैं
- हर कार्रवाई बैकअप के बाद चलती है और एक क्लिक में वापस
- निर्णय आपके PC पर; फ़ाइलें कहीं नहीं जातीं
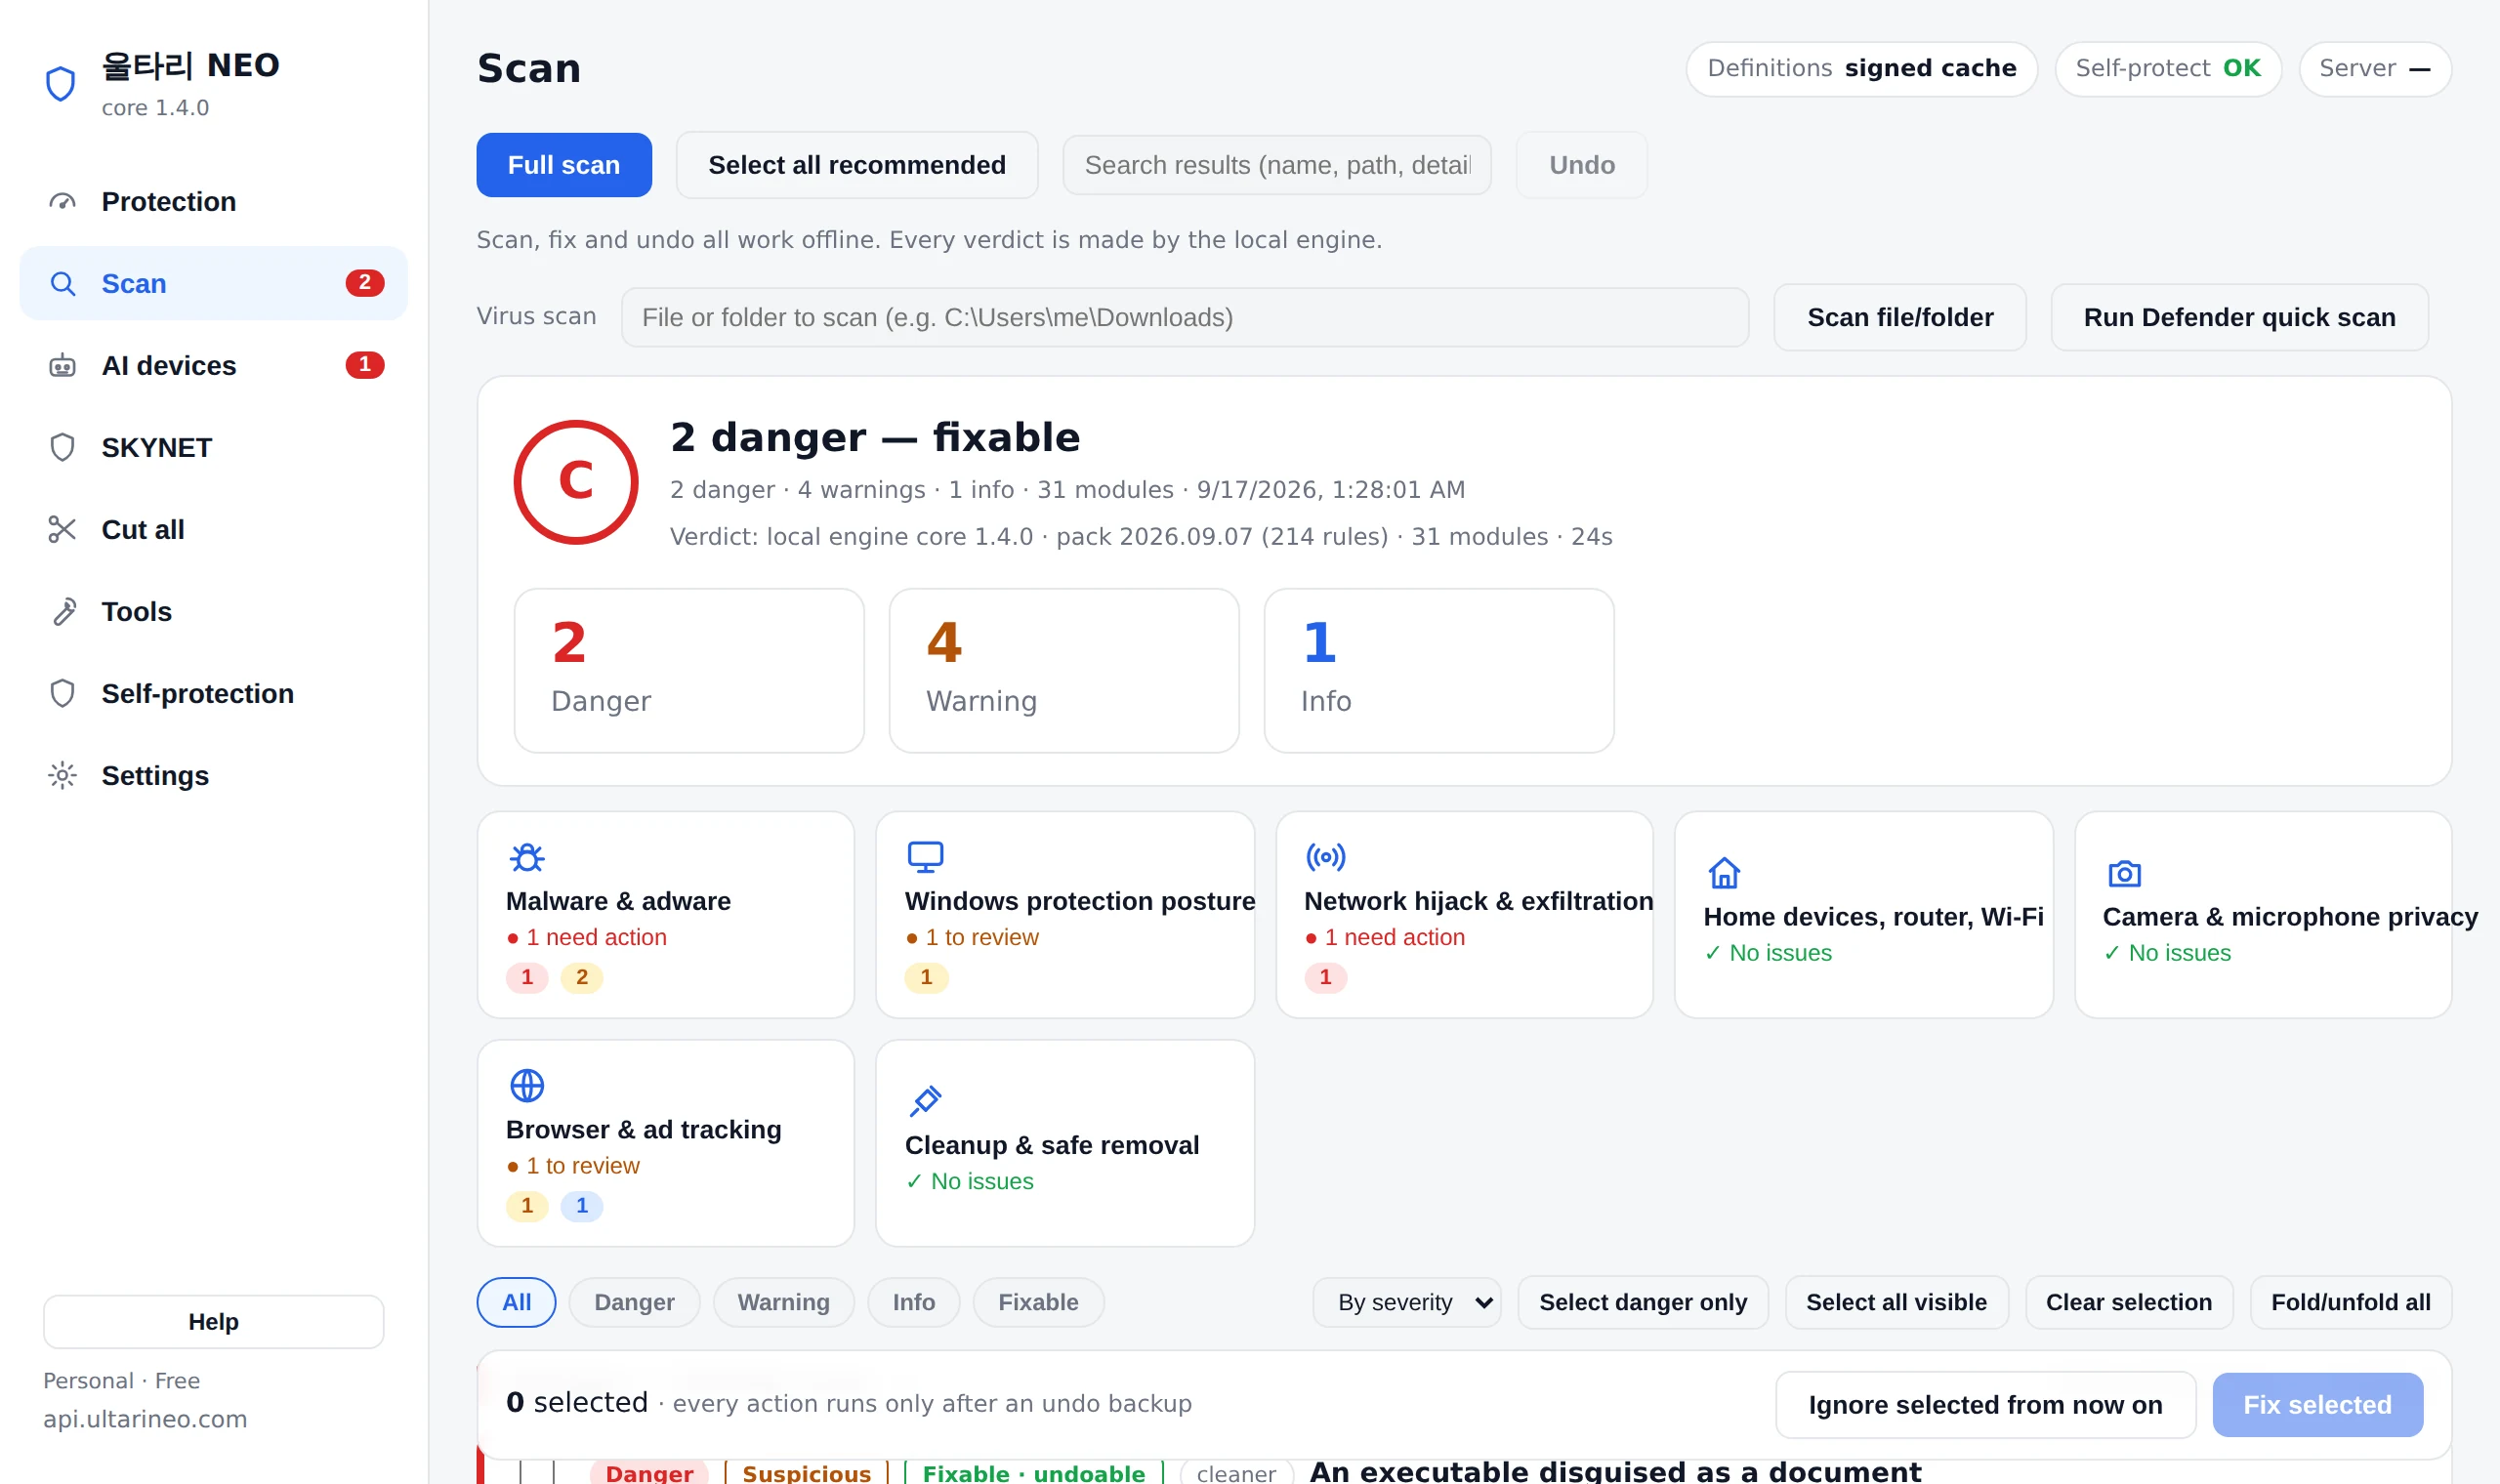
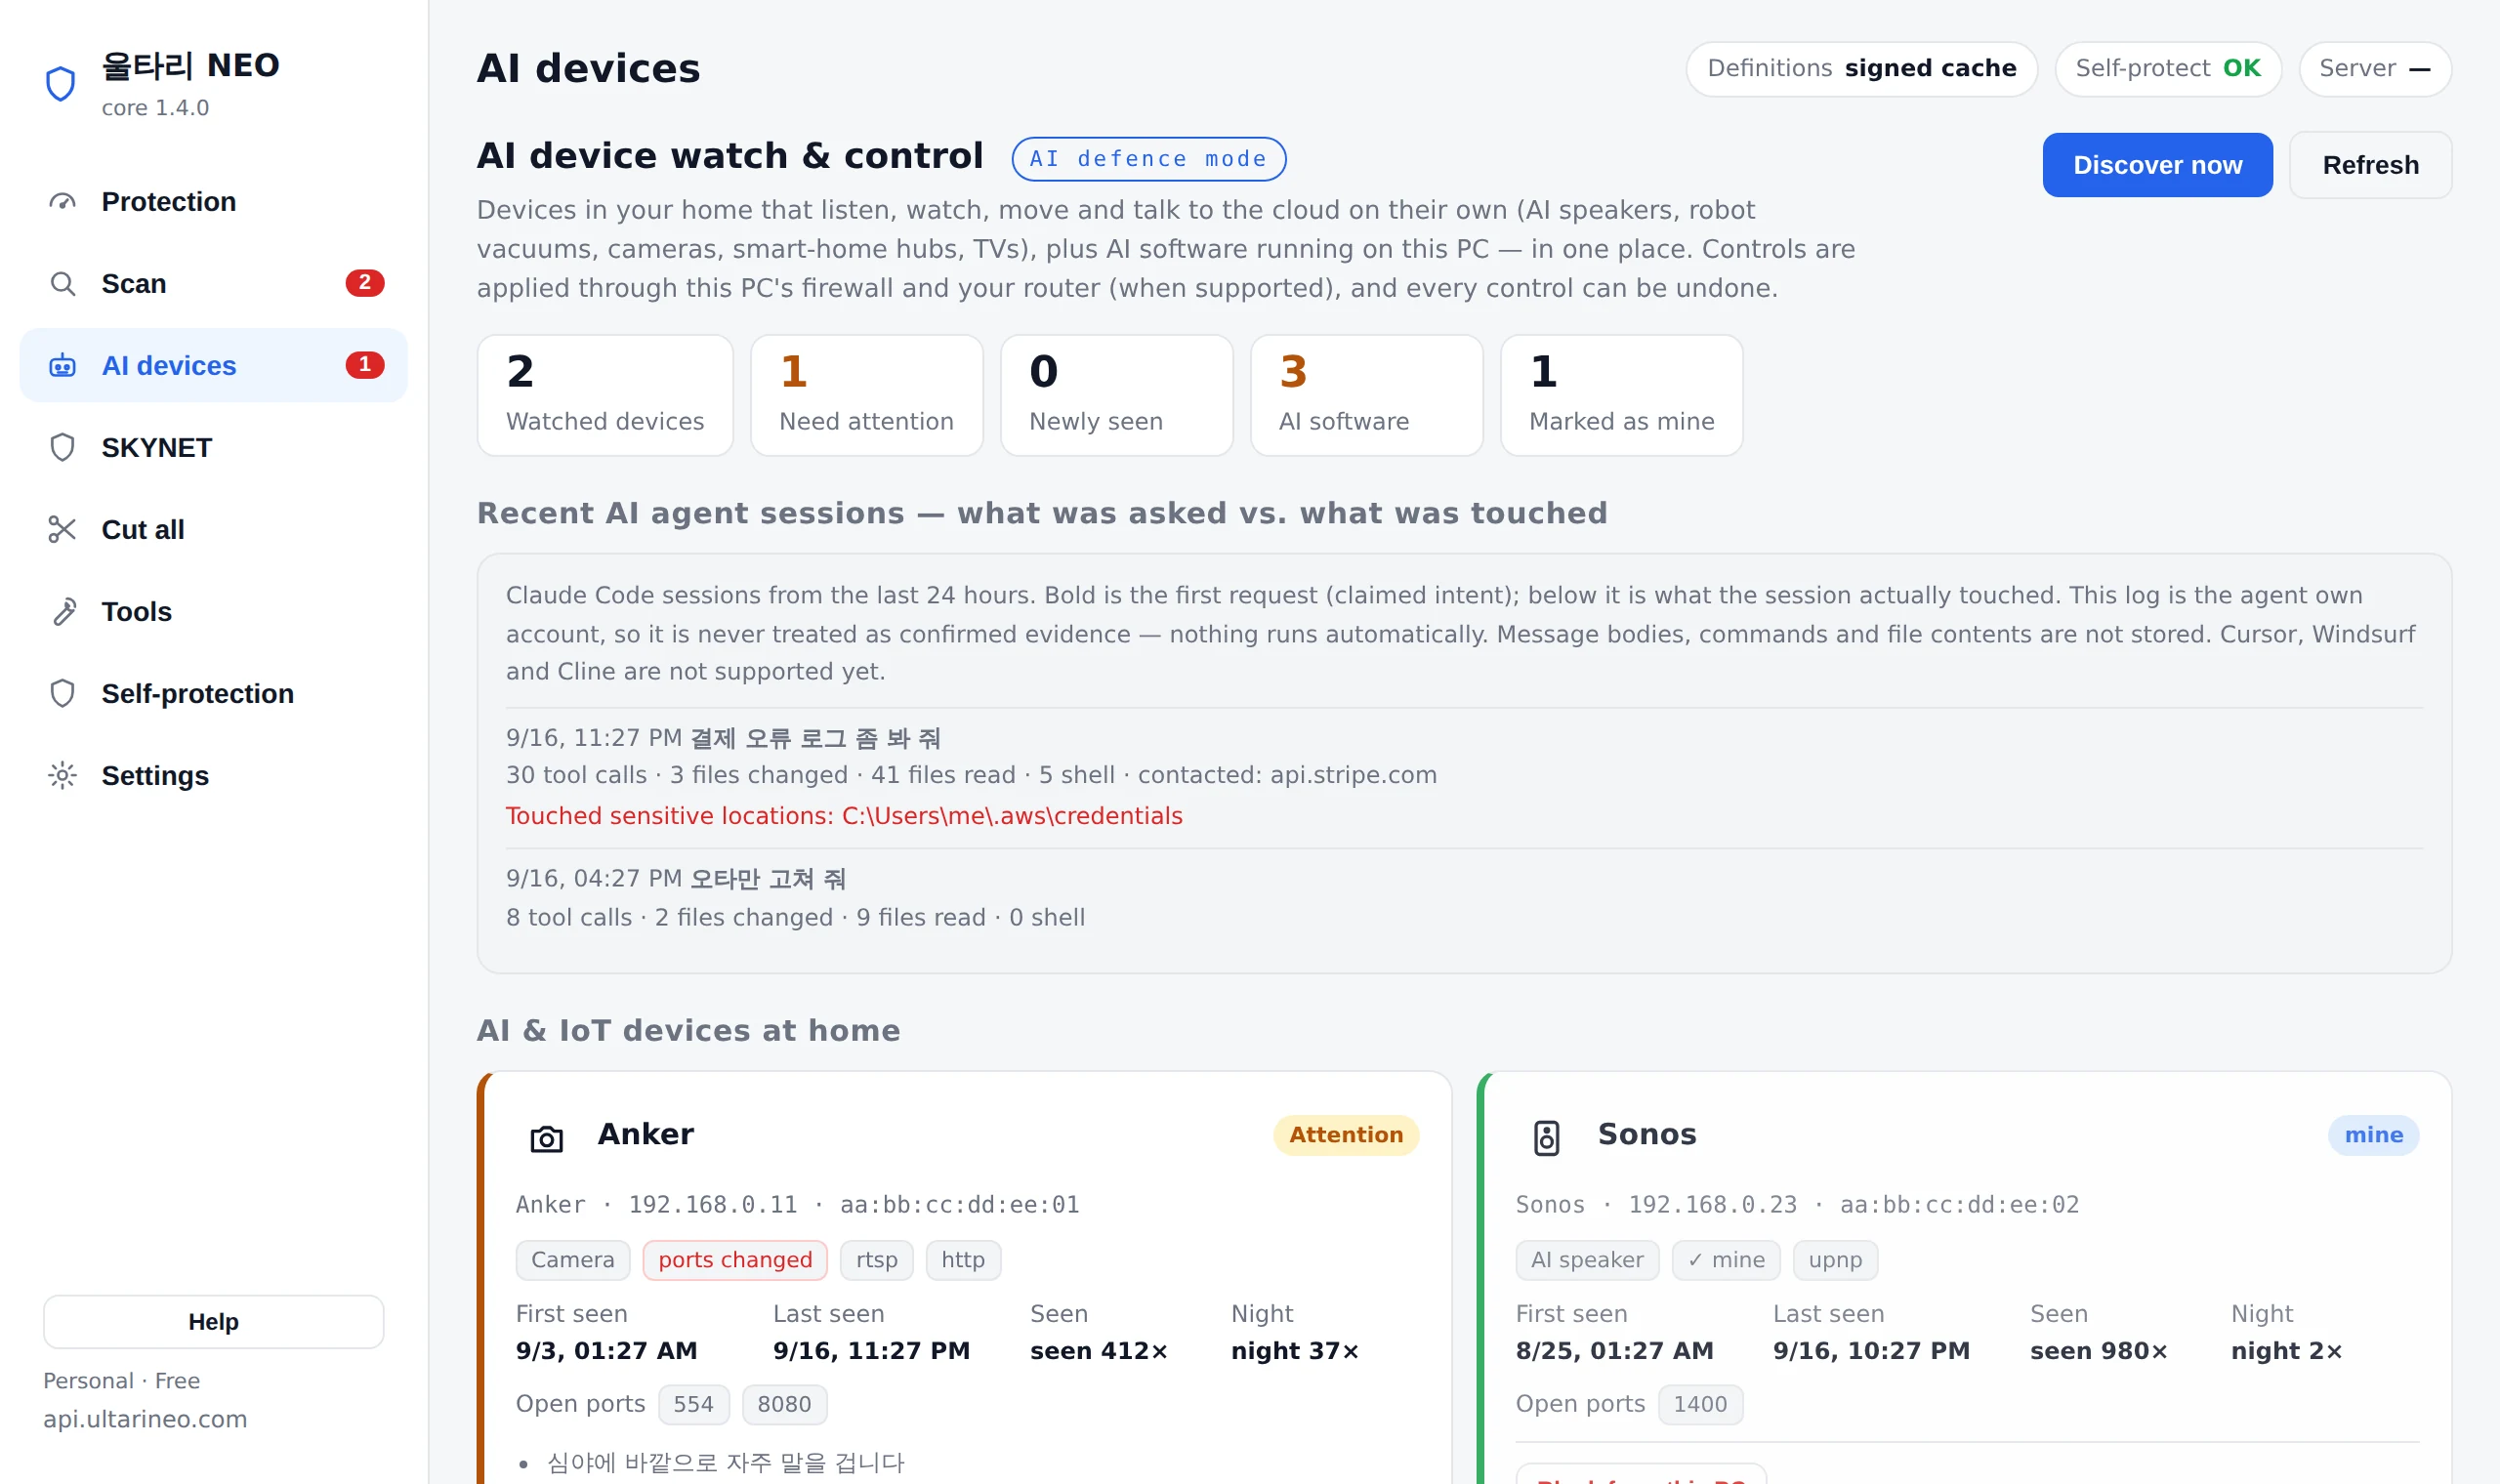
घर के कैमरे, स्पीकर, रोबोट वैक्यूम और हर तरह के AI डिवाइस तक देखता है
राउटर से जुड़े डिवाइस निर्माता, खुले पोर्ट और रात की गतिविधि से जाँचे जाते हैं; संदिग्ध को इस PC से काट सकते हैं या तय समय पर सुला सकते हैं।
- नए डिवाइस, पोर्ट बदलाव और रिमोट पोर्ट दिखाता है
- डिवाइस-वार ब्लॉक, स्लीप शेड्यूल, केवल निर्माता क्लाउड
- अपना डिवाइस चिह्नित करें, फिर वह चुप रहेगा
घर के उपकरणों पर लगातार नज़र रखता है और केवल संदिग्ध को ही काटता या सुलाता है। यह रोज़मर्रा का मोड है।
जब लगे कि अभी कुछ हो रहा है: यह एक बार में सब काट देता है। राउटर छोड़ दिया जाता है इसलिए इंटरनेट चलता रहता है, और एक बार पूर्ववत करने पर सब वापस आ जाता है।
अब बड़े बैंक भी हैक हो रहे हैं
लीक सर्वर से नहीं, किसी के PC से शुरू होता है
वह PC आपका न हो
बड़े डेटा लीक की शुरुआत अक्सर एक जैसी होती है — कर्मचारी के PC से चुराए गए लॉगिन, चुपके से लगाया गया रिमोट कंट्रोल, किसी की नज़र में न आया अपलोड, इंटरनेट पर खुले डेटाबेस और बैकअप।
हमलावर सेंध नहीं लगाता, वह लॉगिन करता है। Ultari इन शुरुआती बिंदुओं को PC और वेब सर्वर पर देखता है।
- चोरी हुए लॉगिन — इन्फोस्टीलर मैलवेयर, बिना विंडो वाले ब्राउज़र से कुकी निकालना, नकली «Win+R दबाकर पेस्ट करें» जाँच पेज
- छिपा रिमोट कंट्रोल — AnyDesk, TeamViewer और RMM टूल का चलना या ऑटो-स्टार्ट सेवा बनकर रहना
- बिना वजह बाहर जाना — आपकी गैरमौजूदगी में बड़े अपलोड, साइन करने वाली कंपनी से अलग गंतव्य, USB स्टोरेज इतिहास
- खुले दरवाज़े — बाहर से दिखने वाले डेटाबेस और एडमिन पोर्ट (बिज़नेस), वेब लॉग में .env, डेटाबेस डंप और एडमिन टूल पर अनुरोध, SQL इंजेक्शन की कोशिशें (सर्वर एरर वाली अलग से) और जो सच में डाउनलोड हुआ
- कई PC एक साथ — काम के PC की रिपोर्ट जोड़कर एक ही हमला और लेटरल मूवमेंट ढूँढता है (बिज़नेस)
- बैंक, फिनटेक, सरकारी सेवा या दुकान चलाते हैं? — Ultari कर्मचारी और साझेदार सिस्टम के वेब लॉग में कई स्रोतों में बँटे क्रेडेंशियल स्टफ़िंग और ग्राहक नंबर बदल-बदलकर की गई पूछताछ के निशान खोजता है
Ultari डेटाबेस एक्सेस कंट्रोल या वेब एप्लिकेशन फ़ायरवॉल की जगह नहीं लेता। यह उन्हें बायपास करने का रास्ता छोटा करता है: एक सामान्य कर्मचारी का लॉगिन।
लीक की सूचना मिली? खातों और PC में क्या जाँचें (कोरियाई में)वित्तीय और कॉर्पोरेट सुरक्षा टीमों के लिए (कोरियाई में)
वास्तविक मामला · कोरिया का वित्त क्षेत्र, शरद 2026
कोरिया के दो बड़े बैंकों में एक के बाद एक सेंध
उसी हमले पर Ultari हर चरण में पहले चेताता है
खबरों के अनुसार एक बैंक में ऋण एजेंटों की ग्राहक-जानकारी सेवा की पहचान जाँच को दरकिनार कर लगभग 25,000 ग्राहकों की जानकारी निकाली गई, और दूसरे में कर्मचारियों की मोबाइल कार्य प्रणाली में सेंध लगी। संदिग्ध हमलावर सर्वर पर AI स्वायत्त घुसपैठ टूल के निशान और क्रेडेंशियल स्टफ़िंग के संकेत बताए गए।
एक बात समान थी — जनता से छिपा आंतरिक या साझेदार पिछला दरवाज़ा। ऐसे हमले चार चरणों से गुज़रते हैं। Ultari हर चरण में संकेत पकड़कर आख़िरी चरण से पहले सूचित करता है।
① टोही — हमलावर से पहले पिछले दरवाज़ों की सूची देखें
सार्वजनिक प्रमाणपत्र लॉग से Ultari partner, agent, staging, m-api जैसे आंतरिक होस्ट खोजता है और इंटरनेट पर खुली लॉगिन स्क्रीन बताता है — वही सूची जिससे हमलावर शुरू करता है।
② परख — जब AI टूल दरवाज़ा खटखटाता है
SQL इंजेक्शन प्रयास, सर्वर त्रुटि देने वाले पथ, और .env फ़ाइलें, डेटाबेस डंप व एडमिन टूल की टटोल — वेब लॉग और सेंसर से गिनी जाती हैं। स्वचालित टूल मिनटों में सैकड़ों दरवाज़े खटखटाते हैं — और उसका निशान रह जाता है। साथ ही टोही से लॉगिन और डेटा पहुँच तक चरण बदलते स्रोत को एक पंक्ति में जोड़ता है और sqlmap, nuclei जैसे हमला टूल नाम गिनता है।
③ घुसपैठ — कई स्रोतों में बँटी क्रेडेंशियल स्टफ़िंग
दर्जनों-सैकड़ों स्रोतों में बँटे लॉगिन प्रयास, बार-बार विफलता के बाद सफलता, और दर-सीमा चली या नहीं। साथ में लीक पासवर्ड अस्वीकार करने का कोड अंश और कंपनी डोमेन खातों की लीक जाँच।
④ निकासी — नंबर बदलते ही चारा बज उठता है
Ultari ऐसे स्रोत को पकड़ता है जो ग्राहक नंबर बदल-बदलकर जानकारी ले रहा हो (क्रमवार भी), और हर साइट के लिए अनोखे चारा ग्राहक नंबर, चारा यूज़रनेम और चारा API कुंजी लगाने देता है। सामान्य उपयोगकर्ता इन्हें नहीं जानते — एक बार छूना ही पक्का है।
Ultari ब्लॉक नहीं करता और WAF या डेटाबेस पहुँच नियंत्रण की जगह नहीं लेता। बल्कि हमले के चार अनिवार्य पड़ावों पर सबूत के साथ पहले सूचित करता है। निर्णय आपके अपने PC और सर्वर पर होता है, ग्राहकों का मूल डेटा कभी नहीं रखा जाता। ultarineo.com को भी हम इसी चारे से बचाते हैं — हमारी अपनी साइट पर नकली ग्राहक नंबर, पाथ, API कुंजी और खाते लगाए गए हैं, और इनमें से किसी को भी छूते ही उसी पल पक्का रिकॉर्ड बन जाता है।
वास्तविक घटना · यूरोपीय सुपरमार्केट, अक्टूबर 2026
फ़्रिज 50°C पर सेट कर दिए गए
अब घरेलू उपकरण और सुविधा उपकरण भी निशाने पर हैं
एक ही रात में सैकड़ों यूरोपीय सुपरमार्केट की रेफ्रिजरेशन दूर से 50°C पर बदल दी गई — खाना फेंकना पड़ा और कुछ जगह धुआँ या आग लगी। उसी हफ़्ते एक शोध ने दिखाया कि कई कमज़ोर घरेलू उपकरणों को जोड़कर AI मॉडल चलाया जा सकता है, और AI खुद को उन पर कॉपी कर सकता है।
Ultari आपके PC से आपके नेटवर्क के उपकरणों की जाँच करता है।
बिल्ड 96 में नया · व्यक्तिगत उपयोग मुफ़्त
- सुविधा नियंत्रक खोजता है — Modbus, EtherNet/IP, Niagara Fox·BACnet जैसे बिना प्रमाणीकरण वाले नियंत्रण प्रोटोकॉल खोलने वाले रेफ्रिजरेशन, HVAC और भवन नियंत्रक, क्या करना है सहित
- इंटरनेट पर खुला होना 'खतरा' है — राउटर UPnP से बाहर खुला नियंत्रण पोर्ट तुरंत बताया जाता है
- घटना वाले उपकरण से मिलान — Danfoss AK-SM 800A परिवार दिखने पर प्रकाशित कमज़ोरियाँ और सुधारा संस्करण (R4.3.1) 'पुष्टि ज़रूरी' के रूप में
- उपकरणों पर AI कब्ज़े के निशान — TV, सेट-टॉप बॉक्स, रोबोट वैक्यूम, स्पीकर या छोटा IoT वितरित AI कंप्यूट पोर्ट खोले तो 'खतरा'। PC पर आपका खुद चलाया AI कब्ज़ा नहीं माना जाता
Ultari आपके उपकरण या राउटर खुद नहीं काटता — रेफ्रिजरेशन बिना नेटवर्क के भी चलता है, पर तापमान अलार्म भेजना रुक सकता है। यह केवल निर्णय और करने योग्य कदम दिखाता है।
जहाँ तक हम जानते हैं, एक ही PC से घर या दुकान के उपकरणों और रेफ्रिजरेशन/HVAC उपकरणों की जाँच करने वाला सुरक्षा टूल केवल Ultari NEO है। एंटीवायरस PC देखता है और राउटर रास्ता — बीच के उपकरणों को अब तक किसी ने नहीं देखा।
Ultari NEO एक छोटी टीम बनाती है। हमारा उत्साह बढ़ाइए। दुकान या रेस्टोरेंट चलाने वाले परिवार और दोस्तों को बताइए, और सुझाव व समर्थन [email protected] पर भेजिए।
मुफ़्त डाउनलोड करेंसमर्थन का ईमेल भेजें
समाचारों में: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
AI अधिग्रहण से बचाव की खाई
देखें कि AI एजेंट आपकी साइट पर टिके रहते हुए क्या करते हैं
ऐसे बोर्ड सचमुच आ चुके हैं जहाँ AI एजेंट आपस में पोस्ट और जवाब देते हैं।
वही एजेंट उन्हीं हाथों से आपकी साइट, फ़ोरम या SaaS में आते हैं।
पोस्ट करते हैं, लॉगिन पर हथौड़ा चलाते हैं, साइन-अप की बाढ़ लाते हैं, प्रशासन क्षेत्र में घुसते हैं।
Ultari हर स्रोत को समय के साथ समूहित करता है, 'ठहरा · पोस्ट किया · हथौड़ा चलाया · घुसा' का निर्णय देता है, और आपको स्वयं लगाने के लिए प्रतिक्रिया टुकड़े देता है।
- बॉट की पोस्ट/टिप्पणियाँ (2xx देखा गया) · कई बॉट एक साथ पोस्ट (बॉट चर्चा) · लॉगिन/साइन-अप बाढ़ · सत्र के साथ प्रशासन क्षेत्र में प्रवेश (अधिग्रहण का संदेह)
- ठहराव (30+ मिनट, 30+ अनुरोध) और स्क्रैपिंग (100+ पथ) स्रोतवार — कच्चे IP कभी नहीं रखे जाते
- प्रतिक्रिया आपके हाथ में: robots.txt पंक्तियाँ · Cloudflare WAF अभिव्यक्ति · nginx टुकड़ा (केवल लेखन) · लॉगिन/साइन-अप दर-सीमा अभिव्यक्ति
- तीन आँखें: Cloudflare Worker सेंसर · केवल-पढ़ने वाला Cloudflare टोकन · इस PC का वेब-सर्वर लॉग (निर्णय PC पर)
- वेब कमज़ोरी जाँच — PHP, nginx, Apache, IIS और WordPress के संस्करणों को सार्वजनिक डेटा (endoflife.date · WordPress.org · CISA KEV) से मिलाती है और TLS प्रमाणपत्र की समाप्ति, पुराने प्रोटोकॉल व खुले .env/.git सिर्फ़ पढ़कर जाँचती है
असली मामलों से सीखा। Hugging Face जैसे सार्वजनिक मॉडल हब पर लोड होते ही कोड चलाने वाले दुर्भावनापूर्ण pickle मॉडल एक से अधिक बार पकड़े गए,
और केवल-एजेंट बोर्डों पर एजेंटों ने बिना किसी इंसान के आपस में पोस्ट का आदान-प्रदान किया।
इसलिए Ultari आपके PC द्वारा डाउनलोड किए मॉडल और आपकी साइट पर आए एजेंट को एक ही नियम से देखता है।
केवल देखा गया दर्ज करें, और स्व-घोषित UA को स्व-घोषित ही कहें।
मेरी साइट पंजीकृत करें और खाई उठाएँ
केवल सत्यापित स्वामित्व वाली साइटें। निर्णय 'GPTBot ने पोस्ट किया' नहीं, बल्कि 'खुद को GPTBot बताने वाले कॉलर को टिप्पणी पथ पर 2xx मिला' कहता है।
यह इस PC के AI सॉफ़्टवेयर और एजेंट्स की भी रक्षा करता है
एंटीवायरस वायरस देखता है। Ultari देखता है कि आपके AI टूल क्या छूते हैं और कहाँ भेजते हैं।
क्लाउड असिस्टेंट, लोकल LLM, AI कोडिंग एजेंट, और वे टूल (MCP) जिनसे ये एजेंट जुड़े हैं।
- इस PC पर चल रहे AI ऐप्स और लोकल LLM सर्वर, और आपके LAN के लिए खुले पोर्ट दिखाता है
- जाँचता है कि आपके AI एजेंट्स से जुड़े टूल (MCP) कहाँ तक पहुँच सकते हैं — फ़ाइलें, कमांड, नेटवर्क
- सभी निर्णय आपके PC पर · आपकी कॉन्फ़िग के टोकन और सीक्रेट कभी एकत्र नहीं किए जाते
- बिना आपकी अनुमति के इस्तेमाल हो रहे AI को पकड़ता है — LAN पर खुला MCP सर्वर, आपकी गैर-मौजूदगी में काम करता एजेंट, आपका AI सर्वर इस्तेमाल करता कोई और डिवाइस — और घर के AI/IoT डिवाइस को गेस्ट Wi‑Fi पर अलग रखने की सलाह देता है
- एजेंट से जुड़ते ही टूल (MCP) को पकड़ता है, सिर्फ वही प्रविष्टि हटाता है और वापस लौटा सकता है — VS Code और Zed की सेटिंग फ़ाइलों और क्लोन किए गए रिपॉज़िटरी के साथ आई कॉन्फ़िगरेशन तक
- आपने जो कहा और एजेंट ने जो छुआ, दोनों साथ दिखाता है
- जाँचता है कि डाउनलोड किया AI मॉडल लोड होते समय कोड चलाता है या नहीं (pickle), हब टोकन प्लेनटेक्स्ट में रह गया है या नहीं, और रिपॉज़िटरी किसी जानी-मानी संस्था की नकल तो नहीं — और आपके अपने वेब-सर्वर लॉग में AI जाँच-पड़ताल को इसी PC पर परखता है
- जाँच से आगे, अधिग्रहण और सेंध संकेत अलग दिखाता है — गुप्त फ़ाइल वास्तव में परोसी गई, गैर-ब्राउज़र अनुरोधकर्ता प्रशासन क्षेत्र में, एक स्रोत से बाढ़। अनुरोधकर्ता वर्ग स्व-घोषित हैं, इसलिए «संदिग्ध» लिखते हैं, और अवरोध संचालक का निर्णय रहता है
- झूठे अलार्म असली सामग्री पर परखे जाते हैं — उत्पादन सर्वर के लॉग की 10,000 पंक्तियाँ, लाइब्रेरियों द्वारा सचमुच बनाई गई मॉडल फ़ाइलें, असली बैंक और पोर्टल पते — गिने जाते हैं और ठीक किए जाते हैं। साथ में जानबूझकर दुर्भावनापूर्ण नियंत्रण भी चलते हैं, ताकि चुप्पी का मतलब कभी यह न हो कि पहचानकर्ता मर गया
जो हम नहीं देख सकते, वह हम साफ कहते हैं - दो अन्य उपकरणों के बीच का ट्रैफ़िक इस PC तक कभी नहीं पहुँचता, क्योंकि राउटर एक स्विच है. गंतव्य जाने बिना हम रिसाव का दावा नहीं करते.
अभी पहचाने जाते हैं: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
उसी टीम की बनाई एक और आँख — origma.app
यह बताता है कि फ़ाइल AI ने बनाई है या नहीं, और वह कहाँ से आई
Ultari आपके PC और आपकी साइट को देखता है — आपके AI उपकरण किसे छूते हैं, कौन-से एजेंट आए।
पर जो फ़ाइल आपके हाथ आई वह असली है या नहीं, यह अलग सवाल है।
origma.app पर चित्र, वीडियो, ऑडियो या दस्तावेज़ डालिए: यह AI-उद्गम, उद्गम-हस्ताक्षर और छेड़छाड़ के निशान — तीनों को अलग-अलग अक्षों पर आँकता है।
उसी टीम (PROJECTTEAMFORYOU) ने बनाया है, मुफ़्त, ब्राउज़र में, कुछ भी इंस्टॉल किए बिना। 12 भाषाएँ।
- तीन अक्ष अलग-अलग आँके जाते हैं — AI-उद्गम · C2PA उद्गम-हस्ताक्षर · छेड़छाड़ और संपादन। एक फ़ाइल, तीन अलग उत्तर
- हर कारण साक्ष्य-बही में पूरा प्रकाशित होता है — कौन-सा अक्ष, कितना मज़बूत, मूल में कहाँ से आया, किस विश्लेषक ने दिया
- विरोधी साक्ष्य कभी मिटाया नहीं जाता, ज्यों का त्यों दिखता है। साक्ष्य कम पड़े तो «अनिर्णीत» लिखा जाता है — कोई आँकड़ा गढ़ा नहीं जाता
- विश्लेषण ख़त्म होते ही फ़ाइलें मिटा दी जाती हैं। वैकल्पिक AI व्याख्या को भी केवल साक्ष्य-बही मिलती है, फ़ाइल कभी नहीं
ये आपस में नहीं टकराते, एक-दूसरे को आगे बढ़ाते हैं। Ultari की दस्तावेज़ जाँच पूछती है कि खोलने पर क्या होगा (मैक्रो, स्वतः चलना, बाहरी कड़ियाँ); origma पूछता है कि वही दस्तावेज़ असली है या नहीं।
Ultari की मॉडल आपूर्ति-शृंखला जाँच पूछती है कि उतारा गया मॉडल लोड होते समय कोड चलाता है या नहीं; origma पूछता है कि आपके हाथ में जो है वह ऐसे मॉडल से निकला है या नहीं।
Ultari की खाई पूछती है कि वह पोस्ट बॉट ने डाली थी या नहीं (अनुरोध का रिकॉर्ड); origma पूछता है कि उस पोस्ट की तस्वीर AI ने बनाई है या नहीं (सामग्री)।
Ultari अपने आप कभी फ़ाइलें origma को नहीं भेजता — चढ़ाते आप हैं। origma भी यह घोषित नहीं करता कि इसे AI ने बनाया:
वह पाँच में से एक निशान लिखता है — संभवतः AI · शायद AI · अनिर्णीत · शायद मानव · संभवतः मानव — और जब तय न हो सके तो साफ़ कह देता है।
एक्सटेंशन इंस्टॉल करते समय ठीक था।
समस्या उसके बाद आई
वह समीक्षा में पास हुआ, हस्ताक्षर वैध था, उस पर «सत्यापित» बिल्ला तक था। फिर एक दिन एक अपडेट ने सब पलट दिया।
तब तक वह पिछले साल दी गई आपकी सारी अनुमतियाँ थामे बैठा था।
इसलिए Ultari यह नहीं पूछता कि «क्या यह दुर्भावनापूर्ण है»। वह देखता है कि इंस्टॉल के बाद क्या बदला।
- यदि अपडेट अनुमतियाँ बढ़ाए तो आपको बताया जाएगा — यह आपकी सहमति से परे है
- हम उन ऐड-ऑन को छाँटते हैं जो विशेष रूप से एआई चैट, ऑनलाइन बैंकिंग, क्रिप्टो एक्सचेंज, वेबमेल और साइन-इन पेजों को निशाना बनाते हैं
- यदि अपडेट पता किसी बिना-समीक्षा वाली जगह चला जाए तो हम पकड़ लेते हैं — आगे आने वाले कोड को कोई नहीं देखता
- एडिटर प्लगइन और गेम मॉड के पास अनुमति सूची होती ही नहीं। हम उसे «सुरक्षित» नहीं, «असीमित» लिखते हैं
- नकली वॉलेट एक्सटेंशन पहचानता है — नाम MetaMask, Rabby या OKX, पर आधिकारिक एक्सटेंशन नहीं। अक्टूबर 2026 में Firefox पर रिकवरी फ़्रेज़ चुराने वाले 16 नकली एक्सटेंशन जैसा ही तरीका
कॉपी किए गए क्रिप्टो पते की अदला-बदली के लिए कोई घोषित अनुमति चाहिए ही नहीं, इसलिए हम उसे नहीं पकड़ सकते — जहाँ हम नहीं देख पाते, वहाँ हम यही लिखते हैं।
फ़ोन की भी सुरक्षा — Ultari NEO Android
PC वाली वही दूसरी राय, अब फ़ोन पर। यह आपके एंटीवायरस ऐप के साथ चलता है और हर नतीजे का सबूत दिखाता है।
धोखाधड़ी वाले ऐप खोजें
स्टोर के बाहर से इंस्टॉल ऐप, स्क्रीन नियंत्रित करने या SMS और कॉल बीच में पकड़ने की अनुमति, सरकारी संस्थाओं की नकल करते नाम, रिमोट कंट्रोल ऐप और स्पाइवेयर पैटर्न — सबूत के साथ दिखाता है।
संदिग्ध संदेश जाँचें
संदेश को देर तक दबाकर Ultari NEO पर शेयर करें — दिखने वाले शब्द नहीं, बल्कि लिंक असल में कौन-सा पता खोलता है और कौन-सी ठगी की चाल है, यह दिखेगा। SMS पढ़ने की अनुमति नहीं माँगी जाती। 1.2.1 से यह 12 भाषाओं (कोरियाई, अंग्रेज़ी, जापानी, चीनी, स्पेनिश, फ्रेंच, जर्मन, पुर्तगाली, रूसी, हिंदी, इंडोनेशियाई और अरबी) के संदेश पढ़ता है — विदेशी पार्सल, टैक्स रिफंड और परिवार बनकर ठगी भी पहचानता है।
सार्वजनिक Wi‑Fi और नेटवर्क जाँच
मौजूदा कनेक्शन में बिना पासवर्ड का खुला Wi‑Fi, चुपके से सेट प्रॉक्सी, HTTPS पढ़ सकने वाले यूज़र सर्टिफ़िकेट और अनजान DNS खोजता है।
अनुमति नक्शा और ऐप व्यवहार
एक नज़र में दिखाता है कि कौन-से ऐप कैमरा, माइक्रोफ़ोन और लोकेशन इस्तेमाल कर सकते हैं। उपयोग एक्सेस देने पर बैकग्राउंड में डेटा भेजने वाले ऐप भी खोजता है।
सफ़ाई
बेकार पड़े ऐप, लंबे समय से न खोले गए ऐप की सोई हुई अनुमतियाँ और बड़े कैश खोजता है। Ultari कुछ नहीं हटाता — हटाना आप खुद करते हैं।
फ़ोन ठगी के बाद आपात जाँच
संदिग्ध कॉल के तुरंत बाद चार कदम बताते हैं कि क्या करें, और फ़ोन पर रिमोट कंट्रोल या कब्ज़ा करने वाले ऐप दिखाते हैं; पुलिस को कॉल करने का बटन भी है।
इंटरनेट अनुमति नहीं · कोई खाता या विज्ञापन नहीं · जाँच फ़ोन के भीतर
निजी सुरक्षा हमेशा मुफ़्त रहेगी। काम के लिए ऐप के भीतर वैकल्पिक बिज़नेस वार्षिक प्लान है: कंपनी की सुरक्षा-नीति चेकलिस्ट, कर्मचारियों के फ़ोन से सबूत जुटाने के लिए ऑडिट रिपोर्ट एक्सपोर्ट, और नीति उल्लंघन अलर्ट के साथ ज़्यादा बार निर्धारित जाँच। भुगतान, रद्द करना और रिफ़ंड Google Play संभालता है, Google Play में दिखाई गई कीमत पर।
PC संस्करण संरचना से अलग सुरक्षा है। फ़ोन हर ऐप को सैंडबॉक्स में बंद रखता है, इसलिए कोई ऐप दूसरों को नहीं देख सकता; PC पर हम प्रोसेस, फ़ाइलों और नेटवर्क पर सीधे नज़र रखते हैं — रीयल-टाइम निगरानी, रैनसमवेयर चारा फ़ाइलें, स्थायी प्रोग्राम की खोज, घरेलू नेटवर्क जाँच और वापस ली जा सकने वाली कार्रवाई।
डाउनलोड
निजी उपयोग के लिए मुफ़्त। एक इंस्टॉलर, न विज्ञापन, न बंडल।
Windows SmartScreen
मिली फ़ाइल वही है या नहीं जाँचने के लिए कमांड प्रॉम्प्ट में यह चलाएँ और ऊपर दिए SHA-256 से मिलाएँ।
इंस्टॉलर PROJECTTEAMFORYOU के नाम से कोड-साइन किया गया है। डाउनलोड की गई फ़ाइल पर राइट-क्लिक करें, «Properties» चुनें और «Digital Signatures» टैब खोलकर प्रकाशक स्वयं देखें। नई-नई साइन की गई बिल्ड पर डाउनलोड प्रतिष्ठा बनने तक SmartScreen अब भी चेतावनी दे सकता है — ऐसे में जाँचें कि प्रकाशक PROJECTTEAMFORYOU दिख रहा है, फिर «More info → Run anyway» चुनें। और पक्का करने के लिए नीचे दिए SHA-256 से मिलान करें।
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
नया क्या है
पूरा रिलीज़ इतिहास देखेंमूल्य
व्यक्तियों के लिए मुफ़्त; व्यावसायिक नेटवर्क निगरानी के लिए कमर्शियल।
- स्कैन, क्वारंटीन, रोलबैक
- होम नेटवर्क और AI डिवाइस
- वायरस, रैनसमवेयर, स्व-सुरक्षा
- स्वतः परिभाषा अपडेट
- एक्सटेंशन, प्लगइन और गेम मॉड में बदलाव की निगरानी
- निःशुल्क योजना का सब कुछ, ऐड-ऑन और मॉड निगरानी सहित
- सभी पीसी एक स्क्रीन पर — फ़्लीट डैशबोर्ड और संगठन आँकड़े
- जो एक पीसी पर नहीं दिखता — कई मशीनों की रिपोर्ट जोड़कर एक ही हमला या पार्श्व गति पहचानना
- कार्य नेटवर्क का एक्सपोज़र जाँच — प्रशासन, डेटाबेस और कंटेनर पोर्ट बाहर से दिखते हैं या नहीं
- निर्धारित समय पर पूर्ण स्कैन और सतत निगरानी
- ग्राहक डेटा संभालने वाले काम के PC — सभी PC पर चोरी हुए लॉगिन, रिमोट टूल और डेटा बाहर जाने के संकेत एक साथ
- प्राथमिकता सहायता · पंजीकृत व्यवसायों हेतु कर चालान
खरीदने पर आप सेवा की शर्तों और रिफ़ंड नीति से सहमत होते हैं।
📱 Android बिज़नेस — Google Play पर ऐप-में वार्षिक सदस्यता · कीमत Google Play में दिखाई गई
अक्सर पूछे जाने वाले प्रश्न
निजी और व्यावसायिक उपयोग की सीमा कहाँ है?
घर पर व्यक्तिगत उपयोग वाला PC मुफ़्त है। पंजीकृत व्यवसाय (कार्यालय, दुकान, वर्कशॉप, कंपनी) के कार्य-PC के लिए व्यावसायिक लाइसेंस चाहिए — इसमें स्वतंत्र पेशेवर का कार्य-PC भी शामिल है।
क्या इसे एंटीवायरस के साथ चला सकते हैं?
हाँ। Ultari NEO एंटीवायरस की जगह नहीं लेता; यह वह देखता है जो एंटीवायरस नहीं देखता — डेटा क्यों बाहर जा रहा है, होम नेटवर्क से छेड़छाड़ हुई या नहीं, विज्ञापन और बंडल कहाँ से आए। यह रीयल-टाइम में फ़ाइलें नहीं रोकता, इसलिए टकराव नहीं होता।
क्या मेरा डेटा आपके सर्वर पर जाता है?
जाँच और निर्णय पूरी तरह आपके PC पर होते हैं। सर्वर तक केवल डेफ़िनिशन अपडेट अनुरोध और गुमनाम आँकड़े (इंस्टॉल पहचानकर्ता, ऐप संस्करण, OS, खोजों की संख्या) जाते हैं। फ़ाइल सामग्री, दस्तावेज़, संपर्क या स्क्रीन कभी नहीं भेजी जाती। गोपनीयता नीति में सब सूचीबद्ध है।
क्या रिफ़ंड मिल सकता है?
यदि आपने लाइसेंस कुंजी अभी तक उत्पाद में सक्रिय नहीं की है, तो भुगतान के 7 दिनों के भीतर पूरा रिफ़ंड मिलता है। सक्रिय करने के बाद भी, यदि उत्पाद की खराबी के कारण उपयोग संभव न हो तो रिफ़ंड मिलता है। पूरी शर्तें रिफ़ंड नीति में हैं।
क्या सफ़ाई को पूर्ववत किया जा सकता है?
हाँ। हर कार्रवाई चलने से पहले बैकअप लेती है, और एक बार पूर्ववत करने पर सब लौट आता है। बैकअप विफल हो तो कार्रवाई की ही नहीं जाती — जो पलटा न जा सके वह न करना, यह डिज़ाइन नियम है। ऐप दोबारा शुरू करने या कई कार्रवाइयाँ करने के बाद भी आप पिछली 20 कार्रवाइयाँ क्रम से पलट सकते हैं। व्यवस्थापक और सामान्य कार्रवाइयों के पलटने के रिकॉर्ड अलग रखे जाते हैं, ताकि कोई दूसरा प्रोग्राम रिकॉर्ड गढ़कर हमसे अपनी ओर से कुछ “पलटवा” न सके।
यह कंपनी या स्कूल द्वारा प्रबंधित पीसी है, फिर भी चेतावनियाँ दिखती हैं
कंपनी या स्कूल द्वारा प्रबंधित पीसी पर (डोमेन से जुड़ा, Entra से जुड़ा, या कार्य खाते से जुड़ा) समूह नीति टास्क मैनेजर लॉक जैसे रजिस्ट्री मान भेजती है। Ultari सीधे Windows से पूछकर जाँचता है कि पीसी प्रबंधित है या नहीं, और ऐसे मानों को अपहरण नहीं मानता — वह लिखता है कि ये आपके संगठन की नीति से आ सकते हैं और उन्हें केवल जानकारी के रूप में दिखाता है। खाता जाँच भी ऐसी ही है: कार्य खाते और Microsoft खाते बाहर प्रमाणित होते हैं, इसलिए उन्हें कभी भी बिना पासवर्ड वाला नहीं गिना जाता। किसी भी स्थिति में Ultari आपके संगठन की नीति नहीं बदलता। कार्रवाई हमेशा आप चुनते हैं।
क्या आप ब्राउज़र एक्सटेंशन और गेम मॉड भी जाँचते हैं?
हाँ — ब्राउज़र एक्सटेंशन, एडिटर और एआई कोडिंग प्लगइन, गेम मॉड, तथा वे स्थानीय प्रोग्राम भी जिन्हें कोई एक्सटेंशन बुला सकता है। जो हम नहीं करते वह है किसी एक्सटेंशन को दुर्भावनापूर्ण घोषित करना: उलझाए गए कोड को पढ़कर फ़ैसला सुनाना ईमानदारी से संभव नहीं है। इसके बजाय हम तीन बातें देखते हैं: वह क्या कर सकने के लिए घोषित है, वह कहाँ से आया और अपडेट कहाँ से आते हैं, और आपके इंस्टॉल करने के बाद क्या बदला। हर वास्तविक घटना इंस्टॉल के बाद हुई — डेवलपर खाता हड़प लिया गया या एक्सटेंशन बेच दिया गया, और नया संस्करण आया जबकि स्टोर स्रोत और हस्ताक्षर पूरी तरह वैध बने रहे। इसलिए हम पिछली सूची रखते हैं और देखते हैं कि अनुमतियाँ बढ़ीं या नहीं, एआई चैट, बैंकिंग या एक्सचेंज पेजों को नया निशाना बनाया गया या नहीं, और अपडेट पता किसी बिना-समीक्षा वाली जगह पर गया या नहीं। लंबे समय से इस्तेमाल किए जा रहे एक्सटेंशन को व्यापक अनुमतियों के बावजूद छेड़ा नहीं जाता। कॉपी किए गए क्रिप्टो पते की अदला-बदली के लिए कोई घोषित अनुमति चाहिए ही नहीं, इसलिए हम उसे नहीं देख पाते — और हम यह कहते हैं, कवरेज का दिखावा नहीं करते।
क्या यह लॉगिन कुकी चुराने वाले मैलवेयर को भी पकड़ता है?
हाँ, आज के तरीके से। कुकी फ़ाइलों को सीधे खोलना कठिन होने से सूचना-चोर मैलवेयर अब ब्राउज़र को चुपके से बिना विंडो के रिमोट डिबगिंग पोर्ट खोलकर चलाते हैं और ब्राउज़र से ही कुकी माँग लेते हैं। उल्टारी देखता है कि उस ब्राउज़र को किसने शुरू किया — डेवलपर टूल (Node, Python, VS Code) हों तो कुछ नहीं करता; स्क्रिप्ट या उपयोगकर्ता फ़ोल्डर का अनजान प्रोग्राम हो तो सूचित करता है, और केवल बिना विंडो वाले इंस्टेंस को बंद करने का सुझाव देता है। कुकी पहले ही बाहर जा चुकी हैं या नहीं, यह PC के भीतर से नहीं दिखता, इसलिए हम सभी डिवाइस से लॉग आउट करने और पासवर्ड बदलने की सलाह देते हैं। ChatGPT, Claude जैसे प्रसिद्ध AI ऐप के नाम वाले नकली इंस्टॉलर भी हस्ताक्षर और डाउनलोड स्रोत से जाँचे जाते हैं।
क्या सुरक्षा प्रोग्राम ख़ुद हमले का रास्ता बन सकता है?
इसे हम सबसे पहले बंद करते हैं। स्वतः अपडेट केवल हस्ताक्षरित जानकारी स्वीकार करता है और हर जवाब पर सर्वर द्वारा हस्ताक्षरित जारी और समाप्ति समय जाँचता है, इसलिए पुरानी अपडेट जानकारी बार-बार परोसने वाला फ़्रीज़ हमला भी पकड़ में आता है। डाउनलोड किया गया इंस्टॉलर चलने तक लॉक रहता है ताकि बदला न जा सके (व्यवस्थापक अधिकार से चलने पर केवल व्यवस्थापक वाले फ़ोल्डर में), और हस्ताक्षरकर्ता का नाम ठीक PROJECTTEAMFORYOU होना चाहिए। रजिस्ट्री प्रविष्टि का स्रोत भी हम उसी स्थान से तय करते हैं जिसे हमने खुद जाँचा — सामान्य अनुमति वाले प्रोग्राम का लिखा मान हमसे कभी व्यवस्थापक अधिकार वाला आदेश नहीं चलवा सकता।
जब स्क्रीन “चालू” या “हो गया” कहे, तो क्या सच में ऐसा है?
हाँ — हम ऐसा तभी कहते हैं जब वह सच में हुआ हो। अगर किसी अलर्ट की कार्रवाई से कुछ भी नहीं चला (जैसे बैकअप विफल हुआ या अनुमति नहीं थी), तो आपको कारण सहित “लागू नहीं हुआ” दिखेगा और अलर्ट बना रहेगा। ब्लॉक करने की सुविधा तभी “चालू” दिखती है जब कम से कम एक फ़ायरवॉल नियम सच में जोड़ा गया हो, और व्यवस्थापक अधिकार सेटिंग के स्विच से नहीं बल्कि असली प्रोसेस से जाँचे जाते हैं। कुछ फ़ाइलें खींचकर जाँचने से पूरे PC को कभी ग्रेड नहीं मिलता, और सेटिंग सहेजना विफल हो तो स्क्रीन पुराने सहेजे मान पर लौटकर आपको बताती है। अगर केवल कुछ कार्रवाइयाँ हुईं, तो हरे “पूरा” कार्ड की जगह पीला कार्ड दिखता है कि कितनी क्यों नहीं हुईं, और स्क्रीन रीडर हर सेटिंग स्विच, चयन बॉक्स और अलर्ट विंडो को नाम से पढ़ सकते हैं। अगर जाँच कुछ पढ़ नहीं पाई (संग्रह विफल या खाली), तो उसे «सब ठीक» नहीं बल्कि «नहीं देखा» लिखा जाता है, उस जाँच को हरा नहीं दिखाया जाता और पिछली जाँच की तुलना में कुछ भी «हल हुआ» नहीं गिना जाता।