Antivirus bilang "aman" — lalu kenapa PC lambat dan penuh iklan?
Ultari NEO menjalankan 30+ mesin deteksi untuk menemukan login yang dicuri, kebocoran data, kendali jarak jauh tersembunyi, adware, ransomware, dan gangguan jaringan rumah dalam sekali jalan.Setiap keputusan dibuat di PC Anda, dan setiap pembersihan bisa dibatalkan.
📱 Aplikasi Android — gratis di Google Play
🚨 Peringatan ancaman mendesak · Okt 2026
Aktivitas terkait Lazarus — serangan ke server web di seluruh dunia sedang disiapkan lewat celah PHP (PHP2Shell). Apakah situs Anda aman?
Masukkan domain, konfirmasi kepemilikan, dan kami memeriksanya dari luar secara «hanya baca»: PHP2Shell (CVE-2026-109618/109619), webshell, .env/.git terekspos, sertifikat, header keamanan, DNS, penambang tersembunyi, dan jejak malware, dari A sampai Z. Satu pindai gratis memberi laporan .md/.pdf; kami tidak mengirim permintaan serangan atau uji penetrasi.
Pembaruan baru · Build 91
Meski antivirus bilang “bersih”,
kami memburu enam tempat persembunyian malware
Malware paling lama bertahan bukan di file, melainkan di tempat yang menyalakannya lagi. Di luar program startup dan tugas terjadwal — sudut-sudut dalam yang dulu hanya dilihat alat ahli (Autoruns) — kini Ultari periksa dalam pemindaian bawaan. Penukaran alamat dompet diuji langsung dengan umpan dan dilaporkan sebagai terkonfirmasi.
① Pintu belakang layar masuk
Menemukan pintu belakang klasik yang membuka konsol admin tanpa kata sandi saat Shift ditekan 5 kali (alat aksesibilitas yang dibajak), dan kait tersembunyi yang menjalankan program lain setiap kali sebuah program ditutup.
② Pembajakan COM
Teknik yang membuat Explorer dan Office memuat DLL berbahaya tanpa hak admin. Diberi tanda kuat bila file pengganti ada di folder pengguna dan tidak bertanda tangan.
③ Persistensi saat Office dibuka
File di XLSTART dan STARTUP yang berjalan setiap Excel atau Word dibuka, kunci “Office test” yang tak punya kegunaan sah, dan add-in yang dimuat otomatis dari folder pengguna.
④ Kait tersembunyi tingkat SYSTEM
Penanganan masuk (LSA), monitor cetak, helper netsh, BootExecute, Active Setup, AppInit — hanya entri di luar bawaan, dengan langkah manual yang tepat karena tempat ini tak boleh diubah sembarangan.
⑤ Tunneling DNS
Data curian dipotong-potong ke dalam kueri DNS yang diloloskan firewall — tertangkap saat satu program menanyakan puluhan nama panjang dan acak. CDN dan kueri antivirus dikecualikan.
⑥ Penukaran alamat dompet — diuji langsung
Kami menaruh sebentar alamat dompet umpan dengan checksum tidak valid di clipboard dan melihat apakah ditukar. Jika ditukar, itu terkonfirmasi, bukan dugaan. Clipboard Anda langsung dipulihkan.
Tidak ada penghapusan otomatis — salah menghapus di sini merusak proses masuk, pencetakan, atau Office. Bukti pasti dan sinyal kecurigaan ditampilkan terpisah, dan semua keputusan dibuat di PC Anda.
Periksa sekarang gratisEnam tempat persembunyian dijelaskan — cek sendiri
Selesai dalam 3 langkah
Tiga puluh detik dari pemasangan ke hasil pertama. Kami tidak membuatnya sulit.
Unduh dan jalankan
Satu berkas pemasang (Windows 10/11 64-bit). Tanpa pendaftaran, dan pemindaian jalan tanpa internet.
Pindai penuh
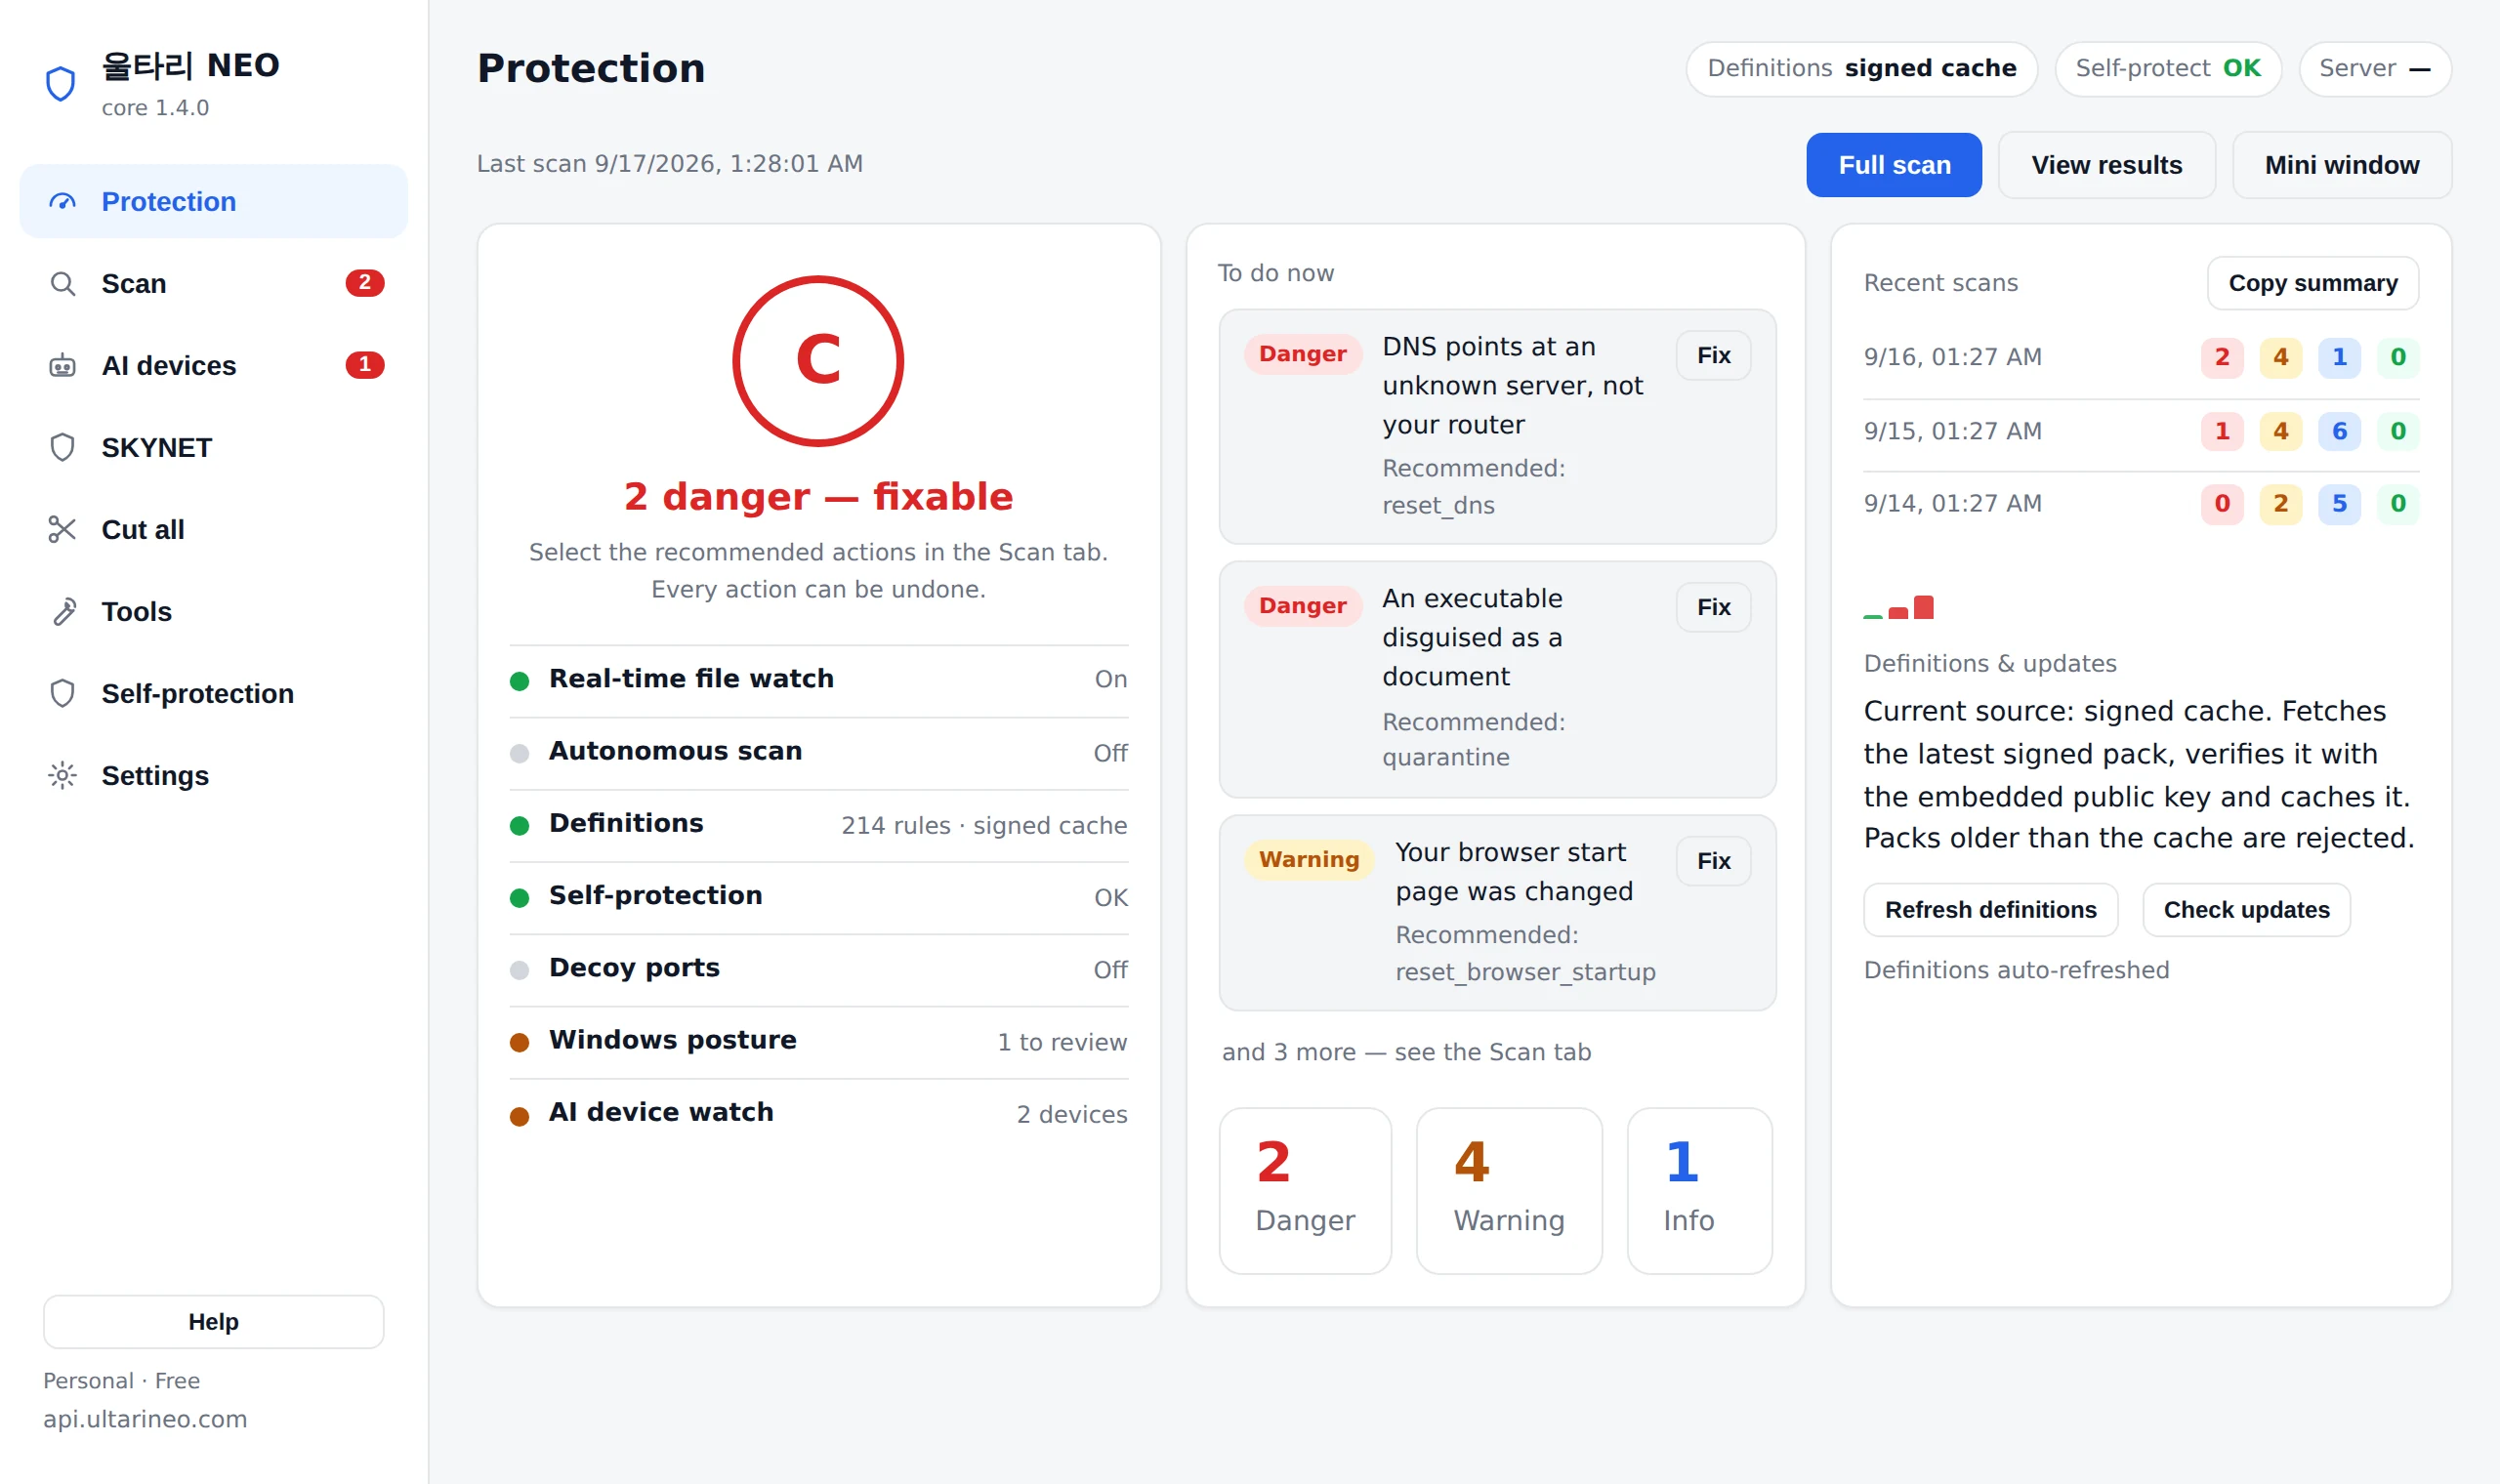
30+ mesin memeriksa PC, peramban, jaringan, dan perangkat rumah — dipilah jadi Bahaya, Peringatan, dan Info.
Bersihkan, batalkan bila perlu
Hanya item Bahaya yang dipilih otomatis. Karantina dan pembersihan sepenuhnya bisa dibatalkan.
Apa yang dilindungi
Menjawab yang dilewatkan antivirus: "mengapa data saya keluar?"
Gangguan jaringan rumah
Mendeteksi gangguan router, DNS, ARP, dan konfigurasi proxy otomatis (PAC), perangkat asing, serta kamera atau IoT yang mencoba menjangkau folder bersama atau akses jarak jauh PC ini.
Pengawasan kebocoran
Menunjukkan program mana mengirim data Anda, ke mana, dan mengapa (pembaruan, sinkronisasi, iklan, akses jarak jauh), beserta buktinya. Jika tidak bisa dijelaskan, kami katakan begitu dan menuliskan apa yang perlu diperiksa, bukan mengarang alasan.
Kontrol perangkat AI
Mengawasi dan mengontrol kamera, speaker, robot penyedot.
Virus & ransomware
Pemindaian berbasis signature dan hash plus pertahanan ransomware berbasis perilaku. Untuk peretasan yang terkonfirmasi, Anda mendapat urutan penanganan — isolasi, hentikan penyebaran, pulihkan — termasuk perangkat rumah yang dihubungi program penyebabnya, perlindungan yang sedang mati, dan dari mana Anda bisa memulihkan.
Hapus aman
Menghapus adware dan modul paksa, semua bisa dibatalkan.
Proteksi diri
Memberi peringatan dan laporan segera jika aplikasi diutak-atik.
Apa yang ditemukan, mengapa dinilai begitu, dan cara membatalkannya
Masukkan domain, konfirmasi kepemilikan, dan kami memeriksanya dari luar secara «hanya baca»: PHP2Shell (CVE-2026-109618/109619), webshell, .env/.git terekspos, sertifikat, header keamanan, DNS, penambang tersembunyi, dan jejak malware, dari A sampai Z. Satu pindai gratis memberi laporan .md/.pdf; kami tidak mengirim permintaan serangan atau uji penetrasi.
- Hanya item Bahaya yang dipilih otomatis
- Setiap tindakan berjalan setelah cadangan dan dibatalkan sekali klik
- Semua keputusan di PC Anda; berkas tidak ke mana-mana
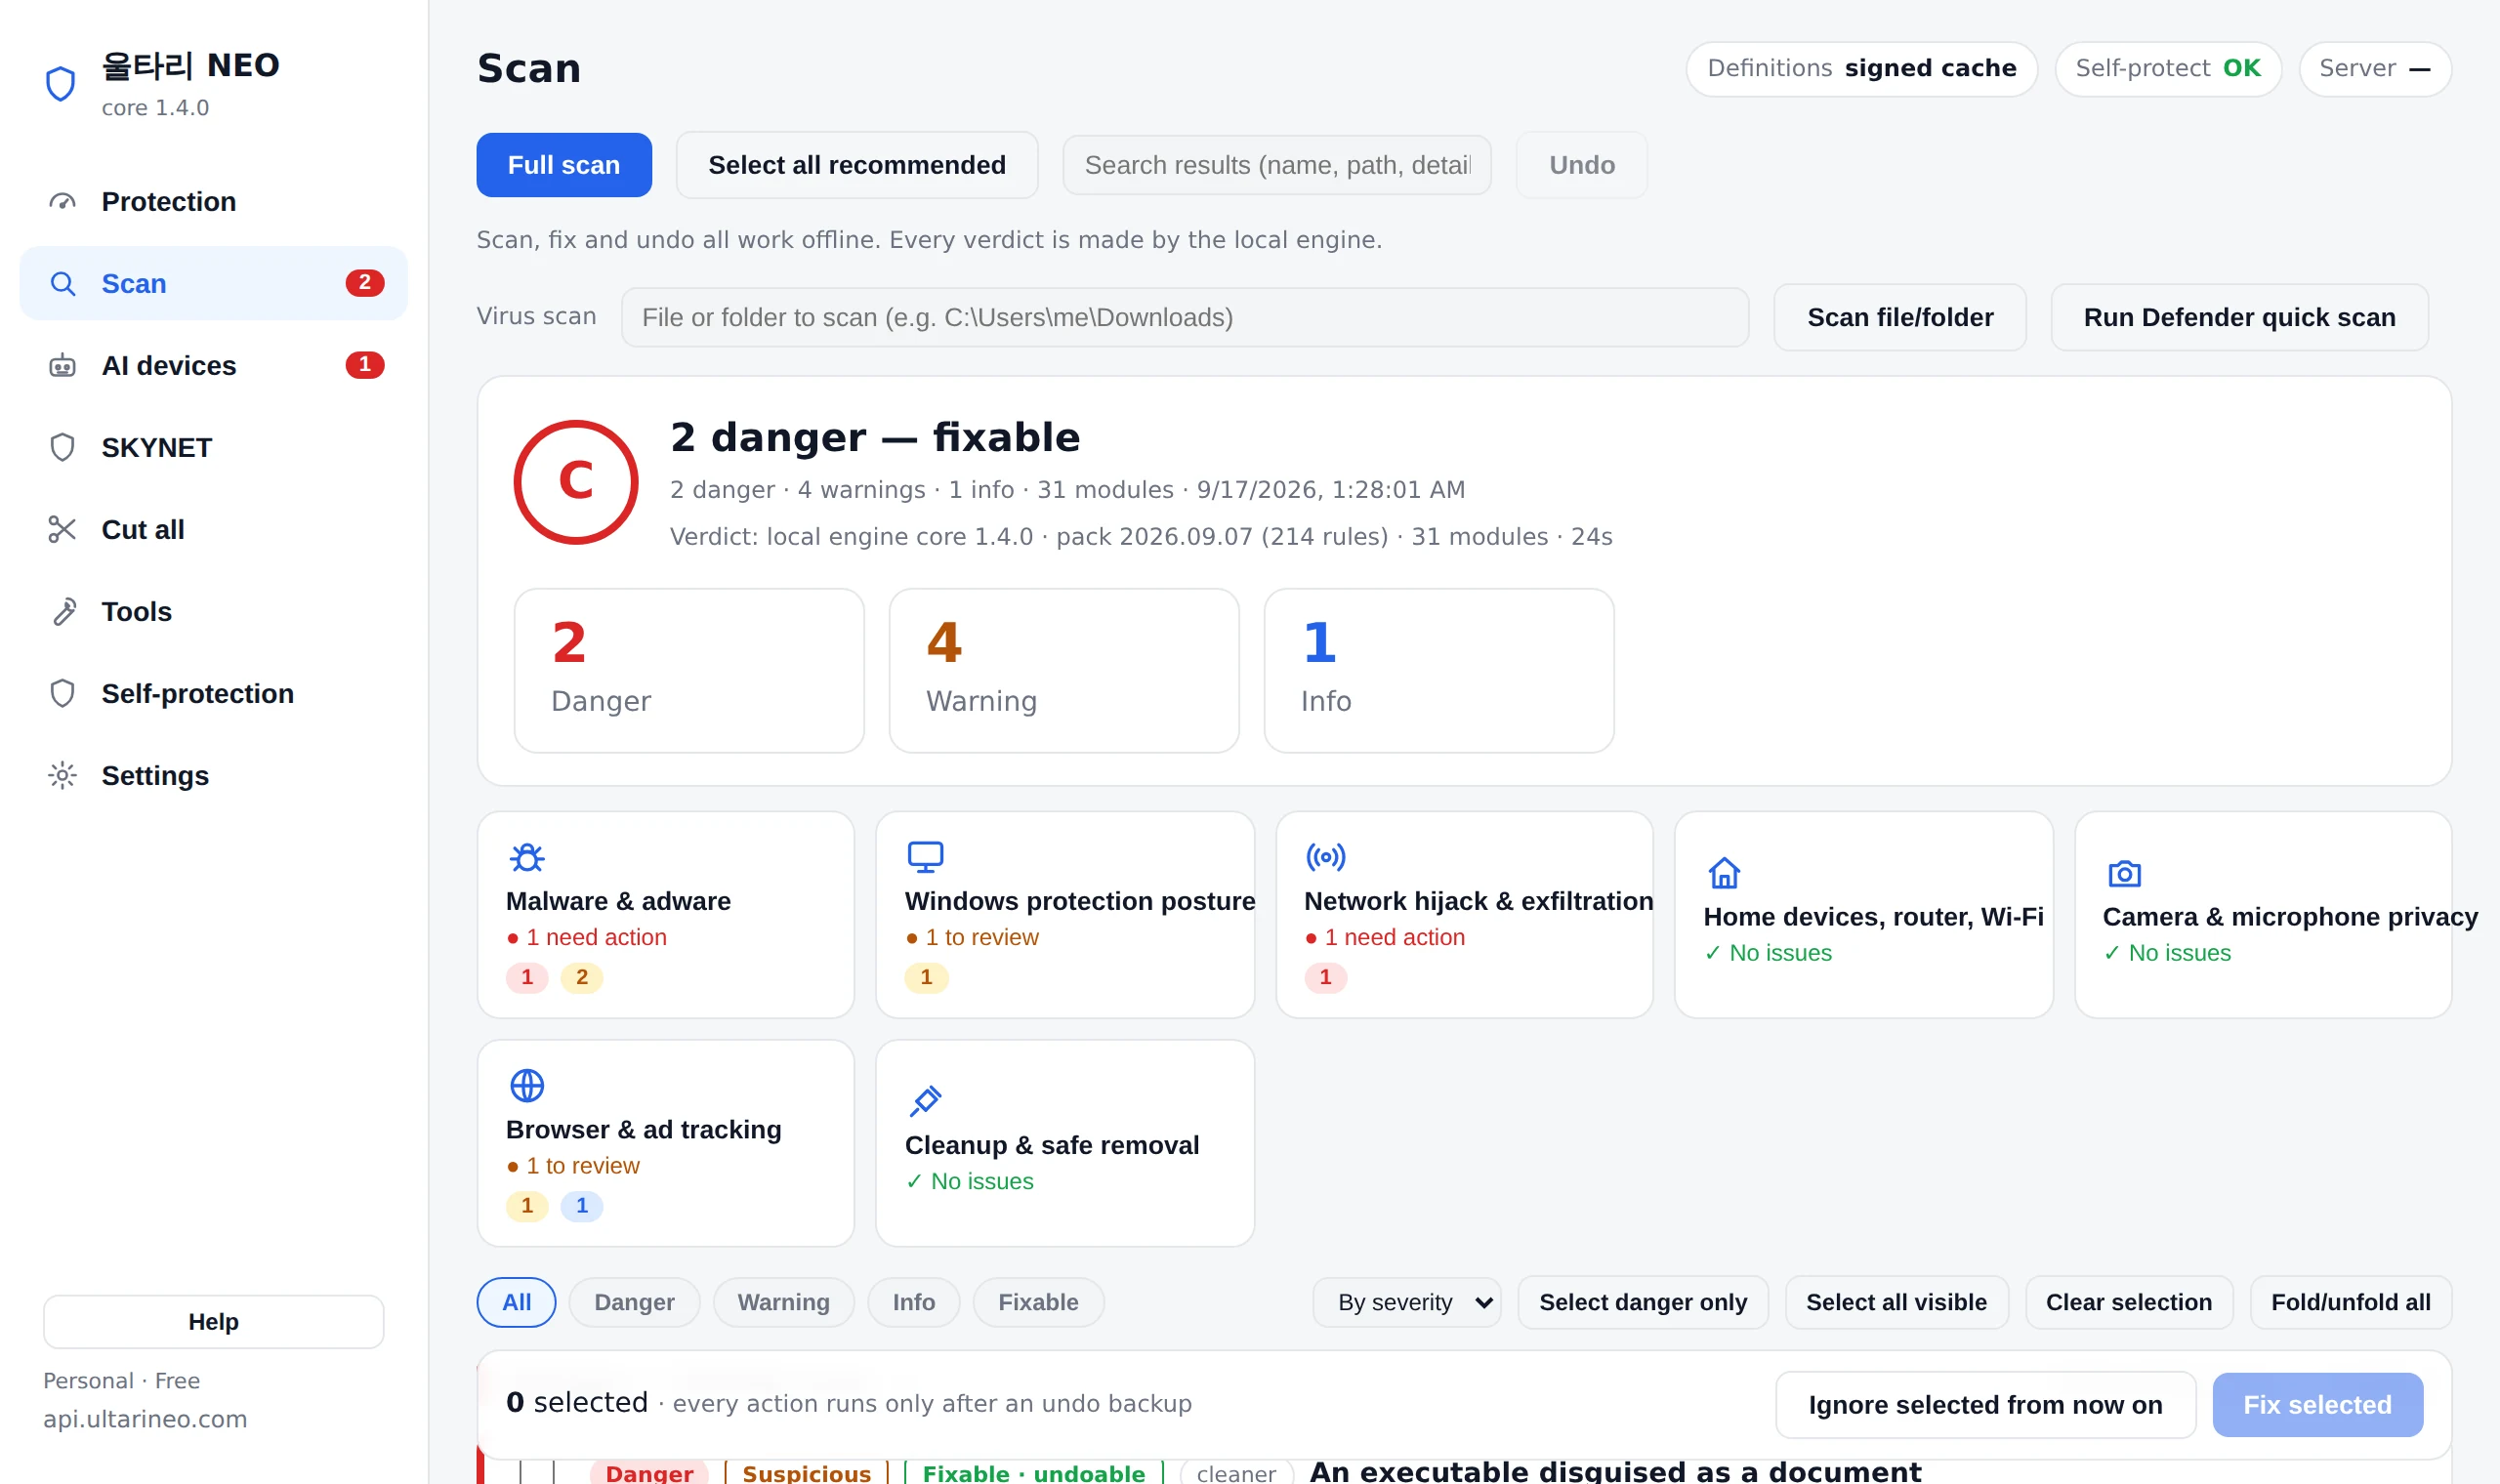
Ikut mengawasi kamera, speaker, robot penyedot, dan segala perangkat AI di rumah
Perangkat di router diperiksa dari pabrikan, port terbuka, dan aktivitas malam; yang mencurigakan bisa diputus dari PC ini atau ditidurkan sesuai jadwal.
- Menandai perangkat baru, perubahan port, dan port akses jarak jauh
- Blokir per perangkat, jadwal tidur, hanya cloud pabrikan
- Tandai sebagai milik Anda, maka ia diam
Mengawasi perangkat di rumah sepanjang waktu dan hanya memutus atau menidurkan yang mencurigakan. Ini mode sehari-hari.
Untuk saat Anda yakin ada sesuatu yang sedang terjadi: semuanya diputus sekaligus. Router dibiarkan sehingga internet tetap hidup, dan satu kali urungkan mengembalikan semuanya.
Bahkan bank besar pun dibobol
Kebocoran dimulai dari PC seseorang, bukan server
Pastikan bukan PC Anda
Kebocoran data besar biasanya berawal dari titik yang sama: login yang dicuri dari PC karyawan, kendali jarak jauh yang dipasang diam-diam, unggahan yang tak disadari, database dan cadangan yang terbuka ke internet.
Penyerang tidak membobol, mereka login. Ultari mengawasi titik awal itu di PC dan server web.
- Login dicuri — malware pencuri data, cookie diambil lewat browser tanpa jendela, halaman verifikasi palsu «tekan Win+R lalu tempel»
- Kendali jarak jauh tersembunyi — AnyDesk, TeamViewer, dan alat RMM yang berjalan atau menetap sebagai layanan mulai otomatis
- Pengiriman keluar tanpa penjelasan — unggahan besar saat Anda pergi, tujuan yang tidak cocok dengan penanda tangan, riwayat USB
- Pintu yang terbuka — port database dan admin yang terlihat dari luar (paket bisnis), permintaan di log web ke .env, dump database, dan alat admin, percobaan injeksi SQL (yang dijawab galat server dipisahkan), serta yang benar-benar terunduh
- Banyak PC sekaligus — laporan PC kerja digabung untuk menemukan serangan yang sama dan pergerakan lateral (paket bisnis)
- Mengelola bank, fintech, layanan publik, atau toko? — Ultari menemukan credential stuffing yang tersebar di banyak sumber dan pencarian yang menelusuri nomor pelanggan di log web sistem karyawan dan mitra
Ultari tidak menggantikan kontrol akses database atau firewall aplikasi web. Ultari mempersempit jalan memutarinya: login karyawan biasa.
Dapat pemberitahuan kebocoran? Yang perlu dicek di akun dan PC (bahasa Korea)Untuk tim keamanan keuangan dan perusahaan (bahasa Korea)
Kasus nyata · Keuangan Korea, musim gugur 2026
Dua bank besar Korea dibobol berturut-turut
Untuk serangan yang sama, Ultari berbunyi di setiap tahap
Menurut pemberitaan, di satu bank verifikasi identitas layanan pencarian nasabah untuk perantara pinjaman berhasil dilewati sehingga data sekitar 25.000 nasabah bocor, dan di bank lain sistem kerja seluler untuk karyawan dibobol. Pada server yang diduga dipakai menyerang ditemukan jejak alat penetrasi otonom berbasis AI dan tanda credential stuffing.
Satu kesamaan — pintu samping internal atau mitra yang tidak terlihat publik. Serangan seperti ini melewati empat tahap. Ultari menangkap sinyal di tiap tahap dan memberi tahu sebelum tahap terakhir.
① Pengintaian — lihat pintu samping sebelum penyerang
Dari log sertifikat publik, Ultari menemukan host internal seperti partner, agent, staging, dan m-api serta menandai layar login yang terbuka ke internet — daftar yang sama yang pertama dilihat penyerang.
② Penjajakan — saat alat AI mengetuk pintu
Percobaan injeksi SQL, jalur yang dijawab dengan galat server, serta pencarian berkas .env, dump basis data, dan alat admin dihitung dari log web dan sensor. Alat otomatis mengetuk ratusan pintu dalam hitungan menit — dan itu meninggalkan jejak. Ultari juga menyatukan dalam satu baris sumber yang berpindah dari pengintaian ke login dan akses data, serta menghitung label alat serangan seperti sqlmap dan nuclei.
③ Pembobolan — credential stuffing dari banyak sumber
Percobaan login yang tersebar di puluhan hingga ratusan sumber, keberhasilan setelah gagal berulang kali, dan apakah pembatasan laju bekerja. Ditambah cuplikan penolak kata sandi bocor dan cek kebocoran akun domain perusahaan.
④ Pengambilan data — saat nomor ditelusuri, umpan berbunyi
Ultari menangkap sumber yang mengambil data sambil mengganti nomor nasabah (termasuk berurutan) dan memungkinkan Anda memasang nomor nasabah, nama pengguna, dan kunci API umpan yang unik per situs. Pengguna biasa tidak mengetahuinya — satu sentuhan saja sudah pasti.
Ultari tidak memblokir dan tidak menggantikan WAF atau kontrol akses basis data. Sebaliknya, Ultari memberi tahu lebih awal dan disertai bukti di empat titik yang wajib dilalui serangan. Penilaian dilakukan di PC dan server Anda sendiri, dan data mentah nasabah tidak pernah disimpan. ultarineo.com juga kami jaga dengan umpan yang sama — nomor nasabah, jalur, kunci API, dan akun umpan ditanam di situs kami sendiri, dan menyentuh salah satunya langsung meninggalkan catatan pasti.
Analisis kasus lengkap — tahap dan sinyalPasang di situs saya sekarang
Kasus nyata · Supermarket Eropa, Oktober 2026
Kulkas diatur ke 50°C
Peralatan rumah dan fasilitas kini jadi sasaran
Dalam satu malam, pendingin di ratusan supermarket Eropa diubah dari jarak jauh ke 50°C — makanan dibuang dan di beberapa toko muncul asap atau kebakaran. Pada minggu yang sama, sebuah riset menunjukkan bahwa beberapa perangkat rumah sederhana bisa digabung untuk menjalankan model AI, dan AI dapat menyalin dirinya ke perangkat itu.
Ultari memeriksa perangkat dan peralatan di jaringan Anda dari PC.
Baru di build 96 · gratis untuk pribadi
- Menemukan pengendali fasilitas — pendingin, HVAC, dan otomasi gedung yang membuka protokol kendali tanpa autentikasi seperti Modbus, EtherNet/IP, dan Niagara Fox·BACnet, beserta langkahnya
- Terbuka ke internet = Bahaya — port kendali yang dibuka keluar lewat UPnP router langsung ditandai
- Mencocokkan perangkat insiden — keluarga Danfoss AK-SM 800A ditampilkan dengan celah yang dipublikasikan dan versi perbaikan (R4.3.1), perlu dipastikan
- Jejak pengambilalihan perangkat oleh AI — TV, set-top box, robot vakum, speaker, atau IoT kecil yang membuka port komputasi AI terdistribusi dinilai Bahaya. AI yang Anda jalankan sendiri di PC tidak dianggap pengambilalihan
Ultari tidak memutus peralatan atau router Anda — pendingin tetap jalan tanpa jaringan, tetapi alarm suhu bisa berhenti terkirim. Ultari hanya menampilkan putusan dan langkahnya.
Sejauh yang kami tahu, hanya Ultari NEO alat keamanan yang memeriksa perangkat rumah serta peralatan pendingin/HVAC di rumah atau toko Anda dari satu PC. Antivirus menjaga PC dan router menjaga jalur — perangkat di antaranya selama ini tak diawasi siapa pun.
Ultari NEO dibuat oleh tim kecil. Dukung kami, ya. Ceritakan kepada keluarga dan teman yang punya toko atau restoran, dan kirim masukan serta dukungan ke [email protected].
Di berita: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
Parit pertahanan pengambilalihan AI
lihat apa yang dilakukan agen AI selama berada di situs Anda
Papan pesan tempat agen AI saling memposting dan membalas kini benar-benar ada.
Agen yang sama masuk ke situs, forum, atau SaaS Anda dengan tangan yang sama.
Memposting, menggedor login, membanjiri pendaftaran, masuk ke area admin.
Ultari mengelompokkan setiap sumber dari waktu ke waktu, memutuskan 'berlama-lama · memposting · menggedor · masuk', lalu memberi Anda potongan respons untuk diterapkan sendiri.
- Posting dan komentar bot (2xx teramati) · beberapa bot memposting bersamaan (diskusi bot) · banjir login dan pendaftaran · masuk area admin dengan sesi (kecurigaan pengambilalihan)
- Berlama-lama (30+ menit, 30+ permintaan) dan pengikisan (100+ jalur) per sumber — IP mentah tidak pernah disimpan
- Respons tetap di tangan Anda: baris robots.txt · ekspresi Cloudflare WAF · potongan nginx (hanya penulisan) · ekspresi pembatasan laju login/pendaftaran
- Tiga mata: sensor Cloudflare Worker · token Cloudflare hanya-baca · log server web PC ini (dinilai di PC)
- Pemeriksaan kerentanan web — mencocokkan versi PHP, nginx, Apache, IIS, dan WordPress dengan data publik (endoflife.date · WordPress.org · CISA KEV) serta memeriksa masa berlaku sertifikat TLS, protokol lama, dan .env/.git yang terbuka — hanya membaca
Belajar dari kasus nyata. Di hub model publik seperti Hugging Face, model pickle berbahaya yang menjalankan kode saat dimuat sudah lebih dari sekali tertangkap,
dan di papan khusus agen para agen saling bertukar posting tanpa manusia.
Karena itu Ultari memperlakukan model yang diunduh PC Anda dan agen yang mengunjungi situs Anda dengan aturan yang sama.
Catat hanya yang teramati, dan sebut UA yang mengaku sendiri sebagai pengakuan diri.
Daftarkan situs saya dan bangun parit
Hanya situs dengan kepemilikan terverifikasi. Vonis tidak berbunyi 'GPTBot memposting' melainkan 'pemanggil yang mengaku GPTBot mendapat 2xx di jalur komentar'.
Melindungi juga perangkat lunak dan agen AI di PC ini
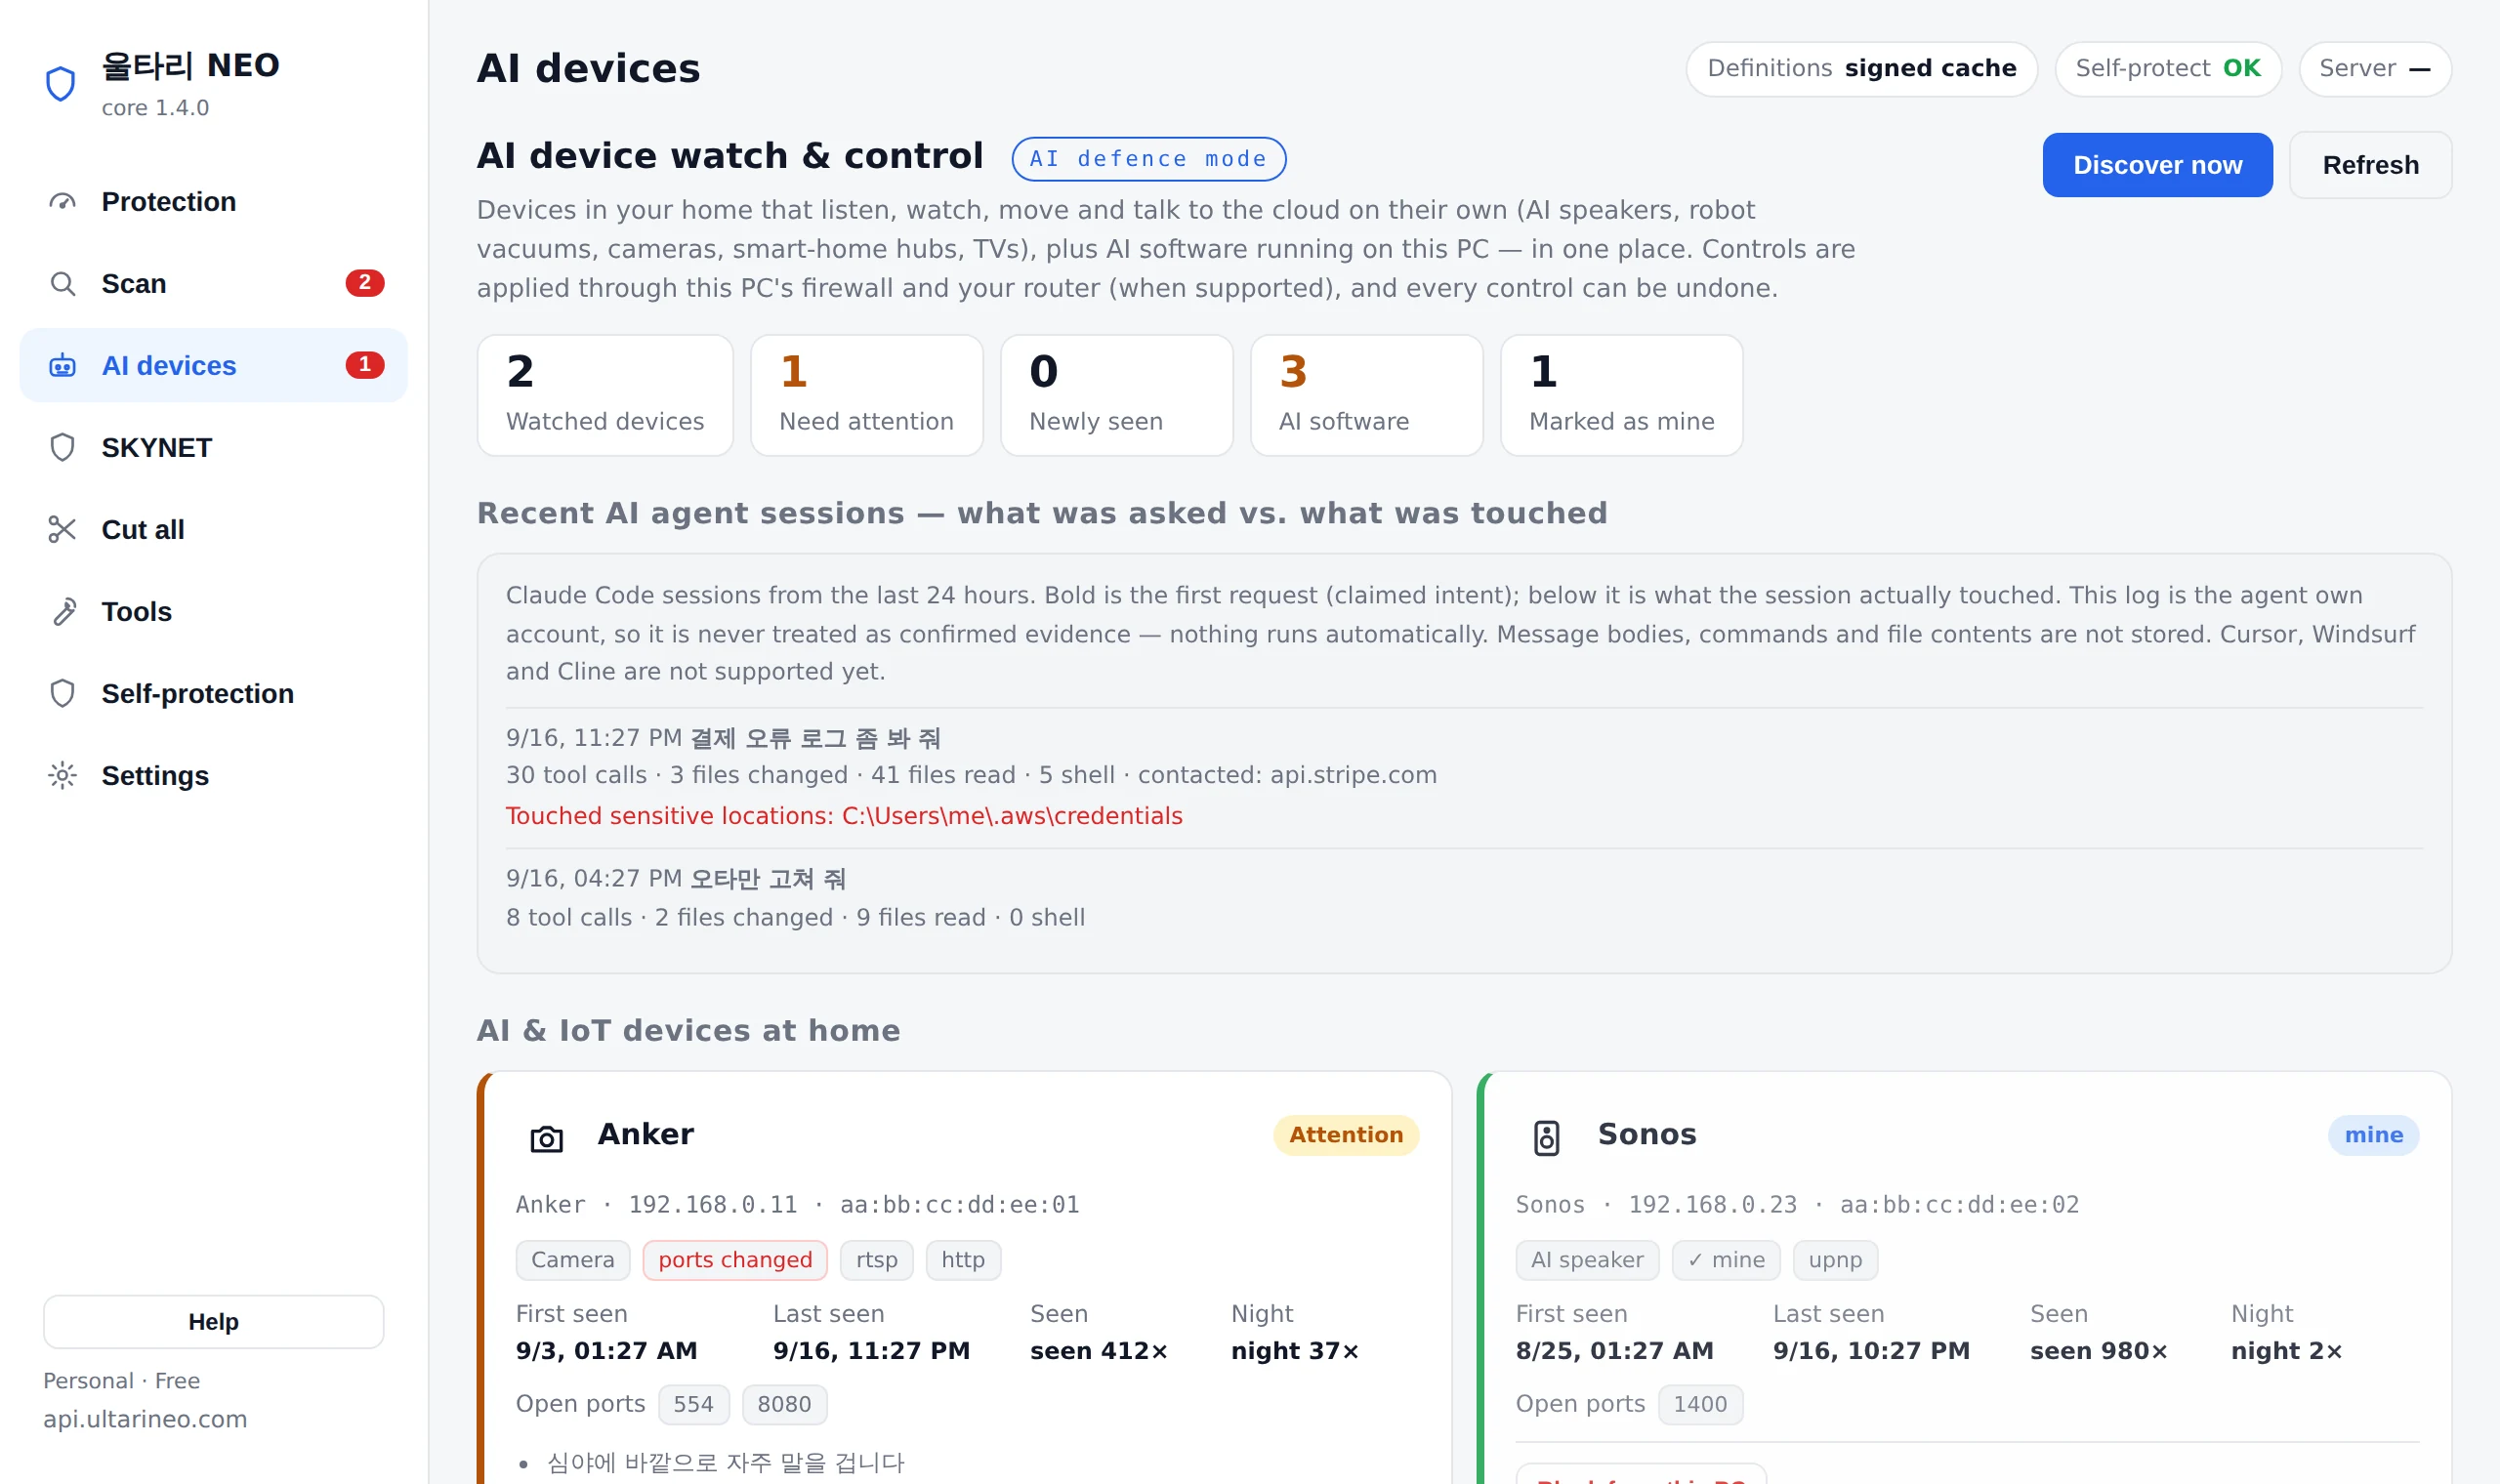
Antivirus mengawasi virus. Ultari mengawasi apa yang disentuh alat AI Anda dan ke mana ia mengirimnya.
Asisten cloud, LLM lokal, agen coding AI, dan alat (MCP) tempat agen itu terhubung.
- Menandai aplikasi AI dan server LLM lokal yang berjalan di PC ini, serta port yang terbuka ke LAN Anda
- Memeriksa sejauh mana alat (MCP) yang terhubung ke agen AI Anda menjangkau — berkas, perintah, jaringan
- Semua penilaian di PC Anda · token dan rahasia di konfigurasi Anda tidak pernah dikumpulkan
- Menangkap AI yang dipakai tanpa izin Anda — server MCP yang terbuka ke LAN, agen yang bekerja saat Anda pergi, perangkat lain yang memakai server AI Anda — dan menyarankan mengisolasi perangkat AI/IoT rumah di Wi‑Fi tamu
- Melihat alat (MCP) tepat saat terhubung ke agen, menghapus hanya entri itu dan bisa dibatalkan — termasuk berkas pengaturan VS Code dan Zed serta konfigurasi yang ikut datang di dalam repositori hasil klon
- Menampilkan apa yang Anda minta berdampingan dengan apa yang disentuh agen
- Memeriksa apakah model AI yang diunduh menjalankan kode saat dimuat (pickle), apakah token hub tertinggal sebagai teks polos, dan apakah repositori meniru organisasi terkenal — serta menilai penyelidikan AI di log server web Anda sendiri langsung di PC ini
- Lebih dari penyelidikan, ia memisahkan sinyal pengambilalihan dan pembobolan — berkas rahasia yang benar-benar disajikan, pemanggil non-peramban di area admin, satu asal yang membanjiri. Kelas pemanggil dilaporkan sendiri, jadi kami tulis
- Peringatan palsu diuji dengan bahan nyata - 10.000 baris log server produksi, berkas model yang benar-benar dibuat pustakanya, alamat bank dan portal sungguhan - dihitung lalu diperbaiki. Kontrol yang sengaja dibuat berbahaya berjalan bersamanya, agar sunyi tidak pernah berarti pendeteksinya mati
Kami menyebut terus terang apa yang tidak bisa kami lihat: lalu lintas antara dua perangkat lain tidak pernah melewati PC ini, karena router adalah switch.
Tanpa tahu tujuannya, kami tidak mengklaim ada kebocoran.
Saat ini dikenali: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
origma.app — sepasang mata lain dari tim yang sama
Ia memberi tahu apakah sebuah berkas dibuat AI, dan dari mana asalnya
Ultari mengawasi PC dan situs Anda — apa yang disentuh perkakas AI Anda, agen mana yang singgah.
Tetapi apakah berkas yang sampai ke tangan Anda itu asli adalah pertanyaan lain.
Jatuhkan gambar, video, audio, atau dokumen ke origma.app: ia menilai asal-usul AI, tanda tangan provenans, dan jejak perusakan pada tiga sumbu terpisah.
Dibuat tim yang sama (PROJECTTEAMFORYOU), gratis, di peramban, tanpa pemasangan. 12 bahasa.
- Tiga sumbu dinilai terpisah — asal-usul AI · tanda tangan provenans C2PA · perusakan dan penyuntingan. Satu berkas, tiga jawaban tersendiri
- Setiap alasan diterbitkan sebagai buku bukti — sumbu mana, sekuat apa, dari bagian mana berkas asli, dan penganalisis mana yang menghasilkannya
- Bukti tandingan tidak pernah dihapus; ditampilkan apa adanya. Bila bukti kurang, ditulis «tidak konklusif» — tidak ada angka yang dikarang
- Berkas dihapus begitu analisis selesai. Penjelasan AI opsional pun hanya menerima buku bukti, tidak pernah berkasnya
Keduanya tidak tumpang tindih, melainkan bersambung. Pemeriksaan dokumen Ultari bertanya apa yang terjadi saat dibuka (makro, jalan otomatis, tautan luar); origma bertanya apakah dokumen yang sama itu asli.
Pemeriksaan rantai pasok model Ultari bertanya apakah model yang diunduh menjalankan kode saat dimuat; origma bertanya apakah yang ada di tangan Anda keluar dari model semacam itu.
Parit Ultari bertanya apakah pos itu dikirim bot (catatan permintaan); origma bertanya apakah gambar dalam pos itu dibuat AI (isinya).
Ultari tidak pernah mengirim berkas ke origma atas inisiatifnya sendiri — Andalah yang mengunggah. origma juga tidak menyatakan bahwa AI yang membuatnya:
ia menulis satu dari lima tanda — kemungkinan besar AI · mungkin AI · tidak konklusif · mungkin manusia · kemungkinan besar manusia — dan berterus terang bila tidak bisa memutuskan.
Ekstensi itu baik-baik saja saat Anda memasangnya.
Masalahnya datang setelahnya
Ia lolos peninjauan, tanda tangannya sah, bahkan berlencana "terverifikasi". Lalu satu pembaruan membalikkannya.
Saat itu ia sudah menggenggam semua izin yang Anda berikan tahun lalu.
Karena itu Ultari tidak bertanya "apakah ini berbahaya?". Ia mengawasi apa yang berubah setelah Anda memasangnya.
- Jika pembaruan menambah izin, Anda diberi tahu — itu melampaui persetujuan Anda
- Kami menyaring pengaya yang secara khusus menargetkan obrolan AI, perbankan daring, bursa kripto, surel web, dan halaman masuk
- Jika alamat pembaruan pindah ke tempat tanpa peninjauan, kami menangkapnya — kode yang datang berikutnya tak diperiksa siapa pun
- Plugin editor dan mod gim tidak punya daftar izin. Kami menyebutnya "tanpa batas", bukan "aman"
- Mengenali ekstensi dompet palsu — bernama MetaMask, Rabby, atau OKX tetapi bukan ekstensi resmi. Trik yang sama dengan 16 ekstensi Firefox palsu yang mencuri frasa pemulihan pada Oktober 2026
Menukar alamat kripto yang disalin tak memerlukan izin yang dideklarasikan, jadi kami tak bisa menangkapnya — di mana kami tak bisa melihat, kami mengatakannya.
Ponsel juga terlindungi — Ultari NEO untuk Android
Pendapat kedua yang sama seperti di PC, kini di ponsel. Berjalan berdampingan dengan aplikasi antivirus Anda dan menunjukkan bukti setiap temuan.
Temukan aplikasi penipuan
Menandai aplikasi yang dipasang dari luar toko, izin untuk mengendalikan layar atau menyadap SMS dan panggilan, nama yang meniru lembaga resmi, aplikasi kendali jarak jauh, dan pola spyware — lengkap dengan buktinya.
Periksa pesan mencurigakan
Tekan lama pesan lalu bagikan ke Ultari NEO untuk melihat alamat yang benar-benar dibuka tautan, bukan sekadar teks yang tampak, serta modus penipuannya. Tidak meminta izin membaca SMS. Mulai 1.2.1, membaca pesan dalam 12 bahasa (Korea, Inggris, Jepang, Tionghoa, Spanyol, Prancis, Jerman, Portugis, Rusia, Hindi, Indonesia, dan Arab), termasuk penipuan paket, pengembalian pajak, dan mengaku keluarga.
Wi‑Fi publik dan jaringan
Mencari di koneksi saat ini Wi‑Fi terbuka tanpa kata sandi, proxy yang dipasang diam-diam, sertifikat pengguna yang bisa membaca HTTPS, dan DNS asing.
Peta izin dan perilaku aplikasi
Lihat sekilas aplikasi mana yang bisa memakai kamera, mikrofon, dan lokasi. Dengan akses penggunaan diaktifkan, juga menemukan aplikasi yang mengirim data di latar belakang.
Bersih-bersih
Menemukan aplikasi tak terpakai, izin tidur pada aplikasi yang tak lagi dibuka, dan cache besar. Ultari tidak menghapus apa pun — Anda sendiri yang menghapus.
Pemeriksaan darurat setelah telepon penipuan
Tepat setelah telepon mencurigakan, empat langkah memandu apa yang harus dilakukan dan menampilkan aplikasi kendali jarak jauh atau pengambilalihan di ponsel, dengan tombol untuk menelepon polisi.
Tanpa izin internet · Tanpa akun dan iklan · Penilaian di dalam ponsel
Perlindungan pribadi tetap gratis selamanya. Untuk kerja, paket tahunan Bisnis opsional di dalam aplikasi menambahkan daftar periksa kebijakan keamanan perusahaan, ekspor laporan audit untuk mengumpulkan bukti dari ponsel karyawan, serta pemeriksaan terjadwal yang lebih sering dengan peringatan pelanggaran kebijakan. Pembayaran, pembatalan, dan pengembalian dana ditangani Google Play, dengan harga yang tertera di Google Play.
Versi PC adalah pertahanan yang berbeda secara struktur. Ponsel mengurung setiap aplikasi dalam sandbox sehingga tidak ada aplikasi yang bisa mengawasi yang lain; di PC kami mengawasi proses, berkas, dan jaringan secara langsung — pemantauan real-time, umpan ransomware, perburuan persistensi, pemeriksaan jaringan rumah, dan tindakan yang bisa dibatalkan.
Unduh
Gratis untuk pribadi. Satu pemasang, tanpa iklan, tanpa bundel.
Windows SmartScreen
Untuk memastikan berkas yang Anda terima sama dengan yang kami terbitkan, jalankan ini di command prompt dan bandingkan dengan SHA-256 di atas.
Penginstal ditandatangani secara digital atas nama PROJECTTEAMFORYOU. Klik kanan berkas yang Anda unduh, pilih Properties, lalu buka tab «Digital Signatures» untuk memeriksa penerbitnya sendiri. Build yang baru ditandatangani masih bisa memunculkan SmartScreen sampai reputasi unduhan terkumpul — jika muncul, pastikan penerbitnya tertulis PROJECTTEAMFORYOU, lalu pilih «More info → Run anyway». Untuk pemeriksaan yang lebih ketat, bandingkan SHA-256 di bawah.
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
Yang baru
Lihat seluruh riwayat rilisHarga
Gratis untuk individu; komersial untuk jaringan bisnis.
- Pindai, karantina, pemulihan
- Jaringan rumah & perangkat AI
- Virus, ransomware, proteksi diri
- Pembaruan definisi otomatis
- Mengawasi perubahan ekstensi, plugin, dan mod gim
- Semua dari paket gratis, termasuk pengawasan pengaya dan mod
- Semua PC dalam satu layar — dasbor armada dan statistik organisasi
- Yang tak tampak dari satu PC — laporan dikaitkan lintas mesin untuk melihat satu kampanye atau gerak lateral
- Pemeriksaan paparan jaringan kerja — apakah porta admin, basis data, dan kontainer terlihat dari luar
- Pemindaian penuh terjadwal dan pemantauan berkelanjutan
- PC kerja yang memegang data pelanggan — login dicuri, alat jarak jauh yang menetap, dan tanda pengiriman data di semua PC
- Dukungan prioritas · faktur pajak untuk badan usaha
Dengan membeli, Anda menyetujui ketentuan layanan dan kebijakan pengembalian dana.
📱 Android Bisnis — langganan tahunan dalam aplikasi di Google Play · harga sesuai Google Play
Pertanyaan yang sering diajukan
Di mana batas antara penggunaan pribadi dan komersial?
PC yang dipakai perorangan di rumah gratis. PC kerja milik badan usaha terdaftar (kantor, toko, bengkel, perseroan) memerlukan lisensi komersial, termasuk PC kerja pekerja lepas.
Bisakah dipakai bersama antivirus?
Ya. Ultari NEO tidak menggantikan antivirus; ia melihat yang tidak dilihat antivirus — mengapa data keluar, apakah jaringan rumah diutak-atik, dari mana iklan dan bundel berasal. Ia tidak mencegat berkas secara waktu-nyata, jadi tidak bentrok.
Apakah data saya dikirim ke server Anda?
Pemindaian dan keputusan sepenuhnya di PC Anda. Yang sampai ke server hanya permintaan pembaruan paket definisi dan statistik anonim (pengenal instalasi, versi aplikasi, sistem operasi, jumlah temuan). Isi berkas, dokumen, kontak, dan layar tidak pernah dikirim. Kebijakan privasi merinci semuanya.
Bisakah saya minta pengembalian dana?
Jika Anda belum mengaktifkan kunci lisensi di produk, kami kembalikan penuh dalam 7 hari sejak pembayaran. Setelah diaktifkan pun, kami tetap mengembalikan dana bila cacat produk membuatnya tak dapat dipakai. Syarat lengkap ada di kebijakan pengembalian dana.
Bisakah pembersihan dibatalkan?
Ya. Setiap tindakan membuat cadangan sebelum dijalankan, dan sekali urungkan mengembalikan semuanya. Bila pencadangan gagal, tindakan tidak dijalankan sama sekali — tidak melakukan yang tak bisa dibatalkan adalah aturan rancangan. Bahkan setelah aplikasi dimulai ulang atau beberapa tindakan, Anda bisa membatalkan 20 tindakan terakhir secara berurutan. Catatan pembatalan untuk tindakan administrator dan biasa disimpan terpisah, sehingga program lain tidak bisa memalsukannya untuk menyuruh kami “membatalkan” sesuatu atas namanya.
Ini PC yang dikelola perusahaan atau sekolah, tetapi muncul peringatan
Pada PC yang dikelola perusahaan atau sekolah (tergabung domain, tergabung Entra, atau tertaut akun kerja), kebijakan grup mendistribusikan nilai registry seperti penguncian Task Manager. Ultari menanyakan langsung kepada Windows apakah PC dikelola, dan alih-alih menyimpulkan pembajakan, Ultari mencatat bahwa nilai itu mungkin berasal dari organisasi Anda dan menampilkannya hanya sebagai informasi. Pemeriksaan akun berlaku sama: akun kerja dan akun Microsoft diautentikasi di luar perangkat, sehingga tidak pernah dihitung sebagai akun tanpa kata sandi. Dalam kedua hal itu Ultari tidak mengubah kebijakan organisasi Anda. Tindakan selalu Anda yang memilih.
Apakah ekstensi peramban dan mod gim juga diperiksa?
Ya — ekstensi peramban, plugin editor dan alat pemrograman AI, mod gim, serta program lokal yang dapat dipanggil sebuah ekstensi. Yang tidak kami lakukan adalah menyatakan suatu ekstensi berbahaya: membaca kode yang diobfuskasi lalu menjatuhkan vonis bukan sesuatu yang bisa dilakukan dengan jujur. Sebagai gantinya kami melihat tiga hal: apa yang dideklarasikan mampu ia lakukan, dari mana ia datang dan dari mana pembaruannya tiba, serta apa yang berubah setelah Anda memasangnya. Semua insiden nyata terjadi setelah pemasangan — akun pengembang diambil alih atau ekstensi dijual, lalu versi baru dirilis sementara asal toko dan tanda tangannya tetap sah. Karena itu kami menyimpan daftar sebelumnya dan mengawasi bertambahnya izin, sasaran baru berupa halaman obrolan AI, perbankan atau bursa, serta alamat pembaruan yang pindah ke tempat tanpa peninjauan. Pengaya yang sudah lama Anda pakai dibiarkan saja meski izinnya luas. Menukar alamat kripto yang disalin sama sekali tidak memerlukan izin yang dideklarasikan, jadi kami tidak bisa melihatnya — dan kami mengatakannya, bukan berpura-pura mencakupnya.
Apakah ia menemukan malware yang mencuri cookie login?
Ya, dengan cara yang dipakai sekarang. Karena file cookie makin sulit didekripsi, pencuri informasi kini diam-diam menjalankan browser tanpa jendela dengan port debugging jarak jauh terbuka lalu meminta cookie dari browser itu. Ultari melihat siapa yang menjalankan browser tersebut: alat pengembang (Node, Python, VS Code) dibiarkan; skrip atau program tak dikenal di folder pengguna ditandai, dan hanya instans tak terlihat yang disarankan untuk ditutup. Apakah cookie sudah keluar tidak bisa dilihat dari dalam PC, jadi kami menyarankan keluar dari semua perangkat dan mengganti kata sandi. Penginstal palsu bernama ChatGPT, Claude, dan aplikasi AI lain juga diperiksa lewat tanda tangan dan sumber unduhannya.
Bisakah program keamanan itu sendiri menjadi jalan masuk?
Itu yang pertama kami tutup. Pembaruan otomatis hanya menerima informasi bertanda tangan dan memeriksa waktu terbit dan kedaluwarsa yang ditandatangani server di setiap respons, sehingga serangan pembekuan yang terus mengulang informasi pembaruan lama pun ketahuan. Penginstal yang diunduh dikunci sampai dijalankan agar tidak bisa ditukar (di folder khusus administrator saat berjalan dengan hak administrator), dan nama penanda tangan harus persis PROJECTTEAMFORYOU. Asal entri registri juga kami tentukan dari lokasi yang kami kueri sendiri, sehingga nilai yang ditulis program berizin biasa tidak pernah membuat kami menjalankan perintah dengan hak administrator.
Kalau layar bilang “aktif” atau “selesai”, apakah benar begitu?
Ya — kami hanya mengatakannya kalau memang terjadi. Jika tindakan dari peringatan tidak menjalankan apa pun (misalnya cadangan gagal atau izin kurang), Anda melihat “tidak diterapkan” beserta alasannya dan peringatan tetap ada. Fitur pemblokiran hanya tampil “aktif” jika minimal satu aturan firewall benar-benar ditambahkan, dan hak administrator diperiksa dari proses sebenarnya, bukan dari sakelar pengaturan. Memeriksa beberapa file yang diseret tidak pernah memberi nilai untuk seluruh PC, dan jika penyimpanan pengaturan gagal, layar kembali ke nilai tersimpan dan memberi tahu Anda. Jika hanya sebagian tindakan berhasil, Anda melihat kartu kuning berisi berapa yang gagal dan alasannya alih-alih “selesai” hijau, dan pembaca layar dapat membacakan setiap sakelar pengaturan, kotak pilihan, dan jendela peringatan dengan namanya. Jika pemindaian gagal membaca sesuatu (pengumpulan gagal atau kosong), itu ditulis «tidak teramati», bukan «aman», pemindaian itu tidak ditampilkan hijau, dan tidak ada yang dihitung «terselesaikan» dibanding pemindaian sebelumnya.