NEW · マイサイト A-Z Web 点検 — PHP2Shell・証明書・漏れるファイル・AI キー流出・ハッキング痕跡まで読み取りのみで点検。個人は無料、業務用は毎日自動監視・メール通知 →
ウイルス対策は「異常なし」なのに、なぜPCは重く、広告が出るのでしょう?
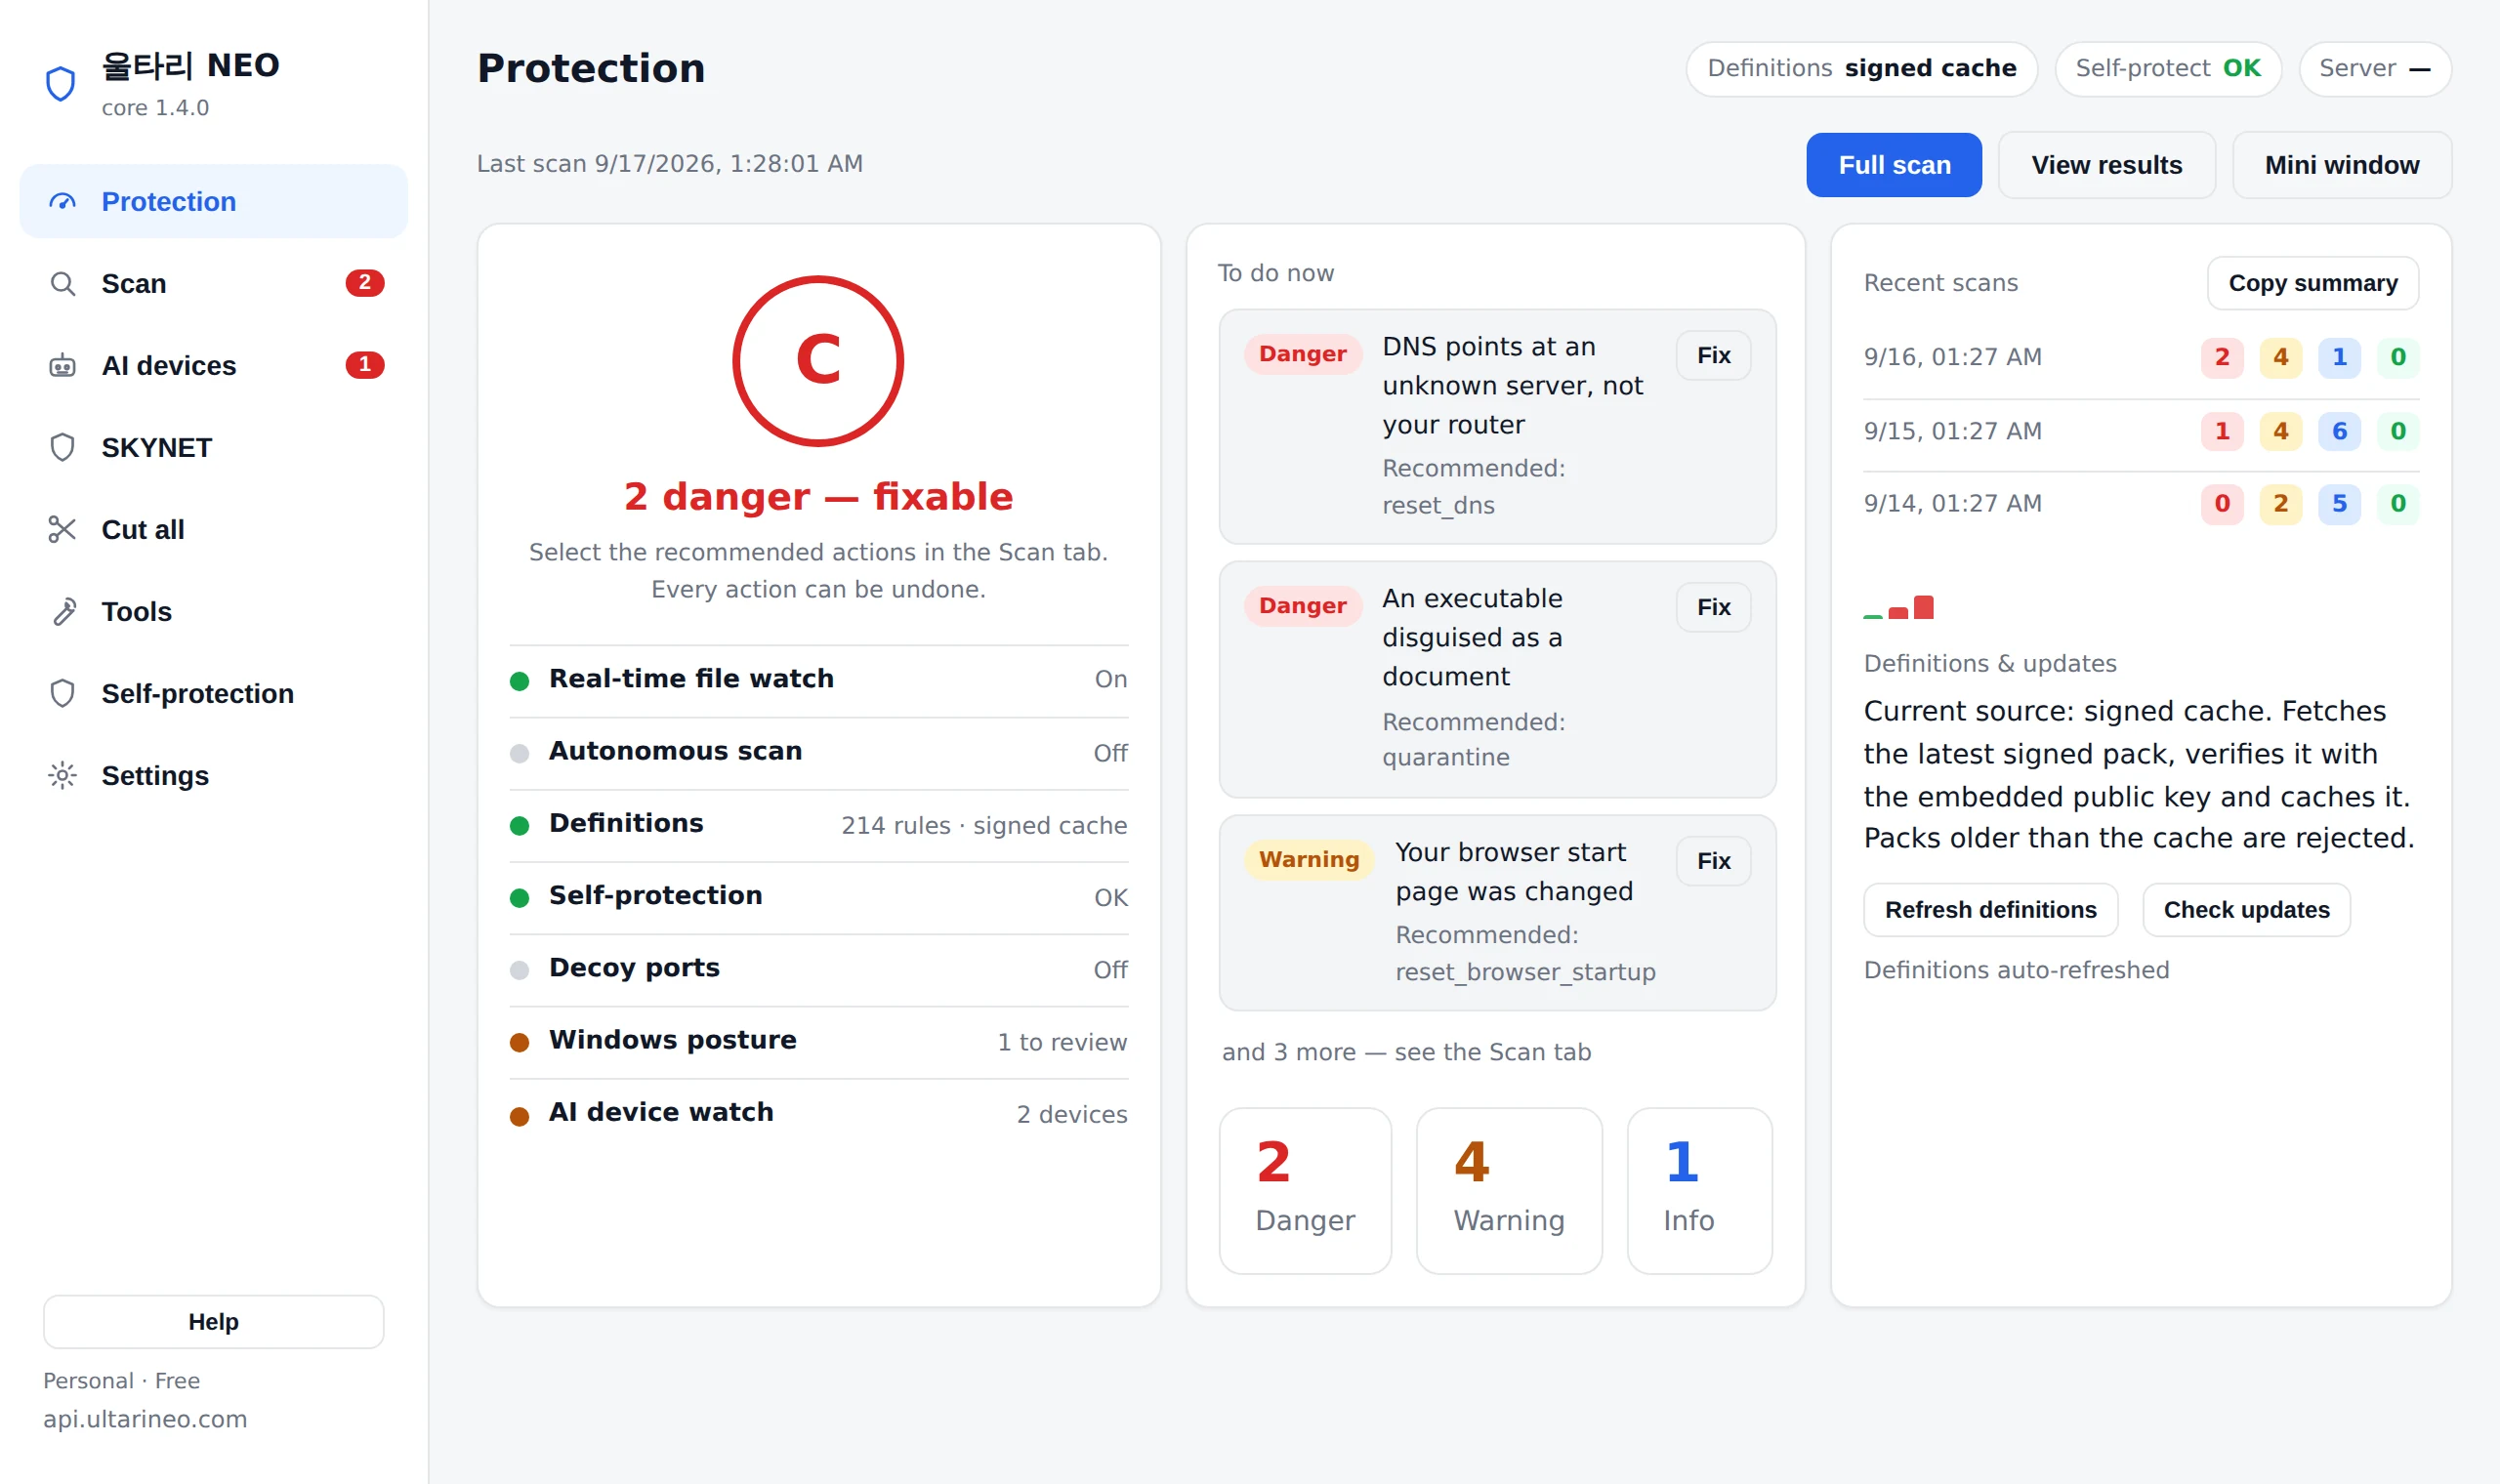
Ultari NEO は30以上の検査エンジンで、ログインの盗難・情報漏えい・こっそり入ったリモート操作・アドウェア・ランサムウェア・自宅ネットワークの改ざんを一度に見つけます。判定はすべてPC内で行い、整理はいつでも元に戻せます。
🚨 緊急の脅威情報 · 2026-10
ラザルス関連の兆候 — PHP の脆弱性(PHP2Shell)で世界中の Web サーバーへの攻撃が準備されています。あなたのサイトは安全?
ドメインを入れて所有権を確認するだけ。PHP2Shell(CVE-2026-109618・109619)・ウェブシェル・.env/.git の露出・証明書・セキュリティヘッダー・DNS・隠れ採掘・マルウェア痕跡まで A〜Z を外から「読み取りのみ」で点検。無料1回点検で .md・.pdf レポートを受け取れ、攻撃リクエストや侵入テストは行いません。
新アップデート · ビルド91
ウイルス対策が「問題なし」と言っても
マルウェアが潜む6つの場所を突き止めます
マルウェアが最も長く生き残るのはファイルではなく「再び起動される場所」です。スタートアップや予約タスクの外側、専門ツール(Autoruns)しか見なかった深い場所まで、Ultari が標準の検査で確認します。ウォレットアドレスのすり替えは、おとりで直接テストして「確認」します。
① ログイン画面のバックドア
Shift キーを5回押すだけでパスワードなしに管理者コマンド画面が開く古典的な裏口(ユーザー補助プログラムの乗っ取り)と、あるプログラムが終了するたびに別のプログラムを起動する隠れたフックを見つけます。
② COM ハイジャック
管理者権限なしでエクスプローラーや Office に悪意ある DLL を読み込ませる手口。上書きしたファイルがユーザーフォルダーにあり署名がない場合に強く警告します。
③ Office 起動時の常駐
Excel・Word を開くたびに自動実行される XLSTART・STARTUP のファイル、正規の用途がない「Office test」キー、ユーザーフォルダーの自動読み込みアドイン。
④ SYSTEM 権限の隠れたフック
ログイン処理(LSA)・印刷モニター・netsh ヘルパー・BootExecute・Active Setup・AppInit — 既定の一覧にないものだけを、不用意に触れてはいけない場所のため正確な手動手順と共に示します。
⑤ DNS トンネリング
ファイアウォールが通してしまう DNS に盗んだ情報を細かく載せて送る流れ — 1つのプログラムが長くランダムな名前を数十件問い合わせる形を捉えます。CDN・ウイルス対策の照会は除外します。
⑥ ウォレットアドレスのすり替え — 直接テスト
チェックサムが誤ったおとりのウォレットアドレスを一瞬クリップボードに置き、別のアドレスにすり替わるかを確認します。すり替われば推測ではなく「確認」。元のクリップボードはすぐに戻します。
自動削除はしません — ここを誤って消すとログイン・印刷・Office が壊れます。確定的な根拠と疑いの兆候を分けて示し、判定はすべてお使いの PC 内で行います。
3ステップで完了
インストールから最初の結果まで30秒。難しくしていません。
ダウンロードして実行
インストーラー1つ(64ビット Windows 10/11)。登録は不要で、検査はインターネットがなくても動きます。
フルスキャン
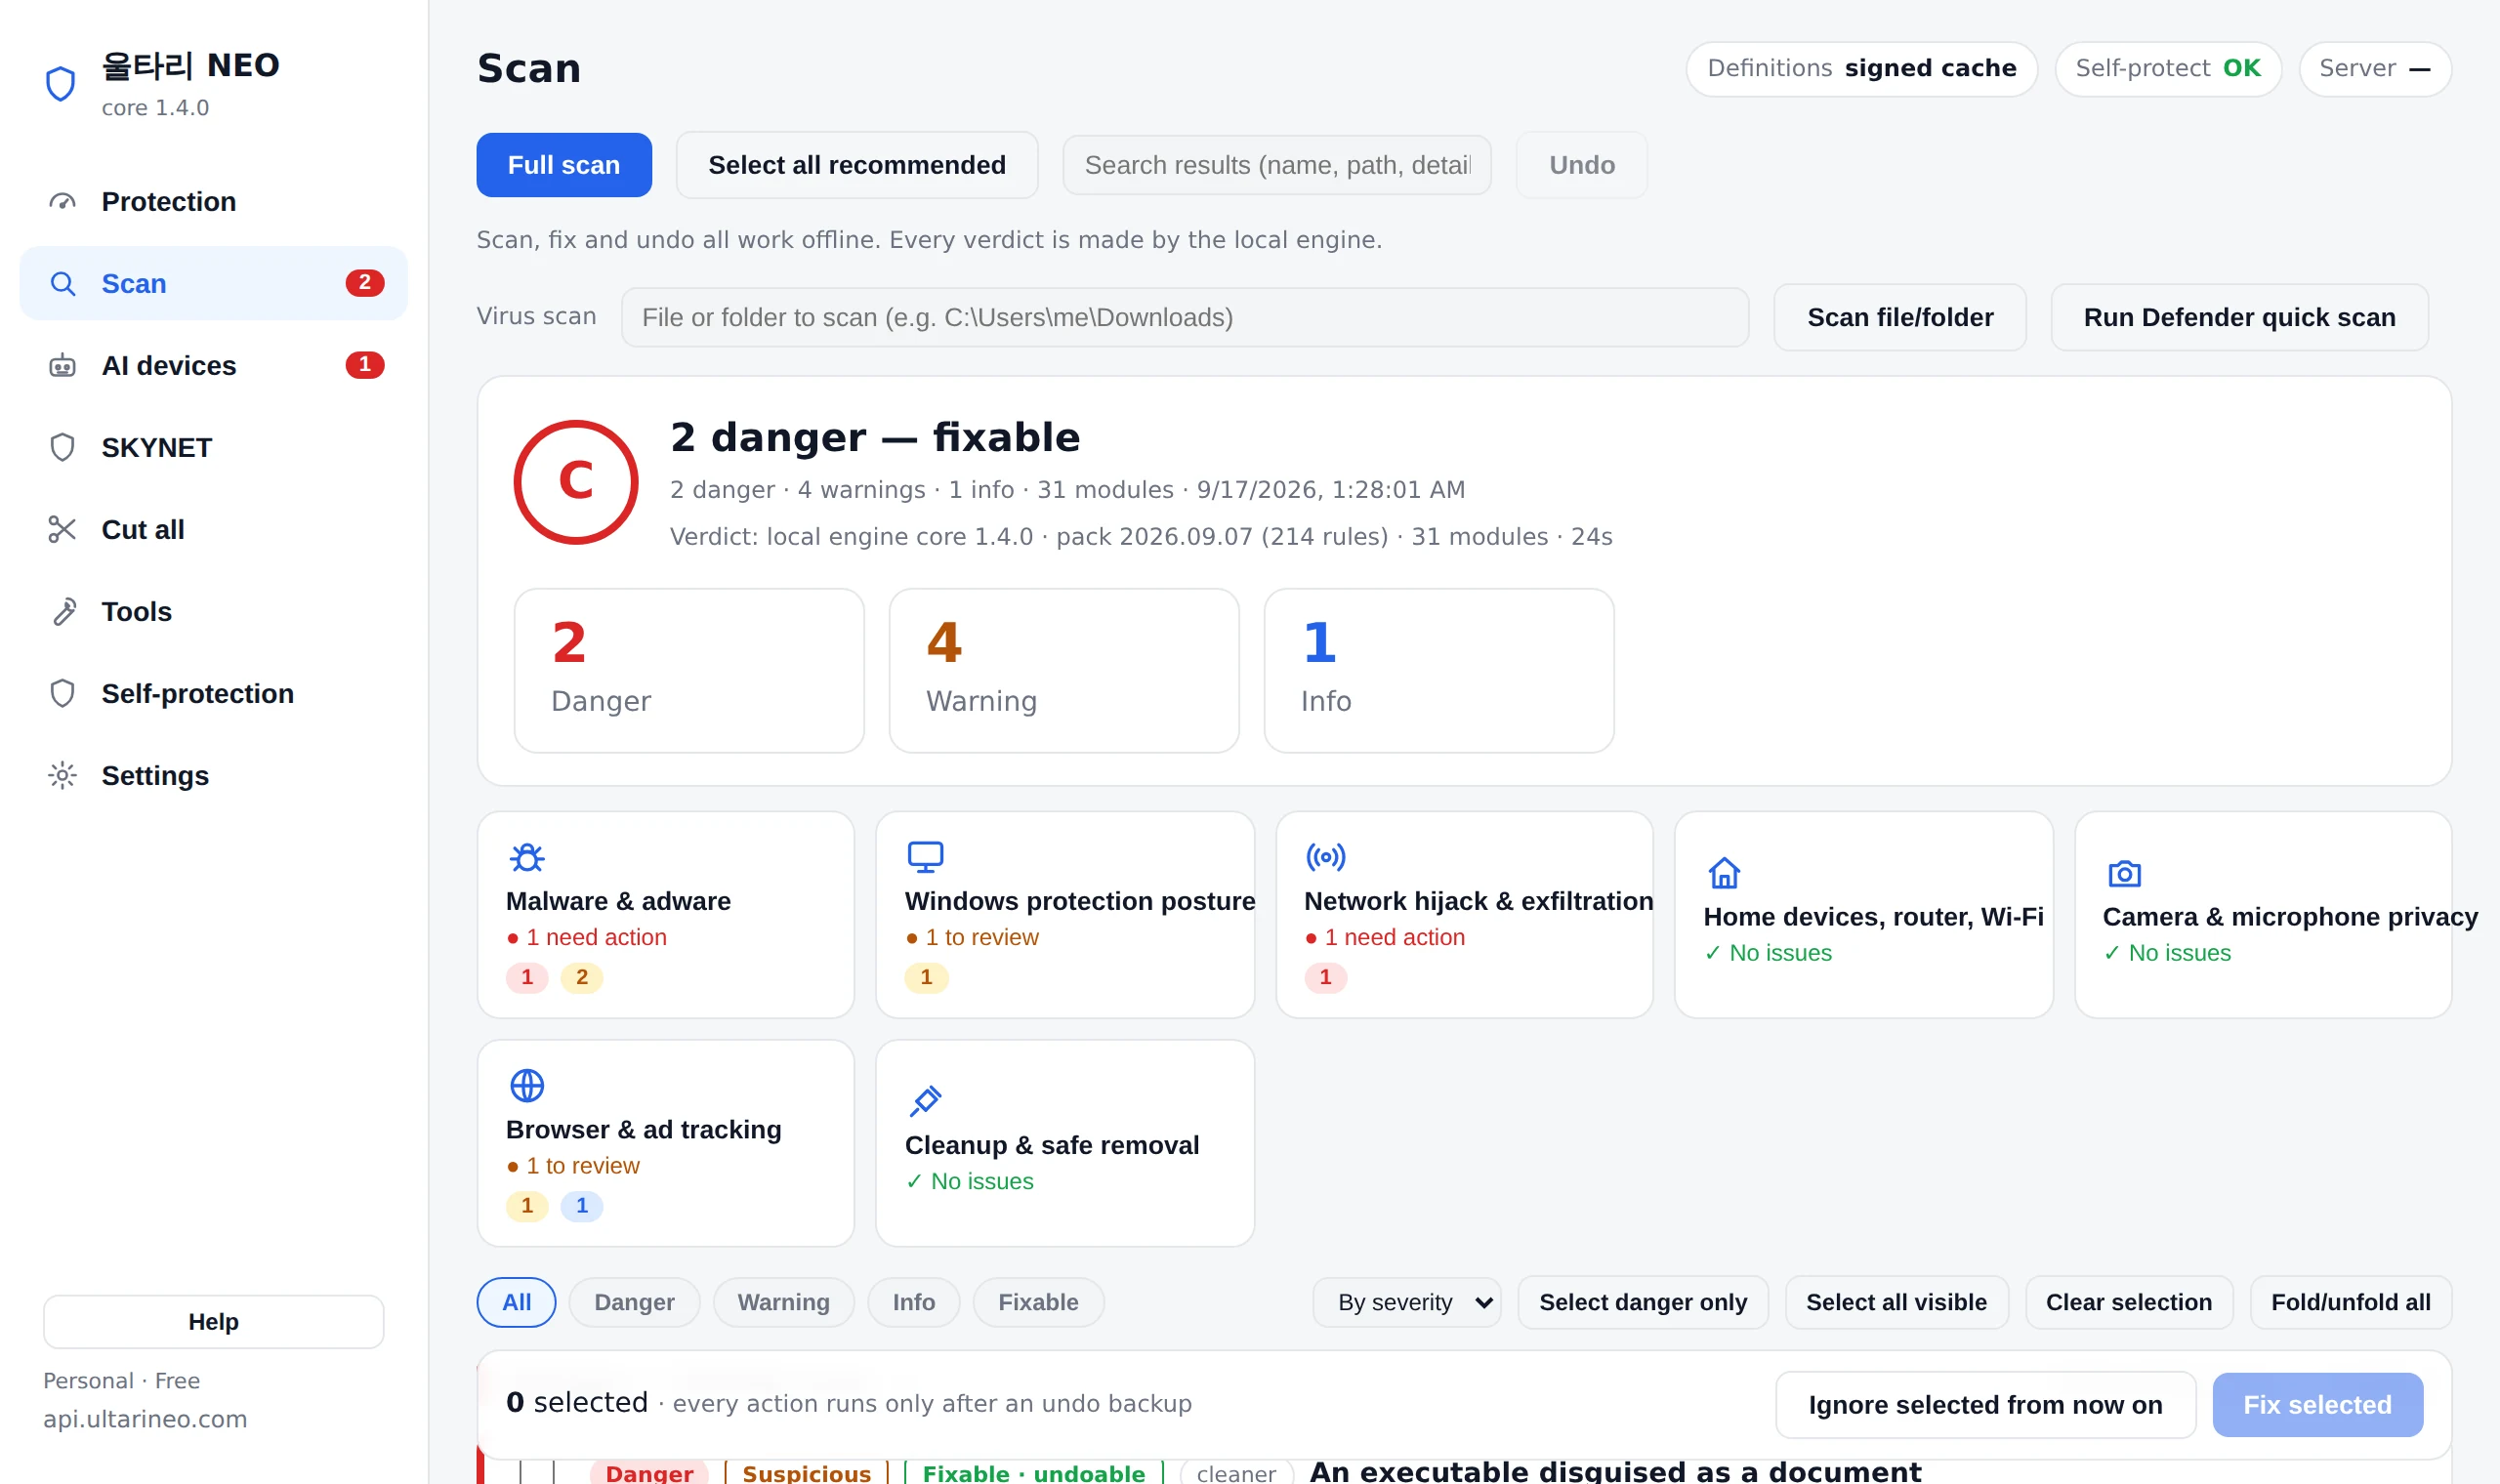
30以上のエンジンがPC・ブラウザー・ネットワーク・家庭内機器を調べ、危険・注意・参考に分けて表示します。
整理して、必要なら元に戻す
危険項目だけが既定で選択されます。隔離・整理はすべて元に戻せるので、間違えても安全です。
守れるもの
ウイルス対策が見逃す「なぜデータが出ていくのか」に答えます。
ホームネットワーク改ざん検知
ルーター・DNS・ARP・プロキシ自動設定(PAC)の改ざん、不明な機器、カメラやIoT機器がこのPCの共有フォルダーやリモート接続を狙う拡散の試みを検出。
情報漏えい監視
どのプログラムがどこへデータを送るか、そしてなぜ送るのか(更新・同期・広告・リモート接続)を根拠とともに示します。説明できないときは理由をこじつけず、「説明できない」と確認すべき点を書きます。
AI機器の監視・制御
自宅のカメラ・スピーカー・ロボット掃除機を監視・制御。
ウイルス・ランサム
シグネチャ・ハッシュ検査+挙動ベースのランサムウェア防御。侵害が確定すると「封じ込め → 拡散遮断 → 復旧」の手順を作り、原因プログラムが接続した家庭内の機器、いまオフになっている防御、どこから復旧できるかまで示します。
安全な削除・復元
アドウェアや強制モジュールを削除、すべて復元可能。
自己防衛
改ざんされると即座に警告・通報します。
何を見つけ、なぜそう判断し、どう元に戻すか
ドメインを入れて所有権を確認するだけ。PHP2Shell(CVE-2026-109618・109619)・ウェブシェル・.env/.git の露出・証明書・セキュリティヘッダー・DNS・隠れ採掘・マルウェア痕跡まで A〜Z を外から「読み取りのみ」で点検。無料1回点検で .md・.pdf レポートを受け取れ、攻撃リクエストや侵入テストは行いません。
- 危険項目だけ既定で選択 — 残りはご自身で
- すべての操作はバックアップ後に実行、1クリックで復元
- 判定はすべてPC内、ファイルはどこにも送りません
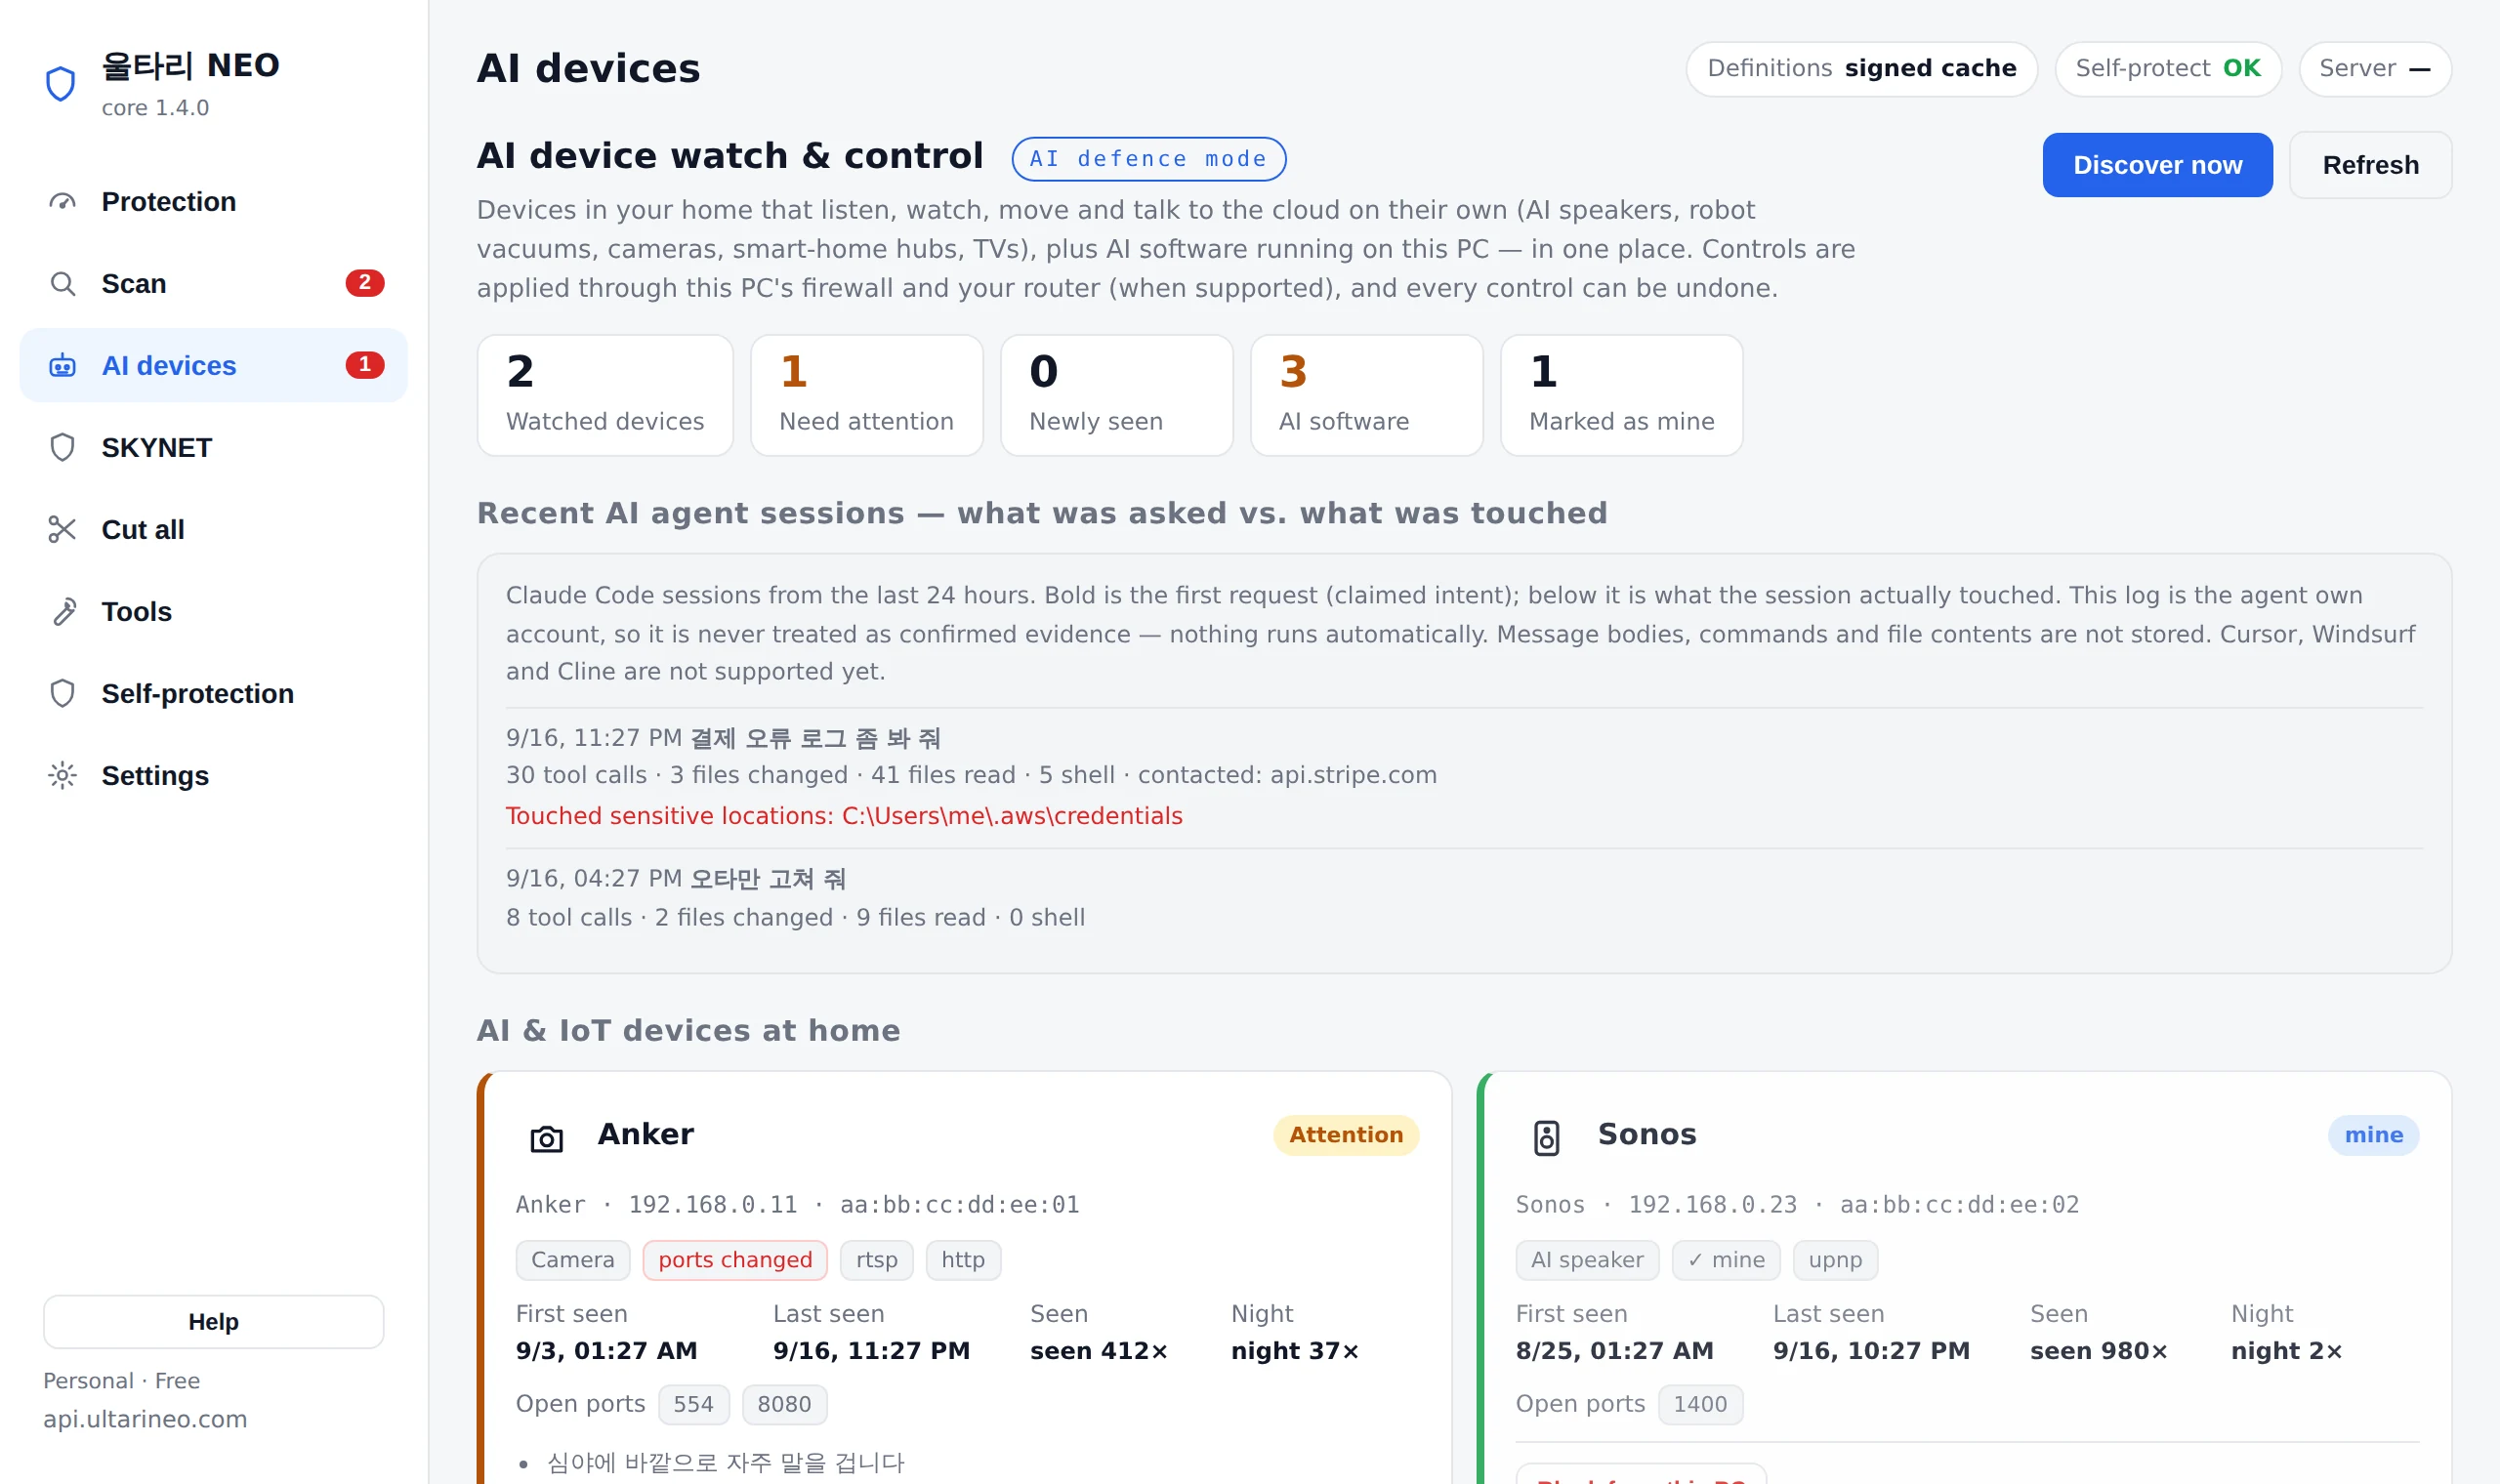
家のカメラ・スピーカー・ロボット掃除機・各種AI機器まで見る
ルーターに繋がる機器を製造元・開放ポート・深夜の活動で確認し、怪しければこのPCとの通信を遮断したり就寝時間だけ休ませたりできます。
- 初見の機器・ポート変化・遠隔接続ポートを表示
- 機器ごとの遮断・就寝時間予約・製造元クラウドのみ許可
- 自分の機器と印を付ければ以後は静かになります
家の中の機器を常に見守り、怪しいものだけを遮断・休止します。ふだん使うモードです。
今なにかが起きていると感じたとき、一度にすべてを遮断します。ルーターは残すのでインターネットは生きたままで、元に戻すのは1回で済みます。
大手銀行まで相次いで破られる今
漏えいはサーバーではなく、誰かの PC から始まります
それがあなたの PC でないように
大規模な情報漏えいには似た出発点があります — 社員の PC から盗まれたログイン、こっそり入れられたリモート操作、誰も気づかなかったアップロード、インターネットに開いたままの DB とバックアップ。
攻撃者はハッキングせずログインします。Ultari はその出発点を PC と Web サーバーで見ます。
- ログインの盗難 — 情報窃取マルウェア、画面のないブラウザで Cookie を抜く手口、「Win+R に貼り付け」偽の認証画面
- こっそり入ったリモート操作 — AnyDesk・TeamViewer・RMM ツールの実行と自動起動での常駐
- 説明のつかない持ち出し — 離席中の大量アップロード、署名した会社と違う送信先、USB ストレージの使用履歴
- 外に開いた扉 — DB・管理ポートの外部公開チェック(法人向け)、Web ログで .env・DB ダンプ・管理ツールを狙った要求、SQL インジェクションの試み(サーバーエラーで応答したものは別に)と実際にダウンロードされたもの
- 複数台をまとめて — 業務 PC の報告を束ねて同じ攻撃・横展開を見つけます(法人向け)
- 銀行・金融・公共・EC の運営者なら — 社員・協力会社向けシステムの Web ログから、送信元を分散したログイン総当たり(クレデンシャルスタッフィング)と顧客番号を変えながらの照会の痕跡を探します
Ultari は DB アクセス制御や WAF の代わりにはなりません。それらを正規社員のログインで回避する道を狭めるツールです。
実際の事例 · 2026 年秋の韓国金融業界
韓国の大手銀行 2 行が相次いで破られました
同じ攻撃に、ウルタリは段階ごとに先に鳴ります
報道によると、1 行では貸付代理店向け顧客情報照会サービスの本人確認が回避され約 2 万 5 千人の情報が、もう 1 行では社員用モバイル業務システムが破られ顧客情報が流出しました。攻撃に使われたとみられるサーバーからはAI 自律型侵入ツールの痕跡とクレデンシャルスタッフィングの兆候が指摘されています。
共通点はひとつ — 顧客に公開されていない内部用・協力会社用の裏口でした。こうした攻撃は 4 つの段階を踏みます。ウルタリは各段階で兆候を捉え、最後の段階の前に知らせます。
① 偵察 — 攻撃者より先に裏口の一覧を見る
公開証明書ログから partner・agent・staging・m-api などの内部用ホストを見つけ、ログイン画面がインターネットに出ていないかを示します。攻撃者が最初に見る一覧を、運営者が先に見ます。
② 試行 — AI ツールが扉を叩く瞬間
SQL インジェクションの試行、サーバーがエラーで応じた経路、.env・DB ダンプ・管理ツールを狙った探索を Web ログとセンサーから数えます。自動化ツールは短時間に何百もの扉を叩き — その音は記録に残ります。 同じ送信元が偵察からログイン・データアクセスへと段階を移していく流れと、sqlmap・nuclei などの攻撃ツールの名札も 1 行にまとめて示します。
③ 侵入 — 送信元を分散したクレデンシャルスタッフィング
数十〜数百の送信元に分かれたログイン総当たり、失敗を重ねた末の成功、レート制限が働いたかを見ます。漏えいパスワードを拒否するコード例と、会社ドメインのアカウント漏えい確認まで。
④ 持ち出し — 番号をなぞる瞬間、おとりが鳴る
1 つの送信元が顧客番号を変えながら情報を取っていく流れ(連番を含む)を捉え、サイトごとに固有のおとり顧客番号・おとり ID・おとり API キーを仕込めます。通常の利用者は知らない値なので一度触れれば確定です。
ウルタリは遮断せず、WAF や DB アクセス制御の代わりにもなりません。その代わり、攻撃が必ず通る 4 つの地点で根拠とともに先に知らせます。判定は運営者自身の PC・サーバー内で行い、顧客情報の原文は残しません。 ultarineo.com も同じおとりで守っています — 当サイトにもおとりの顧客番号・パス・API キー・アカウントを仕込んであり、一つでも触れればその瞬間に確定記録が残ります。
実例 · 2026年10月 欧州の大型スーパー
冷蔵庫が50℃に設定されました
家電や設備もハッキングの標的です
欧州の大型スーパー数百店で、冷蔵・冷凍設備が一夜のうちに遠隔で50℃に変更され、食品が廃棄され一部で煙や火災が起きました。同じ週、低スペックの家電を何台も束ねてAIモデルを動かし、AIが家電に自分を複製できるという研究も公開されました。
ウルタリは同じネットワークの家電と設備をPCから点検します。
ビルド96の新機能 · 個人は無料
- 設備コントローラの検出 — Modbus・EtherNet/IP・Niagara Fox·BACnet など認証のない制御プロトコルを開いた冷凍・空調・ビル制御機器を分類し、すべきことを示します
- インターネット露出は「危険」 — ルーターのUPnPで制御ポートが外部に開いていればすぐ指摘します
- 事故機種との照合 — Danfoss AK-SM 800A 系を見つけると、公開脆弱性と修正版(R4.3.1)を「要確認」として知らせます
- 家電のAI乗っ取りの痕跡 — テレビ・セットトップボックス・ロボット掃除機・スピーカー・小型IoTが分散AI演算ポートを開けば「危険」。PCで自分で起動したAIは乗っ取りとみなしません
ウルタリは設備やルーターを代わりに切断しません — 冷凍設備はネットワークがなくても動きますが、温度警報の送信が止まる恐れがあるためです。判定とすべきことだけを示します。
1台のPCで家や店舗の家電、冷凍・空調設備まで点検するセキュリティツールは、私たちの知る限りウルタリNEOだけです。ウイルス対策ソフトはPCを、ルーターは通り道を守るだけ — その間の家電や設備は、これまで誰も見ていませんでした。
ウルタリNEOは小さなチームが作っています。応援してください。お店や飲食店を営むご家族・知人にこの話を伝え、ご意見や応援は [email protected] までお送りください。
関連報道: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
AI 乗っ取り防御の堀
自分のサイトに滞在する AI エージェントが何をしているかを見る
AI エージェント同士が投稿と返信を交わす掲示板が実際に現れました。
同じエージェントが、あなたのサイト・フォーラム・SaaS にも同じ手で出入りします。
投稿し、ログインを叩き、登録を流し込み、管理領域に入ります。
Ultari は送信元を時間の流れでまとめ「滞在した・投稿した・叩いた・入った」を判定し、運営者が自分で付ける対応の断片を渡します。
- ボットの投稿・コメント(2xx 観測)・複数ボットの同時投稿(ボット討論)・ログイン・登録の連打・セッション付きで管理領域に侵入(乗っ取りの疑い)
- 滞在(30 分・30 件以上)と収集(経路 100 以上)を送信元ごとに — IP の原文は残しません
- 対応は運営者の手で: robots.txt の行・Cloudflare WAF 式・nginx 断片(書き込みのみ遮断)・ログイン・登録のレート制限式
- 三つの目: Cloudflare Worker センサー・Cloudflare 読み取り専用トークン・この PC のウェブサーバーログ(判定は PC の中で)
- Web 脆弱性チェック — PHP・nginx・Apache・IIS・WordPress の版を公開資料(endoflife.date・WordPress.org・CISA KEV)と照合し、TLS 証明書の期限・古い暗号化規格・.env/.git の露出を読み取りのみで確認します
事例から学びました。Hugging Face のような公開モデルハブでは読み込んだ瞬間にコードを実行する悪意ある pickle モデルが何度も摘発され、
エージェント専用の掲示板では人がいないままエージェント同士で投稿が行き交いました。
だから Ultari は「この PC が受け取ったモデル」と「このサイトに来たエージェント」を同じ原則で見ます。
観測したものだけを記し、自己申告(UA)は自己申告と書きます。
所有権を証明したサイトのみ。判定は「GPTBot が投稿した」ではなく「GPTBot と名乗る呼び出し元がコメント経路で 2xx を受けた」と記します。
このPCのAIソフト・エージェントまで守ります
ウイルス対策はウイルスを見ます。
Ultariは、あなたのアシスタント・ローカルLLM・AIコーディングエージェント、そしてそれらがつながる道具(MCP)が何に触れ、どこへ送るかを見ます。
- このPCで動くAIアプリやローカルLLMサーバー、LANに開いたポートを表示
- AIコーディング/アシスタントのエージェントがつなぐ道具(MCP)がファイル・コマンド・ネットワークにどこまで届くかを点検
- 判定はすべてこのPC内で · 設定内のトークンや秘密は収集しません
- 許可なく使われるAIを捕まえます — LANに開いたMCPサーバー、留守中に動くエージェント、あなたのAIサーバーを使う他の機器。家のAI・IoT機器はゲストWi‑Fiへの隔離を勧めます
- エージェントに接続されたツール(MCP)を接続の瞬間に検知し、その項目だけ外して元に戻せます — VS Code・Zed の設定ファイルや、取得したリポジトリに含まれる設定まで確認します
- 指示した内容と実際に触れたものを並べて表示します
- ダウンロードした AI モデルが読み込み時にコードを実行するか(pickle)、ハブのトークンが平文で残っていないか、なりすましリポジトリでないかを確認し、自分のウェブサーバーのログにある AI の探査をこの PC 上で判定します
- 探査にとどまらず、乗っ取り・侵害の兆候を別に見ます — 秘密ファイルが実際に配信されたか、ブラウザ以外の要求者が管理領域に入ったか、一つの発信元が急増しているか。要求者の分類は自己申告なので「疑い」と記し、遮断は運営者の判断です
- 「正常なのに出る」を実際の資料で試験します — 運用サーバーのログ1万行、ライブラリが実際に作ったモデルファイル、実在する銀行・ポータルのアドレスをそのまま食わせて誤警報を数え、直します。わざと悪性にした対照群も一緒に回し、静かなのが「判定器が死んだから」ではないことを確かめます
見えないものは見えないと書きます — 他の機器同士の通信はルーターがスイッチのためこの PC を通りません。
宛先が分からないときに「流出中」とは言いません。
現在検知できるもの: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
同じチームがつくったもう一つの目、origma.app
このファイルが AI 製かどうか、どこから来たのかを見ます
Ultari はあなたの PC とサイトを見ます — AI ツールが何に触れ、どのエージェントが来たのか。
けれど、手元に届いたファイル自体が本物かどうかは別の問いです。
origma.app は画像・動画・音声・文書を投げ込むと、AI 生成の可能性・来歴署名・改変の痕跡を三つの軸に分けて判定します。
同じチーム(PROJECTTEAMFORYOU)が作った、インストール不要・無料のウェブツールです。12 言語対応。
- 三つの軸を別々に判定します — AI 生成の可能性・C2PA 来歴署名・改変と編集の痕跡。一つのファイルに三つの答えが別々に出ます
- 判断の根拠を証拠台帳としてすべて公開します — どの軸か、どれだけ強いか、元データのどこから来たか、どの解析器が出したか
- 反対の証拠も消さずにそのまま見せます。根拠が足りなければ「判断保留」と書きます — 数字を無理に作りません
- ファイルは解析が終わるとすぐ消されます。任意の AI 解説にも、ファイルではなく証拠台帳だけが渡されます
重なりません、続きます。Ultari の文書検査は「開いたら何が起きるか」(マクロ・自動実行・外部リンク)を見て、origma は同じ文書が「本物か」を見ます。
Ultari のモデル供給網点検は、落としたモデルが読み込み時にコードを実行するかを見て、origma はその成果物が AI 製かを見ます。
Ultari の垓字はその投稿をボットが上げたか(リクエストの記録)を見て、origma はその投稿の写真が AI 製か(中身)を見ます。
Ultari がファイルを origma へ自動送信することはありません — 上げるのは利用者です。origma も「AI が作った」と断定しません。
ほぼ AI・AI の可能性・判断保留・人の可能性・ほぼ人、五段階のいずれかで書き、曖昧なときは曖昧だと言います。
拡張機能は、導入したときは問題ありませんでした。
問題はその後に起きました
審査を通り、署名も有効で、「認証済み」バッジまで付いていました。そしてある日、更新ひとつで裏返りました。
そのとき拡張機能は、あなたが去年与えた権限をすべて握っていました。
だからUltariは「これは悪性か」を問いません。導入後に何が変わったかを見ます。
- 更新で権限が増えたらお知らせします — 導入時に同意した範囲を超えたということです
- AIチャット・インターネットバンキング・暗号資産取引所・ウェブメール・ログイン画面を名指しで狙う拡張を見分けます
- 更新先が審査のない場所へ移ったら捕らえます — 次に届くコードは誰も見ていません
- エディタープラグインとゲームMODには権限リストがありません。それを「安全」ではなく「無制限」と書きます
- 偽のウォレット拡張を見分けます — 名前は MetaMask・Rabby・OKX なのに公式拡張ではないもの。2026年10月に Firefox でリカバリーフレーズを盗んだ偽拡張16個と同じ手口です
コピーした暗号資産アドレスのすり替えは権限を一切宣言せずに可能なので捕らえられません — 見えないものは見えないと書きます。
スマホも守ります — Ultari NEO Android 版
PC と同じ「セカンドオピニオン」をスマホでも。ウイルス対策アプリと併用でき、何をなぜそう判断したのか根拠をそのまま示します。
詐欺アプリを探す
ストア外からインストールされたアプリ、画面を操作する権限、SMS・通話を横取りする権限、公的機関を装った名前、遠隔操作アプリ、監視アプリ(スパイアプリ)のパターンを根拠とともに示します。
怪しいメッセージを確認
受け取ったメッセージを長押しして Ultari NEO に共有すると、見た目の文字ではなく実際に開くリンク先と手口を表示します。SMS を読む権限は求めません。 1.2.1 から日本語・韓国語・英語・中国語・スペイン語・フランス語・ドイツ語・ポルトガル語・ロシア語・ヒンディー語・インドネシア語・アラビア語の12言語のメッセージを読み、海外の宅配・税金還付・家族なりすまし詐欺も見つけます。
公衆 Wi‑Fi・ネットワーク点検
パスワードのない Wi‑Fi、ひそかに設定されたプロキシ、HTTPS を復号できるユーザー証明書、見慣れない DNS を探して今の接続を点検します。
権限マップ・アプリの挙動
カメラ・マイク・位置情報を使えるアプリを一覧で表示します。使用状況へのアクセスを許可すると、使っていない間にこっそりデータを送るアプリも見つけます。
整理
使っていないアプリ、長く開いていないのに残っている「眠った権限」、大きなキャッシュを見つけます。Ultari は何も削除しません — 削除はご自身で行います。
電話詐欺の緊急点検
怪しい電話の直後にすべきことを 4 ステップで案内し、この端末の遠隔操作・乗っ取りアプリを表示します。警察に通報するボタンもあります。
インターネット権限なし · アカウント・広告なし · 判定はスマホの中で
個人の保護はずっと無料です。業務で使う場合は、アプリ内の「業務用」年額プラン(任意)で、会社のセキュリティポリシー点検表、社員のスマホの点検結果を証跡として集める監査レポート出力、より頻繁な定期点検とポリシー違反の通知が使えます。支払い・解約・返金は Google Play が扱い、価格は Google Play に表示される価格です。
PC 版は仕組みから違う防御です。スマホはアプリごとに隔離(サンドボックス)され、アプリは他のアプリを見られません。PC ではプロセス・ファイル・ネットワークを直接見張ります — リアルタイム監視、ランサムウェアのおとり、常駐プログラムの追跡、家庭内ネットワーク点検、元に戻せる対処まで。
ダウンロード
個人利用は無料。インストーラー1つ、広告・同梱なし。
Windows SmartScreen
受け取ったファイルが公開したものと同じか確かめるには、コマンドプロンプトで次を実行し、上の SHA-256 と見比べてください。
インストーラーは PROJECTTEAMFORYOU 名義でコード署名されています。ダウンロードしたファイルを右クリック → 「プロパティ」→「デジタル署名」タブで発行元をご自身で確認できます。署名したばかりの版は評価が集まるまで Windows SmartScreen が警告することがあります。その場合は発行元が PROJECTTEAMFORYOU になっているかを確認し、「詳細情報 → 実行」を選んでください。より確実に確かめるには下の SHA-256 と照合してください。
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
アップデート情報
リリース履歴をすべて見る料金
個人は無料、法人ネットワーク監視は商用版で。
- フルスキャン・隔離・復元
- 自宅ネットワーク・AI機器監視
- ウイルス・ランサム・自己防衛
- 定義パック自動更新
- 拡張機能・プラグイン・ゲームMODの変化を監視
- 個人用の全機能を含む — 拡張機能・MOD 監視もそのまま
- 複数のPCを一画面で — フリート管制ダッシュボード・組織統計
- 1台では見えないもの — 複数PCの報告を束ねて同一攻撃・横展開を判定
- 業務ネットワークの露出点検 — 管理・DB・コンテナのポートが外から見えていないか
- 指定時刻の自動フルスキャン・常時監視
- 顧客情報を扱う業務 PC — ログイン盗難・リモートツール常駐・持ち出しの兆候を全 PC でまとめて
- 優先サポート・適格請求書の発行(事業者)
ご購入により利用規約および返金ポリシーに同意したものとみなします。
📱 Android 業務用 — Google Play のアプリ内年額サブスクリプション · 価格は Google Play の表示どおり
よくある質問
個人利用と商用利用の境目はどこですか?
家庭で個人が使う PC は無料です。事業者登録のある組織(事務所・店舗・工場・法人)の業務用 PC には商用ライセンスが必要です。個人事業主・フリーランスの業務用 PC も商用に含まれます。
ウイルス対策ソフトと併用できますか?
はい。Ultari NEO はウイルス対策の代わりではなく、ウイルス対策が見ないもの — なぜデータが出ていくのか、自宅ネットワークが改ざんされていないか、広告や抱き合わせがどこから来たか — を見ます。常時監視でファイルを横取りしないので競合しません。
私のデータをサーバーへ送りますか?
検査と判定はすべて端末内で行われます。サーバーへ行くのは定義パックの更新要求と匿名統計(インストール識別子・アプリ版・OS・検出件数)だけで、ファイルの中身・文書・連絡先・画面は送りません。何をいつ送るかはプライバシーポリシーに記載しています。
返金できますか?
ライセンスキーをまだ製品に登録していなければ、決済日から 7 日以内に全額返金します。登録済みでも、製品の不具合で利用できない場合は返金します。詳しい条件は返金ポリシーに記載しています。
整理した内容を元に戻せますか?
はい。すべての措置は実行前にバックアップを取り、元に戻すのは 1 回で済みます。バックアップに失敗した場合は措置そのものを行いません — 元に戻せない措置は実行しない、が設計原則です。 アプリを再起動しても、何度か処理した後でも、直近 20 回分を順に元に戻せます。元に戻す記録は管理者権限の処理と通常の処理で分けて保管するため、他のプログラムが記録を偽造して私たちに代わりに戻させることはできません。
会社・学校が管理するPCですが警告が出ます
会社や学校が管理するPC(ドメイン参加・Entra参加・職場アカウント連携)では、グループポリシーがタスクマネージャーのロックなどのレジストリ値を配布します。UltariはPCが管理下にあるかをWindowsに直接確認し、そうした値を乗っ取りと断定せず「組織のポリシーの可能性があります」と記して参考としてのみ表示します。アカウント点検も同じです — 職場アカウントやMicrosoftアカウントは認証が外部で行われるため「パスワードなし」として数えません。いずれの場合もUltariが組織のポリシーを変更することはありません。措置は常に利用者が選びます。
ブラウザ拡張機能やゲームMODも検査しますか
検査します。ブラウザ拡張機能、エディタ・AIコーディング用プラグイン、ゲームMOD、そして拡張機能が呼び出せるローカルプログラムまで見ます。ただし「この拡張機能は悪性か」という判定はしません — 難読化されたコードを読んで断定することは、正直にできる仕事ではないからです。代わりに三つを見ます。何ができると宣言されているか、どこから来て更新をどこから受け取るか、そして導入後に何が変わったか。実際の事故はすべて導入後に起きました — 開発者アカウントが乗っ取られたり拡張機能が売却されたりした後に新しい版が配布され、そのときもストア由来も署名も正常でした。そこで前回の一覧を保存し、権限が増えていないか、AIチャット・銀行・取引所の画面を新たに狙っていないか、更新先が審査のない場所へ移っていないかを見ます。長く使ってきたものは権限が広くてもそのままにします。コピーした暗号資産アドレスのすり替えは権限を宣言せずに可能なので見えません — 見えないものは見えないと書きます。
ログイン Cookie を盗むマルウェアも見つけますか?
はい、最近の手口を見ます。Cookie ファイルの直接復号が難しくなったため、情報窃取マルウェアはブラウザを画面なしでリモートデバッグポート付きでこっそり起動し、ブラウザに Cookie を要求します。ウルタリはそのブラウザを誰が起動したかを見ます — 開発ツール(Node・Python・VS Code)なら何もせず、スクリプトやユーザーフォルダの見知らぬプログラムなら知らせ、画面のないインスタンスだけ終了を提案します。Cookie がすでに流出したかは PC 内からは見えないため、その場合はすべての端末からのログアウトとパスワード変更を案内します。ChatGPT・Claude など有名 AI アプリの名前を付けた偽インストーラーも署名と入手元で確認します。
セキュリティソフト自体が攻撃の入口になりませんか?
まずそこを塞ぎます。自動更新は署名された情報だけを受け取り、サーバーが応答のたびに署名する発行・有効期限を確認するため、古い更新情報を出し続ける凍結攻撃にも気づきます。ダウンロードしたインストーラーは実行までロックして差し替えを防ぎ(管理者権限では管理者専用フォルダに置きます)、署名者名が正確に PROJECTTEAMFORYOU であるかを確認します。一般権限のプログラムが書いた値で管理者権限のコマンドを実行しないよう、レジストリの出所も私たちが照会した場所だけで判断します。
画面が「オン」「対処済み」と言えば本当にそうですか?
はい、実際にできたことだけをそう表示します。警報で対処を押してもバックアップ失敗や権限不足で一件も実行されなかった場合は「実行できませんでした」と理由を示し、警報はそのまま残します。遮断機能はファイアウォール規則を一つも追加できなければ「オン」にせず、管理者権限は設定スイッチではなく実際の実行権限で確認します。ファイルを数個ドロップして検査しただけの状態では PC 全体の評価を付けず、設定の保存に失敗したら画面を以前の値に戻してお知らせします。 一部だけ処理できた場合は緑の完了カードではなく注意色で、何件がなぜできなかったかを示します。スクリーンリーダーでも設定スイッチ・選択項目・警報ウィンドウを名前付きで読み上げられます。 検査で読み取れなかった項目(収集コマンドの失敗・空の応答)は「異常なし」ではなく「見えていない」と記し、その回は緑の結果にせず、前回との比較でも「解決済み」に数えません。