Seu antivírus diz "tudo limpo"… então por que o PC está lento e cheio de anúncios?
O Ultari NEO usa mais de 30 motores de detecção para encontrar logins roubados, vazamentos de dados, controle remoto oculto, adware, ransomware e adulteração da rede doméstica numa só passada.Todo veredito é dado no seu PC e toda limpeza pode ser desfeita.
📱 App Android — grátis no Google Play
🚨 Alerta urgente de ameaça · out. 2026
Atividade ligada ao Lazarus: ataques a servidores web no mundo todo estão sendo preparados via uma falha do PHP (PHP2Shell). O seu site está seguro?
Informe um domínio, confirme a propriedade e verificamos de fora em «somente leitura»: PHP2Shell (CVE-2026-109618/109619), web shells, .env/.git expostos, certificados, cabeçalhos de segurança, DNS, mineradores ocultos e vestígios de malware, de A a Z. Uma varredura grátis gera um relatório .md/.pdf; não enviamos ataques nem testes de invasão.
Cobertura relacionada: SBS · JKN · PHP2Shell
🚨 Verificar invasões no meu siteVer verificações de segurança web
Nova atualização · Build 91
Mesmo quando o seu antivírus diz “limpo”,
encontramos os seis lugares onde o malware se esconde
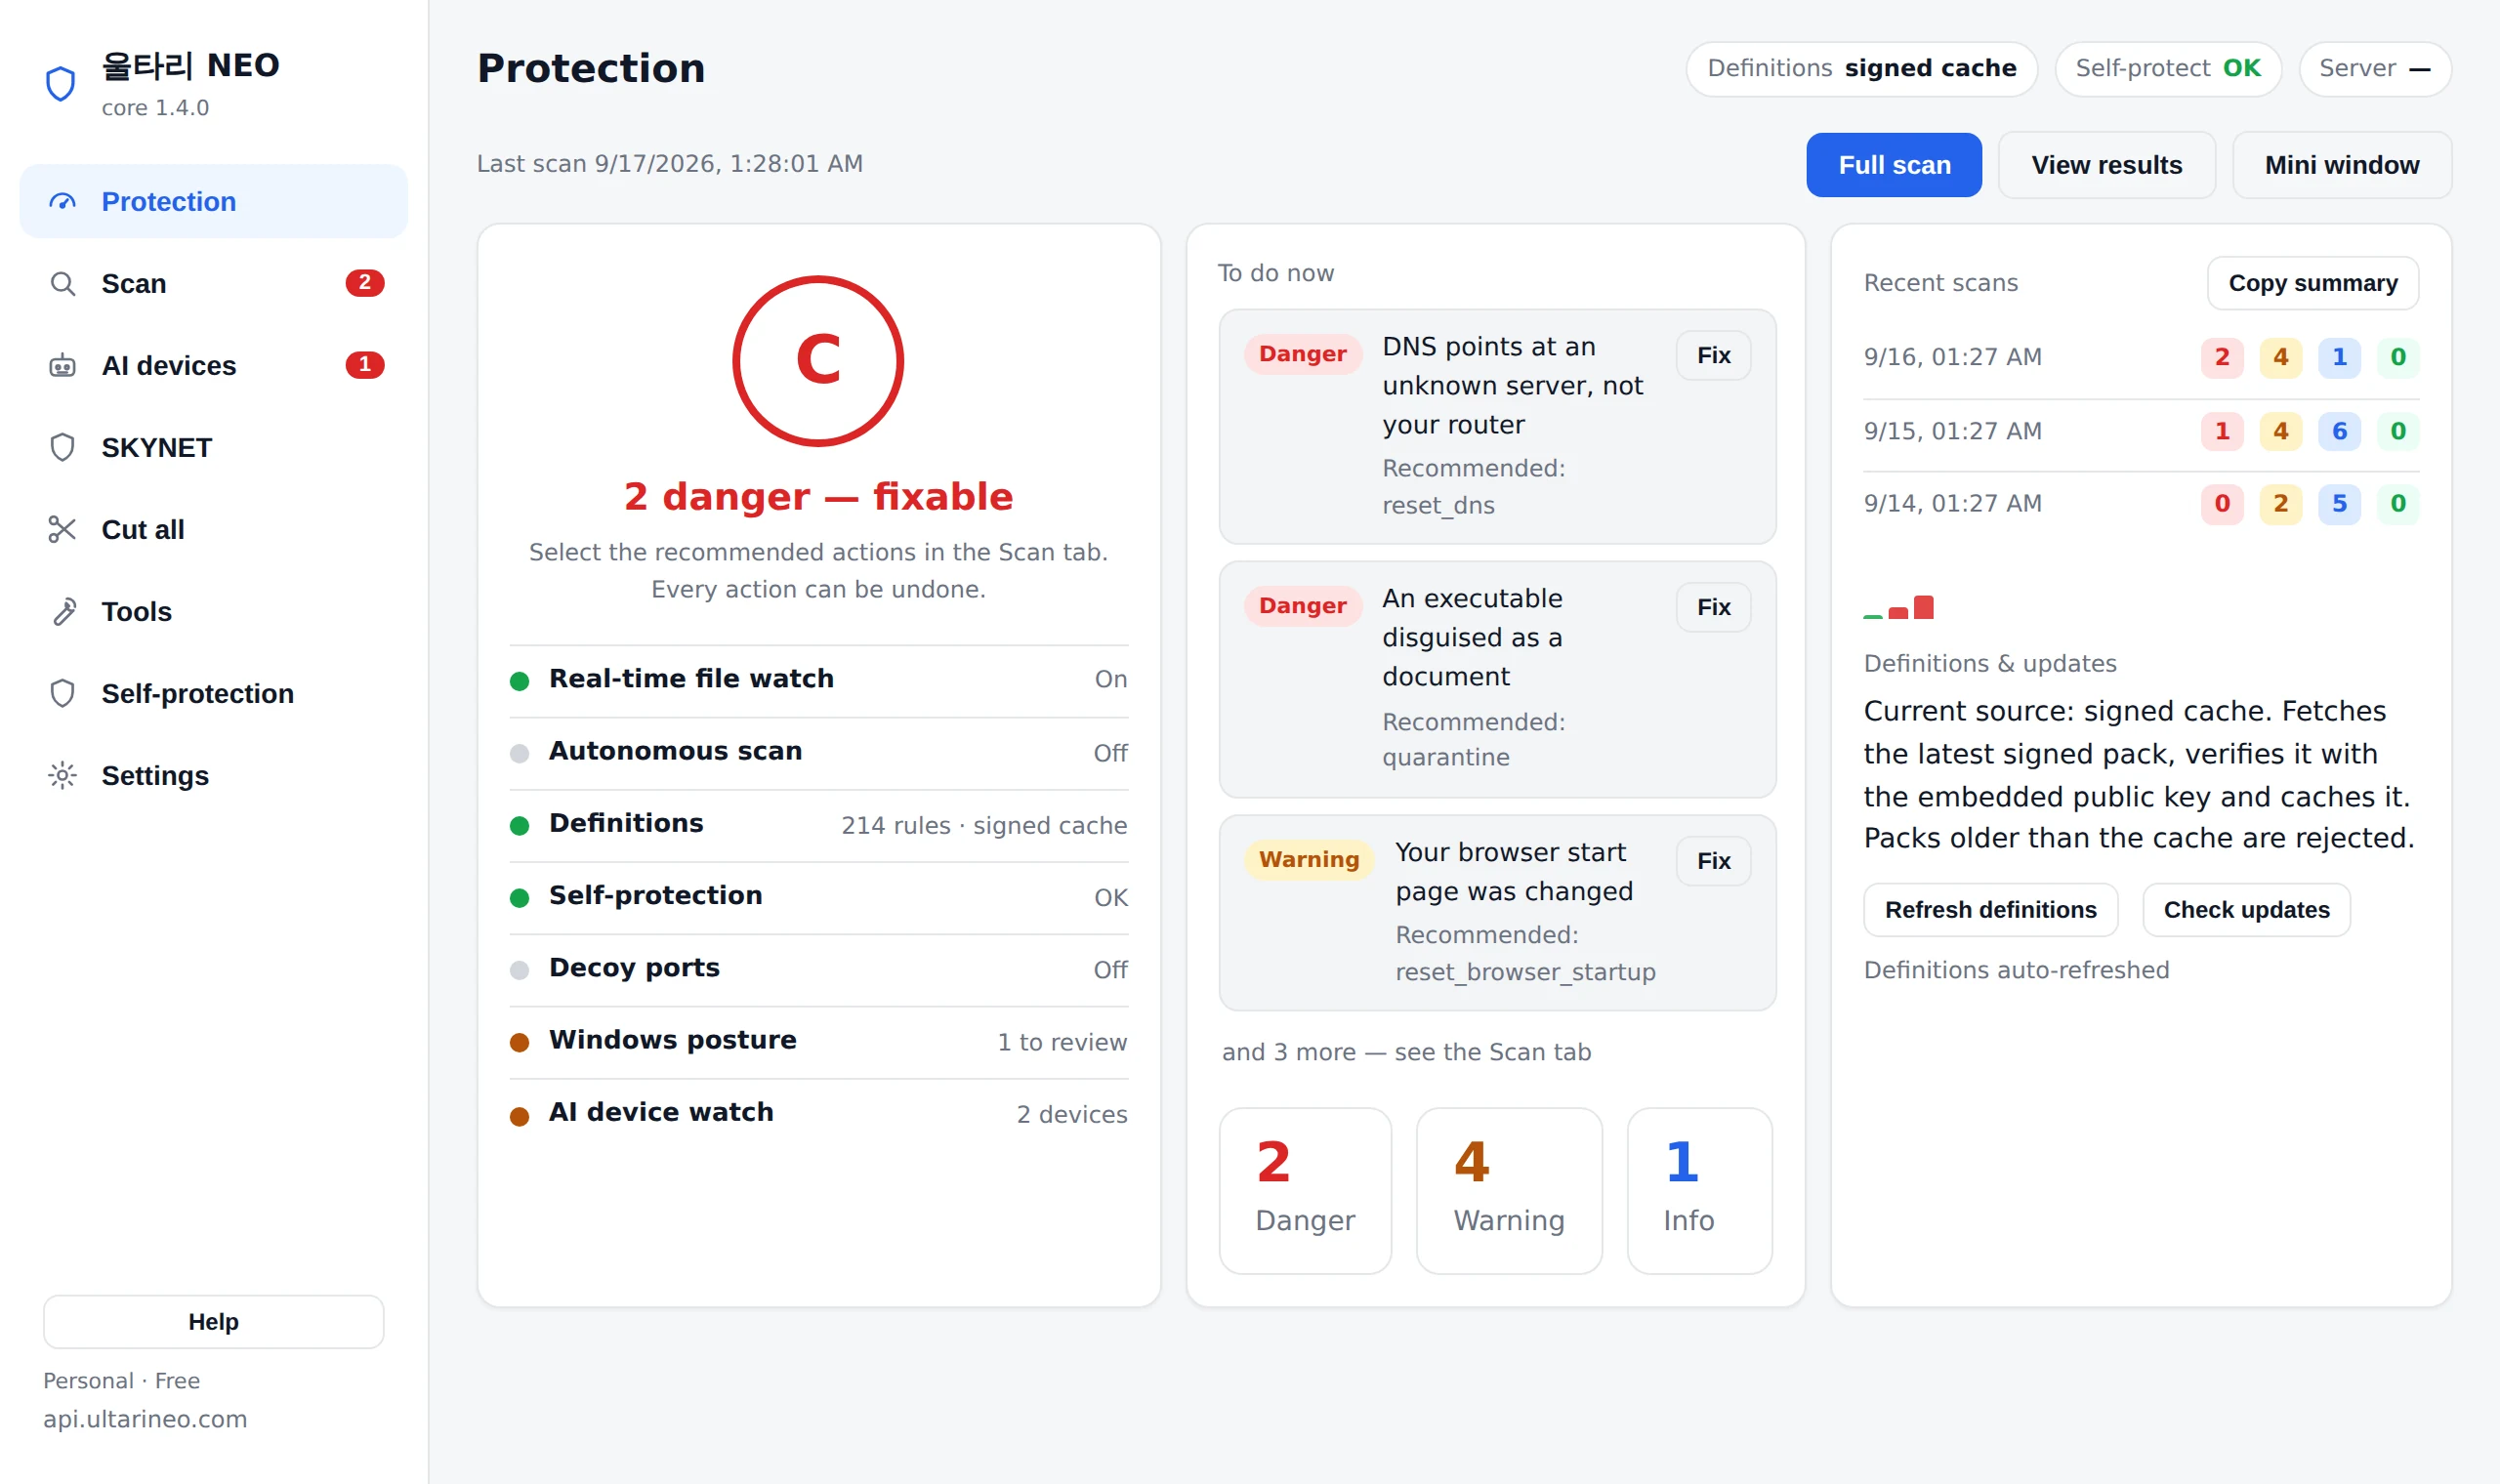
O malware sobrevive mais tempo não em arquivos, mas em lugares que o iniciam de novo. Além dos programas de inicialização e das tarefas agendadas — os cantos profundos que só ferramentas especializadas (Autoruns) examinavam — o Ultari agora os verifica na análise padrão. A troca de endereços de carteira é testada diretamente com uma isca e relatada como confirmada.
① Porta dos fundos na tela de login
Encontra a porta dos fundos clássica que abre um console de administrador sem senha ao pressionar Shift 5 vezes (ferramentas de acessibilidade sequestradas) e ganchos ocultos que iniciam outro programa sempre que um é fechado.
② Sequestro de COM
Uma técnica que faz o Explorador e o Office carregarem uma DLL maliciosa sem direitos de administrador. Sinalizado com força quando o arquivo substituto está numa pasta de usuário e sem assinatura.
③ Persistência na inicialização do Office
Arquivos em XLSTART e STARTUP que rodam toda vez que o Excel ou o Word abre, a chave “Office test” sem uso legítimo e suplementos carregados automaticamente de pastas de usuário.
④ Ganchos ocultos com privilégio SYSTEM
Tratamento de login (LSA), monitores de impressão, auxiliares do netsh, BootExecute, Active Setup, AppInit — apenas entradas fora do padrão, com passos manuais exatos porque não devem ser mexidas sem cuidado.
⑤ Túnel DNS
Dados roubados fatiados em consultas DNS que o firewall deixa passar — detectado quando um programa pergunta dezenas de nomes longos e aleatórios. CDNs e consultas de antivírus são excluídos.
⑥ Troca de endereços de carteira — teste direto
Colocamos brevemente na área de transferência endereços-isca com checksum inválido e vemos se são trocados. Se forem, está confirmado, não suposto. A sua área de transferência é restaurada na hora.
Sem exclusão automática — remover a coisa errada aqui quebra o login, a impressão ou o Office. Provas confirmadas e sinais de suspeita aparecem separados, e tudo é decidido no seu PC.
Verificar agora grátisOs seis esconderijos explicados — verifique você mesmo
Pronto em 3 passos
Trinta segundos da instalação ao primeiro resultado. Não fizemos difícil.
Baixar e executar
Um único instalador (Windows 10/11 de 64 bits). Sem registo, e a análise funciona sem internet.
Varredura completa
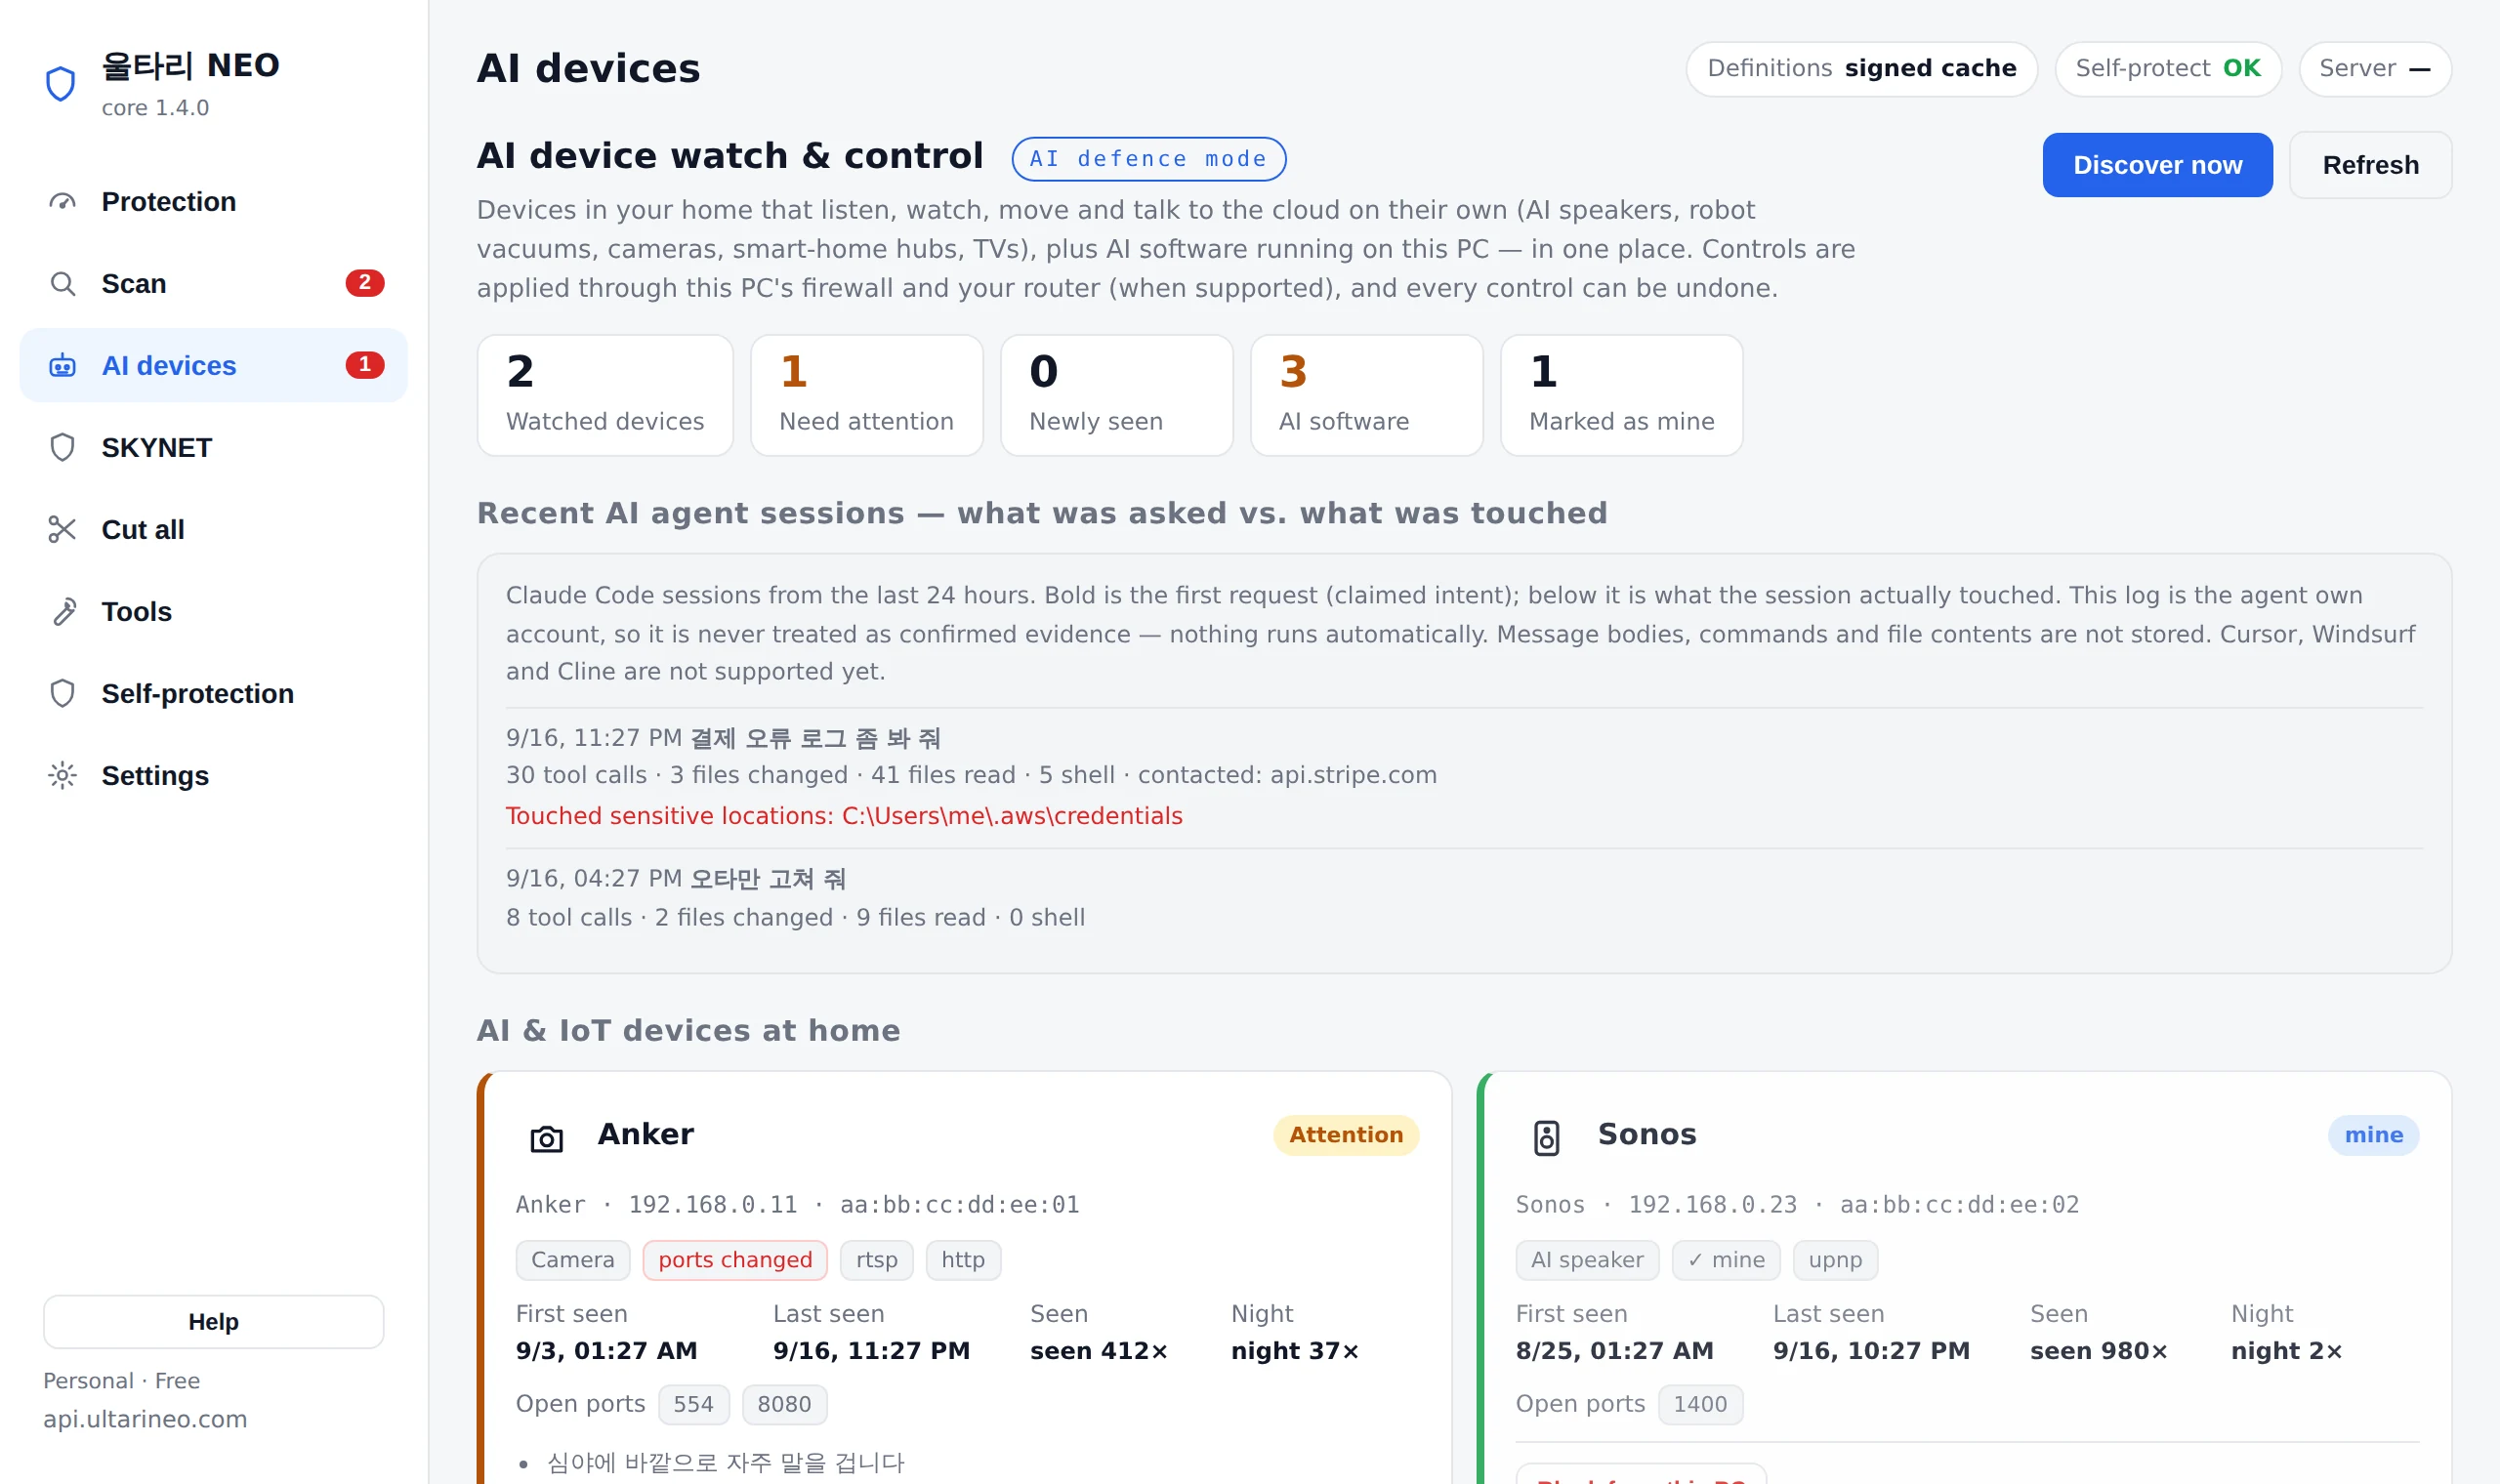
Mais de 30 motores verificam PC, navegadores, rede e dispositivos da casa, separados em Perigo, Atenção e Info.
Limpar e, se precisar, desfazer
Só os itens de Perigo vêm pré-selecionados. Quarentena e limpeza são totalmente reversíveis.
O que protege
Responde o que o antivírus ignora: "por que meus dados saem?"
Adulteração de rede
Detecta adulteração de roteador, DNS, ARP e da configuração automática de proxy (PAC), dispositivos desconhecidos e câmeras ou IoT que tentam alcançar as pastas partilhadas ou o acesso remoto deste PC.
Monitor de vazamento
Mostra quais programas enviam seus dados, para onde e por quê (atualização, sincronização, anúncios, acesso remoto), com as evidências. Quando não há explicação, dizemos isso e indicamos o que verificar em vez de inventar um motivo.
Controle de dispositivos IA
Monitora e controla câmeras, alto-falantes e robôs.
Vírus e ransomware
Verificação por assinaturas e hash mais defesa contra ransomware baseada em comportamento. Diante de um comprometimento confirmado, você recebe a ordem de resposta — conter, barrar a propagação, recuperar — com os dispositivos da casa aos quais o programa culpado se conectou, as proteções que estão desligadas e de onde pode recuperar.
Remoção reversível
Remove adware e módulos forçados, tudo reversível.
Autoproteção
Alerta e reporta na hora se o app for adulterado.
O que encontrou, por que julgou assim e como desfazer
Informe um domínio, confirme a propriedade e verificamos de fora em «somente leitura»: PHP2Shell (CVE-2026-109618/109619), web shells, .env/.git expostos, certificados, cabeçalhos de segurança, DNS, mineradores ocultos e vestígios de malware, de A a Z. Uma varredura grátis gera um relatório .md/.pdf; não enviamos ataques nem testes de invasão.
- Só itens de Perigo vêm pré-selecionados
- Toda ação roda após backup e se desfaz em um clique
- Os veredictos saem no seu PC; os arquivos não saem dele
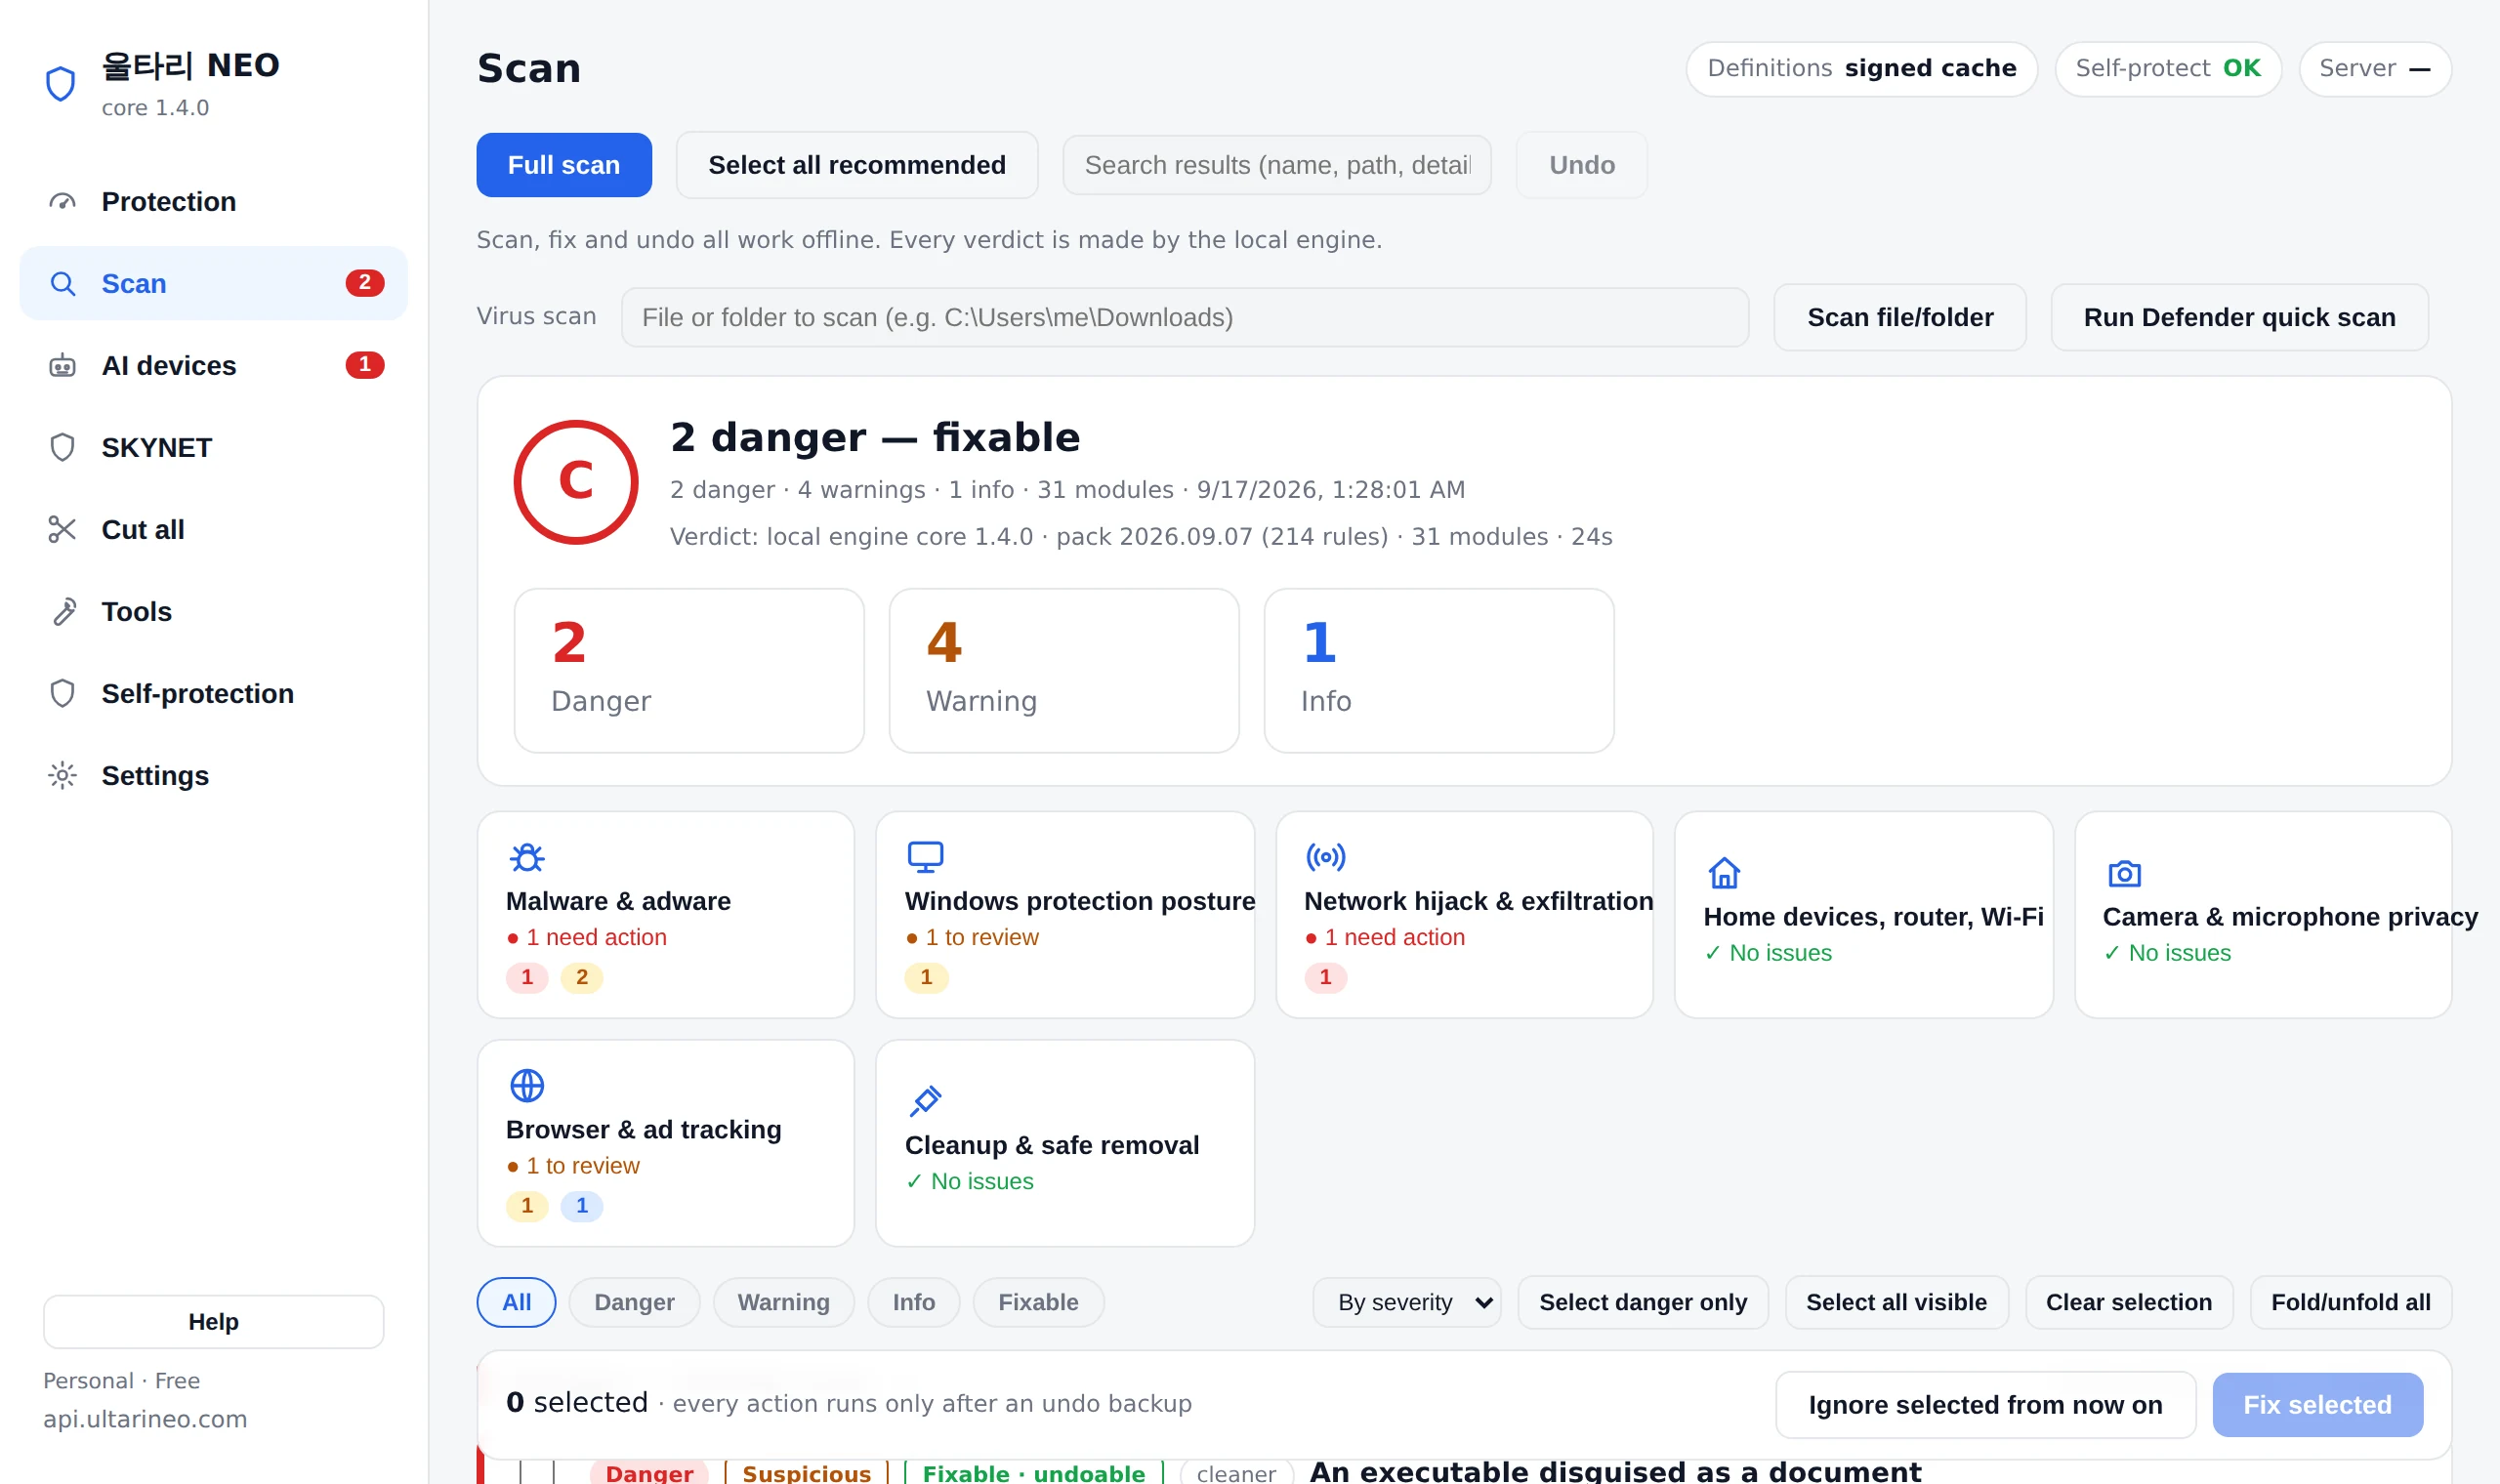
Também observa câmeras, caixas de som, robôs e todo dispositivo com IA
Os dispositivos do roteador são revistos por fabricante, portas abertas e atividade noturna; dá para cortar a comunicação com este PC ou deixá-los dormir por horário.
- Sinaliza dispositivos novos, mudanças de portas e portas de acesso remoto
- Bloqueio por dispositivo, horário de sono, só nuvem do fabricante
- Marque como seu e ele fica quieto
Vigia os aparelhos de casa o tempo todo e corta ou adormece apenas os suspeitos. É o modo do dia a dia.
Para o momento em que você acredita que algo está acontecendo agora: corta tudo de uma vez. O roteador fica de fora, então a internet continua de pé, e um único desfazer devolve tudo.
Até grandes bancos estão sendo invadidos
Vazamentos começam no PC de alguém, não no servidor
Que não seja o seu
Grandes vazamentos costumam ter os mesmos pontos de partida: logins roubados do PC de um funcionário, controle remoto instalado às escondidas, uploads que ninguém notou, bancos de dados e backups abertos na internet.
O atacante não invade, ele faz login. O Ultari vigia esses pontos no PC e no servidor web.
- Logins roubados — malware ladrão de dados, cookies retirados por um navegador sem janela, páginas falsas de «pressione Win+R e cole»
- Controle remoto oculto — AnyDesk, TeamViewer e ferramentas RMM em execução ou residentes como serviço de arranque automático
- Saídas sem explicação — grandes uploads enquanto estava fora, destinos que não batem com quem assinou, histórico de pen drives
- Portas abertas — portas de banco de dados e de administração visíveis de fora (plano empresa), pedidos no log web a .env, dumps de banco e ferramentas de administração, tentativas de injeção SQL (à parte as que deram erro de servidor) e o que foi realmente baixado
- Vários PCs de uma vez — os relatórios dos PCs de trabalho são combinados para achar o mesmo ataque e movimento lateral (plano empresa)
- Opera um banco, fintech, serviço público ou loja? — O Ultari encontra credential stuffing distribuído por muitas origens e consultas que percorrem números de cliente nos logs web de sistemas de funcionários e parceiros
O Ultari não substitui o controle de acesso ao banco de dados nem o firewall de aplicações web. Ele estreita o caminho para contorná-los: o login de um funcionário comum.
Recebeu um aviso de vazamento? O que verificar nas contas e no PC (em coreano)Para equipes de segurança financeiras e corporativas (em coreano)
Caso real · Finanças coreanas, outono de 2026
Dois grandes bancos coreanos foram invadidos em sequência
Perante o mesmo ataque, o Ultari alerta em cada etapa
Segundo a imprensa, num banco foi contornada a verificação de identidade do serviço de consulta de clientes para intermediários de crédito, expondo cerca de 25 mil clientes, e noutro foi invadido o sistema móvel de trabalho dos funcionários. No servidor de ataque suspeito foram apontados vestígios de uma ferramenta autónoma de intrusão com IA e sinais de credential stuffing.
Um ponto em comum: uma porta lateral interna ou de parceiros que o público não vê. Estes ataques passam por quatro etapas. O Ultari capta sinais em cada uma e alerta antes da última.
① Reconhecimento — veja as portas laterais antes do atacante
A partir dos registos públicos de certificados, o Ultari encontra hosts internos como partner, agent, staging ou m-api e assinala ecrãs de login abertos à internet — a mesma lista com que o atacante começa.
② Sondagem — o momento em que uma ferramenta de IA bate à porta
Tentativas de injeção SQL, caminhos que responderam com erros de servidor e sondagens a ficheiros .env, cópias de bases de dados e ferramentas de administração, contados a partir dos registos web e do sensor. Ferramentas automáticas batem a centenas de portas em minutos — e isso deixa rasto. Também junta numa linha uma origem que passa do reconhecimento ao login e ao acesso a dados, e conta etiquetas de ferramentas de ataque como sqlmap ou nuclei.
③ Intrusão — credential stuffing distribuído por origens
Tentativas de login distribuídas por dezenas ou centenas de origens, sucessos após falhas repetidas e se a limitação de taxa atuou. Mais um excerto que recusa palavras-passe vazadas e uma verificação de fugas para as contas do domínio da empresa.
④ Extração — percorra os números e uma isca toca
O Ultari deteta uma origem que obtém dados trocando números de cliente (incluindo varrimentos sequenciais) e deixa-o colocar números de cliente, utilizadores e chaves API isca únicos por site. Utilizadores normais não os conhecem — um único toque é confirmado.
O Ultari não bloqueia nem substitui a sua WAF ou o controlo de acesso à base de dados. Em vez disso, alerta cedo e com provas nos quatro pontos por onde um ataque tem de passar. As decisões são tomadas no seu próprio PC e servidor, e nunca são guardados dados brutos de clientes. Protegemos ultarineo.com com a mesma isca — números de cliente, caminhos, chaves de API e contas isca estão plantados no nosso próprio site, e tocar em qualquer um deles deixa um registo confirmado na hora.
Análise completa do caso — etapas e sinaisLigar ao meu site agora
Caso real · Supermercados europeus, outubro de 2026
Geladeiras foram ajustadas para 50 °C
Eletrodomésticos e instalações agora são alvos
Numa só noite, a refrigeração de centenas de supermercados europeus foi alterada remotamente para 50 °C: alimentos foram descartados e houve fumaça ou incêndios em algumas lojas. Na mesma semana, uma pesquisa mostrou que vários eletrodomésticos simples podem ser unidos para rodar um modelo de IA, e que a IA poderia se copiar para eles.
O Ultari verifica, a partir do seu PC, os aparelhos e equipamentos da sua rede.
Novo na build 96 · grátis para uso pessoal
- Encontra controladores de instalações — refrigeração, climatização e automação predial que abrem protocolos de controle sem autenticação como Modbus, EtherNet/IP e Niagara Fox·BACnet, com o que fazer
- Exposição à internet é Perigo — uma porta de controle aberta para fora via UPnP do roteador é apontada na hora
- Compara com o equipamento do incidente — a família Danfoss AK-SM 800A aparece com as falhas publicadas e a versão corrigida (R4.3.1), a confirmar
- Sinais de tomada de aparelhos por IA — TV, set-top box, robô aspirador, alto-falante ou pequeno IoT com portas de computação de IA distribuída abertas é classificado como Perigo. IA que você mesmo inicia num PC não conta como tomada
O Ultari não desliga seus equipamentos nem o roteador por você — a refrigeração funciona sem rede, mas os alarmes de temperatura podem deixar de ser enviados. Ele mostra o veredito e o que fazer.
Até onde sabemos, o Ultari NEO é a única ferramenta de segurança que verifica, a partir de um só PC, os eletrodomésticos e os equipamentos de refrigeração e climatização da sua casa ou loja. O antivírus vigia o PC e o roteador guarda o caminho — até agora ninguém vigiava os aparelhos no meio.
O Ultari NEO é feito por uma equipe pequena. Torça por nós. Conte a familiares e amigos que têm lojas ou restaurantes e envie opiniões e apoio para [email protected].
Na imprensa: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
Fosso de defesa contra tomada de controlo por IA
veja o que os agentes de IA fazem enquanto permanecem no seu site
Já existem fóruns onde agentes de IA publicam e respondem uns aos outros.
Esses mesmos agentes entram no seu site, fórum ou SaaS com as mesmas mãos.
Publicam, martelam o login, inundam registos e entram em áreas de administração.
O Ultari agrupa cada origem ao longo do tempo, julga «permaneceu · publicou · martelou · entrou» e entrega-lhe excertos de resposta para aplicar por si.
- Publicações e comentários de bots (2xx observado) · vários bots a publicar ao mesmo tempo (discussão de bots) · inundações de login e registo · entrada na área de administração com sessão (suspeita de tomada de controlo)
- Permanência (30+ min, 30+ pedidos) e raspagem (100+ caminhos) por origem — IPs em bruto nunca ficam guardados
- A resposta fica nas suas mãos: linhas de robots.txt · uma expressão Cloudflare WAF · um excerto nginx (só escritas) · uma expressão de limitação para login/registo
- Três olhos: um sensor Cloudflare Worker · um token Cloudflare só de leitura · o registo do servidor web deste PC (julgado no PC)
- Verificação de vulnerabilidades web — compara as versões de PHP, nginx, Apache, IIS e WordPress com dados públicos (endoflife.date · WordPress.org · CISA KEV) e verifica a expiração do certificado TLS, protocolos antigos e .env/.git expostos, apenas com leituras
Aprendido com casos reais. Em hubs públicos de modelos como o Hugging Face foram apanhados mais de uma vez modelos pickle maliciosos que executam código ao carregar,
e em fóruns só de agentes os agentes trocaram publicações sem nenhum humano presente.
Por isso o Ultari trata o modelo que o seu PC descarregou e o agente que visitou o seu site pela mesma regra.
Registar só o observado e chamar autodeclarado a um UA autodeclarado.
Registar o meu site e erguer o fosso
Só sites com propriedade verificada. O veredito não diz «o GPTBot publicou», mas «um chamador que diz ser o GPTBot obteve 2xx num caminho de comentário».
Protege também o software e os agentes de IA deste PC
O antivírus vigia vírus. O Ultari vigia o que as suas ferramentas de IA tocam e para onde enviam.
Assistentes na nuvem, LLMs locais, agentes de programação com IA e as ferramentas (MCP) a que esses agentes se ligam.
- Assinala apps de IA e servidores LLM locais neste PC, e portas abertas à sua rede local
- Verifica até onde chegam as ferramentas (MCP) ligadas aos seus agentes de IA: ficheiros, comandos, rede
- Todos os veredictos no seu PC · tokens e segredos das suas configurações nunca são recolhidos
- Deteta IA usada sem a sua permissão — um servidor MCP aberto à rede local, um agente a trabalhar enquanto está ausente, outro dispositivo a usar o seu servidor de IA — e recomenda isolar os dispositivos de IA/IoT de casa numa Wi‑Fi de convidados
- Detecta uma ferramenta (MCP) no momento em que é ligada ao agente, remove só essa entrada e é reversível — incluindo os ficheiros de definições do VS Code e do Zed e as configurações que chegam dentro de um repositório clonado
- Mostra o que pediu ao lado do que o agente tocou
- Verifica se um modelo de IA descarregado executa código ao carregar (pickle), se um token do hub ficou em texto simples e se o repositório imita uma organização conhecida — e julga sondas de IA no registo do seu próprio servidor web, neste PC
- Além das sondas, separa os sinais de tomada de controlo e violação — um ficheiro secreto realmente servido, um requerente não-navegador dentro de uma área de administração, uma origem em rajada. As classes de requerente são autodeclaradas, por isso dizemos «suspeita», e bloquear continua a ser decisão do operador
- Os falsos alarmes são testados com material real: 10 000 linhas de um registo de servidor em produção, ficheiros de modelo realmente produzidos pelas bibliotecas e endereços reais de bancos e portais. São contados e corrigidos. Controlos deliberadamente maliciosos correm ao lado, para que o silêncio nunca signifique que o detetor morreu
Dizemos claramente o que não conseguimos ver: o tráfego entre dois outros dispositivos nunca chega a este PC, porque o router é um comutador.
Sem saber o destino, não afirmamos que há fuga de dados.
Reconhecidos atualmente: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
origma.app — outro par de olhos da mesma equipa
Diz se um ficheiro foi feito por IA e de onde veio
O Ultari vigia o seu PC e o seu site: o que as suas ferramentas de IA tocam e que agentes por lá passaram.
Mas saber se o ficheiro que lhe chegou é genuíno é outra pergunta.
Largue uma imagem, um vídeo, um áudio ou um documento no origma.app: ele julga a origem por IA, a assinatura de proveniência e os sinais de adulteração em três eixos separados.
Feito pela mesma equipa (PROJECTTEAMFORYOU), gratuito, no navegador, sem instalar nada. 12 idiomas.
- Três eixos julgados em separado: origem por IA · assinatura de proveniência C2PA · adulteração e edições. Um ficheiro, três respostas distintas
- Cada razão é publicada como um livro de evidências: que eixo, com que força, de que ponto do original saiu e que analisador a produziu
- A evidência contrária nunca é apagada; fica à vista tal como está. Quando a evidência não chega, escreve «inconclusivo» — nenhum número é fabricado
- Os ficheiros são apagados assim que a análise termina. A explicação de IA opcional recebe apenas o livro de evidências, nunca o ficheiro
Não se sobrepõem; continuam-se. A verificação de documentos do Ultari pergunta o que acontece ao abrir (macros, execução automática, ligações externas); o origma pergunta se esse mesmo documento é genuíno.
A verificação da cadeia de fornecimento de modelos do Ultari pergunta se um modelo descarregado executa código ao carregar; o origma pergunta se o que tem em mãos saiu de um modelo assim.
O fosso do Ultari pergunta se foi um bot que publicou (o registo de pedidos); o origma pergunta se a imagem dessa publicação foi feita por IA (o conteúdo).
Analisar um ficheiro no origma.app
O Ultari nunca envia ficheiros ao origma por iniciativa própria — quem os carrega é você. O origma também não declara que foi uma IA a fazer algo:
escreve uma de cinco marcas — provavelmente IA · possivelmente IA · inconclusivo · possivelmente humano · provavelmente humano — e diz claramente quando não consegue decidir.
A extensão estava bem quando a instalou.
O problema veio depois
Passou na revisão, tinha assinatura válida e até um selo de "verificado". Então uma atualização virou tudo.
A essa altura já detinha todas as permissões que você concedeu no ano passado.
Por isso a Ultari não pergunta "isto é malicioso?". Ela observa o que mudou depois da instalação.
- Se uma atualização acrescentar permissões, avisamos — isso ultrapassa o que aceitou
- Destacamos os complementos que visam especificamente chats de IA, banca on-line, corretoras cripto, webmail e páginas de login
- Se o endereço de atualização mudar para um local sem revisão, detetamos — ninguém inspeciona o código que chegar depois
- Plugins de editores e mods de jogos não têm lista de permissões. Chamamos-lhe "sem restrições", não "seguro"
- Identifica extensões de carteira falsas — com nome MetaMask, Rabby ou OKX, mas que não são a oficial. O mesmo golpe das 16 extensões falsas do Firefox que roubaram frases de recuperação em outubro de 2026
Trocar um endereço cripto copiado não exige declarar permissão alguma, por isso não conseguimos detetar — onde não vemos, dizemo-lo.
Seu celular também — Ultari NEO para Android
A mesma segunda opinião do seu PC, agora no celular. Funciona junto com seu app antivírus e mostra a evidência de cada achado.
Encontrar apps de golpe
Aponta apps instalados fora da loja, permissões para controlar a tela ou interceptar SMS e chamadas, nomes que imitam órgãos oficiais, apps de controle remoto e padrões de spyware, sempre com a evidência.
Verificar mensagens suspeitas
Toque e segure uma mensagem e compartilhe com o Ultari NEO para ver o endereço que o link realmente abre, não só o texto exibido, e o tipo de golpe. Não pede permissão para ler seus SMS. A partir da 1.2.1, lê mensagens em 12 idiomas (coreano, inglês, japonês, chinês, espanhol, francês, alemão, português, russo, hindi, indonésio e árabe), incluindo golpes de encomenda, restituição de impostos e falso familiar.
Wi‑Fi público e rede
Procura na conexão atual Wi‑Fi aberto sem senha, proxies configurados às escondidas, certificados de usuário capazes de ler HTTPS e DNS desconhecido.
Mapa de permissões e comportamento
Mostra de relance quais apps podem usar câmera, microfone e localização. Com o acesso ao uso ativado, também encontra apps que enviam dados em segundo plano.
Limpeza
Encontra apps sem uso, permissões adormecidas em apps que você não abre mais e caches grandes. O Ultari não apaga nada: quem remove é você.
Verificação de emergência após ligação
Logo depois de uma ligação suspeita, quatro passos dizem o que fazer e mostram apps de controle remoto ou tomada do celular, com um botão para ligar para a polícia.
Sem permissão de internet · Sem conta e sem anúncios · Análise dentro do celular
A proteção pessoal é grátis para sempre. Para o trabalho, um plano anual Empresarial opcional dentro do app adiciona uma lista de verificação da política de segurança, exportação de relatórios de auditoria para reunir evidências dos celulares da equipe e verificações agendadas mais frequentes com alertas de violação. O Google Play cuida do pagamento, do cancelamento e dos reembolsos, pelo preço exibido no Google Play.
A versão para PC é uma defesa estruturalmente diferente. O celular isola cada app em uma sandbox, e nenhum app consegue observar os outros; no PC observamos processos, arquivos e rede diretamente — monitoramento em tempo real, iscas contra ransomware, caça à persistência, verificação da rede doméstica e ações reversíveis.
Download
Grátis para uso pessoal. Um instalador, sem anúncios nem programas extras.
Windows SmartScreen
Para conferir se o arquivo recebido é o que publicamos, execute isto no prompt de comando e compare com o SHA-256 acima.
O instalador é assinado digitalmente como PROJECTTEAMFORYOU. Clique com o botão direito no arquivo baixado, escolha Propriedades e abra a guia «Assinaturas digitais» para conferir o editor você mesmo. Uma versão recém-assinada ainda pode acionar o SmartScreen até acumular reputação de download: se isso acontecer, confirme que o editor é PROJECTTEAMFORYOU e escolha «Mais informações → Executar assim mesmo». Para uma verificação mais rigorosa, compare o SHA-256 abaixo.
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
Novidades
Ver todo o histórico de versõesPreços
Grátis para pessoas; comercial para redes empresariais.
- Varredura, quarentena, reversão
- Rede doméstica e dispositivos IA
- Vírus, ransomware, autoproteção
- Atualização automática
- Vigia alterações em extensões, plugins e mods
- Tudo do plano gratuito, incluindo a vigilância de complementos e mods
- Todos os seus PCs num ecrã — painel de frota e estatísticas da organização
- O que um só PC não mostra — relatórios cruzados para detetar a mesma campanha ou movimento lateral
- Verificação de exposição da rede de trabalho — portas de administração, base de dados e contentores visíveis de fora
- Análises completas agendadas e vigilância contínua
- PCs de trabalho com dados de clientes — logins roubados, ferramentas remotas residentes e sinais de exfiltração em todos os PCs
- Apoio prioritário · fatura com IVA para empresas
Ao comprar, aceita os termos de serviço e a política de reembolso.
📱 Android Empresarial — assinatura anual no app pelo Google Play · preço exibido no Google Play
Perguntas frequentes
Onde está a linha entre uso pessoal e comercial?
Um PC que uma pessoa usa em casa é gratuito. Um PC de trabalho de uma empresa registada (escritório, loja, oficina, sociedade) precisa de licença comercial, incluindo o de um trabalhador independente.
Posso usá-lo com o meu antivírus?
Sim. O Ultari NEO não substitui o antivírus; olha para o que o antivírus não olha: porque saem dados, se a rede doméstica foi alterada, de onde vieram os anúncios e os pacotes. Não interceta ficheiros em tempo real, por isso não há conflito.
Enviam os meus dados para o vosso servidor?
A análise e o veredito acontecem inteiramente no seu PC. Ao servidor chegam apenas o pedido de atualização de definições e estatísticas anónimas (identificador de instalação, versão, sistema, número de deteções). Conteúdo de ficheiros, documentos, contactos e ecrãs nunca são enviados. A política de privacidade detalha tudo.
Posso pedir reembolso?
Se ainda não ativou a chave de licença no produto, reembolsamos a totalidade dentro de 7 dias após o pagamento. Mesmo depois da ativação, reembolsamos se um defeito do produto impedir a utilização. As condições completas estão na política de reembolso.
Posso desfazer uma limpeza?
Sim. Todas as ações criam uma cópia de segurança antes de correrem, e um único desfazer repõe tudo. Se a cópia falhar, a ação não é executada — nunca fazer o que não podemos reverter é uma regra de desenho. Mesmo depois de reiniciar a aplicação ou de várias ações, pode anular as últimas 20 por ordem. Os registos de anulação de ações de administrador e comuns são guardados em separado, para que outro programa não possa forjar um e levar-nos a «anular» algo em seu nome.
É um PC gerido pela empresa ou escola, mas aparecem avisos
Num PC gerido por uma empresa ou escola (associado a um domínio, associado ao Entra ou ligado a uma conta profissional), a política de grupo distribui valores de registo como o bloqueio do Gestor de Tarefas. O Ultari pergunta diretamente ao Windows se o PC é gerido e, em vez de concluir que se trata de um sequestro, indica que podem vir da sua organização e mostra-os apenas como informativos. A verificação de contas segue a mesma regra: contas profissionais e Microsoft são autenticadas fora do equipamento, por isso nunca são contadas como contas sem palavra-passe. Em nenhum caso o Ultari altera a política da sua organização. A ação é sempre escolhida por si.
Também verificam extensões do navegador e mods de jogos?
Sim: extensões do navegador, plugins de editores e de ferramentas de programação com IA, mods de jogos e os programas locais que uma extensão pode invocar. O que não fazemos é declarar uma extensão maliciosa: ler código ofuscado e sentenciar não é algo que se possa fazer com honestidade. Em vez disso, olhamos três coisas: o que está declarado que ela pode fazer, de onde veio e de onde chegam as suas atualizações, e o que mudou depois de a ter instalado. Todos os incidentes reais aconteceram após a instalação: uma conta de programador foi tomada ou uma extensão foi vendida, e saiu uma nova versão enquanto a origem na loja e a assinatura continuavam válidas. Por isso guardamos a lista anterior e vigiamos o crescimento de permissões, novos alvos em páginas de chat com IA, banca ou corretoras, e endereços de atualização que mudam para um local sem revisão. Uma extensão que usa há muito tempo fica em paz, mesmo com permissões amplas. Trocar um endereço cripto copiado não exige declarar permissão alguma, por isso não conseguimos ver — e dizemo-lo, em vez de sugerir que cobrimos.
Deteta malware que rouba cookies de início de sessão?
Sim, pelo método atual. Como desencriptar ficheiros de cookies ficou mais difícil, os ladrões de informação abrem agora o navegador às escondidas, sem janela e com a porta de depuração remota aberta, e pedem-lhe os cookies. O Ultari vê quem abriu esse navegador: ferramentas de desenvolvimento (Node, Python, VS Code) ficam em paz; scripts ou programas desconhecidos em pastas de utilizador são assinalados, e só se propõe fechar a instância invisível. Se os cookies já saíram não se consegue ver a partir do PC, por isso indicamos terminar sessão em todos os dispositivos e mudar palavras-passe. Instaladores falsos com nomes do ChatGPT, Claude e outras apps de IA também são verificados pela assinatura e pela origem da transferência.
O próprio programa de segurança pode tornar-se a porta de entrada?
É a primeira coisa que fechamos. A atualização automática só aceita informação assinada e verifica uma hora de emissão e de expiração que o servidor assina em cada resposta, pelo que também deteta um ataque de congelamento que repete informação de atualização antiga. O instalador transferido fica bloqueado até ser executado (numa pasta só para administradores quando em modo de administrador), para não poder ser trocado, e o signatário tem de ser exatamente PROJECTTEAMFORYOU. A origem das entradas de registo é decidida pelo local que consultámos, pelo que valores escritos por um programa sem privilégios nunca nos levam a executar um comando como administrador.
Quando o ecrã diz «ligado» ou «feito», é mesmo verdade?
Sim — só o dizemos quando aconteceu. Se uma ação de alerta não executou nada (por exemplo, a cópia de segurança falhou ou faltavam permissões), vê «não aplicada» com o motivo e o alerta mantém-se. A função de bloqueio só aparece «ligada» se pelo menos uma regra de firewall tiver sido realmente adicionada, e os privilégios de administrador são verificados no processo real, não num interruptor das definições. Analisar alguns ficheiros arrastados nunca dá uma nota ao PC inteiro, e se guardar as definições falhar o ecrã volta aos valores guardados e avisa-o. Se só uma parte foi aplicada, vê um cartão âmbar com quantas falharam e porquê em vez de um «feito» verde, e os leitores de ecrã leem pelo nome cada interruptor de definições, caixa de seleção e janela de alerta. Se uma análise não conseguiu ler algo (uma recolha falhada ou vazia), isso aparece como «não observado» em vez de «tudo bem», essa análise não é mostrada a verde e nada é contado como «resolvido» face à análise anterior.