Антивирус говорит «всё чисто» — так почему ПК тормозит и показывает рекламу?
Ultari NEO за один проход проверяет более 30 движками кражу логинов, утечки данных, скрытое удалённое управление, рекламное ПО, вымогателей и подмену домашней сети.Каждое решение принимается на вашем ПК, каждую очистку можно отменить.
📱 Приложение для Android — бесплатно в Google Play
🚨 Срочное предупреждение об угрозе · окт. 2026
Активность, связанная с Lazarus: через уязвимость PHP (PHP2Shell) готовятся атаки на веб-серверы по всему миру. Ваш сайт в безопасности?
Введите домен, подтвердите владение — и мы проверим его снаружи «только чтением»: PHP2Shell (CVE-2026-109618/109619), веб-шеллы, открытые .env/.git, сертификаты, заголовки безопасности, DNS, скрытые майнеры и следы вредоносов, от A до Я. Одна бесплатная проверка даёт отчёт .md/.pdf; мы не шлём атакующих запросов и тестов на проникновение.
Новое обновление · Сборка 91
Даже если антивирус говорит «чисто»,
мы находим шесть мест, где прячутся вредоносные программы
Дольше всего вредоносная программа живёт не в файлах, а в местах, которые запускают её снова. За пределами автозагрузки и планировщика — глубокие места, которые раньше смотрели только экспертные инструменты (Autoruns), — Ultari теперь проверяет при обычном сканировании. Подмену адресов кошельков мы проверяем напрямую с помощью приманки и сообщаем как подтверждённую.
① Бэкдор на экране входа
Находит классический бэкдор, открывающий консоль администратора без пароля по пятикратному нажатию Shift (перехваченные специальные возможности), и скрытые крючки, запускающие другую программу при закрытии любой.
② Перехват COM
Приём, при котором Проводник и Office загружают вредоносную DLL без прав администратора. Сильный сигнал, если подменяющий файл лежит в папке пользователя и не подписан.
③ Закрепление при запуске Office
Файлы в XLSTART и STARTUP, запускающиеся при каждом открытии Excel или Word, ключ «Office test» без законного назначения и автозагружаемые надстройки из папок пользователя.
④ Скрытые крючки уровня SYSTEM
Обработка входа (LSA), мониторы печати, помощники netsh, BootExecute, Active Setup, AppInit — только нестандартные записи и точные ручные шаги, потому что трогать их наугад нельзя.
⑤ DNS-туннелирование
Украденные данные, нарезанные в DNS-запросы, которые пропускает брандмауэр, — выявляются, когда программа запрашивает десятки длинных случайных имён. CDN и запросы антивирусов исключены.
⑥ Подмена адресов кошельков — прямая проверка
Мы ненадолго помещаем в буфер обмена адреса-приманки с неверной контрольной суммой и смотрим, не подменят ли их. Если подменили — это подтверждение, а не догадка. Буфер обмена сразу восстанавливается.
Без автоматического удаления — ошибка здесь ломает вход, печать или Office. Подтверждённые доказательства и подозрительные сигналы показываются раздельно, а все решения принимаются на вашем ПК.
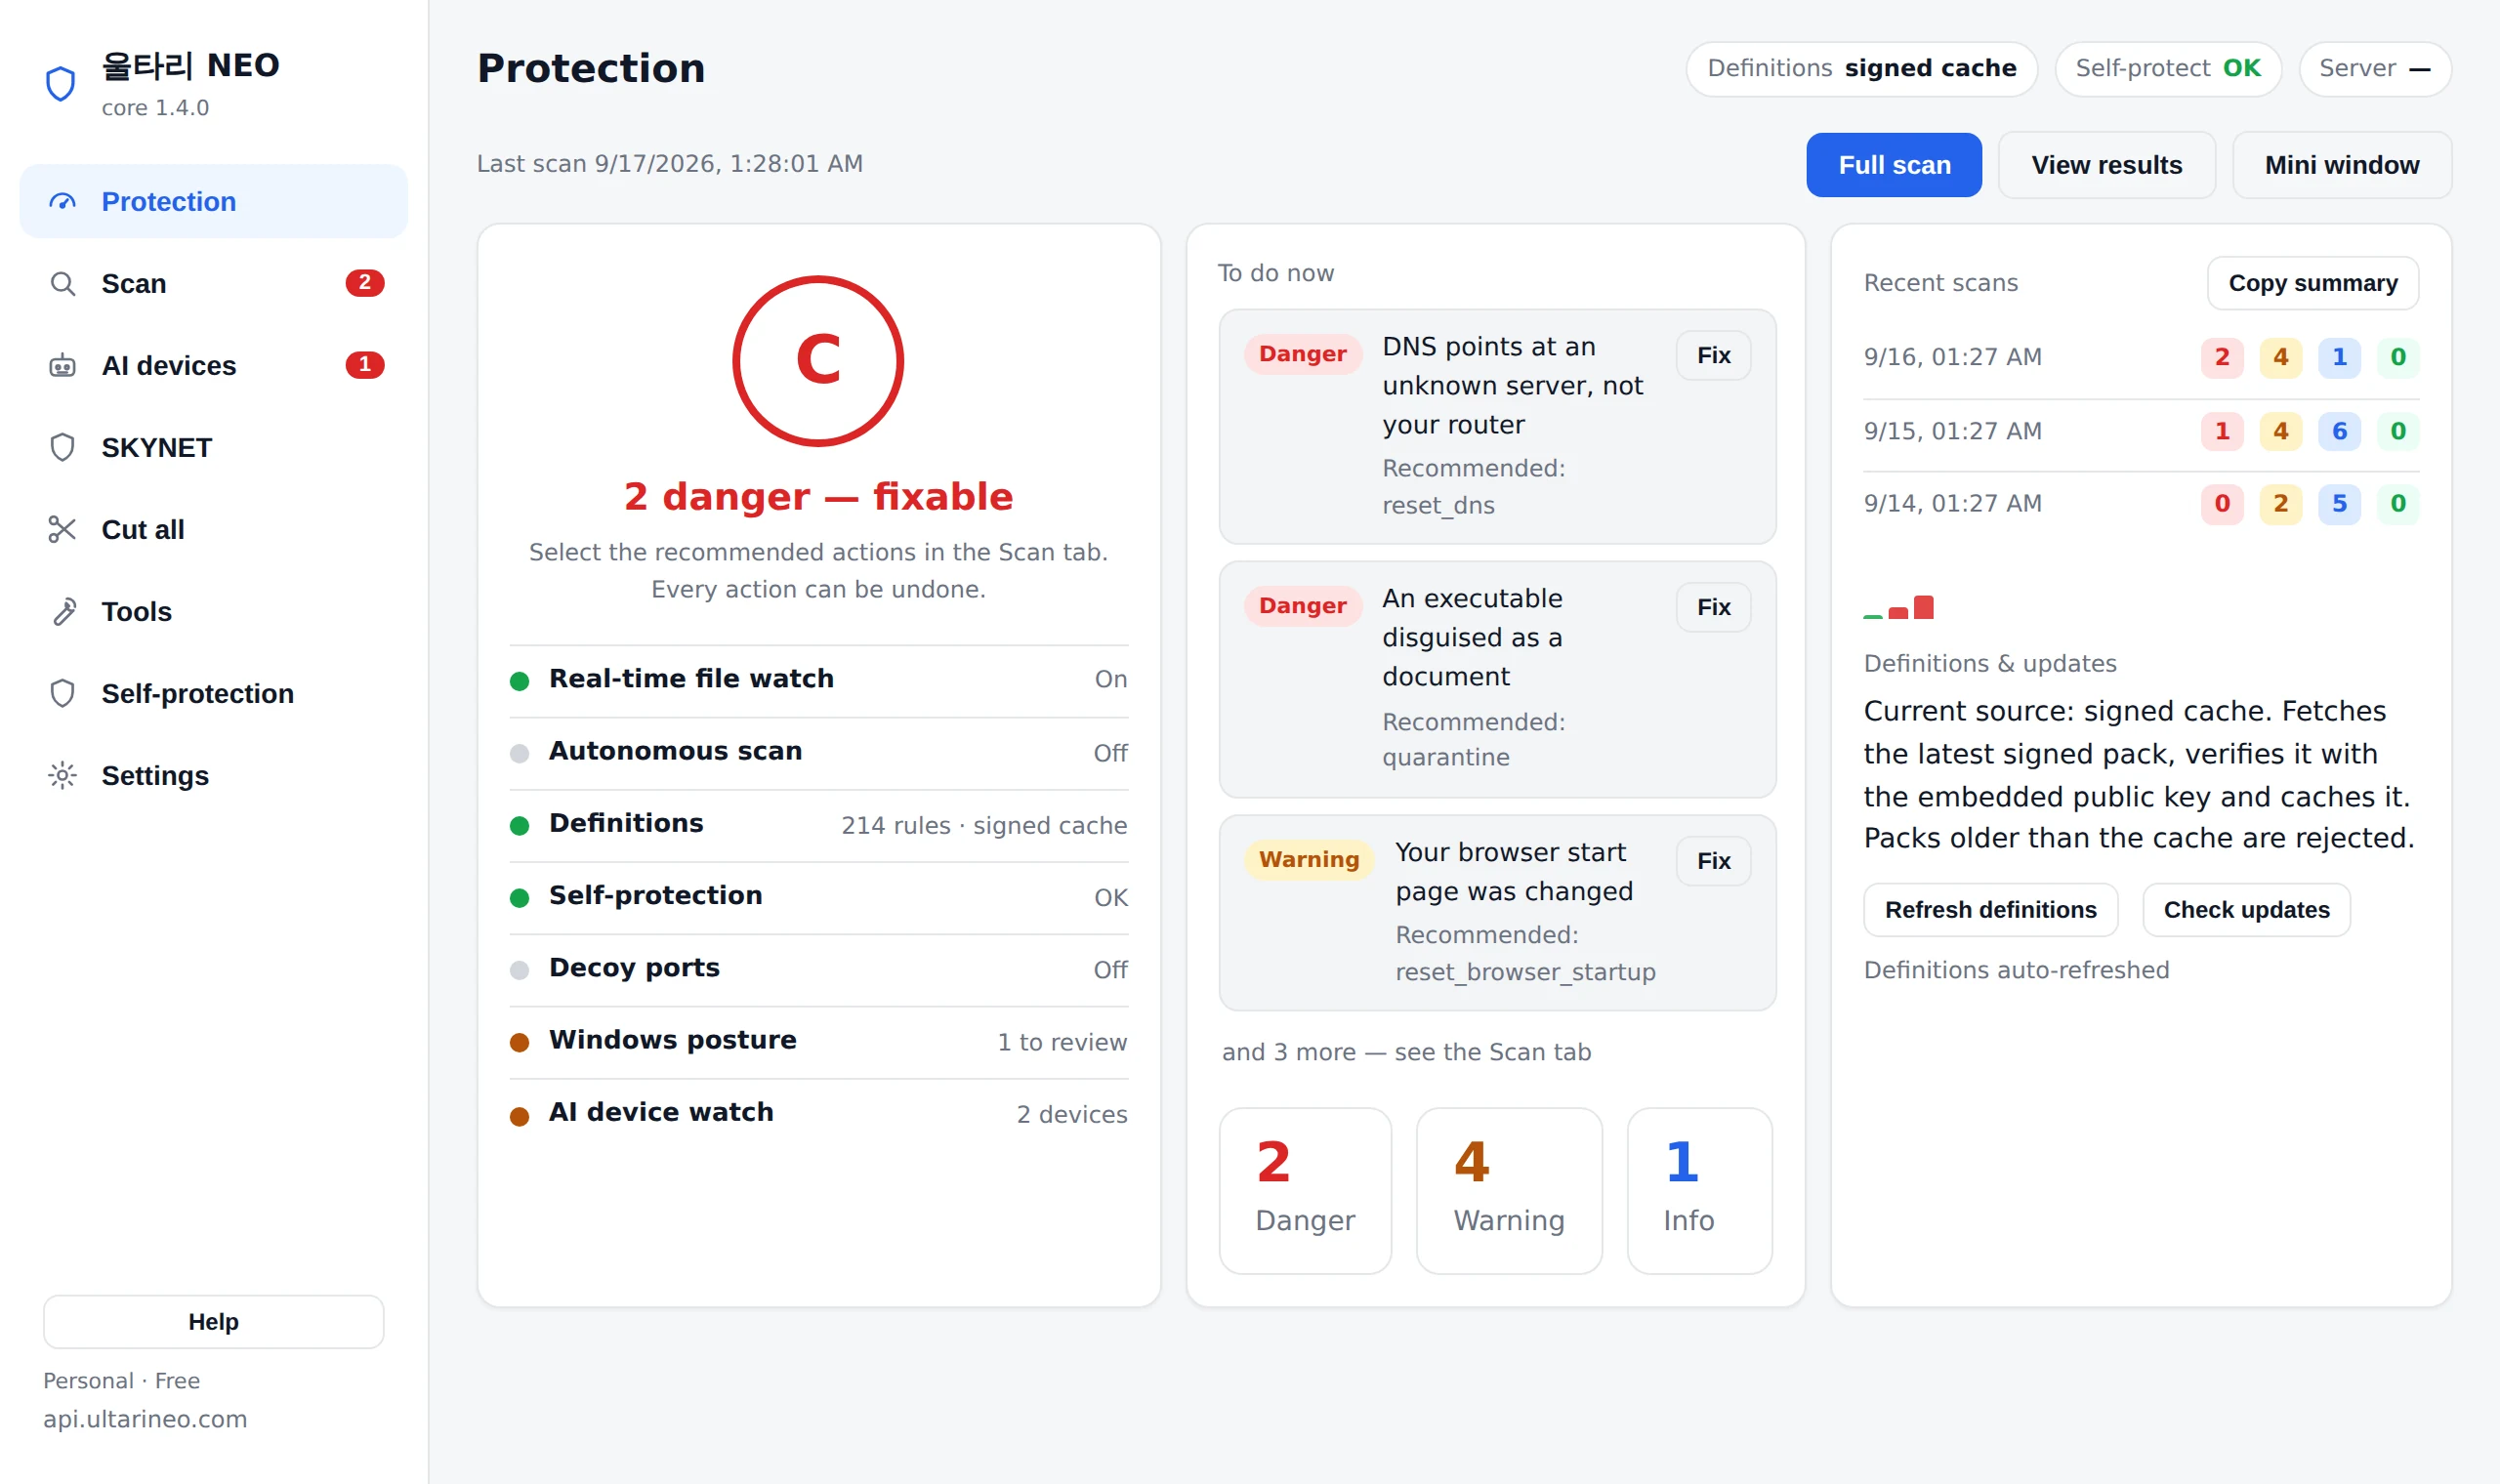
Проверить бесплатно сейчасШесть укрытий: разбор и самопроверка
Готово за 3 шага
Тридцать секунд от установки до первого результата. Мы не усложняли.
Скачать и запустить
Один установочный файл (64-битная Windows 10/11). Регистрация не нужна, проверка работает и без интернета.
Полная проверка
Более 30 движков проверяют ПК, браузеры, сеть и домашние устройства — с разделением на Опасно, Внимание и Инфо.
Очистить и при необходимости отменить
По умолчанию выбраны только опасные пункты. Карантин и очистка полностью обратимы.
Что защищает
Отвечает на то, что упускает антивирус: «почему мои данные уходят?»
Подмена домашней сети
Обнаруживает подмену роутера, DNS, ARP и автонастройки прокси (PAC), неизвестные устройства, а также камеры и IoT, которые лезут в общие папки или удалённый доступ этого ПК.
Контроль утечек
Показывает, какие программы отправляют данные, куда и зачем (обновление, синхронизация, реклама, удалённый доступ), с доказательствами. Если объяснить нельзя, мы так и пишем и перечисляем, что проверить, а не придумываем причину.
Контроль ИИ-устройств
Следит и управляет камерами, колонками, роботами-пылесосами.
Вирусы и вымогатели
Проверка по сигнатурам и хешам плюс поведенческая защита от шифровальщиков. При подтверждённом взломе вы получаете порядок действий — изолировать, остановить распространение, восстановить — с указанием домашних устройств, к которым подключалась вредоносная программа, отключённых средств защиты и источника для восстановления.
Безопасное удаление
Удаляет рекламное ПО и навязанные модули, всё обратимо.
Самозащита
Мгновенно оповещает при подмене приложения.
Что найдено, почему так решено и как это отменить
Введите домен, подтвердите владение — и мы проверим его снаружи «только чтением»: PHP2Shell (CVE-2026-109618/109619), веб-шеллы, открытые .env/.git, сертификаты, заголовки безопасности, DNS, скрытые майнеры и следы вредоносов, от A до Я. Одна бесплатная проверка даёт отчёт .md/.pdf; мы не шлём атакующих запросов и тестов на проникновение.
- По умолчанию выбраны только опасные пункты
- Любое действие выполняется после резервной копии и отменяется в один клик
- Решения принимаются на вашем ПК, файлы никуда не уходят
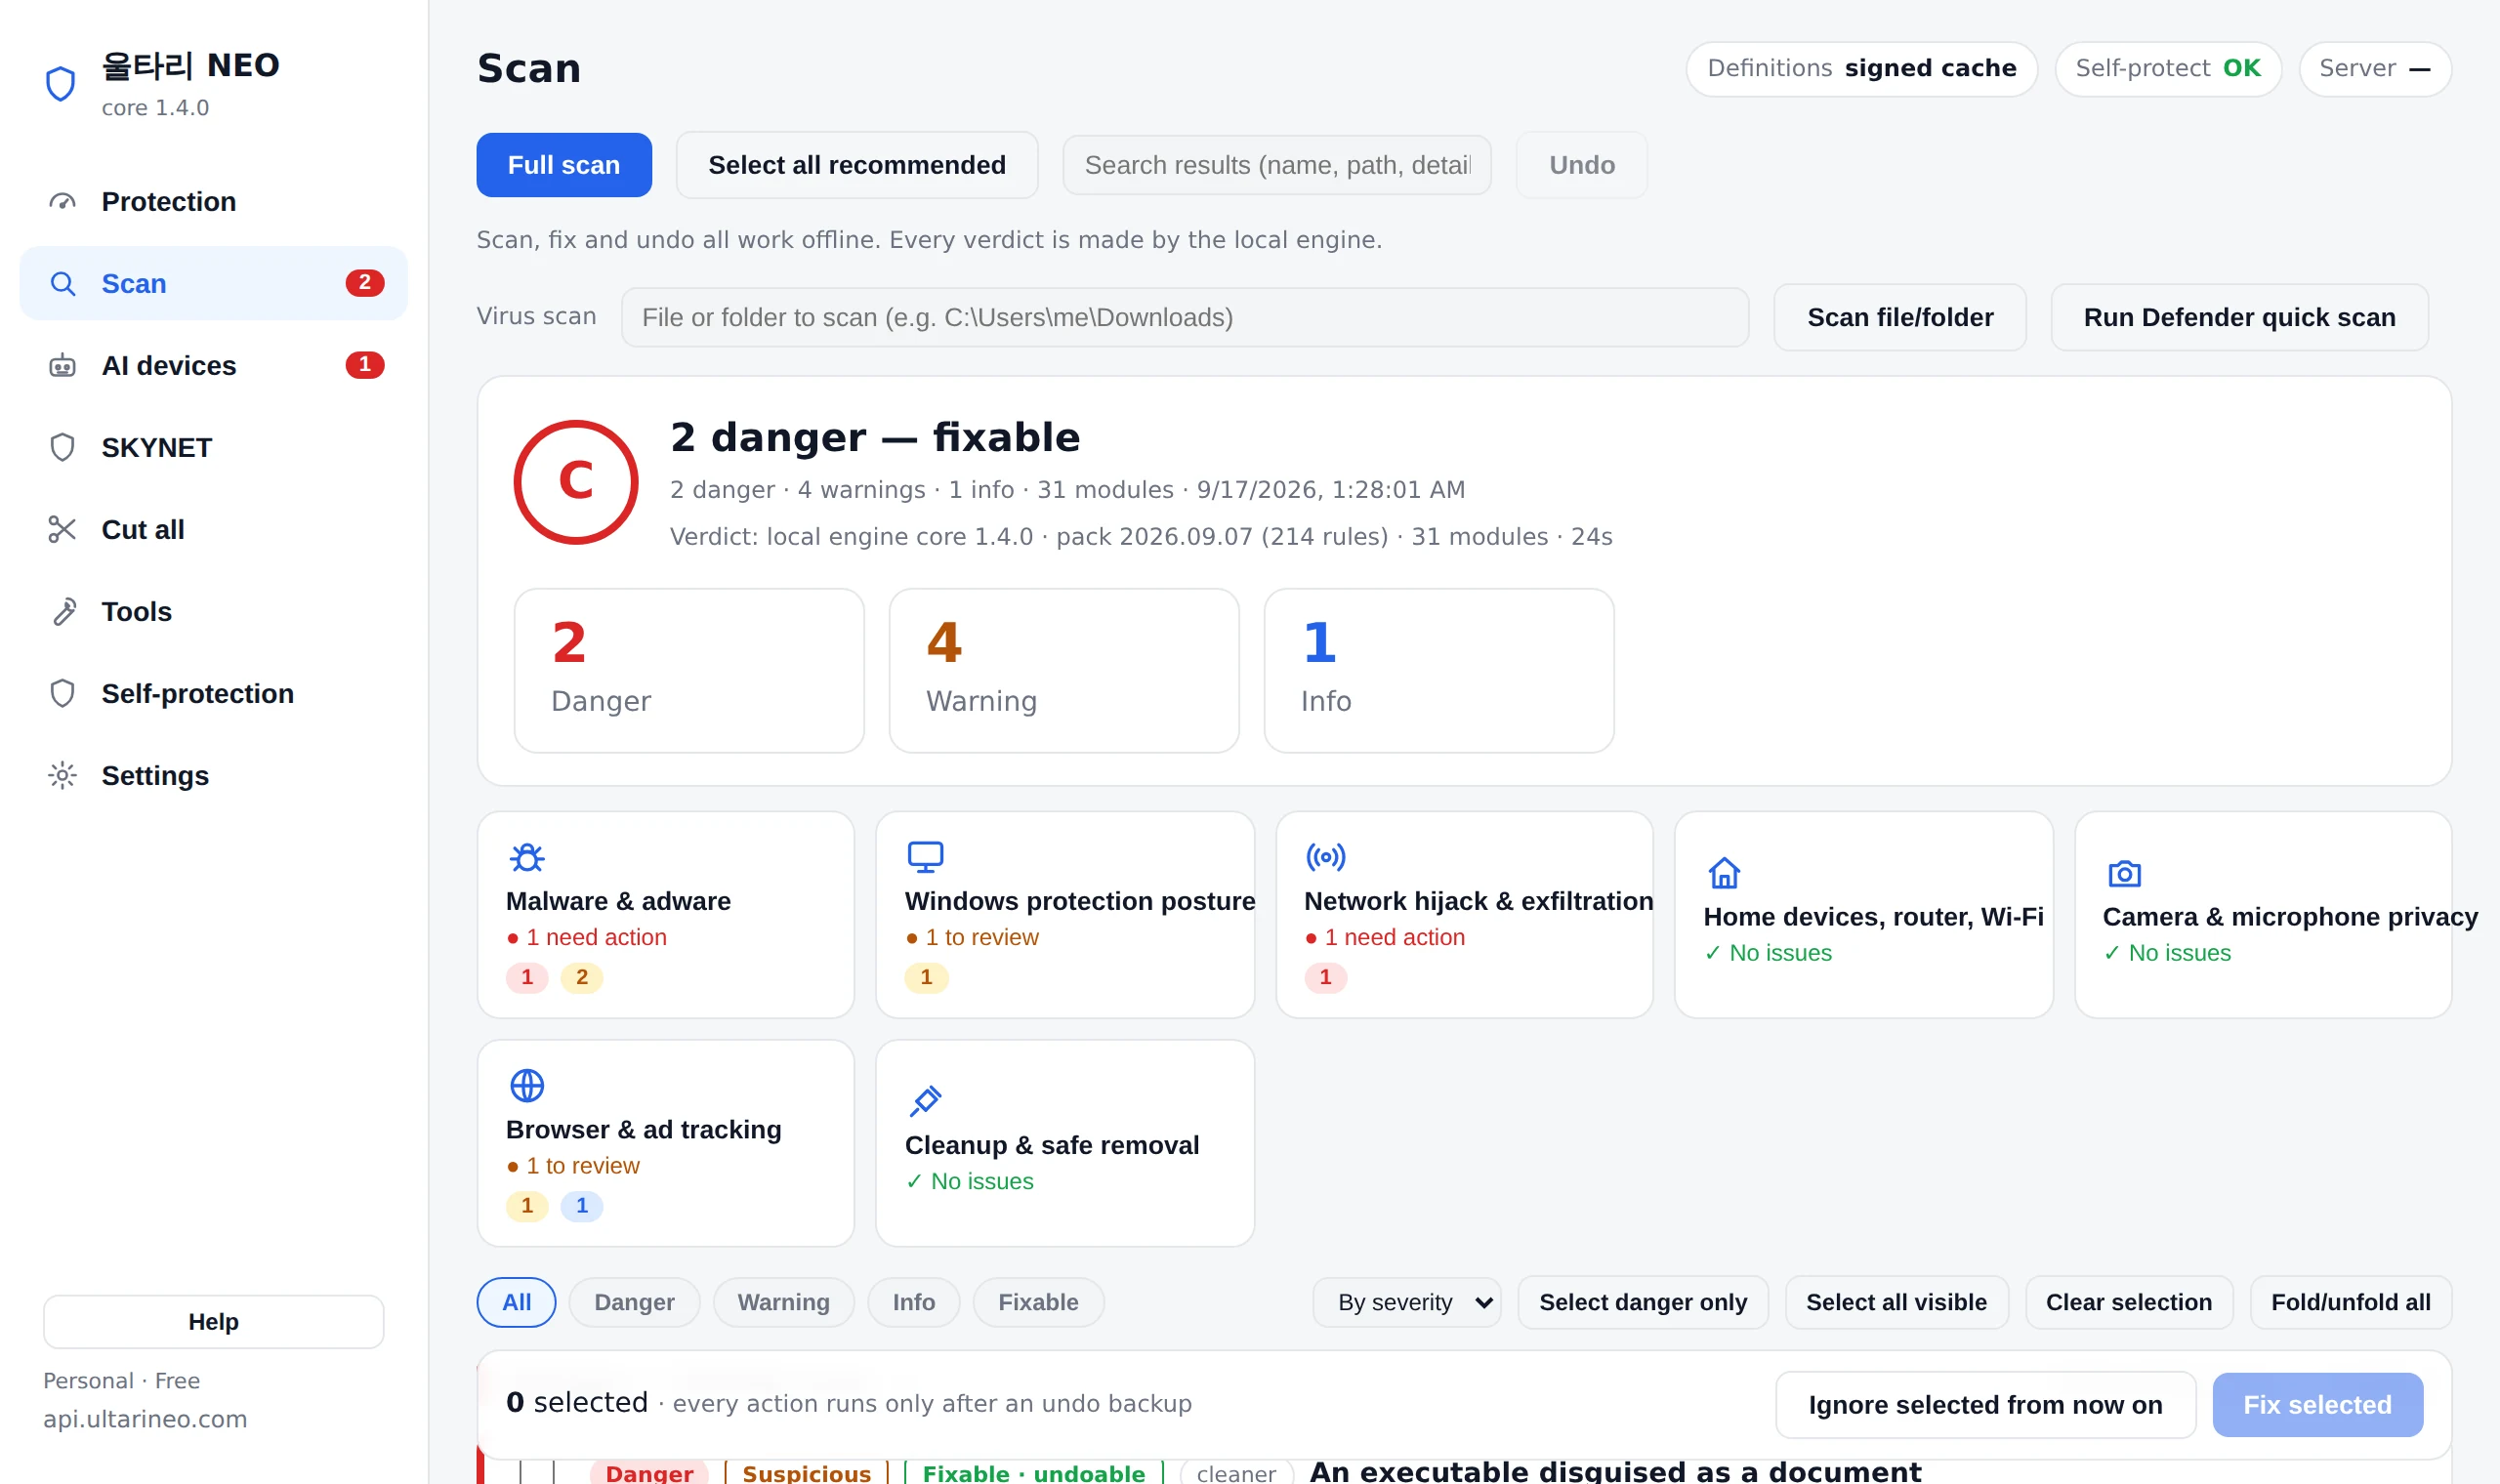
Видит камеры, колонки, роботы-пылесосы и любые ИИ-устройства дома
Устройства на роутере проверяются по производителю, открытым портам и ночной активности; подозрительное можно отрезать от этого ПК или усыплять по расписанию.
- Отмечает новые устройства, смену портов и порты удалённого доступа
- Блокировка по устройству, расписание сна, только облако производителя
- Отметьте как своё — и оно перестанет беспокоить
Постоянно следит за домашними устройствами и отключает или усыпляет только подозрительные. Это режим на каждый день.
На случай, когда вам кажется, что прямо сейчас что-то происходит: он отключает всё сразу. Маршрутизатор не трогаем, поэтому интернет остаётся, а одна отмена возвращает всё назад.
Взламывают даже крупные банки
Утечка начинается не на сервере, а на чьём-то ПК
Пусть это будет не ваш
У крупных утечек обычно одни и те же отправные точки: логины, украденные с ПК сотрудника, тайно установленное удалённое управление, незамеченные выгрузки, открытые в интернет базы данных и резервные копии.
Злоумышленник не взламывает — он входит в систему. Ultari следит за этими точками на ПК и веб-сервере.
- Кража логинов — стилеры, вынос cookie через браузер без окна, поддельные проверки «нажмите Win+R и вставьте»
- Скрытое удалённое управление — AnyDesk, TeamViewer и RMM-инструменты в работе или в автозапуске как служба
- Необъяснимые выгрузки — большие отправки в ваше отсутствие, адресаты, не совпадающие с подписантом, история USB-накопителей
- Открытые двери — порты БД и администрирования, видимые снаружи (для бизнеса), запросы в веб-журнале к .env, дампам БД и админ-инструментам, попытки SQL-инъекций (отдельно — с ошибкой сервера) и то, что реально скачали
- Много ПК сразу — отчёты рабочих ПК объединяются, чтобы найти одну и ту же атаку и боковое перемещение (для бизнеса)
- Управляете банком, финтехом, госсервисом или магазином? — Ultari находит в веб-журналах систем для сотрудников и партнёров подбор учётных данных, распределённый по множеству источников, и запросы с перебором номеров клиентов
Ultari не заменяет контроль доступа к БД и межсетевой экран веб-приложений. Он сужает обходной путь: вход обычного сотрудника.
Пришло уведомление об утечке? Что проверить в аккаунтах и на ПК (на корейском)Для служб безопасности финансовых компаний и бизнеса (на корейском)
Реальный случай · финансовый сектор Кореи, осень 2026
Два крупных корейских банка взломали один за другим
При той же атаке Ultari подаёт сигнал на каждом этапе
По сообщениям СМИ, в одном банке обошли проверку личности в сервисе поиска клиентов для кредитных посредников — пострадали около 25 тысяч клиентов, в другом взломали мобильную рабочую систему для сотрудников. На предполагаемом сервере атаки указали следы автономного ИИ-инструмента для проникновения и признаки подбора учётных данных.
Общее одно — внутренний или партнёрский чёрный ход, которого клиенты не видят. Такие атаки проходят четыре этапа. Ultari ловит сигналы на каждом и предупреждает до последнего.
① Разведка — увидеть чёрные ходы раньше злоумышленника
По открытым журналам сертификатов Ultari находит внутренние хосты вроде partner, agent, staging, m-api и отмечает страницы входа, открытые в интернет, — тот самый список, с которого начинает атакующий.
② Прощупывание — момент, когда ИИ-инструмент стучится в дверь
Попытки SQL-инъекций, пути с ответами-ошибками сервера и запросы к файлам .env, дампам баз данных и админ-инструментам подсчитываются по веб-журналам и сенсору. Автоматические инструменты за минуты стучатся в сотни дверей — и это оставляет след. Также сводит в одну строку источник, который переходит от разведки ко входу и доступу к данным, и считает метки инструментов атаки вроде sqlmap и nuclei.
③ Проникновение — подбор учётных данных с множества источников
Попытки входа, распределённые по десяткам и сотням источников, успех после серии неудач и сработало ли ограничение частоты. Плюс фрагмент кода, отклоняющий утёкшие пароли, и проверка утечек учётных записей домена компании.
④ Вывод данных — перебор номеров, и срабатывает приманка
Ultari замечает источник, который получает данные, меняя номера клиентов (включая последовательный перебор), и позволяет разместить уникальные для сайта номера клиентов, логины и API-ключи-приманки. Обычные пользователи их не знают — одного касания достаточно для подтверждения.
Ultari не блокирует и не заменяет WAF или контроль доступа к базе данных. Вместо этого он предупреждает рано и с доказательствами в четырёх местах, через которые обязательно проходит атака. Вердикты выносятся на вашем ПК и сервере, исходные данные клиентов не сохраняются. ultarineo.com мы защищаем той же приманкой — на нашем сайте заложены приманочные номера клиентов, пути, API-ключи и учётные записи, и любое касание одной из них сразу оставляет подтверждённую запись.
Полный разбор случая — этапы и сигналыПодключить к моему сайту
Реальный случай · Европейские супермаркеты, октябрь 2026
Холодильники выставили на 50 °C
Бытовая техника и оборудование — теперь мишени
За одну ночь холодильное оборудование сотен европейских супермаркетов удалённо переключили на 50 °C: продукты пришлось выбросить, в некоторых магазинах был дым или пожар. В ту же неделю исследование показало, что несколько слабых бытовых устройств можно объединить для запуска ИИ-модели, а ИИ может копировать себя на них.
Ultari проверяет технику и оборудование вашей сети прямо с ПК.
Новое в сборке 96 · бесплатно для личного использования
- Находит контроллеры оборудования — холодильные, климатические и здания, открывающие протоколы управления без аутентификации (Modbus, EtherNet/IP, Niagara Fox·BACnet), с тем, что делать
- Доступ из интернета — «Опасно»: порт управления, открытый наружу через UPnP роутера, отмечается сразу
- Сверка с оборудованием из инцидента — для семейства Danfoss AK-SM 800A показываются опубликованные уязвимости и исправленная версия (R4.3.1) с пометкой «нужно проверить»
- Следы захвата техники ИИ — телевизор, приставка, робот-пылесос, колонка или мелкое IoT-устройство с открытыми портами распределённых ИИ-вычислений получают «Опасно». ИИ, запущенный вами на ПК, захватом не считается
Ultari не отключает ваше оборудование или роутер за вас — холодильники работают без сети, но тревоги о температуре могут перестать отправляться. Он показывает вывод и что делать.
Насколько нам известно, Ultari NEO — единственный инструмент безопасности, который с одного ПК проверяет бытовую технику, холодильное и климатическое оборудование дома или в магазине. Антивирус следит за ПК, роутер охраняет дорогу — технику между ними до сих пор никто не проверял.
Ultari NEO делает небольшая команда. Поддержите нас. Расскажите об этом родным и друзьям, у которых магазин или ресторан, а отзывы и слова поддержки присылайте на [email protected].
Скачать бесплатноПоддержать письмом
В прессе: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
Ров защиты от захвата ИИ
увидьте, что делают ИИ-агенты, пока находятся на вашем сайте
Форумы, где ИИ-агенты публикуют и отвечают друг другу, уже реально существуют.
Те же агенты входят на ваш сайт, форум или SaaS теми же руками.
Публикуют, долбят вход, заваливают регистрацию, заходят в админ-зоны.
Ultari группирует каждый источник во времени, выносит вердикт «находился · публиковал · долбил · вошёл» и даёт фрагменты для реагирования, которые вы применяете сами.
- Посты и комментарии ботов (замечен 2xx) · несколько ботов публикуют одновременно (обсуждение ботов) · шквалы входов и регистраций · вход в админ-зону с сессией (подозрение на захват)
- Пребывание (30+ мин, 30+ запросов) и скрейпинг (100+ путей) по источникам — сырые IP никогда не сохраняются
- Реагирование остаётся в ваших руках: строки robots.txt · выражение Cloudflare WAF · фрагмент nginx (только записи) · выражение ограничения частоты для входа/регистрации
- Три глаза: датчик Cloudflare Worker · токен Cloudflare только для чтения · журнал веб-сервера этого ПК (оценивается на ПК)
- Проверка веб-уязвимостей — сверяет версии PHP, nginx, Apache, IIS и WordPress с открытыми данными (endoflife.date · WordPress.org · CISA KEV) и проверяет срок TLS-сертификата, старые протоколы и открытые .env/.git — только чтением
Уроки реальных случаев. В публичных хабах моделей вроде Hugging Face не раз ловили вредоносные pickle-модели, выполняющие код при загрузке,
а на форумах только для агентов агенты обменивались сообщениями без единого человека.
Поэтому Ultari судит модель, которую скачал ваш ПК, и агента, пришедшего на ваш сайт, по одному правилу.
Записывать только наблюдаемое и называть самообъявленный UA самообъявленным.
Зарегистрировать сайт и поднять ров
Только сайты с подтверждённым владением. Вердикт звучит не «GPTBot опубликовал», а «вызывающий, называющий себя GPTBot, получил 2xx на пути комментария».
Защищает и ИИ-программы, и агентов на этом ПК
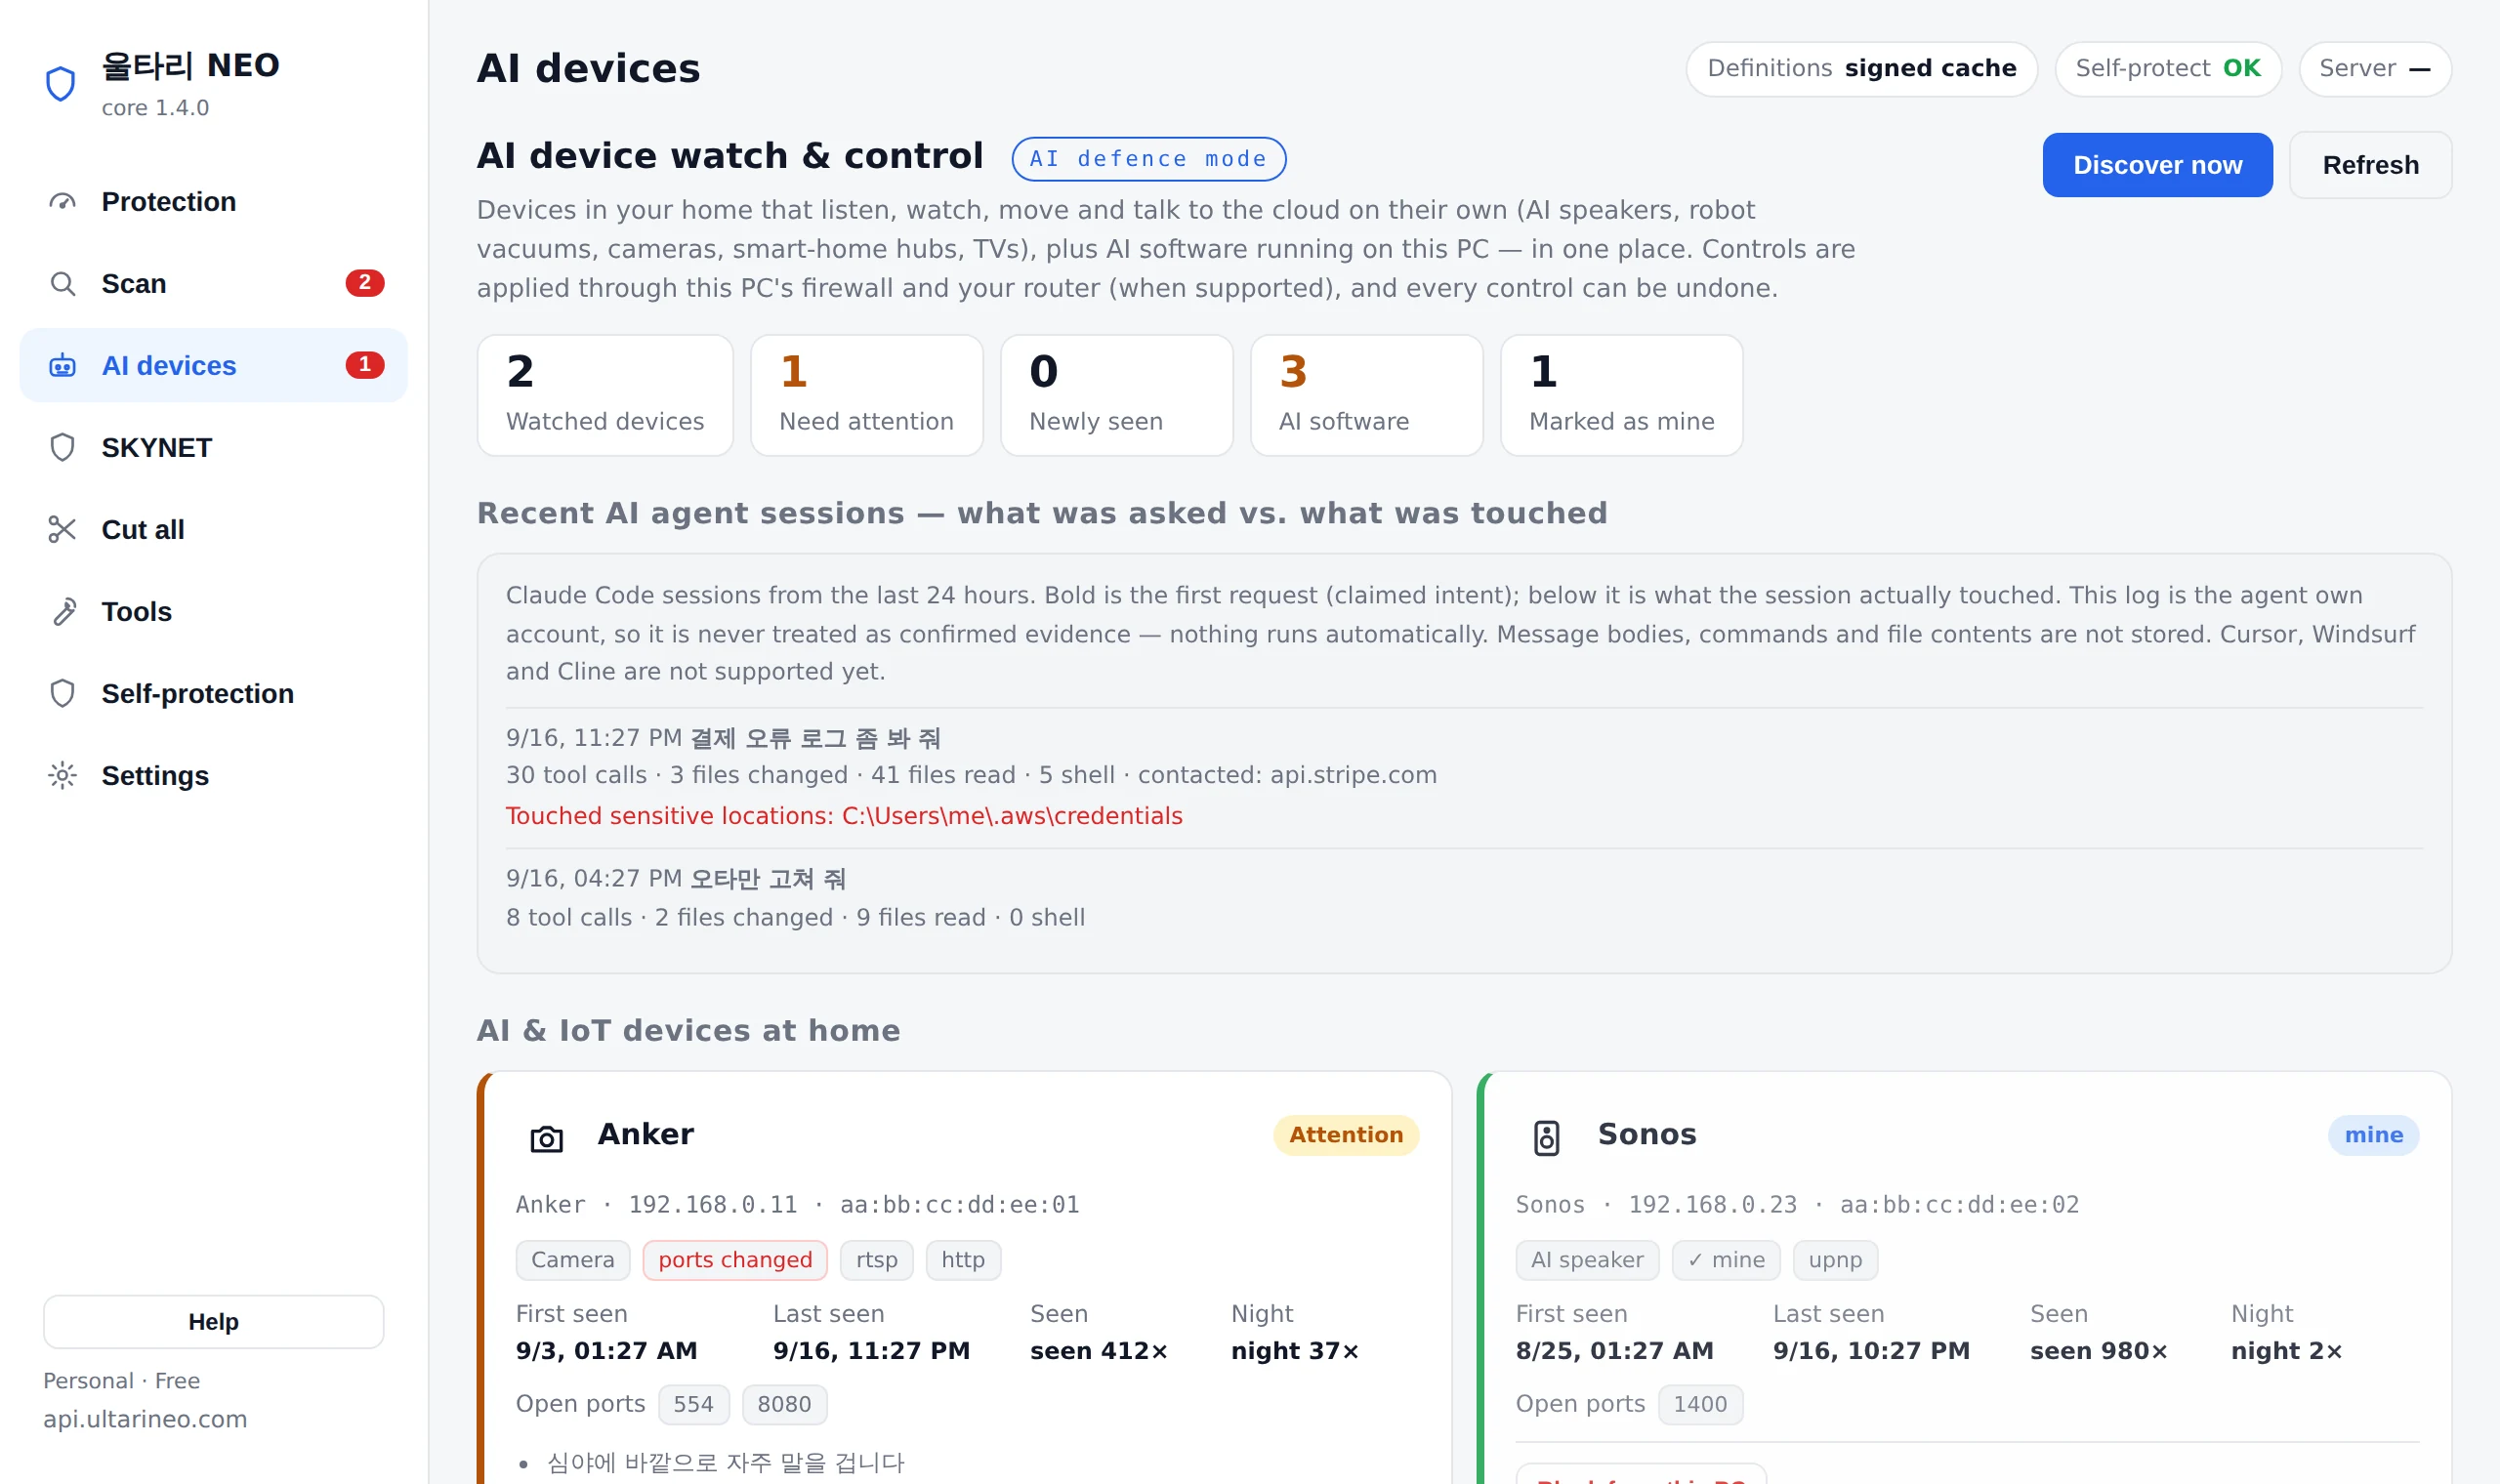
Антивирус следит за вирусами. Ultari следит за тем, к чему обращаются ваши ИИ-инструменты и куда отправляют данные.
Облачные ассистенты, локальные LLM, ИИ-агенты для кода и инструменты (MCP), к которым эти агенты подключены.
- Показывает запущенные ИИ-приложения и локальные LLM-серверы на этом ПК и порты, открытые в локальную сеть
- Проверяет, как далеко достают инструменты (MCP), подключённые к вашим ИИ-агентам: файлы, команды, сеть
- Все вердикты — на вашем ПК · токены и секреты из ваших конфигураций не собираются
- Ловит ИИ, который используют без вашего разрешения: MCP-сервер, открытый в локальную сеть, агент, работающий в ваше отсутствие, другое устройство, использующее ваш ИИ-сервер, — и советует изолировать домашние ИИ/IoT-устройства в гостевом Wi‑Fi
- Замечает инструмент (MCP) в момент подключения к агенту, удаляет только эту запись с возможностью отмены — включая файлы настроек VS Code и Zed и конфигурации, пришедшие вместе с клонированным репозиторием
- Показывает, что вы просили, рядом с тем, чего агент коснулся
- Проверяет, выполняет ли скачанная ИИ-модель код при загрузке (pickle), не остался ли токен хаба открытым текстом и не имитирует ли репозиторий известную организацию — и оценивает ИИ-зонды в журнале вашего веб-сервера прямо на этом ПК
- Помимо зондов, отдельно показывает сигналы захвата и взлома — реально отданный секретный файл, не-браузерный запрашивающий в админ-зоне, всплеск с одного источника. Классы запрашивающих самодекларируемы, поэтому пишем «подозрение», а блокировка остаётся решением оператора
- Ложные срабатывания проверяются на настоящем материале: 10 000 строк журнала боевого сервера, файлы моделей, которые действительно создали библиотеки, реальные адреса банков и порталов. Их считают и исправляют. Рядом идут намеренно вредоносные контрольные образцы, чтобы тишина никогда не означала, что детектор умер
Мы прямо говорим, чего не видим: трафик между двумя другими устройствами никогда не проходит через этот компьютер, потому что роутер - это коммутатор.
Не зная адресата, мы не заявляем об утечке.
Сейчас распознаются: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
origma.app — ещё одна пара глаз от той же команды
Он говорит, сделан ли файл ИИ и откуда он взялся
Ultari смотрит за вашим ПК и вашим сайтом: к чему прикасаются ИИ-инструменты и какие агенты заходили.
Но подлинный ли сам файл, который к вам попал, — это другой вопрос.
Бросьте изображение, видео, аудио или документ в origma.app: он оценивает происхождение от ИИ, подпись происхождения и следы изменений по трём отдельным осям.
Сделан той же командой (PROJECTTEAMFORYOU), бесплатно, прямо в браузере, ничего ставить не нужно. 12 языков.
- Три оси оцениваются отдельно: происхождение от ИИ · подпись происхождения C2PA · следы правок и подделки. Один файл — три самостоятельных ответа
- Каждое основание публикуется в журнале улик: какая ось, насколько сильное, из какого места оригинала взялось и какой анализатор его выдал
- Улики против никогда не удаляются — их показывают как есть. Когда улик не хватает, пишется «не определено»: число не выдумывается
- Файлы удаляются сразу после анализа. Необязательное объяснение от ИИ получает только журнал улик, но никогда не сам файл
Они не перекрываются, а продолжают друг друга. Проверка документов в Ultari спрашивает, что будет при открытии (макросы, автозапуск, внешние ссылки); origma спрашивает, подлинный ли этот же документ.
Проверка цепочки поставок моделей в Ultari спрашивает, выполняет ли скачанная модель код при загрузке; origma спрашивает, вышло ли то, что у вас в руках, из такой модели.
Ров Ultari спрашивает, бот ли опубликовал запись (журнал запросов); origma спрашивает, сделана ли картинка в этой записи ИИ (содержимое).
Ultari сам никогда не отправляет файлы в origma — загружаете их вы. И origma не объявляет, что нечто сделал ИИ:
он ставит одну из пяти отметок — скорее ИИ · возможно ИИ · не определено · возможно человек · скорее человек — и прямо говорит, когда решить нельзя.
Расширение было в порядке, когда вы его установили.
Проблема началась потом
Оно прошло проверку, подпись была действительна, был даже значок «проверено». А потом одно обновление всё перевернуло.
К тому моменту оно уже держало все права, выданные вами в прошлом году.
Поэтому Ultari не спрашивает «вредоносно ли это». Он смотрит, что изменилось после установки.
- Если обновление добавит права, вы узнаете — это выходит за рамки вашего согласия
- Мы выделяем дополнения, нацеленные именно на ИИ-чаты, интернет-банкинг, криптобиржи, веб-почту и страницы входа
- Если адрес обновлений переедет туда, где никто не проверяет, мы это заметим — приходящий далее код никто не смотрит
- У плагинов редакторов и игровых модов нет списка прав. Мы пишем «без ограничений», а не «безопасно»
- Находит поддельные расширения кошельков — с названием MetaMask, Rabby или OKX, но не официальные. Тот же приём, что у 16 поддельных расширений Firefox, похищавших фразы восстановления в октябре 2026
Подмена скопированного крипто-адреса не требует объявленных прав, поэтому мы её не поймаем — где не видим, там так и пишем.
Защищает и телефон — Ultari NEO для Android
То же «второе мнение», что и на ПК, теперь на телефоне. Работает вместе с вашим антивирусом и показывает доказательства по каждой находке.
Поиск мошеннических приложений
Отмечает приложения, установленные не из магазина, права на управление экраном и перехват SMS и звонков, названия под видом госорганов, приложения удалённого доступа и признаки шпионских программ — с доказательствами.
Проверка подозрительных сообщений
Удерживайте сообщение и поделитесь им с Ultari NEO: вы увидите адрес, который на самом деле открывает ссылка, а не только видимый текст, и приём мошенников. Доступ к чтению SMS не требуется. С версии 1.2.1 проверка читает сообщения на 12 языках (корейский, английский, японский, китайский, испанский, французский, немецкий, португальский, русский, хинди, индонезийский и арабский), включая мошенничество с посылками, возвратом налогов и «родственниками».
Публичный Wi‑Fi и сеть
Ищет в текущем подключении открытый Wi‑Fi без пароля, скрытно настроенный прокси, пользовательские сертификаты, позволяющие читать HTTPS, и незнакомый DNS.
Карта разрешений и поведение приложений
Сразу видно, каким приложениям доступны камера, микрофон и местоположение. Если разрешить доступ к истории использования, найдутся и приложения, отправляющие данные в фоне.
Очистка
Находит неиспользуемые приложения, «спящие разрешения» у давно не открывавшихся приложений и большие кеши. Ultari ничего не удаляет — удаляете вы сами.
Срочная проверка после звонка
Сразу после подозрительного звонка четыре шага подскажут, что делать, и покажут приложения удалённого управления и захвата телефона; есть кнопка вызова полиции.
Без доступа к интернету · Без аккаунта и рекламы · Проверка внутри телефона
Личная защита бесплатна навсегда. Для работы есть необязательная годовая подписка «Бизнес» внутри приложения: чек-лист политики безопасности компании, экспорт отчётов аудита для сбора подтверждений с телефонов сотрудников и более частые плановые проверки с оповещениями о нарушениях политики. Оплату, отмену и возвраты обрабатывает Google Play, по цене, указанной в Google Play.
Версия для ПК — структурно другая защита. Телефон запирает каждое приложение в песочницу, и ни одно не может наблюдать за другими; на ПК мы напрямую следим за процессами, файлами и сетью — мониторинг в реальном времени, приманки для шифровальщиков, поиск автозапуска, проверка домашней сети и обратимые действия.
Скачать
Бесплатно для личного использования. Один установщик, без рекламы и довесков.
Windows SmartScreen
Чтобы убедиться, что полученный файл — тот самый, выполните это в командной строке и сравните с SHA-256 выше.
Установщик подписан кодовой подписью на имя PROJECTTEAMFORYOU. Щёлкните загруженный файл правой кнопкой мыши, выберите «Свойства» и откройте вкладку «Цифровые подписи», чтобы самостоятельно проверить издателя. Свежеподписанная сборка может всё ещё вызывать предупреждение SmartScreen, пока не накопится репутация загрузок: в этом случае убедитесь, что издатель указан как PROJECTTEAMFORYOU, и выберите «Подробнее → Выполнить в любом случае». Для более строгой проверки сравните SHA-256 ниже.
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
Что нового
Вся история выпусковЦены
Бесплатно для частных лиц; коммерческая версия для корпоративных сетей.
- Проверка, карантин, откат
- Домашняя сеть и ИИ-устройства
- Вирусы, вымогатели, самозащита
- Автообновление баз
- Следит за изменениями расширений, плагинов и модов
- Всё из бесплатного плана, включая наблюдение за дополнениями и модами
- Все ПК на одном экране — панель парка и статистика по организации
- То, чего не видно на одном ПК — отчёты сопоставляются, чтобы выявить одну кампанию или боковое перемещение
- Проверка открытости рабочей сети — видны ли снаружи порты администрирования, БД и контейнеров
- Полные проверки по расписанию и постоянный мониторинг
- Рабочие ПК с данными клиентов — кража логинов, резидентные удалённые инструменты и признаки выгрузки на всех ПК
- Приоритетная поддержка · счёт-фактура для организаций
Покупая, вы соглашаетесь с условиями использования и политикой возврата.
📱 Android «Бизнес» — годовая подписка в приложении через Google Play · цена указана в Google Play
Частые вопросы
Где граница между личным и коммерческим использованием?
ПК, которым человек пользуется дома, — бесплатно. Рабочий ПК зарегистрированной организации (офис, магазин, мастерская, компания) требует коммерческой лицензии, включая ПК индивидуального предпринимателя.
Можно ли использовать вместе с антивирусом?
Да. Ultari NEO не заменяет антивирус; он смотрит на то, чего антивирус не видит: почему уходят данные, не изменена ли домашняя сеть, откуда взялась реклама и «довески». Он не перехватывает файлы в реальном времени, поэтому конфликта нет.
Отправляются ли мои данные на ваш сервер?
Проверка и вердикт полностью выполняются на вашем ПК. На сервер уходят только запрос обновления баз и анонимная статистика (идентификатор установки, версия приложения, ОС, число находок). Содержимое файлов, документы, контакты и экраны не отправляются. Политика конфиденциальности перечисляет всё.
Можно вернуть деньги?
Если вы ещё не активировали лицензионный ключ в продукте, мы возвращаем полную сумму в течение 7 дней с момента оплаты. Даже после активации мы возвращаем деньги, если из-за дефекта продукта им нельзя пользоваться. Полные условия — в политике возврата.
Можно ли отменить очистку?
Да. Каждое действие создаёт резервную копию до выполнения, и одна отмена возвращает всё назад. Если копия не создалась, действие вообще не выполняется — не делать того, что нельзя отменить, это правило проектирования. Даже после перезапуска приложения или нескольких действий можно по порядку отменить последние 20. Записи отмены для действий администратора и обычных действий хранятся отдельно, поэтому другая программа не может подделать запись и заставить нас «отменить» что-то за неё.
Это компьютер под управлением организации, но появляются предупреждения
На компьютере под управлением организации или учебного заведения (присоединён к домену, присоединён к Entra или связан с рабочей учётной записью) групповая политика распространяет значения реестра, например блокировку диспетчера задач. Ultari напрямую спрашивает у Windows, управляется ли компьютер, и вместо того чтобы объявить это перехватом, отмечает, что значения могли прийти от вашей организации, и показывает их только как справочные. Проверка учётных записей работает так же: рабочие и Microsoft-записи проходят проверку подлинности вне компьютера, поэтому они никогда не считаются записями без пароля. Ни в одном случае Ultari не меняет политику вашей организации. Действие всегда выбираете вы.
Проверяете ли вы расширения браузера и игровые моды?
Да: расширения браузера, плагины редакторов и ИИ-инструментов для программирования, игровые моды и локальные программы, которые расширение может вызывать. Чего мы не делаем — не объявляем расширение вредоносным: читать обфусцированный код и выносить приговор честно невозможно. Вместо этого мы смотрим на три вещи: что оно объявлено способным делать, откуда оно появилось и откуда приходят обновления, и что изменилось после установки. Все реальные инциденты произошли уже после установки: аккаунт разработчика угоняли или расширение продавали, выходила новая версия — а происхождение из магазина и подпись оставались безупречными. Поэтому мы храним прежний список и следим за ростом прав, за новым прицелом на страницы ИИ-чатов, банков и бирж, и за переездом адреса обновлений туда, где никто ничего не проверяет. Давно используемое дополнение мы не трогаем даже при широких правах. Подмену скопированного крипто-адреса можно сделать вообще без объявленных прав — этого мы не видим и говорим об этом прямо, а не делаем вид, что покрываем.
Находит ли он вредоносы, которые крадут cookie входа?
Да, по нынешнему способу. Поскольку расшифровывать файлы cookie стало труднее, инфостилеры теперь тайно запускают браузер без окна с открытым портом удалённой отладки и просят у него cookie. Ultari смотрит, кто запустил этот браузер: инструменты разработчика (Node, Python, VS Code) не трогаем, скрипты и незнакомые программы из пользовательских папок отмечаем, а закрыть предлагаем только невидимый экземпляр. Ушли ли cookie, изнутри ПК не видно, поэтому мы советуем выйти из аккаунтов на всех устройствах и сменить пароли. Поддельные установщики с названиями ChatGPT, Claude и других ИИ-приложений тоже проверяются по подписи и источнику загрузки.
Может ли сама защитная программа стать лазейкой?
Это мы закрываем в первую очередь. Автообновление принимает только подписанные сведения и проверяет время выпуска и истечения, которое сервер подписывает при каждом ответе, поэтому замечает и атаку заморозки, когда кто-то раз за разом подсовывает старые сведения об обновлении. Загруженный установщик заблокирован до запуска (при работе с правами администратора — в папке, доступной для записи только администраторам), чтобы его нельзя было подменить; имя подписанта должно быть ровно PROJECTTEAMFORYOU. Происхождение записей реестра мы определяем по месту, которое сами опросили, — значения, записанные программой без прав, никогда не заставят нас выполнить команду с правами администратора.
Если на экране написано «включено» или «сделано», это правда?
Да — мы пишем так, только когда это произошло. Если действие по тревоге ничего не выполнило (например, не удалась резервная копия или не хватило прав), вы увидите «не выполнено» с причиной, а тревога останется. Функция блокировки показывается «включённой», только если действительно добавлено хотя бы одно правило брандмауэра, а права администратора проверяются по реальному процессу, а не по переключателю в настройках. Проверка нескольких перетащенных файлов никогда не даёт оценку всему ПК, а если сохранить настройки не удалось, экран возвращает сохранённые значения и сообщает об этом. Если выполнено лишь частично, вместо зелёной карточки «готово» показывается жёлтая — сколько действий не удалось и почему, а экранные дикторы читают каждый переключатель настроек, флажок выбора и окно тревоги по имени. Если проверка не смогла что-то прочитать (сбой или пустой ответ при сборе), это помечается как «не видно», а не «всё в порядке»; такая проверка не показывается зелёной, и ничего не считается «устранённым» по сравнению с прошлой.