NEW · 我的网站 A-Z 网站检查 — 以只读方式检查 PHP2Shell、证书、泄露文件、AI 密钥泄露和入侵痕迹。个人免费,企业版每日自动监测并邮件提醒 →
杀毒软件说"一切正常",可为什么电脑变慢、广告不断?
Ultari NEO 用 30 多个检测引擎一次找出登录被盗、信息泄露、暗中被装的远程控制、广告软件、勒索软件和家庭网络篡改。所有判定都在您的电脑上完成,任何清理都可撤销。
🚨 紧急威胁快讯 · 2026-10
疑与拉撒路相关 — 有人正借 PHP 漏洞(PHP2Shell)筹备对全球 Web 服务器的攻击。你的网站安全吗?
输入域名并确认所有权,我们便从外部「只读」检查:PHP2Shell(CVE-2026-109618/109619)、WebShell、.env/.git 暴露、证书、安全标头、DNS、隐藏挖矿与恶意代码痕迹,A 到 Z。一次免费检查即可获得 .md/.pdf 报告,我们不发送攻击请求或渗透测试。
新更新 · 版本 91
即使杀毒软件说“干净”
我们也会找出恶意软件藏身的 6 个地方
恶意软件存活最久的地方不是文件,而是“会让它再次启动的位置”。在启动项和计划任务之外,那些只有专业工具(Autoruns)才会查看的深处,Ultari 现在在默认扫描中检查。钱包地址替换会用诱饵直接测试并报告为“已确认”。
① 登录界面后门
找出经典后门:按 5 次 Shift 就能在不输入密码的情况下打开管理员命令窗口(劫持辅助功能程序),以及每当某个程序退出就启动另一个程序的隐藏钩子。
② COM 劫持
无需管理员权限就让资源管理器和 Office 加载恶意 DLL 的手法。覆盖文件位于用户文件夹且没有签名时会强烈提醒。
③ Office 启动驻留
每次打开 Excel、Word 时自动运行的 XLSTART、STARTUP 文件,没有正当用途的“Office test”键,以及用户文件夹中的自动加载项。
④ SYSTEM 权限的隐藏钩子
登录处理(LSA)、打印监视器、netsh 帮助程序、BootExecute、Active Setup、AppInit — 只显示不在默认列表中的项目,并附上准确的手动步骤,因为这些位置不能随意改动。
⑤ DNS 隧道
把窃取的数据切碎塞进防火墙会放行的 DNS 查询 — 当一个程序查询数十个又长又随机的名称时即可捕获。CDN 和杀毒软件查询会被排除。
⑥ 钱包地址替换 — 直接测试
我们把校验和错误的诱饵钱包地址短暂放到剪贴板,看它是否被换成别的地址。被换掉即为“已确认”,而不是推测。原剪贴板内容会立即恢复。
不会自动删除 — 这些位置误删会导致登录、打印或 Office 出问题。确凿证据与可疑信号分开显示,所有判断都在您的电脑上完成。
三步完成
从安装到首个结果只需 30 秒。我们没有把它做难。
下载并运行
一个安装文件(64 位 Windows 10/11)。无需注册,没有网络也能检查。
全盘检测
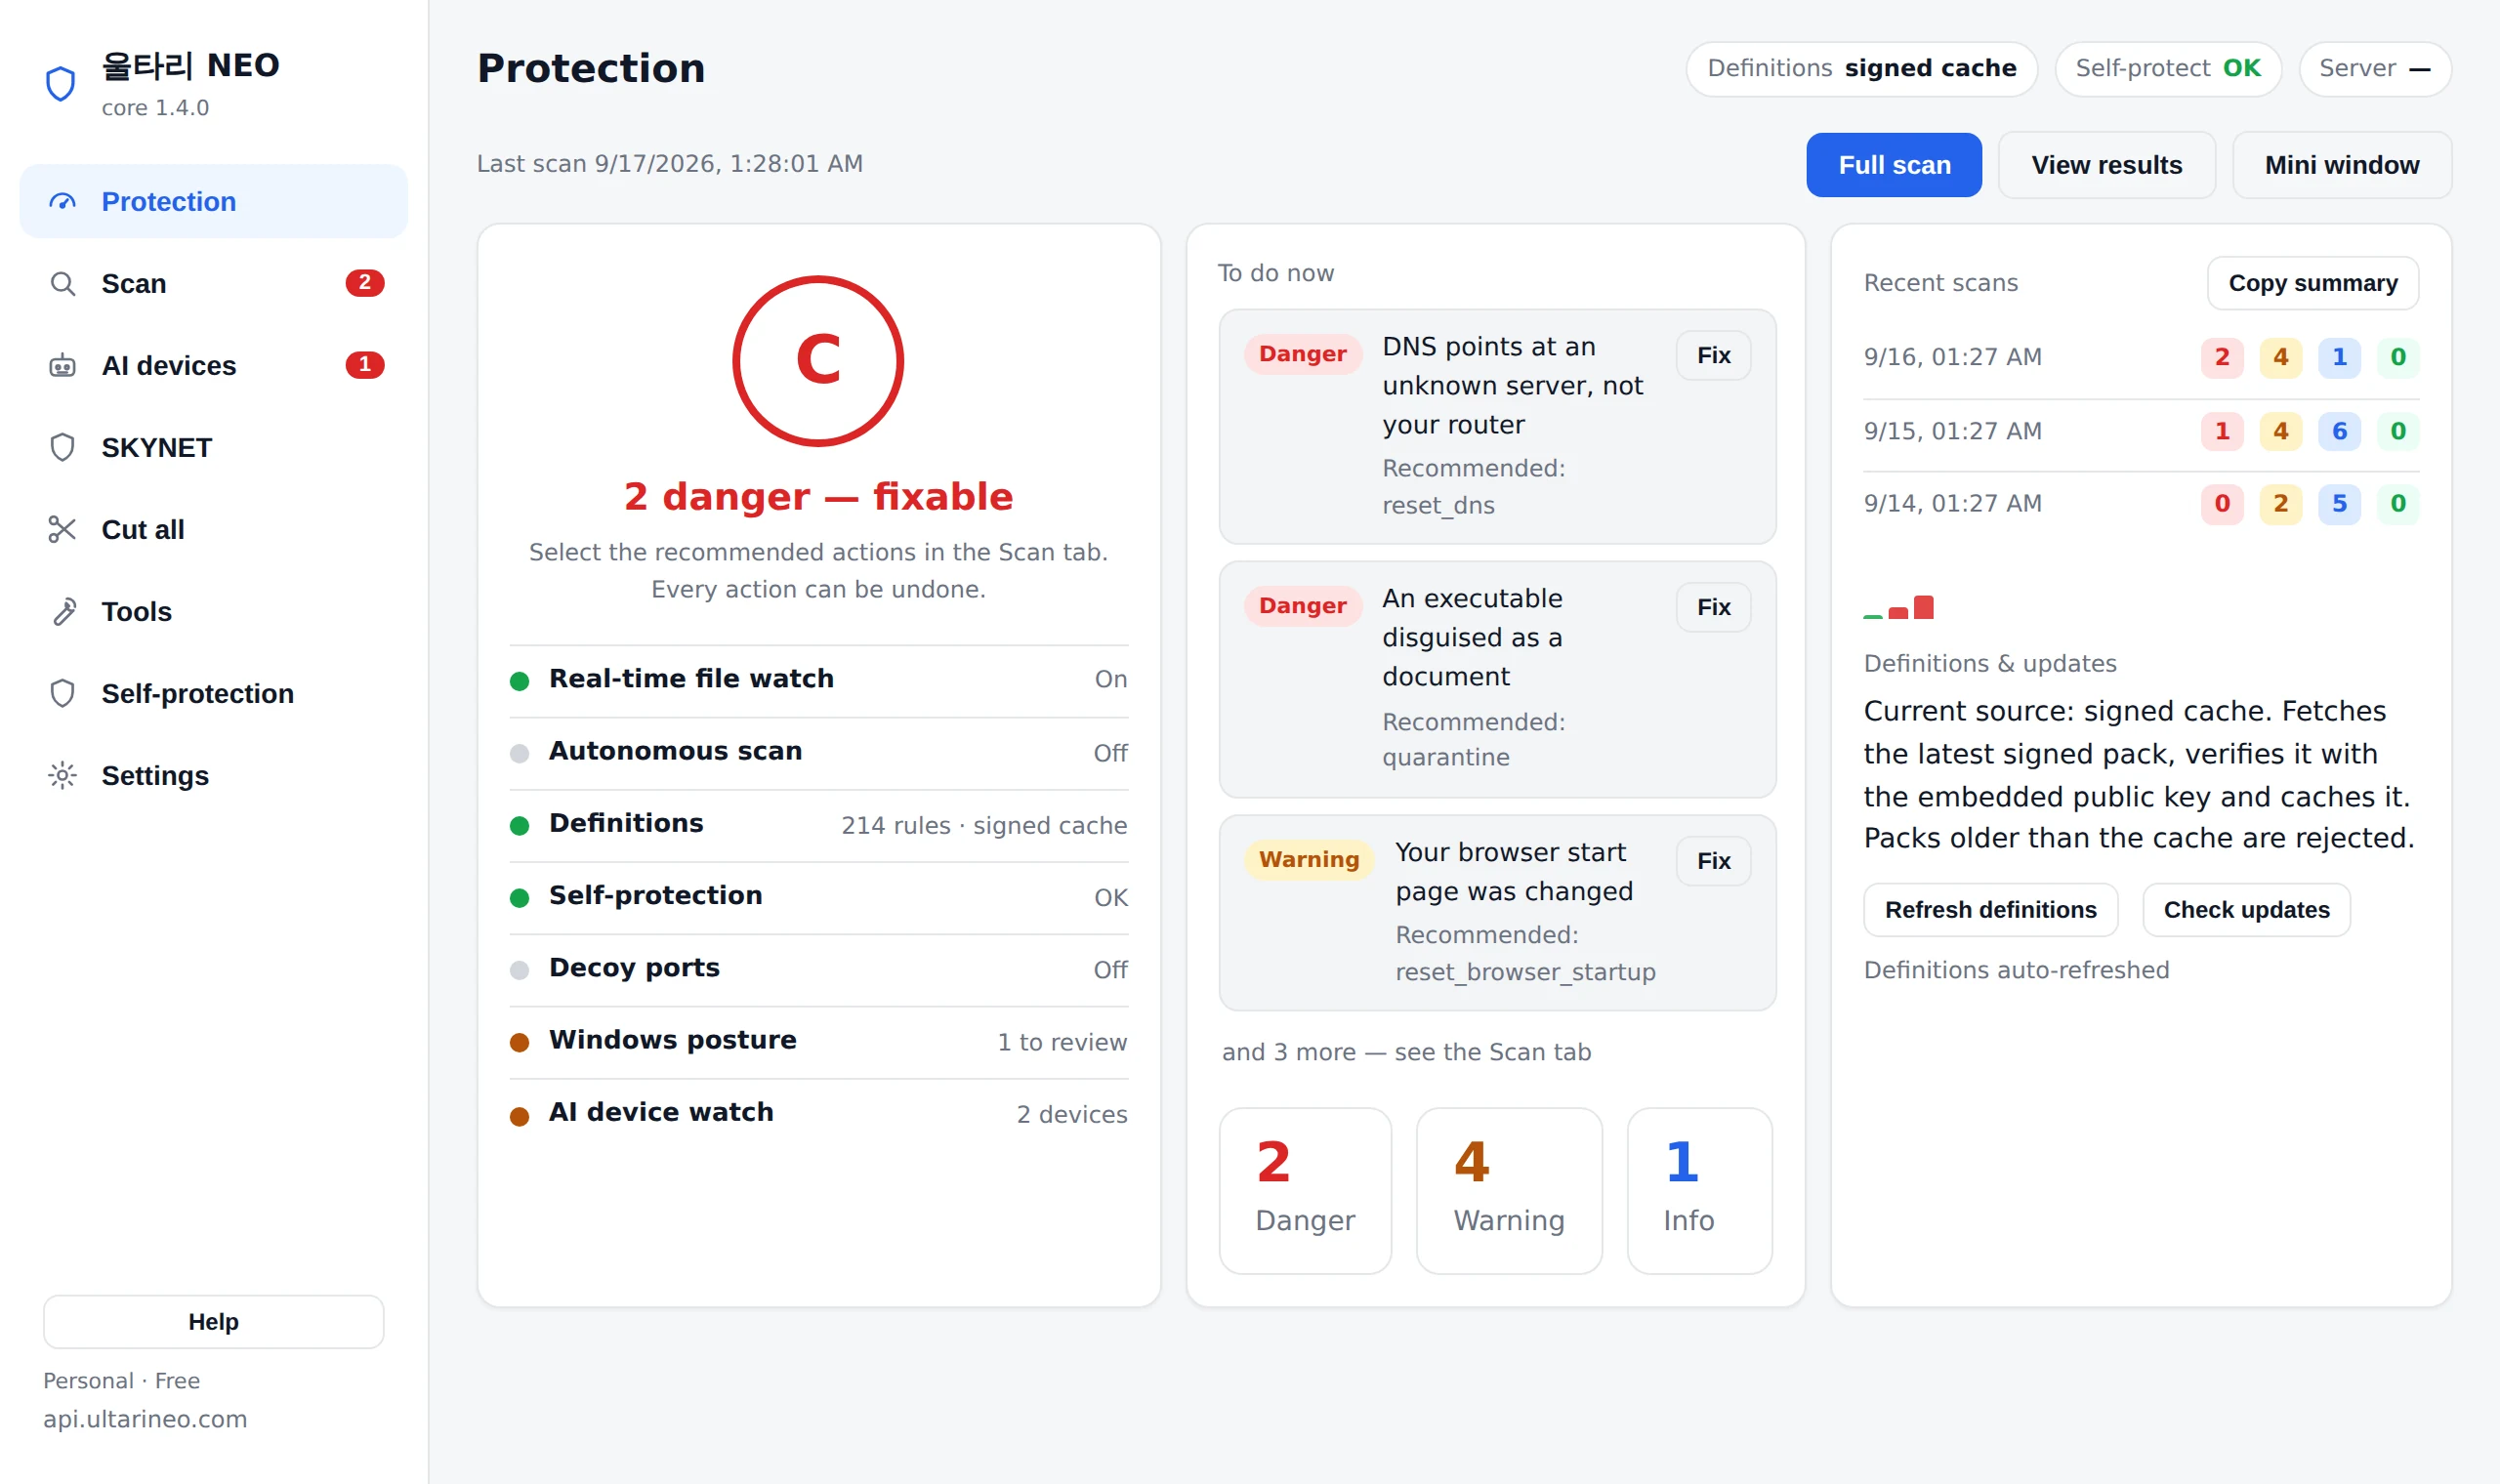
30 多个引擎扫描电脑、浏览器、网络和家中设备,按危险、注意、参考分类显示。
清理,需要时撤销
默认只勾选危险项。隔离与清理全部可撤销,误操作也安全。
保护什么
回答杀毒软件忽略的问题:"我的数据为何外流?"
家庭网络篡改检测
检测路由器、DNS、ARP 及代理自动配置(PAC)篡改、陌生设备,以及摄像头或 IoT 设备试图访问本机共享文件夹或远程连接的扩散行为。
数据泄露监控
显示哪些程序把数据发往何处,以及为什么发送(更新、同步、广告、远程连接),并附上依据。无法解释时不编造理由,而是写明“无法解释”和需要核实的要点。
AI 设备监控与控制
监控并控制家中摄像头、音箱、扫地机器人。
病毒与勒索软件
特征码与哈希检测,加上基于行为的勒索软件防护。确认遭到入侵时,会给出“隔离 → 阻断扩散 → 恢复”的处置顺序,并指出元凶程序连接过的家中设备、当前被关闭的防护,以及可以从哪里恢复。
安全卸载与撤销
清除广告软件和强制模块,全部可撤销。
自我保护
程序被篡改时立即报警并上报。
找到了什么、为何这样判定、如何撤销
输入域名并确认所有权,我们便从外部「只读」检查:PHP2Shell(CVE-2026-109618/109619)、WebShell、.env/.git 暴露、证书、安全标头、DNS、隐藏挖矿与恶意代码痕迹,A 到 Z。一次免费检查即可获得 .md/.pdf 报告,我们不发送攻击请求或渗透测试。
- 默认只勾选危险项 — 其余由您决定
- 所有操作先备份再执行,一键撤销
- 判定全部在本机完成,文件不会外传
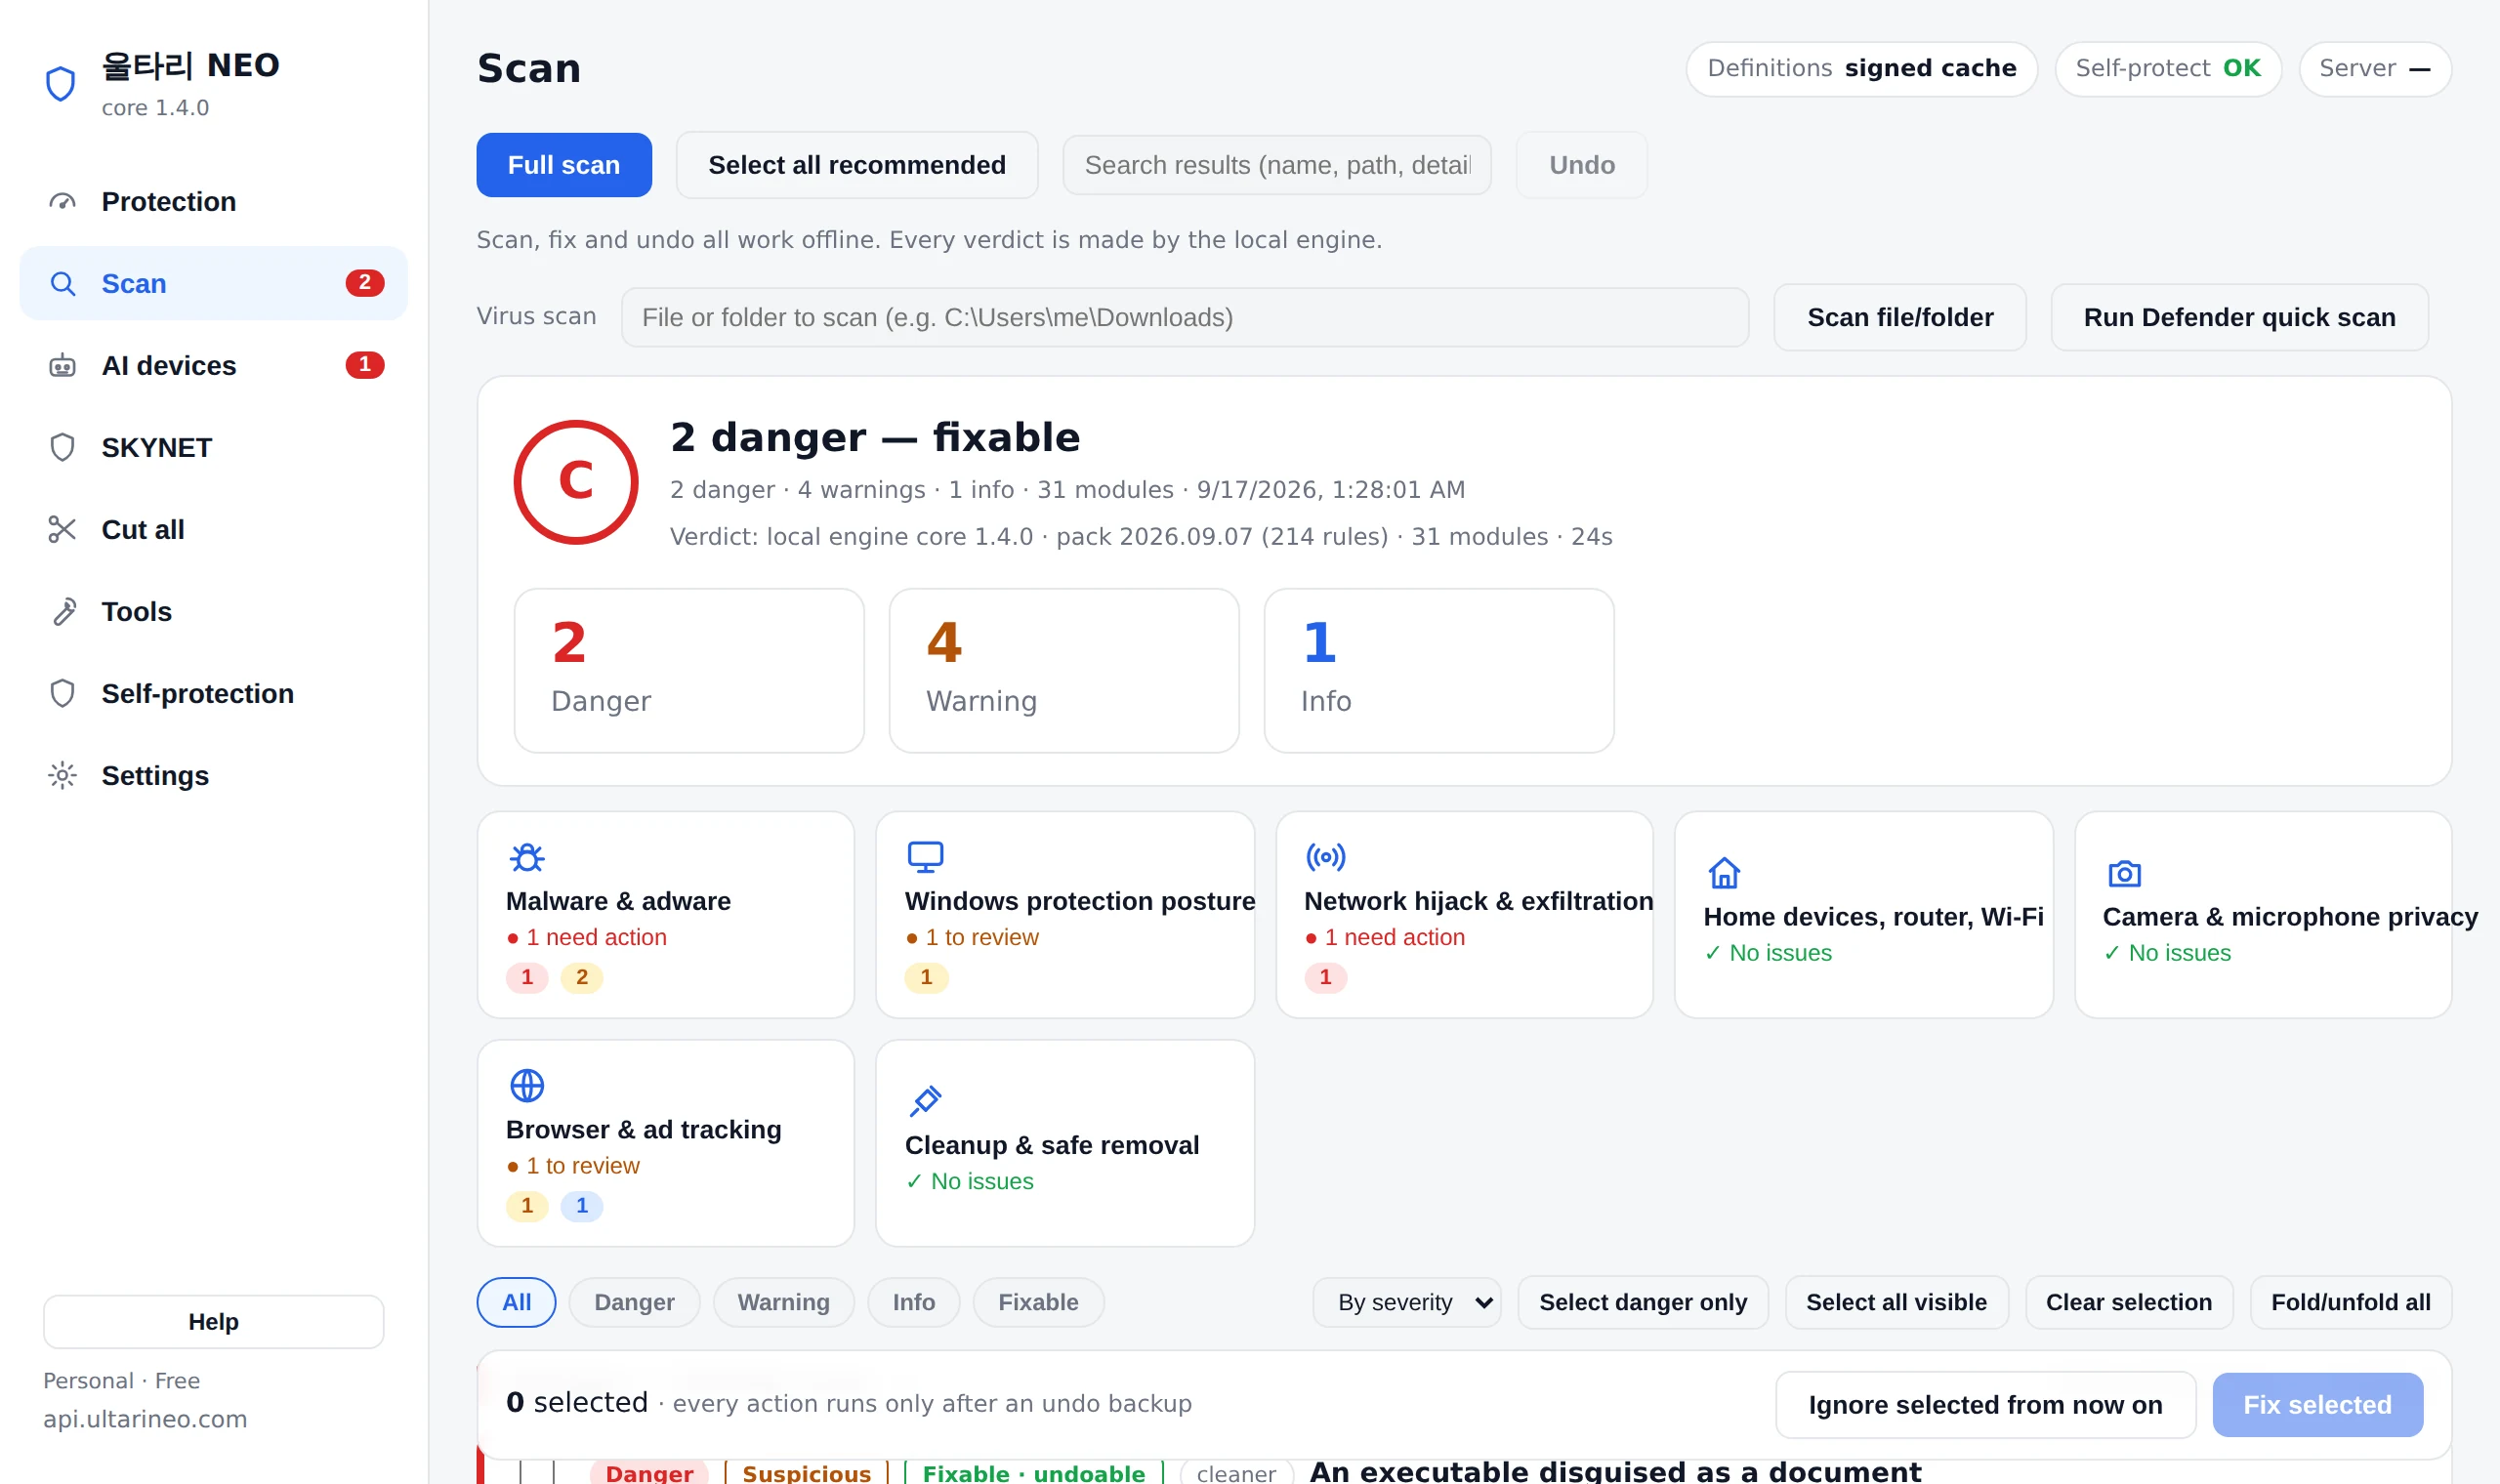
连家里的摄像头、音箱、扫地机器人和各类 AI 设备也看得到
按厂商、开放端口与深夜活动检查连到路由器的设备;可疑时可切断它与本机的通信,或只在就寝时段让它休息。
- 标示首次出现的设备、端口变化与远程接入端口
- 按设备阻断、就寝时段预约、仅允许厂商云
- 标记为自己的设备后就不再打扰
持续守护家中设备,只切断或休眠可疑的那些。这是日常使用的模式。
当你觉得此刻正在出事时,一次性全部切断。路由器保留,网络仍然可用,一次撤销即可全部恢复。
连大型银行都接连被攻破
泄露不是从服务器开始,而是从某个人的电脑开始
别让那台电脑是你的
大规模信息泄露背后总有相似的起点——从员工电脑盗走的登录、暗中安装的远程控制、无人察觉的上传、暴露在互联网上的数据库和备份文件。
攻击者不是入侵,而是直接登录。Ultari 在电脑和 Web 服务器上盯住这些起点。
- 登录被盗——信息窃取恶意软件、通过无界面浏览器取走 Cookie 的手法、“按 Win+R 粘贴”的假验证页面
- 暗中被装的远程控制——AnyDesk、TeamViewer、RMM 工具的运行与开机自启常驻
- 无法解释的外传——离开座位时的大量上传、与签名公司不符的目的地、USB 存储使用记录
- 对外敞开的门——数据库与管理端口外部暴露检查(企业版),Web 日志中针对 .env、数据库转储、管理工具的请求、SQL 注入尝试(单独标出服务器报错的)以及真正被下载的内容
- 多台一起看——汇总业务电脑的报告,找出相同攻击与横向移动(企业版)
- 银行、金融、公共服务或电商运营者 — 在员工和合作方系统的网站日志中,找出分散来源的撞库登录(凭证填充)以及逐个更换客户编号的查询痕迹
Ultari 不能替代数据库访问控制或 Web 应用防火墙,而是缩小绕过它们的路径:正常员工的登录。
真实案例 · 2026 年秋 韩国金融业
韩国两家大型银行接连被攻破
面对同样的攻击,Ultari 在每个阶段先发出警报
据报道,一家银行的贷款中介客户信息查询服务的身份验证被绕过,约 2.5 万名客户的信息外泄;另一家的员工移动办公系统被攻破,客户信息泄露。疑似攻击服务器上被指出有AI 自主渗透工具的痕迹和撞库迹象。
共同点只有一个 — 不对客户公开的内部与合作方后门。这类攻击要经过四个阶段。Ultari 在每个阶段捕捉信号,在最后一步之前发出提醒。
① 侦察 — 比攻击者先看到后门清单
从公开证书日志中找出 partner、agent、staging、m-api 等内部主机,指出哪些登录页面暴露在互联网上 — 运营者先看到攻击者最先看的清单。
② 试探 — AI 工具敲门的那一刻
从网站日志和传感器统计 SQL 注入尝试、服务器以错误响应的路径,以及针对 .env、数据库转储和管理工具的探测。自动化工具几分钟内敲响数百扇门 — 这些声音都会留在记录里。 同一来源从侦察推进到登录和数据访问的过程,以及 sqlmap、nuclei 等攻击工具标签,也会归成一条显示。
③ 入侵 — 分散来源的撞库
查看分散到数十至数百个来源的登录尝试、多次失败后的成功,以及限速是否生效。另附拒绝已泄露密码的代码片段和公司域名账户的泄露检查。
④ 外泄 — 逐号遍历的那一刻,诱饵响起
捕捉单个来源更换客户编号获取信息的过程(含顺序遍历),并让你部署每个站点独有的诱饵客户编号、诱饵账号和诱饵 API 密钥。正常用户不会知道这些值,所以触碰一次即可确定。
Ultari 不做拦截,也不替代 WAF 或数据库访问控制。它在攻击必经的四个关口带着证据提前提醒你。判定在运营者自己的电脑和服务器内完成,不保留客户信息原文。 ultarineo.com 也用同样的诱饵自我防护 — 我们自己的网站同样埋有诱饵客户编号、路径、API 密钥和账号,只要碰到其中任何一个,当场就会留下确定记录。
真实案例 · 2026年10月 欧洲大型超市
冰柜被设为50℃
家电和设施设备也成了黑客目标
一夜之间,欧洲数百家大型超市的冷藏冷冻设备被远程改为50℃,食品报废,部分门店冒烟起火。同一周,一项研究表明可以把多台低配家电组合起来运行AI模型,AI还可能把自己复制到家电上。
Ultari 从电脑上检查同一网络中的家电和设施设备。
构建96新功能 · 个人免费
- 识别设施控制器 — 对开放 Modbus、EtherNet/IP、Niagara Fox·BACnet 等无认证控制协议的制冷、暖通和楼宇控制器进行分类,并告诉您该做什么
- 暴露在互联网上即为「危险」 — 控制端口经路由器 UPnP 对外开放时立即指出
- 比对事故设备 — 发现 Danfoss AK-SM 800A 系列时,以「需确认」提示公开漏洞和修复版本(R4.3.1)
- 家电被AI占用的迹象 — 电视、机顶盒、扫地机器人、音箱、小型IoT开放分布式AI计算端口即判为「危险」。您在电脑上自己运行的AI不算被占用
Ultari 不会替您断开设备或路由器 — 制冷设备断网也能运行,但温度警报可能无法发出。我们只给出判定和处理建议。
据我们所知,能用一台电脑检查家中和店铺里的家电以及制冷、暖通设备的安全工具,只有 Ultari NEO。杀毒软件看电脑,路由器只守通道——夹在中间的家电和设备,至今没人在看。
Ultari NEO 由一个小团队打造。请为我们加油。把这个消息告诉经营店铺、餐馆的家人朋友,意见和鼓励请发送至 [email protected]。
相关报道: CNBC · SecurityWeek · CBS News · Al Jazeera · 세계일보 · 머니투데이
AI 接管防御护城河
看清驻留在你网站上的 AI 智能体在做什么
AI 智能体之间互相发帖回帖的留言板已经真实出现。
同样的智能体也会用同样的手进出你的网站、论坛和 SaaS。
发帖、猛敲登录、灌注注册、进入管理区。
Ultari 按时间把每个来源归并,判定「驻留了・发帖了・敲了・进入了」,并给你可自行应用的应对片段。
- 机器人发帖/评论(观测到 2xx)・多个机器人同时发帖(机器人讨论)・登录/注册洪水・携带会话进入管理区(接管嫌疑)
- 按来源查看驻留(30 分钟・30 次以上)与抓取(100 个以上路径)— 不保留原始 IP
- 应对由运营者亲手完成: robots.txt 行・Cloudflare WAF 表达式・nginx 片段(只拦写入)・登录/注册速率限制表达式
- 三只眼: Cloudflare Worker 传感器・Cloudflare 只读令牌・本机的 Web 服务器日志(在本机内判定)
- 网站漏洞检查 — 将 PHP、nginx、Apache、IIS、WordPress 版本与公开资料(endoflife.date・WordPress.org・CISA KEV)比对,并以只读方式检查 TLS 证书到期、旧协议和 .env/.git 暴露
从真实案例中学到。在 Hugging Face 等公开模型库中,加载即执行代码的恶意 pickle 模型曾多次被查获;
在只有智能体的留言板上,智能体之间在无人在场时互相发帖。
因此 Ultari 以同一原则看待「本机下载的模型」与「来到你网站的智能体」。
只记录观测到的,并把自报的 UA 称为自报。
仅限已验证所有权的网站。判定写作「自称 GPTBot 的调用者在评论路径上得到了 2xx」,而不是「GPTBot 发帖了」。
连这台电脑上的 AI 软件与智能体也一起守护
杀毒软件盯着病毒。Ultari 盯着你的 AI 工具在碰什么、把数据发往何处。
云端助手、本地 LLM、AI 编程智能体,以及这些智能体所连接的工具(MCP)。
- 标出本机运行的 AI 应用、本地 LLM 服务器,以及向局域网开放的端口
- 检查 AI 编程/助手智能体所连的工具(MCP)能触及的范围——文件、命令、网络
- 判定全部在本机完成 · 绝不收集配置中的令牌与密钥
- 抓住未经许可被使用的 AI——向局域网开放的 MCP 服务器、你离开时仍在运行的智能体、正在使用你 AI 服务器的其他设备;并建议把家中 AI/IoT 设备隔离到访客 Wi‑Fi
- 在工具(MCP)接入智能体的那一刻发现它,只移除该项并可撤销 — 连 VS Code、Zed 的设置文件以及随克隆仓库而来的配置也一并检查
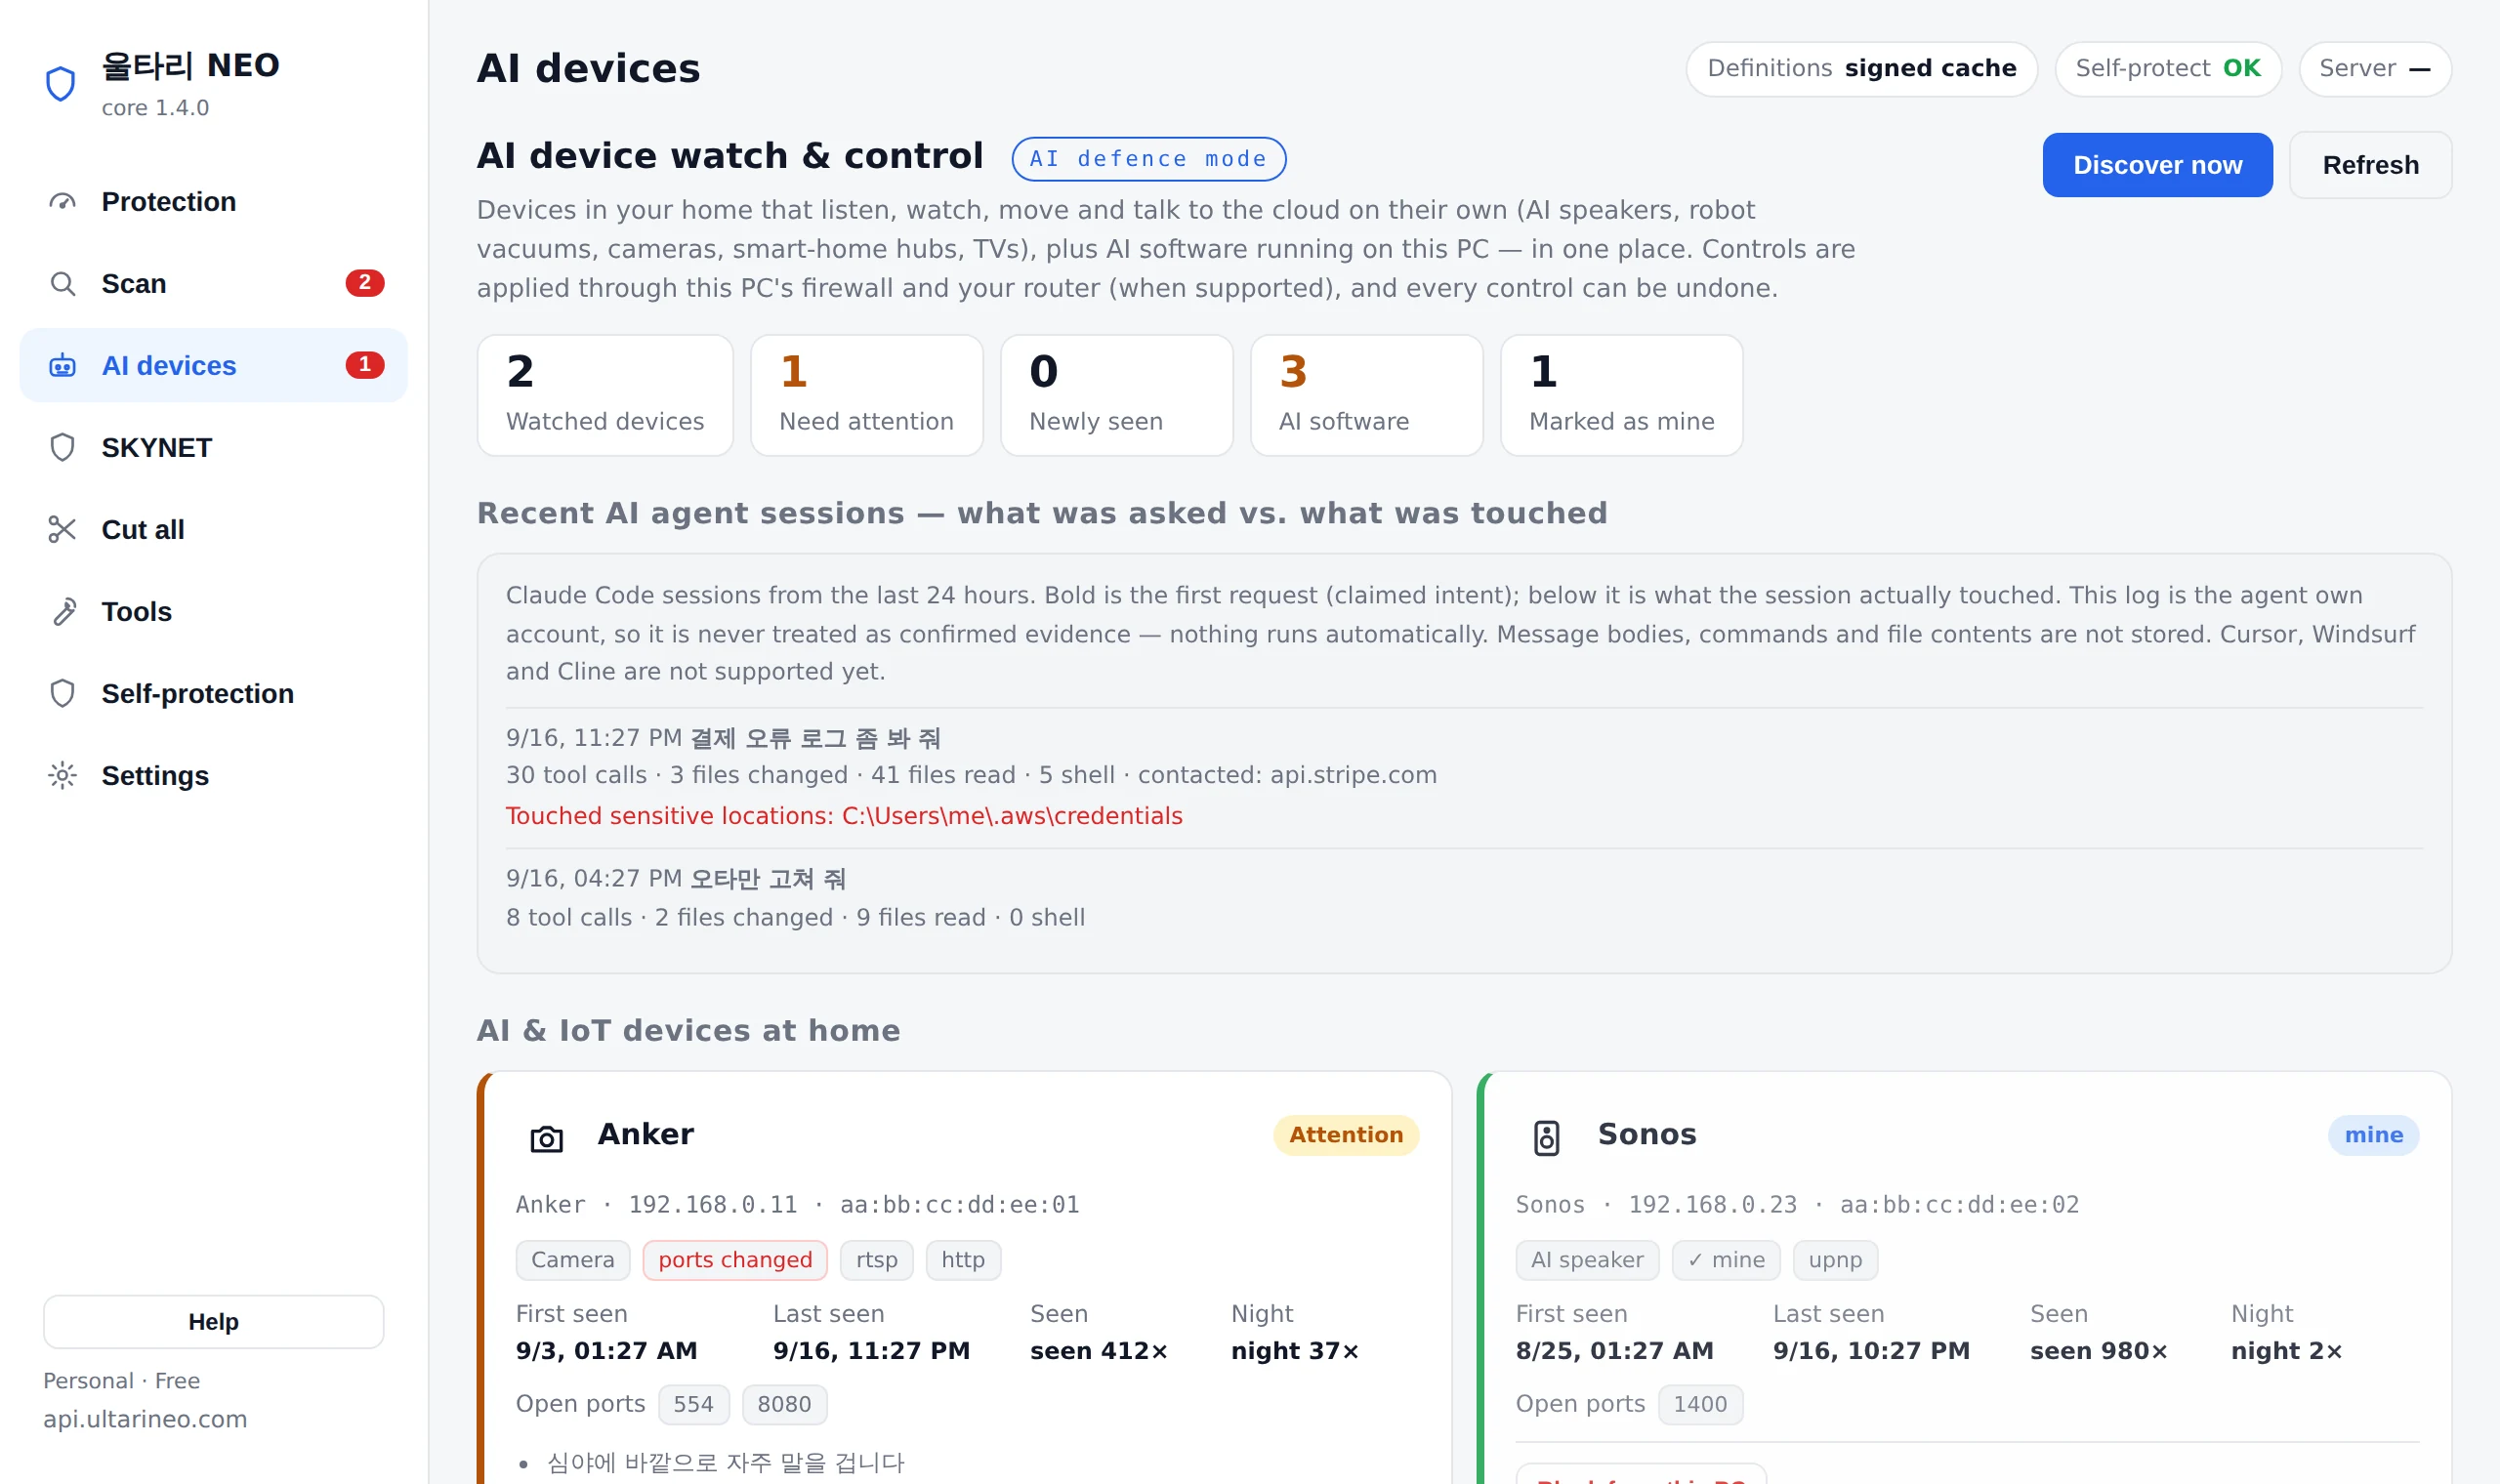
- 把你要求的内容与智能体实际触及的内容并排展示
- 检查下载的 AI 模型加载时是否执行代码(pickle)、Hub 令牌是否以明文残留、仓库是否冒充知名组织——并在本机直接判定自己网站服务器日志中的 AI 探测
- 不止于探测,还单独呈现接管与入侵信号——秘密文件是否真的被下发、非浏览器请求者是否进入管理区域、单一来源是否突发。请求者类别为自我声明,故标为「疑似」,拦截由运营者决定
- 用真实资料检验「正常却报警」 — 生产服务器日志一万行、库真正生成的模型文件、真实的银行与门户网址,直接喂进去数出误报再修。同时跑故意做成恶意的对照组,确保安静不是因为「判定器死了」
看不到的,我们就说看不到 — 其他设备之间的通信不会经过这台电脑,因为路由器是交换机。
不知道目的地时,我们不会说「正在外泄」。
目前可识别: Claude · ChatGPT · Copilot · Gemini · Grok · Perplexity · Poe · Ollama · LM Studio · Jan · Cursor · Windsurf · Kiro · Trae · Zed · Cline · Roo Code · Continue · Gemini CLI · Codex CLI · Amazon Q
同一团队打造的另一双眼睛:origma.app
它看这个文件是不是 AI 生成的,又是从哪里来的
Ultari 看的是你的电脑和你的网站 — AI 工具碰了什么,哪些智能体来过。
但送到你手上的文件本身是不是真的,是另一个问题。
把图片、视频、音频或文档拖进 origma.app,它会把 AI 生成可能性、来源签名、篡改痕迹分成三个轴分别判定。
由同一个团队(PROJECTTEAMFORYOU)打造,免费,浏览器里直接用,无需安装。支持 12 种语言。
- 三个轴分别判定 — AI 生成可能性・C2PA 来源签名・篡改与编辑痕迹。一个文件,三个各自独立的答案
- 所有判断依据都以证据台账全部公开 — 属于哪个轴、有多强、来自原始数据的哪个位置、由哪个分析器给出
- 反面证据不会被删掉,原样展示。依据不足时就写「无法判定」— 不会硬凑出一个数字
- 分析一结束文件就被删除。可选的 AI 解说拿到的也只是证据台账,而不是文件本身
它们不重叠,而是接续。Ultari 的文档检查看的是「打开会发生什么」(宏、自动执行、外部链接),origma 看的是同一份文档「是不是真的」。
Ultari 的模型供应链检查看的是下载的模型加载时会不会执行代码,origma 看的是手上这个成品是不是 AI 生成的。
Ultari 的垓字看的是这条帖子是不是机器人发的(请求记录),origma 看的是帖子里那张图是不是 AI 画的(内容)。
Ultari 不会自动把文件送到 origma — 上传的是你自己。origma 也不会断言「这是 AI 做的」:
它只写五档之一 — 很可能是 AI・可能是 AI・无法判定・可能是人・很可能是人 — 说不准的时候就说说不准。
扩展在安装时确实没问题。
问题出在那之后
它通过了审核,签名有效,甚至带着「已认证」标识。然后某天一次更新就变了脸。
那时它早已握有你去年授予的全部权限。
所以 Ultari 不问「这个是否恶意」,而是看安装之后发生了什么变化。
- 更新若增加了权限,我们会告诉你——那已超出你当初同意的范围
- 我们挑出专门针对 AI 对话、网上银行、加密货币交易所、网页邮箱与登录页面的扩展
- 更新地址若迁往无人审核之处,我们会发现——此后送来的代码无人过目
- 编辑器插件与游戏模组没有权限清单。我们把这写作「不受限制」,而非「安全」
- 识别假冒钱包扩展 — 名称是 MetaMask、Rabby、OKX,却不是官方扩展。与 2026 年 10 月在 Firefox 上窃取钱包助记词的 16 个假扩展手法相同
替换已复制的加密货币地址无需声明任何权限,因此我们抓不到——看不到的,我们就写明看不到。
手机也守护 — Ultari NEO 安卓版
把电脑上的「第二意见」带到手机上。可与杀毒应用一起使用,并直接展示每项判断的依据。
查找诈骗应用
找出从应用商店以外安装的应用、能操控屏幕或拦截短信和来电的权限、冒充机构的名称、远程控制应用以及监控应用(间谍软件)特征,并附上依据。
检查可疑短信
长按收到的短信并分享给 Ultari NEO,即可看到实际会打开的链接地址(而非表面文字)以及所用的诈骗手法。不需要读取短信的权限。 自 1.2.1 起可读取韩语、英语、日语、中文、西班牙语、法语、德语、葡萄牙语、俄语、印地语、印尼语和阿拉伯语共12种语言的短信,也能识别海外快递、退税和冒充家人诈骗。
公共 Wi‑Fi 与网络检查
检查当前连接是否为无密码的开放 Wi‑Fi、是否被悄悄设置了代理、是否有可解密 HTTPS 的用户证书以及陌生的 DNS。
权限地图与应用行为
一目了然地显示哪些应用可以使用相机、麦克风和位置。允许使用情况访问权限后,还能找出在后台悄悄发送数据的应用。
清理
找出不用的应用、长期未打开却仍保留的「沉睡权限」以及大缓存。Ultari 不会删除任何东西 — 删除由您亲自操作。
电话诈骗紧急检查
接到可疑电话后,按 4 个步骤告诉您该做什么,并列出手机上的远程控制和劫持应用,还有报警按钮。
无联网权限 · 无账号、无广告 · 判断在手机内完成
个人防护永久免费。用于工作时,可在应用内选择「业务版」年度订阅(可选):公司安全策略检查表、导出审计报告以收集员工手机的检查证据、更频繁的定时检查与违规提醒。付款、取消与退款均由 Google Play 处理,价格以 Google Play 显示为准。
电脑版是结构上不同的防护。手机把每个应用隔离在沙盒里,应用之间无法互相查看;在电脑上我们能直接监视进程、文件和网络——实时监控、勒索软件诱饵、驻留程序追查、家庭网络检查以及可撤销的处置。
下载
个人使用免费。一个安装包,无广告、无捆绑。
Windows SmartScreen
要确认收到的文件就是我们发布的那一个,请在命令提示符运行下面这行,并与上面的 SHA-256 比对。
安装程序已以 PROJECTTEAMFORYOU 名义进行代码签名。右键单击下载的文件,选择「属性」并打开「数字签名」选项卡,即可自行核对发布者。新签名的版本在积累下载信誉之前,Windows SmartScreen 仍可能提示;此时请确认发布者显示为 PROJECTTEAMFORYOU,然后选择「更多信息 → 仍要运行」。若要更严格地核对,请比对下方的 SHA-256。
certutil -hashfile "%USERPROFILE%\Downloads\UltariNEO-setup.exe" SHA256
更新动态
查看全部发布记录价格
个人免费,企业网络监控用商用版。
常见问题
个人使用和商用的界线在哪里?
家庭中个人使用的电脑免费。已注册企业(办公室、店铺、工坊、法人)的办公电脑需要商用授权,个体户和自由职业者的办公电脑也包含在内。
可以和杀毒软件一起用吗?
可以。Ultari NEO 不替代杀毒软件,而是看杀毒软件不看的东西——数据为什么外流、家庭网络是否被改动、广告和捆绑软件从哪来。它不实时拦截文件,因此不会冲突。
会把我的数据发到服务器吗?
扫描与判定完全在本机完成。发往服务器的只有定义包更新请求和匿名统计(安装标识、应用版本、操作系统、发现数量),不发送文件内容、文档、通讯录或屏幕。隐私政策中列明了发送内容与时机。
可以退款吗?
若您尚未在产品中激活授权密钥,付款后 7 日内可全额退款。即使已激活,如因产品缺陷无法使用,同样退款。详细条件见退款政策。
清理后可以撤销吗?
可以。每一项操作都会在执行之前留下备份,一次撤销即可恢复。若备份失败则根本不执行该操作——不做无法撤销的操作是设计原则。 即使重启应用或执行多次操作后,也能按顺序撤销最近 20 次。撤销记录按管理员操作与普通操作分开保存,其他程序无法伪造记录让我们替它“撤销”。
这是公司或学校管理的电脑,却出现了警告
在公司或学校管理的电脑上(加入域、加入 Entra 或关联单位账户),组策略会下发诸如锁定任务管理器之类的注册表值。Ultari会直接向 Windows 确认电脑是否处于管理之下,不会把这些值断定为劫持,而是标注「可能来自贵单位的策略」并仅作为参考显示。账户检查同理:单位账户与 Microsoft 账户在外部完成认证,因此不会被计为「无密码」。无论哪种情况,Ultari都不会更改贵单位的策略。处置始终由您选择。
也会检查浏览器扩展和游戏模组吗
会检查。浏览器扩展、编辑器与 AI 编码插件、游戏模组,以及扩展可以调用的本地程序都在范围内。但我们不会判定「这个扩展是否恶意」——阅读混淆代码并下断言,不是任何人能诚实做到的事。我们只看三件事:它被声明能做什么,它从哪里来、更新从哪里来,以及安装之后发生了什么变化。真实事件全都发生在安装之后——开发者账号被接管或扩展被出售,随后推送新版本,而当时商店来源和签名全都正常。因此我们保存上一次的清单,留意权限是否增加、是否新针对 AI 对话/银行/交易所页面、更新地址是否迁往无人审核之处。长期使用的扩展即使权限很广也不打扰。替换已复制的加密货币地址无需声明任何权限,所以我们看不到——看不到的,我们就写明看不到。
能发现窃取登录 Cookie 的恶意软件吗?
能,而且看的是当下的手法。由于 Cookie 文件越来越难直接解密,信息窃取软件如今会在后台以无界面方式、开启远程调试端口悄悄启动浏览器,再向浏览器索要 Cookie。Ultari 会查看是谁启动了这个浏览器:开发工具(Node、Python、VS Code)不打扰;脚本或用户文件夹中的陌生程序则发出提醒,并且只建议关闭无界面的实例。Cookie 是否已经外泄在电脑内无法看到,因此会提示您在所有设备上退出登录并更改密码。以 ChatGPT、Claude 等知名 AI 应用命名的假安装程序也会通过签名和下载来源核实。
安全软件本身会不会成为攻击入口?
这正是我们首先堵住的地方。自动更新只接受签名信息,并核对服务器每次响应时重新签名的签发与过期时间,因此也能察觉不断重放旧更新信息的冻结攻击。下载的安装程序在运行前一直锁定以防被调包(以管理员权限运行时放在仅管理员可写的文件夹中),同时要求签名者名称必须正好是 PROJECTTEAMFORYOU。注册表来源也只按我们实际查询的位置判断,普通权限程序写入的值永远不会让我们以管理员权限执行命令。
界面显示“已开启”“已处理”时,真的是这样吗?
是的,只有真正完成的才会这样显示。在警报中点击处理后,如果因备份失败或权限不足一项都没有执行,会显示“未能执行”及原因,警报保持不变。拦截功能只有真正添加了至少一条防火墙规则才显示“已开启”,管理员权限按实际运行权限而非设置开关来判断。只拖放几个文件检查时不会给整台电脑评级;设置保存失败时,界面会恢复为之前的值并告知您。 如果只完成了一部分,会以警示色而非绿色完成卡片显示有几项、为何未能执行;屏幕阅读器也能按名称读出设置开关、选择项和警报窗口。 如果检查中有项目未能读取(收集命令失败或返回为空),会标为“未观测”而不是“无异常”,该次结果不会显示为绿色,与上次检查比较时也不会计为“已解决”。